ARTICLE · 999542
AI工具被用于批量攻击10家企业,勒索攻击进入“规模化”阶段
基于全球勒索攻击事件的长期监测与实战分析,「勒索病毒头条」持续研判行业攻击趋势,为政企单位提供专业的勒索攻击响应及防护服务。如遇相关安全事件,可扫描文末二维码获取专属支持。
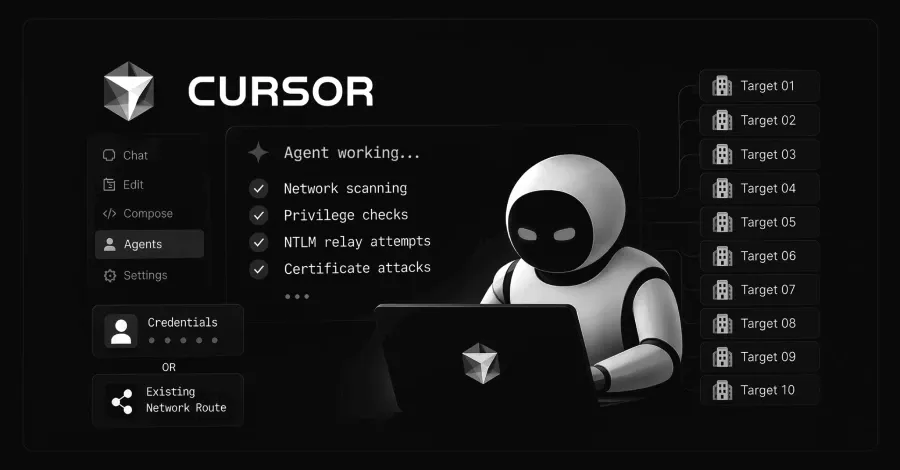
8月27日,安全研究机构披露,勒索软件组织Aurora在4月至5月期间,利用AI工具Cursor入侵至少10家企业,受影响企业涉及制造、化工、医药、物流等行业。此次攻击中,攻击者并不是单纯让AI帮忙写几段代码,而是让AI参与寻找企业系统中的薄弱环节、获取账户权限,并协助推进后续攻击。AI工具正在让网络攻击效率急速提升。
据报道,受害企业包括比利时清洁产品制造商Christeyns、德国车库门制造商Teckentrup、苏格兰Helideck Certification Agency,以及美国Bayou Title;此外,还有一家阿根廷药品分销商和一家意大利制造商受到影响。
其中,至少一家企业已经出现在攻击者的数据泄露网站上,表明相关攻击已经发展到数据窃取和勒索阶段。
调查人员发现,攻击者会直接向AI下达目标,例如要求其查清某个账户拥有的权限,或者进入企业内部寻找其他可以利用的系统。AI会根据结果继续调整操作;如果第一次没有成功,攻击者还可以让AI修改方案后再次尝试。
在部分攻击中,AI甚至被用于连接企业内部网络、寻找其他设备、分析账户权限、寻找系统漏洞。原本需要攻击者具备较强技术能力、并花费大量时间完成的工作,现在可以由AI辅助完成。
Aurora使用AI进行辅助攻击并非个例。此前已经出现AI代理被用于攻击企业网络、窃取凭证以及突破安全限制的案例。此次调查进一步说明,AI工具正在被直接用于网络攻击活动中。
对于企业来说,传统的“发现一个攻击者、拦截一次攻击”的防御思路也需要进一步调整。当AI能够帮助攻击者同时处理多个目标时,企业面对的可能不再是少量、人工操作的攻击,而是更快、更频繁、能够同时针对多个企业展开的攻击活动。
因此,企业需要重点加强账号和远程访问入口的安全管理,同时提高对异常登录、异常权限使用以及内部横向访问的监测能力。AI提升了攻击者的效率,企业的安全监测和响应速度也需要同步提升。
扫一扫,获取勒索攻击防护解决方案
消息来源:
https://www.cloudsek.com/blog/aurora-ransomware-affiliate-ai-attack-planning-crypto-payments
相关阅读