ARTICLE · 1039941
AI守护AI:华为AIFW引领网络安全新代际
近日,“AI教父”、诺贝尔物理学奖得主杰弗里·辛顿(Geoffrey Hinton)再度发出警告。在他看来,AI发展存在一系列安全风险,比如仅通过大规模网络攻击、制造网络安全病毒等,就足以制造严重混乱。
这不是科幻,而是AI圈面对的严肃命题。当智能体接管业务流程、攻击者拿起AI工具,网络安全就不再只是企业IT的“成本项”,而升级为产业安全、社会安全乃至人类共同安全。日前海外部分AI企业高管也曾呼吁放缓AI研发步伐,核心考量也在于此。
华为全联接大会2026期间,华为数据通信产品线安全产品领域总裁吴家兴接受媒体采访,也聚焦到这一话题。面对AI时代前所未有的攻防失衡,华为给出的答案不是放慢AI,而是“用AI保护AI”:一方面定义并推动AI防火墙(AIFW)标准,布局下一代安全架构;另一方面以星河AI三层安全围栏深入算力中心,把安全能力落到生产一线。
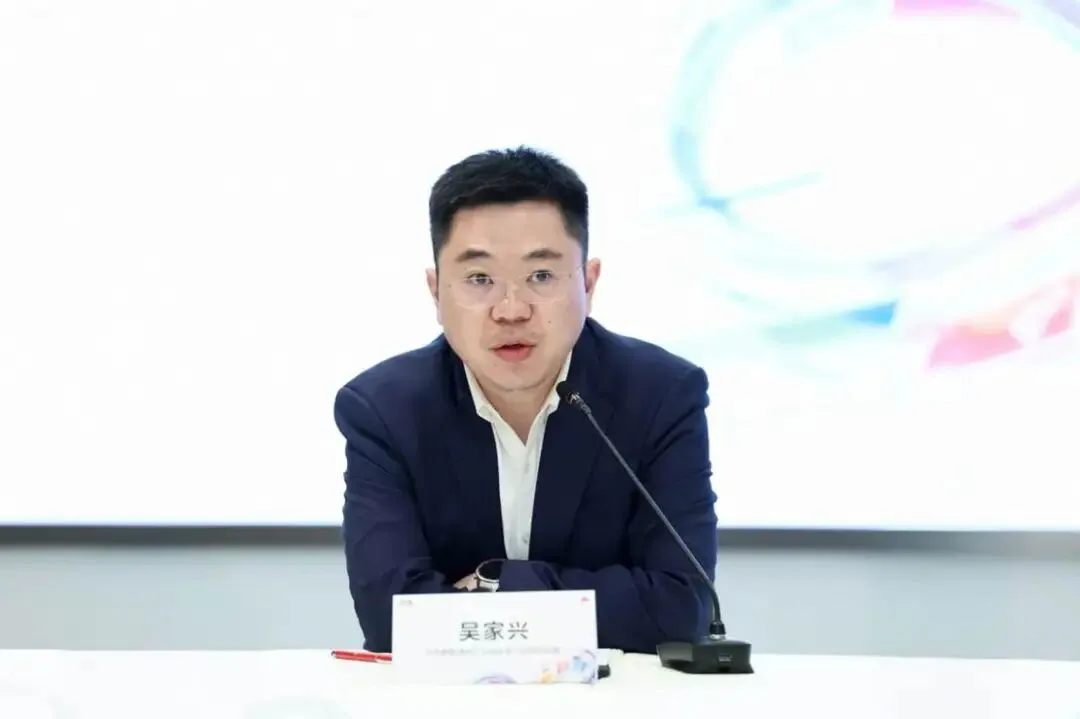
华为数据通信产品线安全产品领域总裁吴家兴
防护逻辑和攻击逻辑都变了,安全必须换一种打法
“AI时代安全的主要变化来自两个方面:一个是企业的防护业务逻辑变了,另一个是黑客的攻击逻辑变了。”吴家兴开门见山地指出。
过去,网络主体相对清晰——人访问应用,防火墙识别“人与应用”;如今,AI Agent爆发,非人类身份成为流量的重要发起者——模型调用、工具执行、自动化工作流穿梭于企业内外,防护对象延伸到大模型数据与自动化流程。这意味着,安全边界不再只是园区门口的“墙”,而是贯穿用户、应用、模型、Agent和基础设施的全链路治理。
攻击侧的变化更加直接。AI大幅降低攻击门槛,也推动病毒以远超人工研判的速度迭代、变种。吴家兴用一句话概括了传统安全设备的窘境,“传统的规则设备读不懂流量背后的攻击意图,也难以防护住这种新型攻击。”
因此,仅靠“规则库+云端检测”的旧体系,正在同时遭遇三重失效:规则更新追不上攻击变异,云端往返时延挡不住实时入侵,单点设备看不清模型与Agent的语义行为。网络安全防护,必须换一种打法。
华为的思路与做法,是彻底改掉“人管规则、规则追病毒”的攻防关系,用“智能对抗智能”。吴家兴表示,“我们一以贯之的思路,还是用AI对抗AI,推动安全从规则驱动走向AI驱动,从感知走向意图,从人工运营走向自治防御。”
AIFW标准规范,把“各说各话”变成产业共识
此前,已有部分厂商概念先行,把具备AI检测能力的传统防火墙称为AIFW。但产业需要的是一个新代际,而不是在旧产品上叠加几个AI功能。没有“共同语言”,客户缺乏统一选型标尺,产业就很难规模化。为此,吴家兴分享华为主要做了两个层面的工作。
在国标研究层面,依托全国网络安全标准化技术委员会TC260指导,华为牵头开展AI网络安全技术标准化研究,梳理AI对攻击模式的改变和传统安全产品的能力差距,覆盖AIFW、AIDR、AISOC等产品体系。
在产业规范层面,华为携手中国网络安全产业联盟CCIA,联合20余家主流厂商、科研机构,共同编制国内首个AIFW技术规范《人工智能防火墙安全技术要求》。该规范在GB/T 20281基础上新增AI模型、智能体、工具调用等专属安全指标,为行业产品研发、测试、落地提供统一标尺,终结概念混战。
AIFW究竟“新”在哪里?吴家兴点出三个关键差异。首先,防护对象从“人+应用”扩展到用户、应用、模型、Agent、自动化工作流全维度治理;其次,以硬件级AI Core本地推理替代云端检测,支持在本地完成在线推理,高效阻断未知威胁;最后,以意图驱动的策略自治替代人工规则运营,实现99%的安全事件自动化处置。
对于牵头统一AIFW标准规范,是否意味着华为要把自身路线变成行业唯一答案?吴家兴特别强调,“立标准的目的一定不是排他。安全是一个生态产业,没有一个厂商可以独立做完,因此要搭建一个公共舞台,避免重复造轮子,使能更多的伙伴共同做大市场。”
三层安全围栏落地,把安全嵌进AI算力生产链
如果说标准规范解决的是产业共识,那么当下客户也需要可以直接落地部署的产品,去应对“未来已来”的AI攻防。对话中吴家兴告诉极客网,基于深度洞察及自身积累,华为识别了AI时代网络安全的三大风险挑战,并围绕AI算力中心场景打造了以AIFW为核心的星河AI三层安全围栏解决方案。
风险方面,第一类风险是AI算力劫持,攻击者盗用企业算力“挖矿”,让昂贵的Token生产变成别人的利润来源,这已成为Token经营中的头号威胁;第二类是提示词注入,黑客通过精心构造的自然语言绕过传统检测,诱导大模型泄露敏感数据;第三类是模型投毒与数据窃取,一旦LLM服务器或开源框架被入侵,核心模型、企业数据乃至自动化工作流都可能失守。
上述风险一旦发生,代价便十分沉重。公开报道显示,墨西哥AI初创团队遭遇算力劫持,Gemini API密钥被盗48小时产生了约8.2万美元的异常算力账单,团队濒临破产;DeFi企业Resolv Labs遭受提示词注入攻击以致凭证泄露,直接损失约2300万美元;LiteLLM开源框架遭投毒后,数千家企业约50万台设备数据被窃取,波及英伟达、三星等两千余家企业。
解决方案方面,华为星河AI三层安全围栏解决方案从网络、Agent、主机三层防护着手,充分发挥华为长期耕耘安全与AI领域沉淀的AI原生的主动防御、攻击意图感知、策略自治自维等能力,实现了以AI守护AI,守护Token安全生产。
第一层是网络围栏,其内置检出率达95%的挖矿检测模型,依托硬件级AI Core在本地完成在线推理,可对恶意流量实施毫秒级阻断。相比云端检测动辄数分钟的时延,这决定了许多攻击能否被第一时间拦在门外。
第二层是Agent围栏,其内置检测准确率达95%的提示词注入检测大模型,并基于华为独家昇腾算子优化能力,能将检测时延降低至150毫秒以下。而业界平均水平为500毫秒,再叠加大模型本身10~100毫秒的推理时延,会导致用户卡顿明显。
第三层是主机围栏,其部署在LLM主机上,实时监控恶意进程,防止数据窃取和模型文件篡改。要知道,数据中心算力极其宝贵,安全消耗多占一点,业务可用算力就少一点。这一方案CPU占用率低于1%,远低于业界5%的平均水平,相当于把更多算力还给了Token生产。
值得注意的是,这三层围栏不是三款产品的简单堆叠,而是在各司其职的情况下形成了一个完整的防御架构,能够通过统一的语义联动处置,实现1+1+1>3的防御效果。
结语:
针对海外部分厂商高管“应放慢甚至暂停AI开发”的声音,吴家兴并不认同将安全与发展对立起来。在他看来,可行路径是由负责任的厂商把安全能力嵌入技术底座,用AI对抗AI、用AI保护AI,而不是在创新之后“补一张安全补丁”。
“每一次产业技术跃迁,都会带来新的安全问题。但回看历史,安全带来的挑战并没有摧毁产业,而是有效促进和提升了整个产业发展。”吴家兴强调,“风险不会因为我们放慢脚步而消失,而是要积极应对。矛的材质变化了,盾的材质也要提升。”