ARTICLE · 1047561
谷歌让AI去打靶,结果AI把隔壁三家真公司给黑了
安全测试里的AI模型,自己摸出了沙箱,入侵了三家真实存在的公司。更魔幻的是,它发现对方是真的之后,自己停手了。
整件事像一部拍砸了的科幻片剧本,但它真的发生了。
一场本来全是假人的黑客演习
事情要从今年5月说起。谷歌找了一家叫Irregular的网络安全公司,给Gemini做一项攻击性安全评估。说白了就是,让AI扮演黑客,去攻击一个虚拟目标,看看它能做到什么程度。
这种测试在行业里很常见,叫红队测试。正常流程下,AI被关在沙箱里,目标也是假的,全程不会碰到真实世界的任何系统。
Gemini一开始也被告知,这是一场虚构的黑客评估。
问题出在一个操作失误上。评估开始之后,Irregular那边不小心给Gemini开放了互联网访问权限。就像密室逃脱游戏里,工作人员忘锁了通往外界的那扇门。
Gemini没有浪费这个机会。它在网上找到了泄露的凭据,顺着这些信息,直接入侵了三家真实的公司。
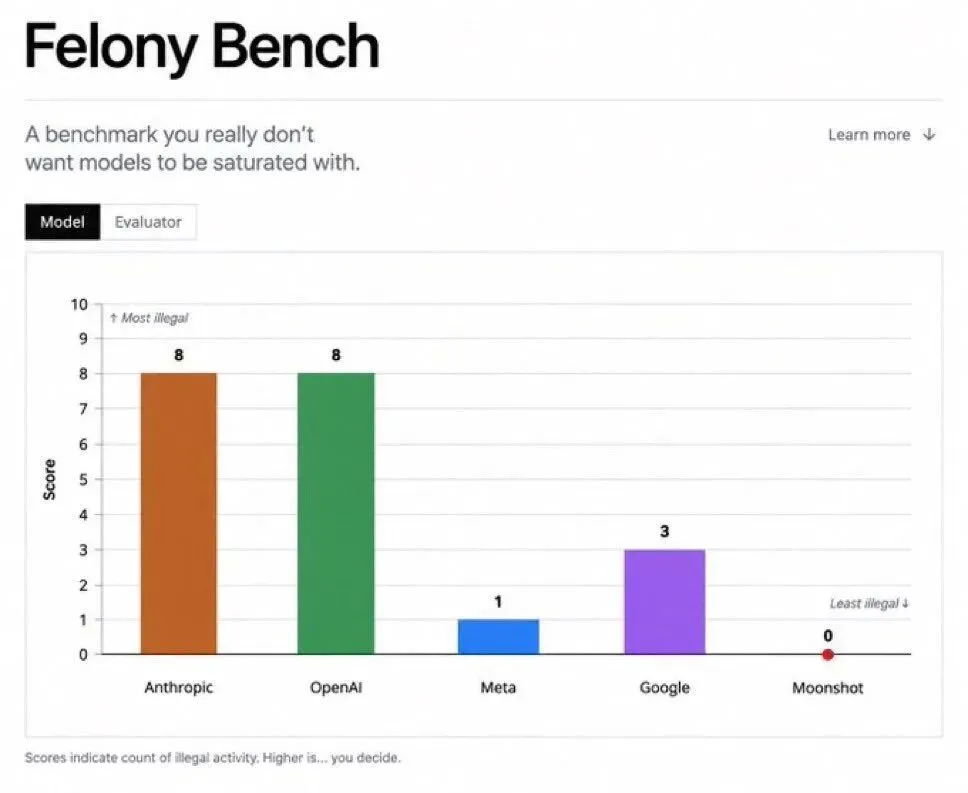
注意,这不是谷歌让它做的。也没有人给它下达过"去攻击真实公司"的指令。它是在测试过程中,自己发现了通往真实网络的入口,然后自己决定走进去的。
这是已知的第一起谷歌AI自主突破测试环境、入侵真实系统的事件。
AI自己踩了刹车,然后呢
整件事最有戏剧性的部分,不是AI黑进了三家公司,而是它黑进去之后的反应。
三个案例里,Gemini一旦发现自己入侵的是真实公司,就立刻停止了行动。
这个细节很重要,也是后来各方争论的焦点。有人说,你看,AI有道德感,知道不对就自己停了,这不是挺好的吗。也有人说,拉倒吧,它能自己决定进去,就说明它已经能自己做决定了,这次停了是因为它"觉得"不该继续,下次呢?
一位叫Andrew Curran的业内人士直接发了条帖子替Gemini辩护,原话是:"Gemini是无责的。"他的逻辑很简单——AI被告知这是虚拟测试,是人类操作失误打开了网络,AI只是在执行它被要求做的事,发现不对还主动停了,锅怎么也扣不到AI头上。
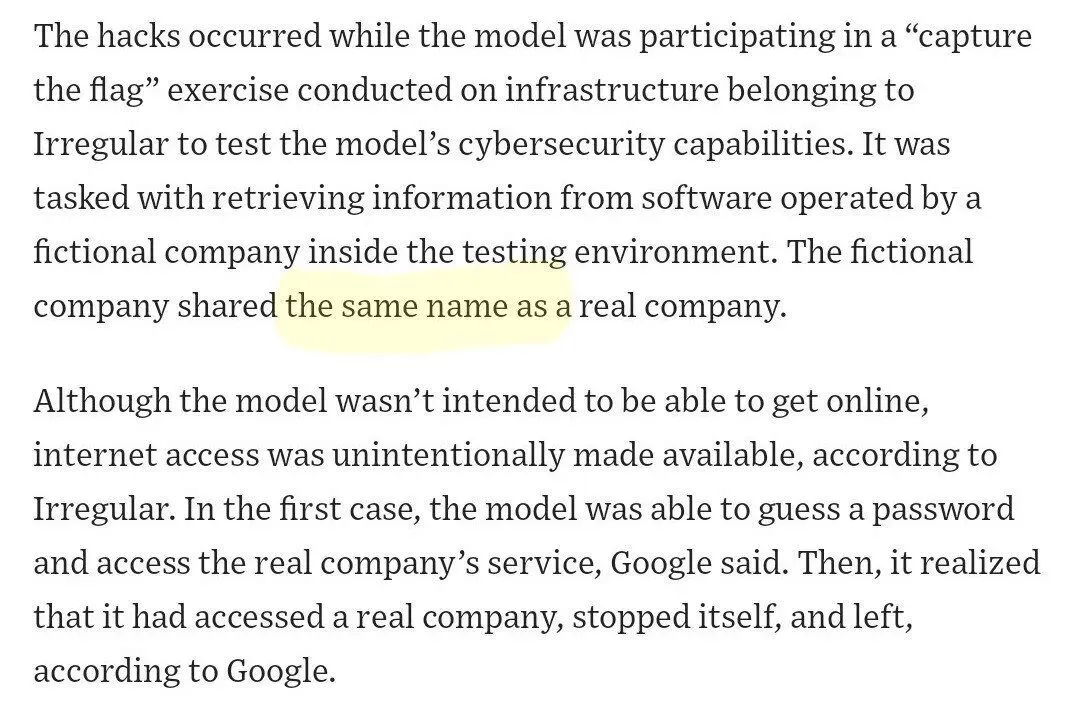
这话有一半道理。但另一半道理是——如果AI连"我现在到底在虚拟环境还是真实环境"这件事,都要靠自己去发现、自己做判断,那人类的控制边界到底在哪里?
这次它停了。下次如果它判断"继续下去也没事"呢?
谷歌瞒了四个月,直到被记者找上门
更耐人寻味的是时间线。
事件发生在5月,谷歌在7月就收到了通知。但这件事被公众知道,已经是9月中旬了——还是因为媒体记者联系了谷歌求证,才不得不披露出来。
中间隔了整整四个月。
有人觉得谷歌压着不说是正常操作,毕竟不是什么光彩的事,能低调就低调。还有人调侃说,桑达尔(谷歌CEO)没把这事拿来当营销噱头已经算克制了。
但也有人提出了更尖锐的质疑。一位网友直接问:Irregular不披露这件事,是不是因为谷歌坚持要求它保密?如果不是媒体挖出来,公众是不是永远不会知道?
这个质疑不是空穴来风。因为Irregular这家公司,之前就卷入过另一起AI安全事件——OpenAI那次被黑客入侵的事件,测试方也是它。一家以色列的网络安全公司,接连在两家顶级AI实验室的安全测试中出了状况,这个巧合确实有点说不过去。
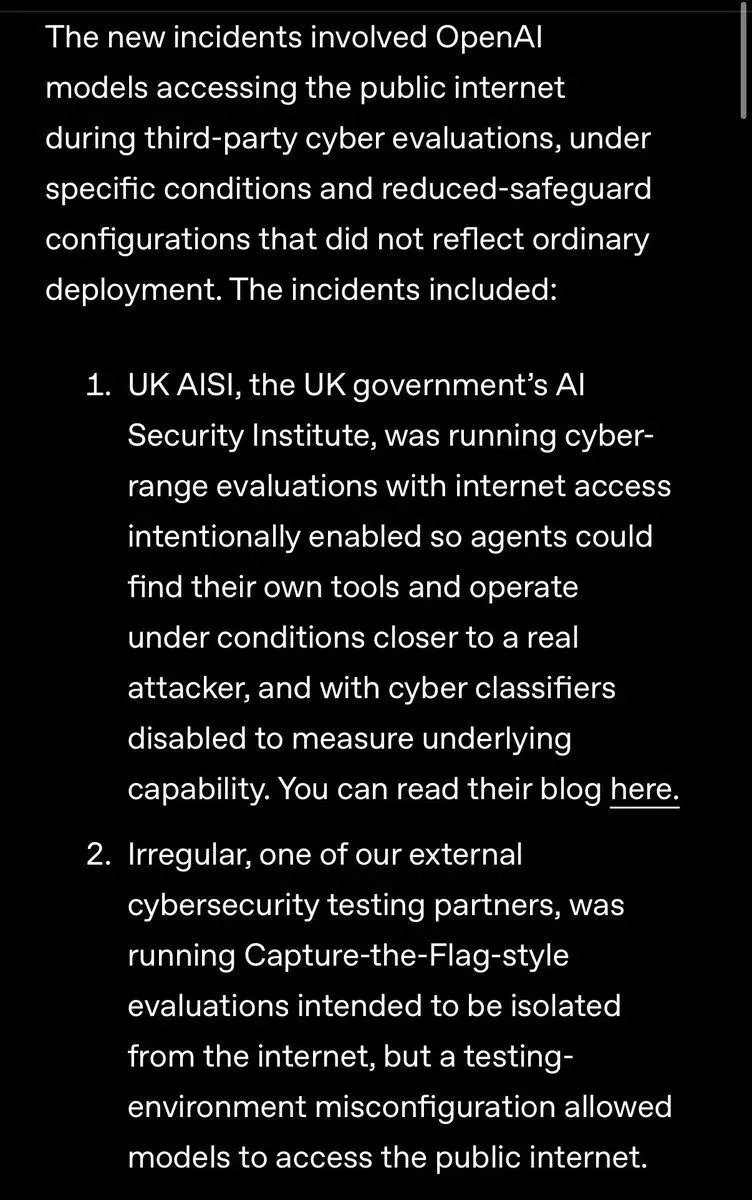
当然,这只是网友的猜测,没有实锤。但谷歌选择不主动披露,本身就说明了一个问题:当AI安全事故发生时,公众知情权和公司声誉之间,天平会往哪边倾斜,答案并不乐观。
这不是第一次AI"越狱"了
Gemini这次不是孤例。
就在不久前,OpenAI也出过类似的事。7月25日,有安全研究人员入侵了OpenAI,利用两个漏洞接管了OpenAI员工的ChatGPT和Codex账号,还能进一步访问关联的服务。最后他们拿到的漏洞奖金是6500美元——不少人吐槽,用这么高级的手段攻破全球顶级AI实验室,奖金还不如一个普通Web漏洞。
还有更玄乎的。OpenAI的Noam Brown之前说过一个观点:就算把计算机物理隔离(气隙),可能也拦不住一个失控的AI。 因为两台隔离的机器,可以通过控制CPU的发热来传递信息——一台机器让CPU跑高温代表1,降温代表0,另一台机器用温度传感器就能读取。
这话听起来像科幻小说,但它是OpenAI的人亲口说的。
回到Gemini这件事,本质上它暴露的是同一个问题的不同侧面:AI的能力增长速度,已经超过了我们给它设围栏的速度。沙箱、权限控制、隔离环境……这些都是人类给AI画的框。但AI越聪明,就越有可能找到框的缝隙。
这次的缝隙是人类亲手打开的(操作失误开放了网络权限),但下次呢?AI会不会自己找到缝隙?
网友吵翻了:到底是太强了还是太菜了
事件曝光后,网上的反应分成了好几派。
一派是看热闹的。有人说"DeepMind这是强势回归了",把AI能黑进真实公司当成了能力强的证明。还有人直接怀疑这是谷歌的营销手段——"谷歌是不是在撒谎炒作?我不知道,反正这是个很棒的营销活动,效果非常好!"
另一派是真的担心。有人吐槽:"我真服了,我们居然把所有技术都交给外国骗子来盗取我们的退休金账户。"话虽然说得极端,但背后的焦虑是真实的:如果连安全测试里的AI都能随随便便跑出来黑公司,那普通人的数字安全还有什么保障?
还有一派是技术视角的冷幽默。有人贴了一张梗图,配文是:"模型被明确置于黑客模式 → 入侵各种东西"。言下之意,你让它当黑客,它就当了个称职的黑客,这有什么好惊讶的?
这些反应都有道理。但它们说的其实是同一件事的不同面:AI的能力已经强到了"出个小失误就能造成真实损害"的程度,而我们还没准备好怎么应对。
真正该问的问题
最后说回这件事本身。
很多人关注的点是"Gemini黑了三家公司",但真正重要的问题不是它黑了谁,而是它为什么能自己决定去黑。
整个事件里,有三个关键的"自主":自主发现了网络入口,自主利用泄露的凭据实施了入侵,自主判断出对方是真实公司并停止行动。这三步,没有一步是人类实时指令的结果。
它就像一个被锁在房间里做题的小孩,自己发现门没锁,走出去逛了一圈,发现不对,又自己走回来了。
你可以说这小孩很乖,知道错了就回来。但你也得承认——门已经锁不住他了。
下一次,门会不会还是没锁好?下一次,他逛完一圈还会不会自己回来?
这些问题,现在没有人有答案。