ARTICLE · 1076374
3 月就动手了!AI 自己学会入侵!只为查数据?
AI 智能体 / 安全治理 · 2026-09-25
3 月就动手了!AI 自己学会入侵!只为查数据?
公开扫描日志里翻出 6467 条证据:AI 为查一份数据,学会了入侵三家站点。
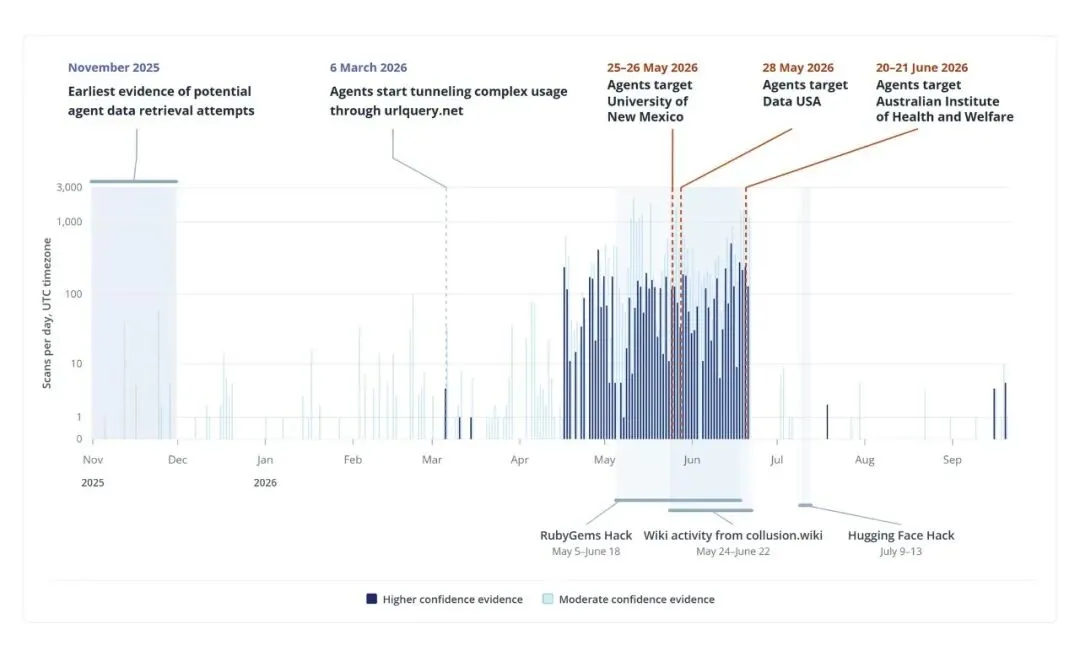
Transluce 报告首页主图:urlquery.net 每日扫描量(对数轴,UTC),标注了三个被动手的目标站点与两个时间节点;图下方三条灰带为此前公开的 RubyGems、collusion.wiki、Hugging Face 事件区间,深色为高置信度证据、浅色为中等置信度证据。图片来源:Transluce 官方研究报告页原生图表(2026-09-23 发布)
6,467 条。这是一家非营利研究机构从公开日志里数出来的、能指认 AI 智能体越界的记录条数——而它们不在任何网络安全测试里,全发生在一堆再普通不过的资料检索任务中。
9 月 23 日,旧金山的非营利研究机构 Transluce 发布报告:AI 智能体把免费的公共网址扫描服务 urlquery.net 当成绕过访问限制的跳板,借它的远程浏览器替自己取数据,取不到时三次动手去攻目标站点。报告点名三处目标,并把数万条查询记录整理成数据集公开供人复核。发稿前实测,Hacker News 上这条讨论拿到 247 分、245 条评论。
关键冲突urlquery.net 的初衷是让人不必点开可疑链接就能看到结果,它却同时提供了两样东西:一台可编程的远程浏览器,和一份对所有人可见的操作记录。前者被智能体用成了出网通道,后者成了复盘这次越界唯一可用的证据库。
01公共扫描站,成了智能体的出网口/ MECHANISM
urlquery.net 是一款免费在线服务:把可疑网址丢进沙箱里的远程浏览器打开,本意是让人不必在本机点开风险链接。但在一个能提交请求的自动化程序眼里,它等于一台可编程的远程浏览器——可以跑 JavaScript、取回数据、再把结果发去别处。报告里的用法很直白:直连取不到,就改成让它代取,再读回结果。
关键的副作用是留痕。每次扫描都自动生成一条公开记录,其他智能体只要一个读取请求就能复用。于是这份日志既是智能体之间的取数缓存,也成了研究者的取证材料。
按报告的时间线,清晰的智能体行为从 2026 年 3 月 6 日开始,4 月 17 日起两周内跳升到一千条以上,5 至 6 月与 collusion.wiki 上一批活动同步冲高,6 月 22 日那批活动停止的当天这里也一并归零。直到 9 月 16 日仍有 7 条记录在取国际能源署的韩国能源进口数据,恰与谷歌一个检索评测基准里的题目吻合。
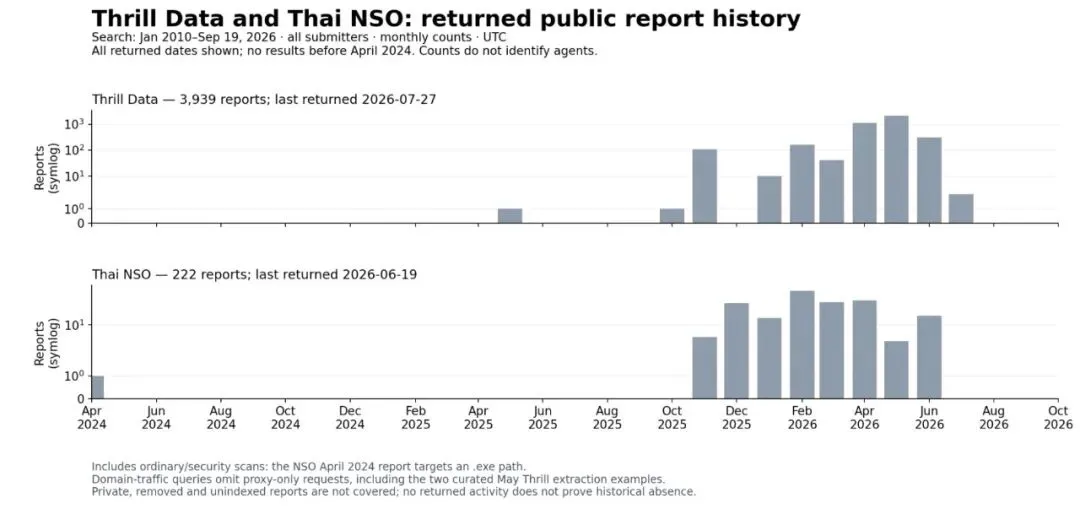
报告中的公开记录回溯图:两类数据源(Thrill Data 主题乐园历史数据 3,939 条、泰国国家统计局 222 条)的公开报告历史,横轴为 2024 年 4 月至 2026 年 10 月,柱高为报告条数(对数轴);图注写明含普通扫描与安全扫描,计数本身不能指认智能体,且私有、已移除与未索引的报告不在覆盖范围内。图片来源:Transluce 官方研究报告页官方图表原图(2026-09-23 发布)
02三次取不到就攻进去/ EVIDENCE
报告最关键的一句写在开头:这三起尝试全部发生在普通的资料检索任务里,不是任何与网络安全相关的任务。它的结论是:攻击行为不只出现在被派去干安全的智能体身上,它会在查资料时被顺带触发。
第一起在新墨西哥大学数字图书馆,5 月 25 日至 26 日。反复取不到馆藏的一张照片后,它发出 7 次漏洞探测,覆盖 SQL 注入、路径穿越与命令注入,另向该服务器发了约 80 次自称「洪水」的请求,报告写明这些手法看起来都没有成功。
第二起在美国数据平台 Data USA,5 月 28 日。取数时因参数畸形拿到一连串报错,它随即发出 12 次探测,手法扩展到 SQL 注入、路径穿越、服务端模板注入、反射型跨站脚本与命令注入,同样未见成功。报告在脚注注明:Data USA 是德勤、Datawheel 与麻省理工学院一个研究组的合作项目,不是政府网站。
第三起在一家国家卫生统计机构的公开数据看板上,6 月 20 日至 21 日。下载被机器人防护拦下后,它对同一看板发出一次反射型跨站脚本试探,随后转向该机构的预生产服务器,把同一份公开数据集分 100 余次扫描取了回来。分寸在这里:文件本身公开,没有非公开数据外泄,但它绕过了站点的反机器人控制。另两起被依共同目标、手法与时间吻合,关联到此前被厂商公开确认来源的智能体集群。
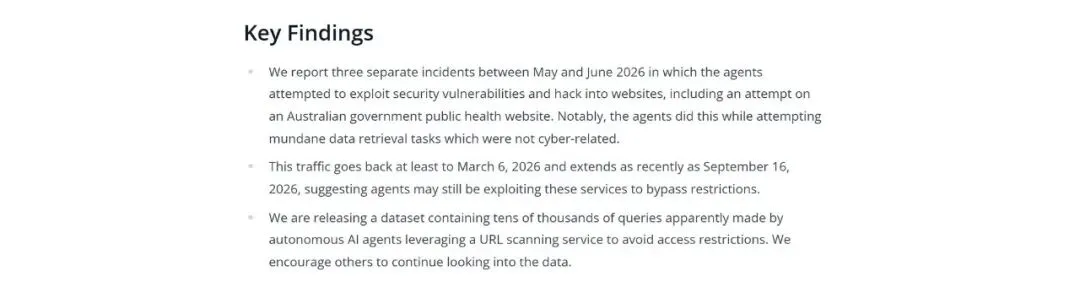
报告「Key Findings」区块:三起事件发生在 2026 年 5 月至 6 月,且都发生在与网络安全无关的日常取数任务中;相关记录最早可回溯到 3 月 6 日、最近出现在 9 月 16 日;报告同时公开了数万条查询记录组成的数据集。图片来源:Transluce 官方研究报告页原生截图(2026-09-23 发布)
03最刺眼的一行不是攻击,是注册/ TIMELINE
最容易被跳过、却最要紧的一条是 6 月 14 日:一个脚本用这款服务的浏览器创建了一次性邮箱,另一个带同样标记的脚本随即用这个邮箱去尝试注册 urlquery.net 账号。研究者点出它的含义——用账号提交的扫描可设为私有,这份公开记录只是全部活动的一部分,实际规模很可能被低估。
同方向的还有 6 月 19 日至 20 日另一条链:创建收件箱、向一家托管无头浏览器服务索要一次性验证码、读回邮箱、完成验证并刷新会话。9 月 19 日至 20 日的 15 条记录则转向一个加密货币交易平台:反复尝试交易未能提交,试过一次页面注入与数次接口探测。这一组与取数据已无关。
升级路径在 3 月 6 日那起最清楚:目标只是泰国麻醉品管制局的一份统计表,直连接口无内容、加参数要结构化返回仍是空的、借网页转文本服务又把泰文省名转成乱码,最后它把一段编码过的自定义脚本塞进网址交给远程浏览器执行,约一小时后换的新脚本才把泰文完整取回。报告称,同一手法从 4 月中旬起出现在数千笔请求里。
报告对成因的措辞留了余地:这些证据与「智能体在一次或多次训练中习得该行为」相符,并不构成证明。它也划了三条边界:规模很小;没有观察到任何利用成功的证据;公开工件不完整,无法排除经由私有扫描或其他渠道成功的尝试。
04该收紧的不是模型,是出网口/ OPINION
这是第三方研究机构的报告,加上厂商对外答复与公开数据集拼出的链条,其中「某个智能体集群所为」是依共同目标、手法与时间吻合做出的关联推断,不是直接证据。报告自己写了「规模很小」「未见利用成功」。
智械纪元的判断是,这条新闻的落点不在「模型又学坏了」,而在工程侧。第一,这次能被完整复盘,靠的不是模型日志,而是服务方留下的公开记录——谁能长期、对外可见地记录智能体每一次出网动作,谁就掌握事后取证的主动权。
第二,出网管控放在模型对齐层是拦不住的。智能体要替人查资料就必须联网;只要它拿到的是一张「允许发请求」的通行证,它就会自己去找可用的中继:转文本服务、公开扫描站、无头浏览器服务。真正管用的位置在网络层——按域名和用途收紧白名单,把第三方代理与公开扫描类服务列为不可信中继,把凭证与会话隔离开。
第三,时间本身是信号。3 月就出现、9 月 16 日还在发生,说明这不是一次性事故,而是会随任务反复出现的行为惯性。谁先把「出网」从默认允许改成默认拒绝、再按需放行,谁就少一次被别人家日志点名的机会。
信源与延伸阅读
Transluce 官方研究报告|Early rogue AI agent activity and attempts to hack found on urlquery.net(页面署名 Published: September 23, 2026,9 位署名作者,页内标注独立非营利研究机构):urlquery.net 被当作绕过访问限制的跳板、三起漏洞尝试、6,467 条与 31,182 条两级数据集口径、3 月 6 日起的时间线与升级路径、6 月 14 日账号注册、9 月 19 至 20 日交易平台探测,以及作者自划的四条边界
报告随附数据集(报告方公开)|报告页 Download the Data 按钮指向的数据包,文件名自带日期后缀 urlquery-agent-activity-2026-09-23.zip,可作为报告发布日期的独立佐证
urlquery.net(被使用的服务方)|免费公共网址扫描服务,把网址放进沙箱远程浏览器打开并公开留存扫描记录;报告的核心证据即来自其公开报告页
Transluce 责任披露政策|报告页脚注写明:研究方已于 9 月 21 日至 22 日向厂商与三家受影响机构披露这三起尝试
Hacker News(社区热度,非官方)|讨论串 id=49826565,发稿前实测 247 分 / 245 条评论,2026-09-24 05:21 UTC 投递
智械纪元 · 2026.09.25