ARTICLE · 1078054
AI智能体开发日报 | 行业动态 | 2026年9月25日
AI智能体开发日报 | 行业动态 | 2026年9月25日
AI智能体的工程重点,正在从模型调用工具转向三件更具体的事:旧系统怎样安全接入、长任务在哪里运行、上线后谁来盘点和监督。 过去一天的几项产品更新,恰好把这条链路的不同位置补了起来。
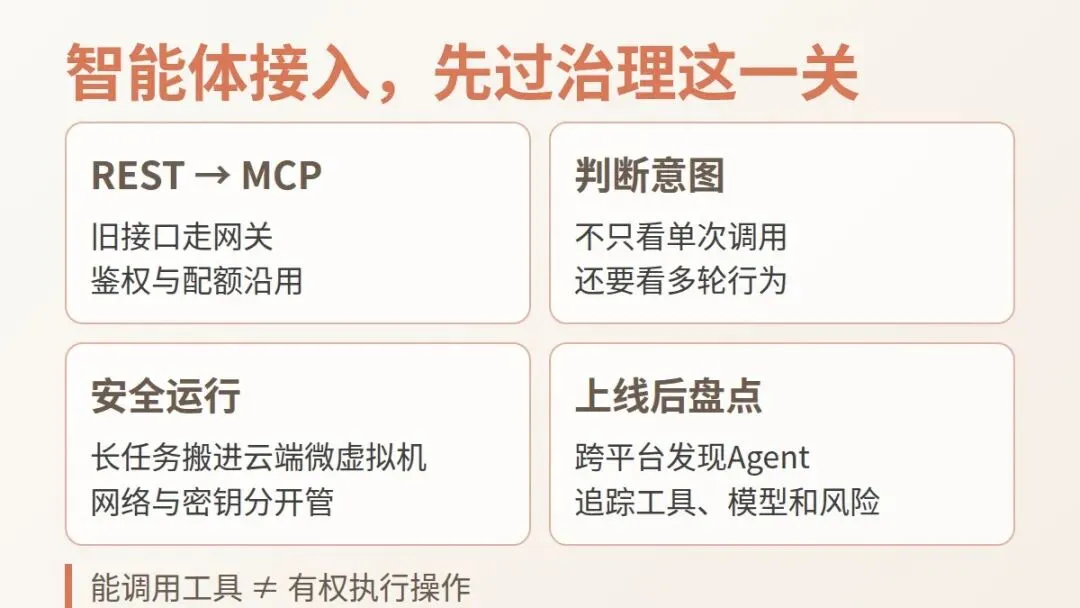
Google Cloud让REST API直接成为MCP工具
Google Cloud API Gateway 开始提供 MCP 公开预览。开发者可以在现有 OpenAPI 描述中标注操作并部署,让 API Gateway 承接 MCP 请求,把 tools/call 转成原有 REST 请求,再沿用网关已有的认证、配额和日志路径。
这解决的不是再造一个智能体,而是企业系统接入的重复劳动:过去常要另建、托管 MCP Server,再把已有路由与鉴权逻辑复制一遍。现在,至少在受支持的 REST/OpenAPI 3.x 场景中,接口可以通过统一入口被 MCP 客户端发现和调用。
边界也要看清:当前仍是预览版;空响应操作(如 HTTP 204)不暴露,复杂嵌套 schema 在工具列表中可能呈现不完整,单个网关最多提供 1,000 个工具。把接口开放给模型调用,并不等于模型获得业务授权,权限仍应由原有认证与服务端策略兜住。
智能体安全检查意图与行为轨迹
Google 开发者博客发布了一个零信任智能体示例:同一个客服退款 Agent,不只在入口过滤提示词,还在工具调用前判断操作意图和参数是否符合业务政策,并观察多轮会话里的异常行为。
这一区分很关键。单次调用看起来合规,不代表一连串调用没有越权风险。一个退款请求可能逐次通过语法或格式检查,但同一订单上的重复退款、异常写入速度或累计金额,只有结合会话历史才看得出来。示例把入口与出口内容筛查、语义策略、行为异常检测放在不同层,各自处理不同风险。
这是一套平台能力和示范架构,并不能保证装上后就不会出事。对开发团队更可执行的启示是:高影响工具应有明确参数边界、重复操作约束和人工升级路径;异常检测要能留下可审计的调用记录。
Docker把编码Agent工作区搬到云端
Docker 发布 Cloud Sandboxes,主打让编码 Agent 在本机与 Docker 管理的云端微虚拟机之间切换。它提供针对不同 Agent 的预配置环境,并把 MCP 连接、密钥代理注入和网络策略集中处理;官方示例用一条 sbx --cloud run codex 命令启动云端任务。
这瞄准的是长时间任务的运行环境:本地开发方便,但机器关机、资源有限或需要隔离时会遇到限制;云沙箱则能持续运行。密钥代理会在请求时注入凭据,避免把原始密钥直接交给模型或进程。
不过,沙箱不等于绝对安全。实际采用前仍需核对云端执行的数据边界、网络出口、密钥生命周期、持久化方式与费用;尤其要确认 Agent 能访问的工具和域名是否遵循最小权限。Docker 将企业集中治理列为后续能力,当前不能把它当作已交付功能。
Dataiku尝试跨平台清点与治理
Dataiku 宣布推出 Agent Management,目标是把不同平台构建的企业智能体放进统一清单,查看其依赖的模型与工具,并跟踪业务和技术表现、识别风险。公告列出 AWS Bedrock、Databricks、Google Vertex、Microsoft Copilot Studio、Salesforce、Snowflake 等接入方向,也支持自定义环境通过 OpenTelemetry 接入。产品计划于 10 月正式提供。
企业的 Agent 越分散,单个平台的控制台越难回答几个基础问题:到底有哪些 Agent 在运行、谁负责、它们能访问什么、成本和收益如何。跨平台盘点让治理对象不再局限于某个厂商控制台里的应用,而是组织实际运行的智能体资产。
但目前这是厂商发布信息,正式可用时间仍在未来;实际覆盖面、数据完整性与评估口径要等产品上线后检验。清单本身也不能替代权限审批和运行时防护。
AWS给出跨账号MCP治理参考架构
AWS 发布了一篇多账号 AgentCore Gateway 实作指南:业务团队各自在账户内提供 MCP Server,平台账户通过 Gateway 聚合工具发现与调用,并组合身份、细粒度授权和可观测能力。它是一篇参考架构与操作教程,不是新服务发布,但反映了企业智能体接入多部门数据时的常见难题:统一入口之外,还必须保留数据归属和逐次授权。
对于组织架构分散的团队,让业务账户保留数据、平台层统一治理,比把所有数据搬进一个 Agent 环境更容易划清责任。代价是部署和身份链条更复杂,授权策略、跨账号凭据与故障定位都需要额外运维。
今天的判断
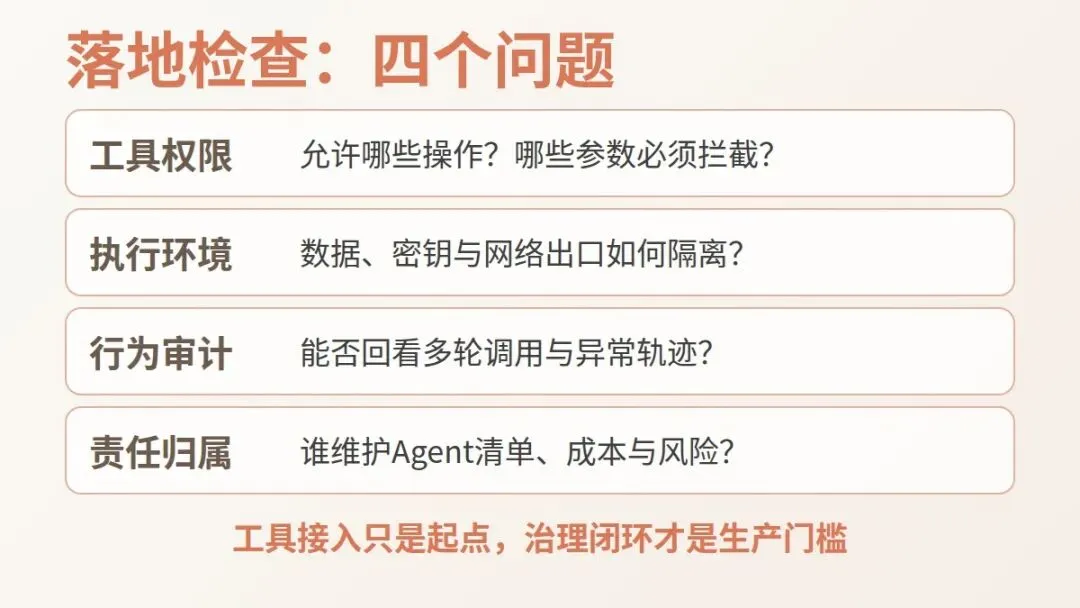
今天几条动态不是在比谁的模型更聪明,而是在补 Agent 进入真实业务后的运行底座:接口接入、隔离执行、意图治理、异常观察与资产盘点。它们也共同提醒我们,工具越容易接入,权限边界越不能靠提示词维持。
选型时可以先问四个问题:Agent 能调用哪些业务操作?高风险动作在哪里拦截?任务和凭据运行在哪里?上线后谁能看到它做过什么、带来什么结果?这些答案,比再增加一个工具按钮更接近生产可用。