ARTICLE · 1096687
搜软件下载点进假官网,装完就被远程控制
9月28日,国家互联网应急中心在同一个栏目里公开了两份与银狐木马有关的材料:一份是专项打击行动的阶段性成效,另一份是关于甲蚁G01团伙的攻击态势分析报告。两份材料放在一起,一件事就清楚了——这不是某个漏洞被发现,而是一条已经跑了一段时间的产业链被集中处置。
这一天公布的两份材料说了什么
阶段性成效那份写得很具体:专项自7月29日启动,9月23日在北京召开阶段总结会;情报库已收录威胁指标两万四千余条,累计处置控制端IP及端口两千五百八十八个、控制域名八千五百八十七个;监测显示,境内被控端数量较前期下降约百分之五十五。
另一份报告写明了甲蚁G01团伙的引流方式:在搜索引擎上做搜索引擎投毒与关键词竞价,再批量复刻高仿真度的软件下载站,报告后还附了一份仿冒网站清单。
一条“搜软件、下软件”的路径是怎么被做假的
银狐木马在国内不是新名字,它还被称为游蛇、谷堕大盗。国家互联网应急中心的描述是,它长期通过仿冒软件下载站、搜索引擎恶意推广、钓鱼邮件和即时通信渠道传播,投递的木马包括Gh0st、Win0s、DcRat等远控程序,具备文件下发、进程管理、命令执行、屏幕监控、键盘记录和敏感信息窃取能力。
对普通用户来说,最需要理解的不是木马的名字,而是入口有多日常:想在电脑上装一个常用软件,搜一下名字,点开排在前面的结果,下载、双击、一路下一步。整条路径里没有一步看起来像风险操作。
仿冒站的伪装水平可以从域名上看出来。9月17日披露的十组恶意资产里,排在第一位的是位于美国的地址,日控制规模三千四百一十七,关联域名大多是mlcrosoft.vip这类写法,也就是把“微软”的英文单词中间两个字母做了替换。9月23日披露的那一批里,排名第一的地址位于中国香港,日控制规模六千五百四十九,关联域名仍然是同一个系列。
这条线索的价值在于,它不需要任何安全设备就能自查:地址栏里的域名,逐字母读一遍。
为什么仿冒站能排到搜索结果前面
今年5月22日,国家互联网应急中心就发过一次专门针对这类手法的风险提示,讲的是黑产团伙批量搭建高仿真钓鱼网站、大规模传播银狐木马。四个月后,9月28日的报告把其中一支队伍的引流方式写得更细:搜索引擎搜索引擎投毒与关键词竞价。
这就解释了为什么受害者的操作看起来毫无破绽。普通人判断一个站点是否可信,通常靠三件事:搜索引擎排得靠前、页面长得像官网、下载下来的安装包能正常装上。而这三件事恰好都在攻击者的控制范围里。排名可以靠搜索引擎手段堆上去,页面可以整站复刻,安装包在植入木马的同时照样能完成安装。三项条件同时被满足,用户手上就没有可用的怀疑依据。
能打破这套伪装的,只剩域名本身。也正因为如此,专项工作组把仿冒网站清单作为报告附件公开,让单位可以直接拿域名做匹配,而不是去比页面的相似度。
两周里的两个数字,方向是反的
把两次披露放在一起,会看到一组需要解释的数字。9月17日的头部控制端日控制规模是三千四百一十七,9月23日的头部是六千五百四十九;而9月28日的通报说,境内被控端数量较前期下降约百分之五十五。
这两句话并不必然矛盾。通报里的下降说的是被控端的存量变化,披露表里的日控制规模说的是单个控制端当天能指挥的规模,两者统计的对象不是一回事;两次披露的十组资产也不是同一批,排在第一位的只是当期的最大值。但至少可以确定一点:在专项推进的过程中,头部控制端的当日控制规模并没有随之下探,公开材料里也没有给出这两个口径之间的换算关系。
这正是值得建立的判断习惯:看到“下降”和“上升”同时出现时,先问它统计的是什么,再问样本是不是同一批。对运营单位来说,两个数字都重要,但用哪一个做决策,取决于你要回答的是“我单位还有没有失陷的终端”,还是“外部威胁规模是不是变小了”。
手里这台机器该按什么顺序核对
先圈范围,再做深度检查,顺序颠倒会浪费大量时间。
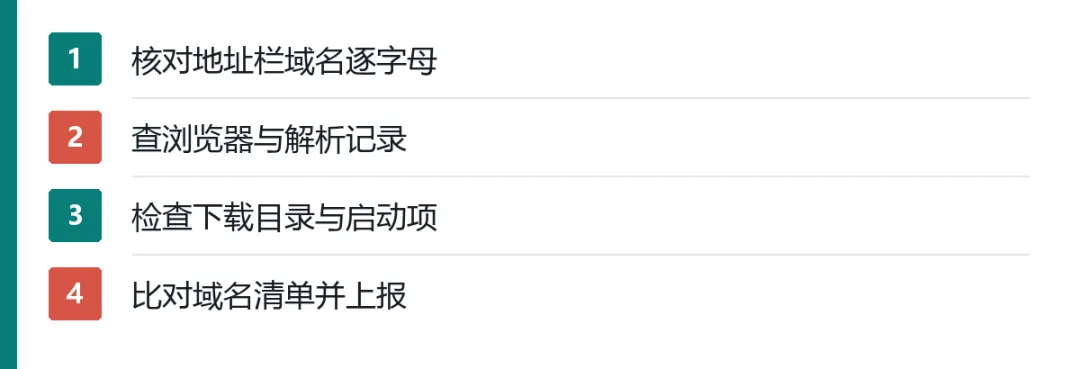
第一步,确认谁可能走过这条路径。银狐的入口是“下载并执行”,所以先圈定近期有下载安装行为的终端,重点看浏览器历史、域名解析记录和出口流量里有没有访问过上述域名的痕迹。检测线索要落到具体字段:访问时间、终端名称、源地址、目标域名。
这一步的依据来自公开的排查指引。国家互联网应急中心在披露恶意资产时给出的第一条方法,就是查看近期浏览器历史、域名解析请求和网络流量,重点确认有没有访问过与银狐相关的钓鱼网站和恶意域名;一旦发现访问行为,再提取源地址、终端信息和访问时间做进一步分析。
第二步,检查终端上留下的结果。看近期下载目录里是否存在来源不明、体积异常或名称与官方软件相近的安装包;再看异常进程、开机启动项和对外网络连接这三类痕迹。只有浏览器访问记录、没有下载和执行痕迹的终端,优先级可以放低,但仍要记录在案。
第三步,比对已知指标并闭环。把公开披露的控制端地址、域名和端口更新到出口设备和终端防护策略里,再检查单位内部有没有终端命中。确认感染先隔离,清理恶意文件和持久化项,再排查同一网段的其他机器,最后通过线索邮箱上报样本与线索。
哪些情况不算中招,哪些必须上报
有三条边界要说清楚。第一,仿冒网站清单是已知清单,不在清单上不等于安全,攻击者换域名的成本远低于换代码。第二,访问过可疑域名不等于已经失陷,银狐需要用户下载并运行木马程序,只有访问记录而没有执行痕迹时,结论应当写“存在暴露”而不是“已被控制”。第三,装了安全软件不等于拦住了,专项仍要集中处置大量控制端,说明确有终端是在防护措施存在的情况下被感染的。
反过来说,如果一台机器同时出现三类痕迹,即访问过仿冒下载站、下载并运行了来源不明的安装包、出现异常的常驻进程或对外连接,就应当按已失陷处理,进入取证和上报流程,而不是先清理再讨论。
证据边界
本文事实来自国家互联网应急中心的公开材料,包括9月17日与9月23日两期恶意域名及恶意IP披露、9月28日的专项阶段性成效通报与甲蚁G01团伙分析报告,以及5月22日关于高仿真钓鱼网站传播银狐木马的风险提示。公开材料没有给出受损用户数量、具体受害对象和境内被控端的分布,也没有说明各成员单位的报送与联合研判是否截止到同一日期,因此这些处置数字更适合用来判断方向,不适合直接当作考核或验收口径;“下降约百分之五十五”与两期披露的日控制规模口径不同,本文只并列呈现,不据此推断专项成效被夸大。文中不做攻击者身份归因,成员单位名称仅按公开通报列出。
来源
1. CNCERT 银狐木马专项打击行动取得阶段性成效,多方协同推进威胁治理;发布时间:2026-09-28 18:18;时区:网页标注日期时间,按北京时间UTC+8;https://www.cert.org.cn/publish/main/12/2026/20260928181851314938407/20260928181851314938407_.html;一手来源:专项起止时间、情报库2.4万余条、处置2588个控制端与8587个域名、被控端下降约55%。
2. CNCERT、天融信 关于银狐木马甲蚁G01团伙攻击态势深入分析报告;发布时间:2026-09-28 18:15;时区:网页标注日期时间,按北京时间UTC+8;https://www.cert.org.cn/publish/main/10/2026/20260928181524758579103/20260928181524758579103_.html;一手来源:SEO投毒与关键词竞价引流、AI批量复刻高仿真软件下载站、附全量仿冒网站清单。
3. CNCERT 银狐木马专项——恶意域名及恶意IP(五);发布时间:2026-09-23 20:59;时区:网页标注日期时间,按北京时间UTC+8;https://www.cert.org.cn/publish/main/12/2026/20260923205949874537730/20260923205949874537730_.html;一手来源:第一期头部资产177.4.3.99(中国香港)日控制规模6549,域名mlcrosoft.vip与mlcro.net系列。
4. CNCERT 银狐木马专项——恶意域名及恶意IP(四);发布时间:2026-09-17 19:19;时区:网页标注日期时间,按北京时间UTC+8;https://www.cert.org.cn/publish/main/12/2026/20260917191929405761605/20260917191929405761605_.html;一手来源:第一期头部资产2.18.202.94(美国)日控制规模3417;银狐又称游蛇、谷堕大盗,投递Gh0st、Win0s、DcRat等远控程序;排查方法与线索邮箱。
5. CNCERT 关于黑产团伙批量搭建高仿真钓鱼网站大规模传播银狐木马的风险提示;发布时间:2026-05-22 11:33;时区:网页标注日期时间,按北京时间UTC+8;https://www.cert.org.cn/publish/main/10/2026/20260522113326926111046/20260522113326926111046_.html;时间线起点:批量搭建高仿真钓鱼网站传播银狐。