ARTICLE · 1160906
脱壳还要配Token?一键识别app加固并脱壳
脱壳还要配Token?一键识别app加固并脱壳这个方案的规划,最早可以追溯到今年 8 月。最初的想法很简单:把脱壳这件事,从"本地搭环境、折腾工具"的繁琐流程里解放出来,做成一个浏览器即用的服务。
只是最近手头事情比较多,进度比预期慢了一些,项目一直处于"边做边打磨"的状态。好在这段时间积累了不少真实反馈,方案也逐步清晰起来。
后续的计划是——把它做成一个部署在公网上的公开平台,任何人通过浏览器访问,Web 鉴权登录(还没写)后即可使用。这也是我们最终想呈现的形态:工具不再是一套只在内部跑得通的脚本,而是一个面向更多安全测试人员的可用服务。
脱壳,为什么一直这么麻烦?
很多做 App 安全测试的朋友都有体会:拿到一个加固后的 APK,第一件事就是想办法把壳脱掉,还原出原始代码,才能继续分析业务逻辑和漏洞点。
但传统脱壳流程往往劝退——你要么需要一台 root 过的测试机,要么得折腾 Frida、Xposed 环境,动态 dump 内存里的 DEX 文件。遇到常见的加固方案还算好办,碰上 VMP 这类代码虚拟化加固,工作量和难度直接上一个量级。
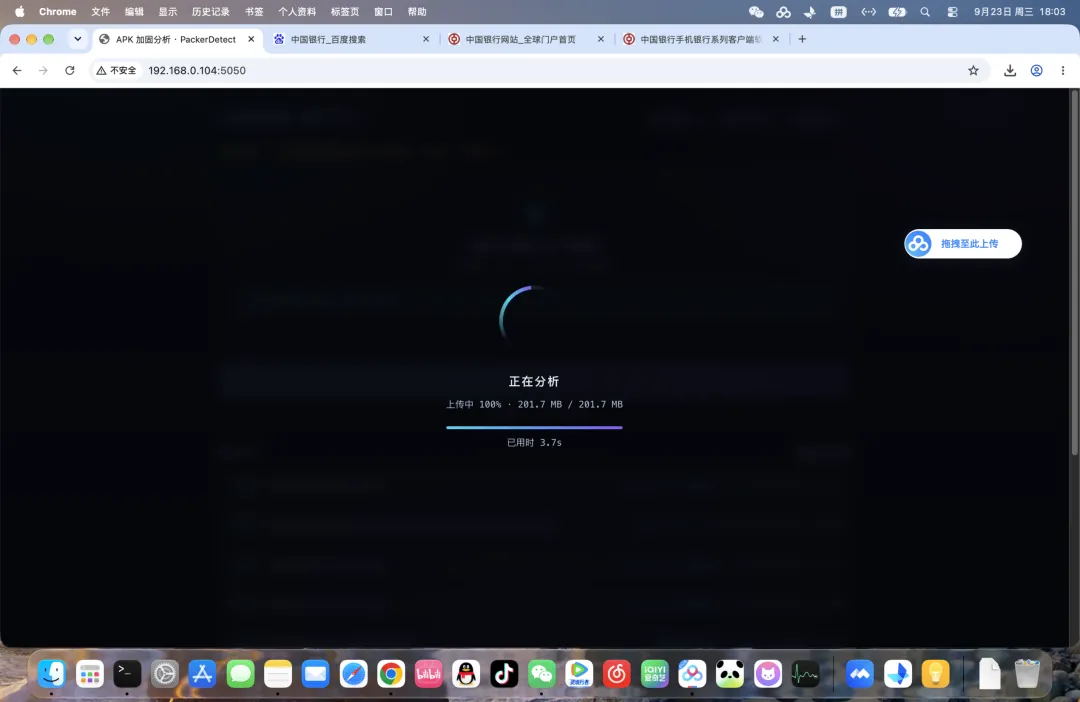
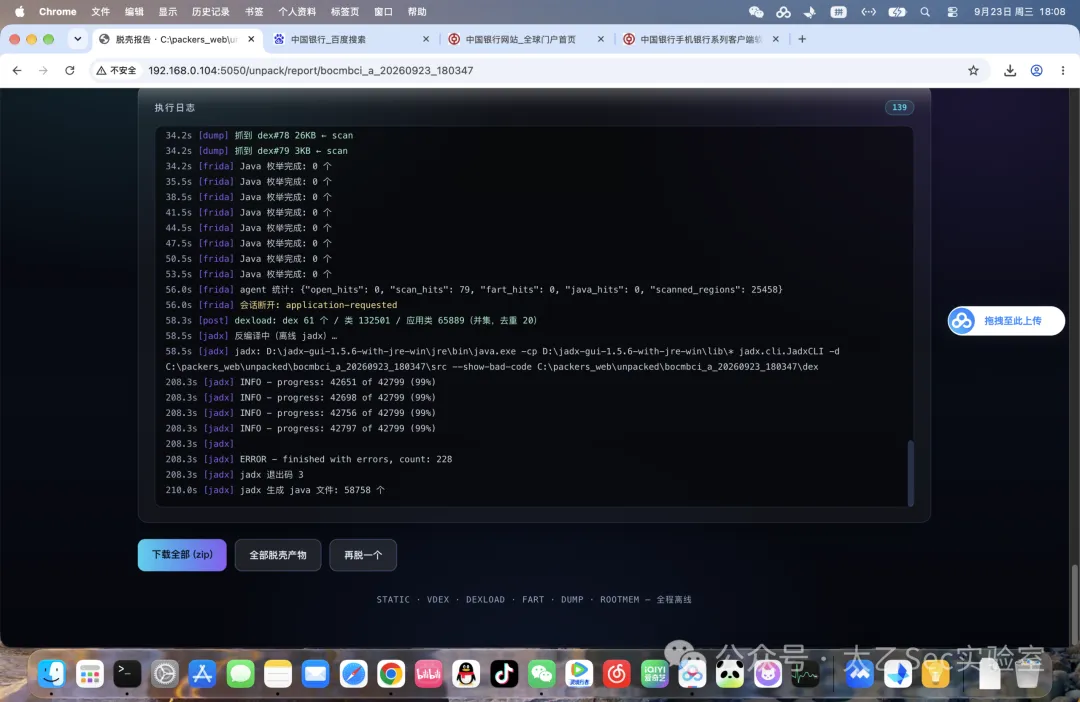
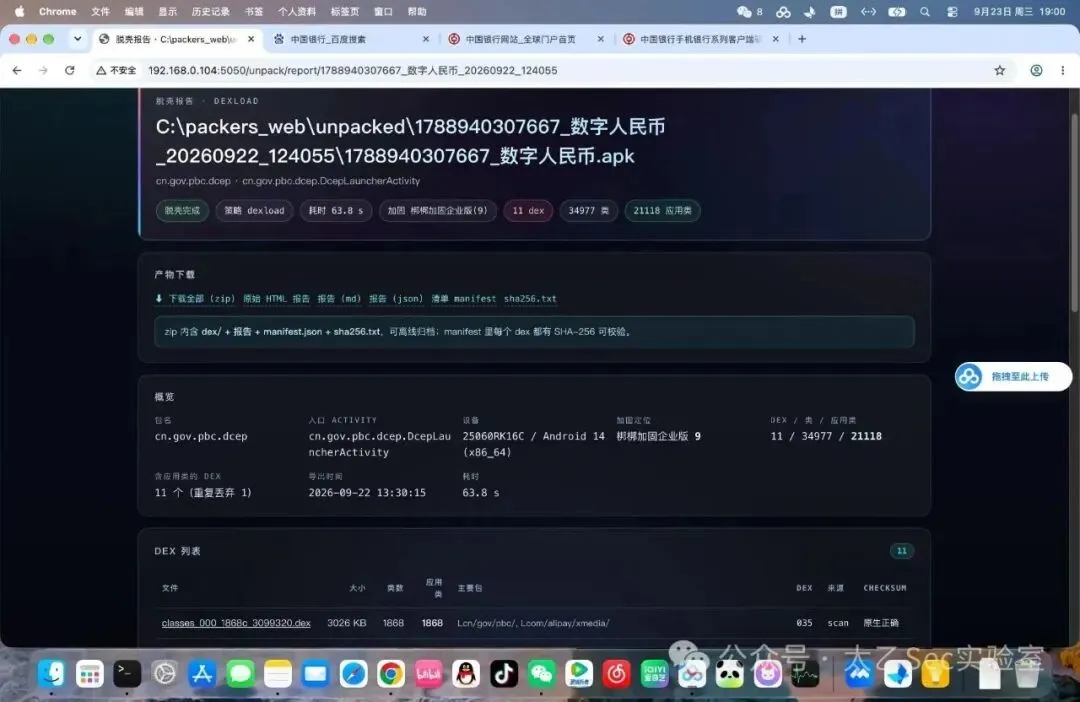
本次采用的是B/S 架构方案的核心思路——不需要在本地安装一整套逆向环境,打开浏览器就能上传 APK、识别加固类型、执行脱壳、导出结果。整个过程对使用者来说,只是一个网页的"上传—等待—下载"。静态识别 APK 加固方式,采用的是 MobSF 的 YARA 规则。
这个方案刻意保持了"无 AI Token"的轻量设计:不需要申请密钥、不需要调试接口、不需要担心额度。
从加固到脱壳,一条链路串起来
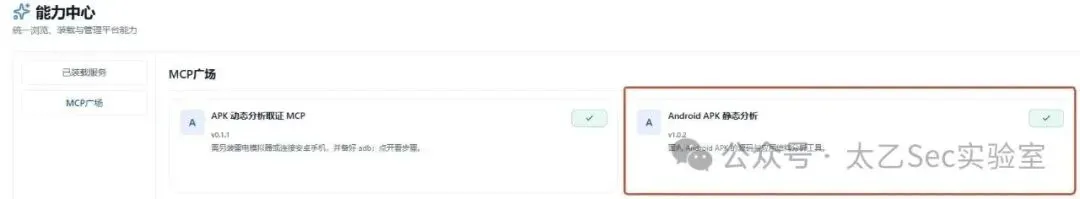
除了脱壳本身,这套方案把"加固分析"和"脱壳"串成了完整链路:先识别 APK 用的哪种加固方案(特征 so、入口类等),再针对性地执行脱壳。针对不同加固方式进行处理。目前已经跟主流取证厂商的研发团队沟通过,部分效果已可实现,大家可以试试美亚的qiko3.0取证智能体,目前已经可以实现自动脱壳了,后续会新增app加固方式分析。 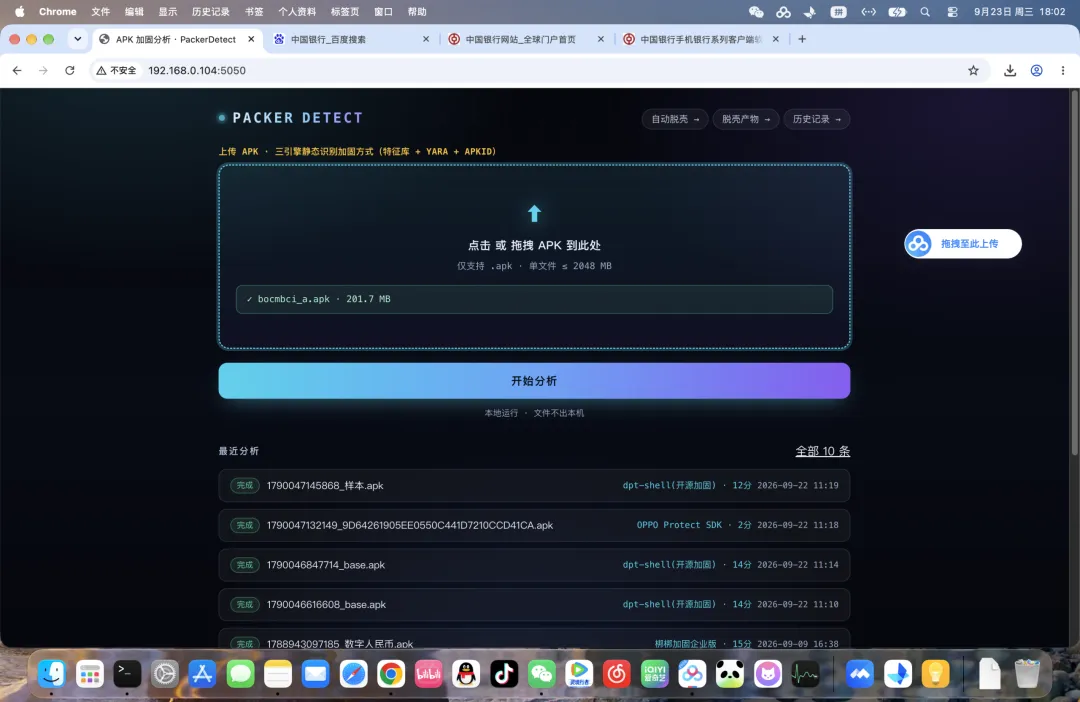
只是最近手头事情比较多,进度比预期慢了一些,项目一直处于"边做边打磨"的状态。好在这段时间积累了不少真实反馈,方案也逐步清晰起来。
后续的计划是——把它做成一个部署在公网上的公开平台,任何人通过浏览器访问,Web 鉴权登录(还没写)后即可使用。这也是我们最终想呈现的形态:工具不再是一套只在内部跑得通的脚本,而是一个面向更多安全测试人员的可用服务。
脱壳,为什么一直这么麻烦?
很多做 App 安全测试的朋友都有体会:拿到一个加固后的 APK,第一件事就是想办法把壳脱掉,还原出原始代码,才能继续分析业务逻辑和漏洞点。
但传统脱壳流程往往劝退——你要么需要一台 root 过的测试机,要么得折腾 Frida、Xposed 环境,动态 dump 内存里的 DEX 文件。遇到常见的加固方案还算好办,碰上 VMP 这类代码虚拟化加固,工作量和难度直接上一个量级。
本次采用的是B/S 架构方案的核心思路——不需要在本地安装一整套逆向环境,打开浏览器就能上传 APK、识别加固类型、执行脱壳、导出结果。整个过程对使用者来说,只是一个网页的"上传—等待—下载"。静态识别 APK 加固方式,采用的是 MobSF 的 YARA 规则。
这个方案刻意保持了"无 AI Token"的轻量设计:不需要申请密钥、不需要调试接口、不需要担心额度。
从加固到脱壳,一条链路串起来
除了脱壳本身,这套方案把"加固分析"和"脱壳"串成了完整链路:先识别 APK 用的哪种加固方案(特征 so、入口类等),再针对性地执行脱壳。针对不同加固方式进行处理。目前已经跟主流取证厂商的研发团队沟通过,部分效果已可实现,大家可以试试美亚的qiko3.0取证智能体,目前已经可以实现自动脱壳了,后续会新增app加固方式分析。
联系我们 周工:13906265828 蔡工:15190179200 王工:13401401480 地址:江苏省苏州市昆山市开发区青阳南路285号1号房03区 |