ARTICLE · 1166869
金融机构上 AI,先问清楚这五件事
跟做金融的人聊 AI,最常见的场面是这个。
技术部门说好用,业务部门说想试试,合规部门说再看看。然后这件事就一直搁着。
你去问到底卡在哪一条,多数人说不清,只觉得「数据这块有风险」。
麻烦就在这儿。担心是模糊的,讨论就推不下去。
先把担心拆成能问的问题
合规部门的担心,说穿了是三件事:数据会不会出去、AI 会不会乱动东西、出了事能不能查。
这三件听着像感觉,其实都能落到具体的问题上。落到问题上,就能一条一条去验。
我自己攒了一套问法,一共五条。我把它当成五把尺子,用来量任何一款想进金融机构的 AI 工具。
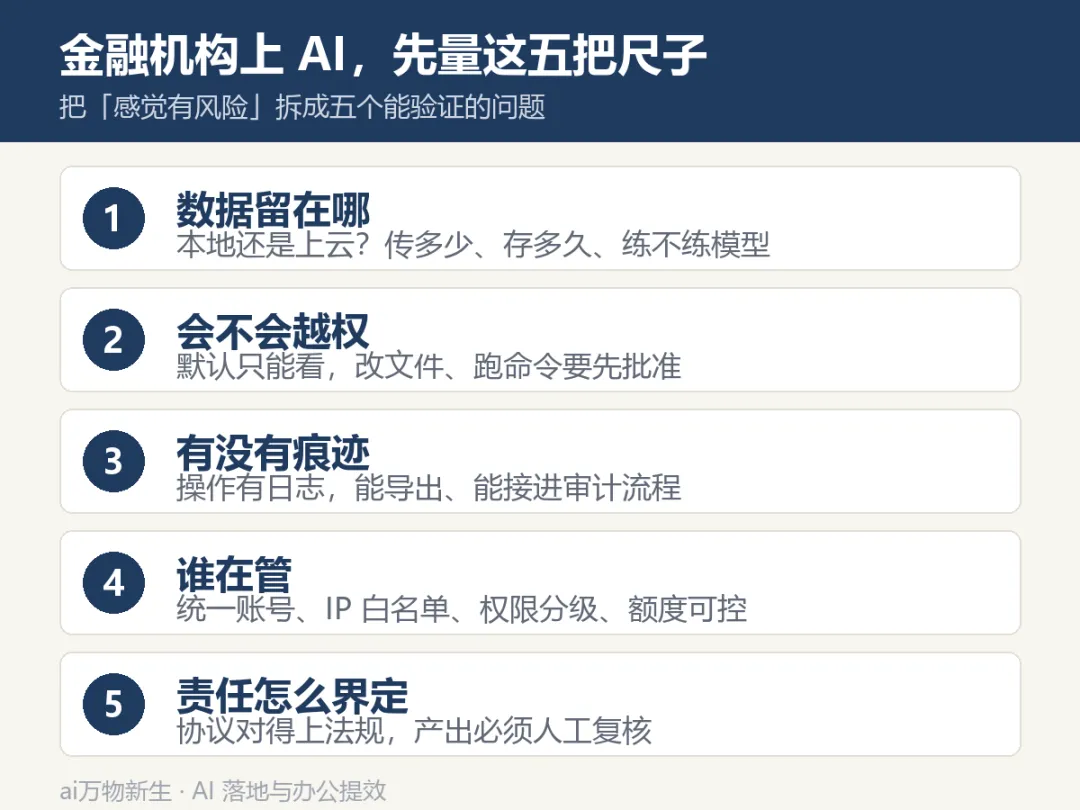
把模糊的担心,拆成五个能验证的问题
第一把尺子:数据到底留在哪
这是最要命的一条。
要问的是:这个工具处理我的文件,是在我自己的电脑上处理,还是传到它的服务器上去?
如果是传出去,还得接着问三句:传多少、存多久、会不会拿去训练模型。
合格的做法是这样:文件在本地处理,服务端只处理必要的片段,用完就丢,不保存,也不进训练数据。
另有一类机构,数据根本不允许出内网。那就要看两条更严的路。
一条是专享版。说白了,就是在云上给你划一块只属于你这家机构的独立区域,别的客户进不来。
另一条是私有化,整套装到你自己的机房里。
这两条路不是想上就能上,得跟厂商单独谈版本。所以如果你所在的机构属于这一类,第一件要确认的事就是:这条路到底通不通。
第二把尺子:它会不会越权
数据的问题解决了,接下来要防的是它乱动东西。
要问的是:它启动之后,能不能直接改我的文件?改文件、跑命令之前,要不要我点一下同意?它能活动的范围有多大?
合格的做法是:默认只能看;编辑文件、运行命令这类动手的操作,得你批准;而且它只能在事先授权的文件夹里活动,没授权的地方打不开。
有的工具还能把权限分三档配:允许、每次问你、直接拒绝。
说白了,就是它默认只能看,想动手得先敲门。
有一件事得提醒:这些设置,装完要自己去设置页看一遍。默认是默认,要不要收紧,是另一回事。
第三把尺子:出了事能不能查
这条平时看不出用,出事的时候最要紧。
要问的是:有没有操作日志?记的是什么?能不能导出?能不能接进我们现有的安全系统?
合格的做法是:谁、什么时候、动了哪个文件、生成了什么内容,都有记录,而且这些记录能对接机构已有的日志审计流程。
为什么单列一条?因为内部审计和迎检的时候,一定会被问到。最怕的情况是,AI 干过的活查不到痕迹,成了合规上的一个盲区。
第四把尺子:谁在管
前面的尺子都在量工具,这一条量的是管理。
要问的是:账号能不能跟公司统一身份打通?能不能限制某些岗位用不了某些能力?使用额度能不能按部门控?
合格的做法有这么几个:
01统一登录。员工用公司原来那套账号登录,不用另外开账号,人走了账号就停。
02IP 白名单。只允许公司网络的设备登录,外面的机器进不来。
03工具权限分级。哪些岗位能调用哪些能力,可以分开配。
04额度按部门或者角色分配,用多用少看得见。
这一层缺了,AI 在机构里就是失控的。有了这一层,它才进得了管理体系。
第五把尺子:责任怎么界定
最后这条最容易被忽略。
前面四条防的是意外,这一条防的是出事之后说不清。
要问两句话:厂商的协议,能不能对上网安法、数安法、个保法?AI 写出来的东西,能不能直接对外用?
后半句的答案,其实得由机构自己的规矩来定。这套规矩通常长这样:
涉及真实数据和客户信息的,不进外部工具。
涉及判断和定调的,AI 不拍板。
AI 出的任何东西,逐条复核过才能用。
一句话:工具帮你防意外,责任边界只能靠流程定。
拿一款工具过一遍
光有尺子还不行,得看具体工具量出来是什么样。
我用得最多的是 WorkBuddy,腾讯做的 AI 工作台,日常的活儿基本都在上面跑。拿这五条量它,逐条对下来是这样:
01数据留在哪:文件在本地执行,服务端只处理片段、用完即弃、不保存、不用于训练;专享版是独立区域物理隔离;数据必须留在内网的机构走私有化,跟厂商单独谈版本。
02会不会越权:默认只读,改文件、跑命令需要显式批准,只能在授权目录内活动,权限支持允许、询问、拒绝三档。
03有没有痕迹:企业版提供操作审计,可以对接机构现有的安全管理流程。
04谁在管:统一登录、IP 白名单、工具调用权限、额度按部门控制,这几样都有。
05责任怎么界定:协议对上网安法、数安法、个保法;产出必须人工复核,这条是我自己一直坚持的。
它还额外有一条可以拿出去讲:在中国网络安全产业联盟的智能体评测里,拿到了二星+级标识,是首批获评机构里唯一一家。政务领域也有私有化落地的版本。
最后我得说清楚一句:以上是我核实过的官方口径。具体到你所在的机构,版本和能力边界,一定要让厂商出正式说明。这个我替不了。
最后
这五把尺子是通用的一套。
任何 AI 工具想进金融机构,都可以拿它量一遍。
量下来有两三条过不去,也不代表不能用。那几条规矩自己补上,再用起来就稳了。
想让合规部门点头,办法只有一个:把每一条都摊开,说清楚。
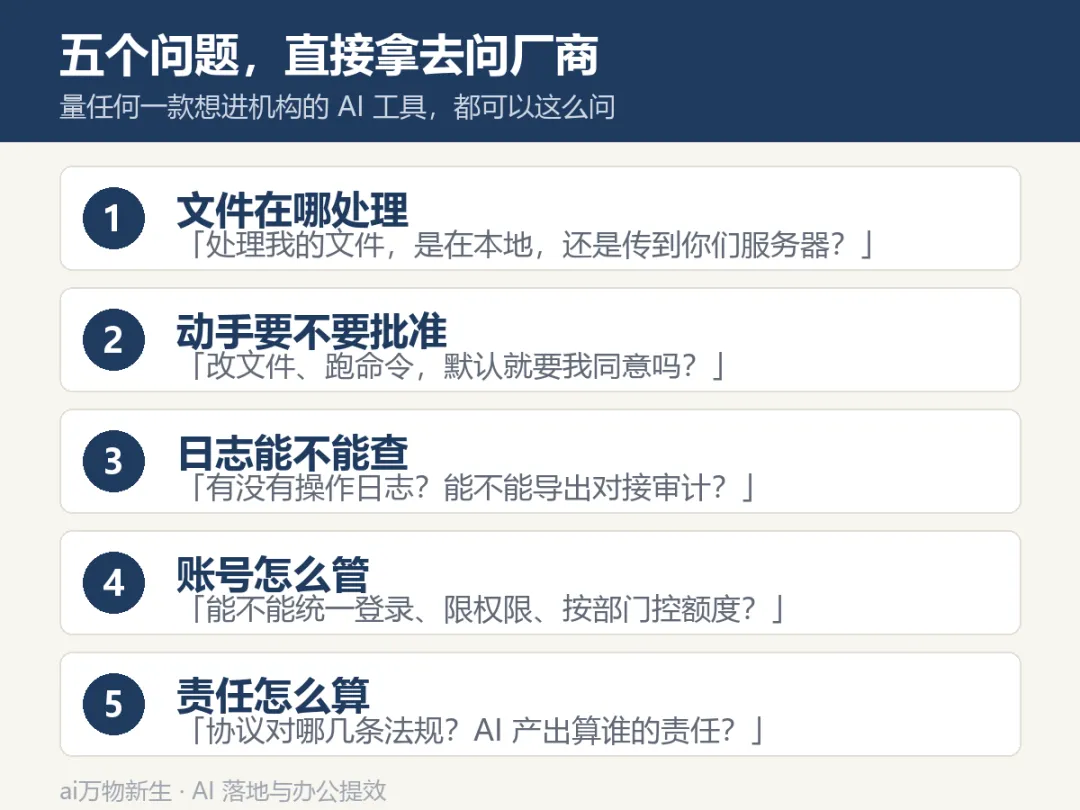
五个问题,直接拿去问厂商
你们机构在推 AI 的时候,卡在哪一条?欢迎在评论区说说。想直接聊的,也可以给这个号发消息。
先问清楚,比先买回来省事。