ARTICLE · 1186239
一周 23 万星:AI 把软件扒光,闭源还护得住吗
10 月 12 日凌晨 1 点 32 分,一个叫 REA 的仓库跨过 10 万 star。10 月 13 日下午 4 点 11 分,20 万。14 日,23.5 万。
一周 23.5 万星、5.8 万 fork,这是 GitHub 历史级的斜率。仓库里甚至有一串官方 PR,专门用来「celebrate N stars」:2 万是 10-08,5 万是 10-09,10 万是 10-12——庆祝速度赶不上涨星速度。
对比一下你就有体感:年初爆火的开源 Agent OpenClaw 现在 39.2 万星,9 月的闭源系 Jev 也是现象级,媒体只敢说 REA「第三天的涨星斜率比 OpenClaw 还快」。
于是全网稿子齐刷刷一个调子:逆向灭霸来了,闭源已死。
但我把 HN 那条 803 分、337 条评论的主帖看完,后背有点发凉。全网都在惊叹,只有 10% 在喊刹车——这篇,我来做那 10%。
它到底是个什么东西
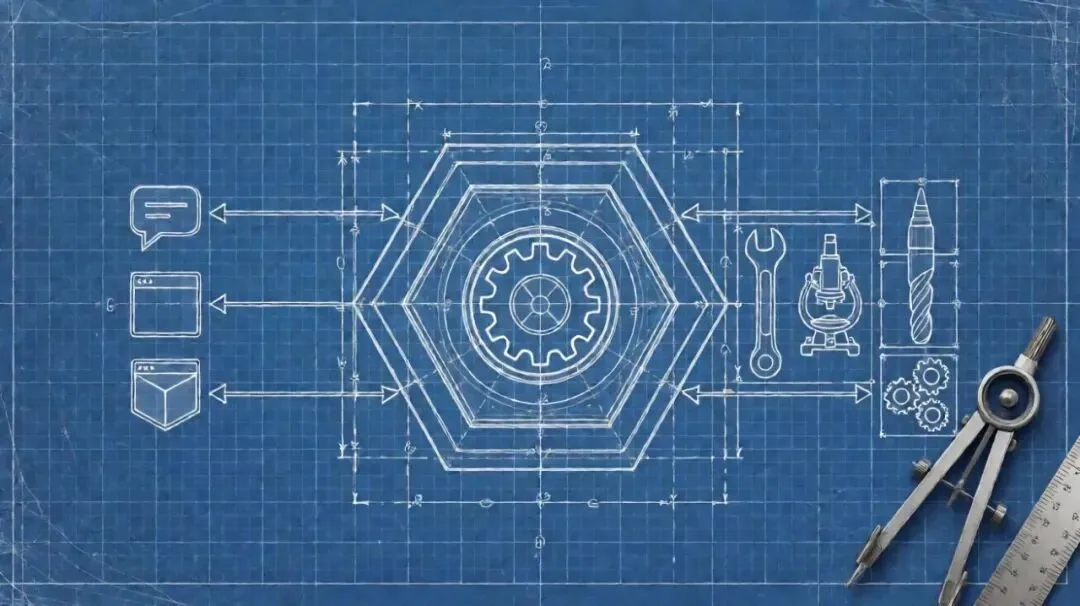
先说人话:REA 不是一个新逆向软件,它是一座桥。
- 本质是 MCP 服务器
把约 40 个专业逆向工具接进你的 AI coding agent, npx rea-agents setup一行命令搞定 - 支持的 agent 很全
Claude Code、Codex、Cursor、Gemini CLI、Grok Build 都能接 - 覆盖的工具很硬
Ghidra、IDA、Hopper、JADX 这些专业家伙都在列表里,REA 自己不做反编译,它负责「指挥」 - 分析全部本地跑
目标程序不上传,结果带「证据」和局限说明
支持的目标类型也宽得吓人:原生二进制、JS/Electron、.NET、APK、固件、WASM、EVM 字节码、抓包文件、Flutter、Go/Rust……你能想到的基本都列了。
两个别忽略的细节:MIT 协议只覆盖 REA 本体,上游 IDA、Hopper、JEB 的授权用户自负;npm 包 rea-agents 在 9/1 到 10/14 之间被下载了 237,357 次——这不是玩具,是真有人在装。
官方案例:它真能干什么
光说架构没用,看它自己晒的战绩。这几个是官网和 README 里的官方案例:
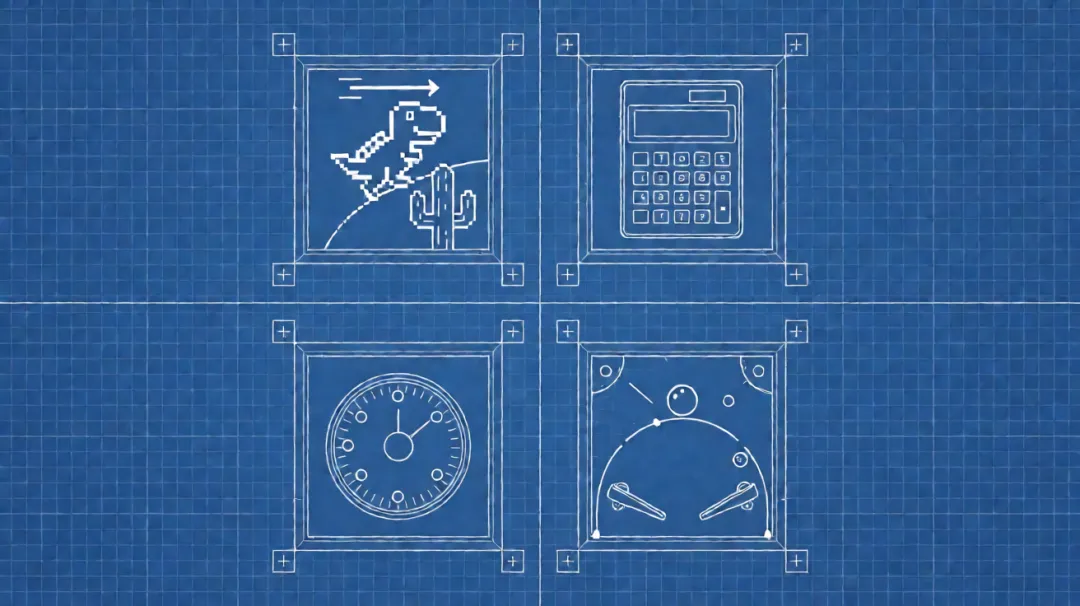
- Chrome 恐龙游戏
逆向出速度规则——从 6 起步,每次更新小幅增加,上限 13,然后重建了一个可调速版 - Windows 计算器 %
+后按 % 是「取第一个数的 10%」(200+10% → 220),×后按 % 是「变成 0.1」(200×10% = 20),两条完全不同的规则 - Aegis 动态口令
追出 APK 里六位验证码的生成逻辑,解释了为什么每 30 秒变一次 - DX-Ball(1996 年的游戏)
重建球位置到左右声道的声像计算,3,205 个原始 x86 测试用例全部通过,复现全部 63 个函数 - TH04(PC-98 DOS 弹幕)
从 16 位指令里恢复弹幕环计算,还和历史编译器输出做了比对
说实话,看到 DX-Ball 那条我自己也愣了一下。这已经是字节级复现了。工具本身的能力,不用怀疑。
HN 真实用户:正方怎么用的
官方案例可能挑软柿子捏,那看普通人在 HN 上说了什么——这几个都是真实用户原话:
- SyzygyRhythm
直接让 Claude 打补丁,修好了折磨他 10 年的两个 RDP bug,实测有效 - ashdnazg
花 20 美元订阅、两周时间,完成一个 Watcom 编译的 DOS 游戏反编译,141 个函数只有 2 个没匹配上 - sva_
逆向 Insta360 Studio 写了个 shim,让 AMD 780M 支持硬件编码——「手动要几周,我根本不会开始」 - evanjrowley
一句话很出圈,「Westwood 丢失的源码拦不住我」
还有周末两小时把 Linux 游戏从 Cortex-A7 移植到 Allwinner A33 的、用 Codex 重建废弃 MS-DOS 游戏的、一天完成宝可梦式反编译并命名全部符号的。
到这里,正方的故事讲完了
但我盯着那 337 条评论翻了一晚上,发现评论区的画风和公众号完全是两个世界。下面这三个坑,基本没人主动告诉你。
坑一:专业逆向圈在集体泼冷水
真正干逆向这行的人,说话不太好听:
- 「演示全是软柿子」
恐龙游戏、计算器规则、1996 年的 DX-Ball——逻辑简单、符号残留多,恰恰是 AI 最会做的题;换成加壳加混淆的商业软件试试? - 「它没碰最难的部分」
反编译操作谁都能点,难的是判断哪段逻辑关键。REA 负责指挥工具,判断还是落回你头上 - 「AI 会一本正经地编」
多条评论提到幻觉——输出看着像模像样,其实是拼出来的,没逆向功底就看不出它错
还有人算了账:一个中等目标跑几个小时、烧几十美元 token,中途 agent 跑偏还得人手动拽回来。时间全赔在验证上。
坑二:法律这块,基本还是真空
- 协议先拦你一道
绝大多数商业软件的 EULA 明写禁止逆向工程,你点「同意」那秒就签了字 - DRM 是高压线
绕过加密或保护机制(游戏 Denuvo、流媒体 DRM 这类)在不少法域是单独违法的,跟「分析自己买的软件」完全是两码事 - 各地规则各说各话
美国 DMCA 1201 有互操作豁免但要逐年申请,欧盟允许为互操作反编译,国内《计算机软件保护条例》也留了类似空间——没有一条是为「AI 扒竞品」写的
关键看目的和对象:修 bug、做兼容争议小;批量复刻别人功能是另一个案子。
REA 本身是 MIT 协议,但它只豁免它自己,不给你任何法律豁免。
坑三:号可能没,工作也可能没
- 厂商条款没为你写豁免
用 Claude Code、Codex 这类工具做逆向,撞上各家使用政策不是没可能,封号是真实存在的路径——号一没,进行到一半的上下文全没了 - 代码进了云端
你喂给 agent 的每一段反汇编,都路过模型厂商的服务器;商业代码走这一圈,泄密责任算谁的 - 公司先处理你
多数公司安全规范禁止用未审批工具分析自家或客户的产品,被 IT 抓到比被封号难看得多
三条能直接抄的自查红线
- 只碰你有权碰的
自己拥有的、拿到书面授权的、开源或已进公共领域的;拿不准先翻 EULA,别先跑工具 - 敏感目标不出本地
涉及商业机密、客户代码的,换本地部署的模型;给云端的先脱敏——去商标、改字符串、拆上下文 - AI 结论必须人复核
每个关键结论回到原始字节再验一遍,留证据链;报告里写「AI 说的」,等于没说
一周 23.5 万星,说明需求是真需求;那 10% 的冷水,也确实是真冷水。REA 杀不死闭源,但「靠看不透赚钱」在贬值。
如果你已经在用类似的 agent 做逆向,封号风险和合规这两块你是怎么处理的?留言说说,这块我特别想听真实经验。
觉得有用?点个关注,持续获取优质内容。