ARTICLE · 1245206
AI挖出的PHP漏洞,一个请求就能接管网站:修复前6小时,禁令被打破了
北京时间10月21日晚,全球大量网站背后的 PHP 紧急发布补丁:两个被称为 PHP2Shell 的漏洞,可让攻击者无需登录、一个请求就可能接管服务器。截至美国 CISA 发布警报时,尚未观察到在野成功利用。PHP 官方发布的修复版本为 8.5.12、8.4.27、8.3.36、8.2.35;CISA 要求“立即打补丁”,无法升级、或仍在用 PHP 8.1 及更早版本的,建议先把系统下线。
PHP 支撑着 WordPress、Drupal、MediaWiki 等大量网站。这件事值得法律人关注,不只因为漏洞严重,更因为两点:它是AI辅助发现的;它的协调披露在最后关头失控了。

漏洞本身:一个请求就能拿下服务器
两个CVE,都是9.2分
CVE-2026-109618:请求触及内存上限(memory_limit)的时机恰好不对时,PHP 会留下初始化一半的内部数据并当作有效数据处理,导致内存破坏。在 Apache + mod_php 上,未经认证的请求在任何应用代码运行前就能触发,默认配置下已演示完整远程代码执行。
CVE-2026-109619:致命错误发生在不当时机,内部状态会指向上一个请求已释放的内存,同一工作进程处理的下一个请求可能用到它(use-after-free)。报告者已在真实应用上演示远程代码执行。
两个漏洞评分都是 CVSS 9.2;10月20日网上流传的“10.0分”是错的。凡是对外提供网页服务的 PHP 都在范围内,包括 PHP-FPM、mod_php、php-cgi、FrankenPHP、LiteSpeed。PHP 5.4 至 8.1 已停止维护,不会有上游补丁。
截至 CISA 发布警报时,尚未观察到在野成功利用。但据 The Record 报道,10月21日已有政府和企业主动下线了数百个网站。

AI在哪里:不是“OpenAI发现了漏洞”这么简单
网上常见说法是“OpenAI 发现了 PHP 漏洞”。按各方一手说法,实际是三方先后独立报告:
Calif:8月11日第一个报告
据 PHP 基金会,安全公司 Calif 在 OpenAI 发起的 Patch the Planet 项目中审计 PHP,研究员 Ryan A 于8月11日报告了一个无条件远程代码执行。Calif 自述 8月1日开始有发现,使用的是“LLM 伙伴”,没有特殊框架,也没有用公众拿不到的模型。至于具体是哪个模型,是 OpenAI 说的 GPT-5.6 Sol,Calif 原文没有点名。
Wiz:8月24日独立报告
Wiz 在其说明页中称,发现、利用开发和补丁验证中用到了自家的 Wiz Atlas、Gemini 4 Argon 和 GPT-5.6 Sol,并演示了对 WordPress、Drupal、Joomla 的未授权远程代码执行。
OpenAI Codex Security:9月18日补充更多攻击路径
PHP 基金会致谢名单中写明 “OpenAI Codex Security, especially Amy Burnett”。此外,据 TechTarget 采访,Chainguard 在10月16日得知消息后,当晚也用自家 AI 工具和前沿模型复现出了同一漏洞。
更值得注意的是另一面:这个内存问题的苗头,PHP 核心开发者在 2024 年修复一次外部审计的发现时就看到了,但因为修复方案取舍难定、懂引擎的人太少,工作反复停滞。PHP 基金会自己的说法是:“这次拖延是一次结构性失败。”
AI 让发现变快,也让报告量暴增:PHP 安全团队自7月1日以来发布了15个CVE,同时处理了100多份无效、重复或无法复现的报告。基金会强调,AI 帮忙验证和归并报告,但每个判断、每个补丁都由人来做。
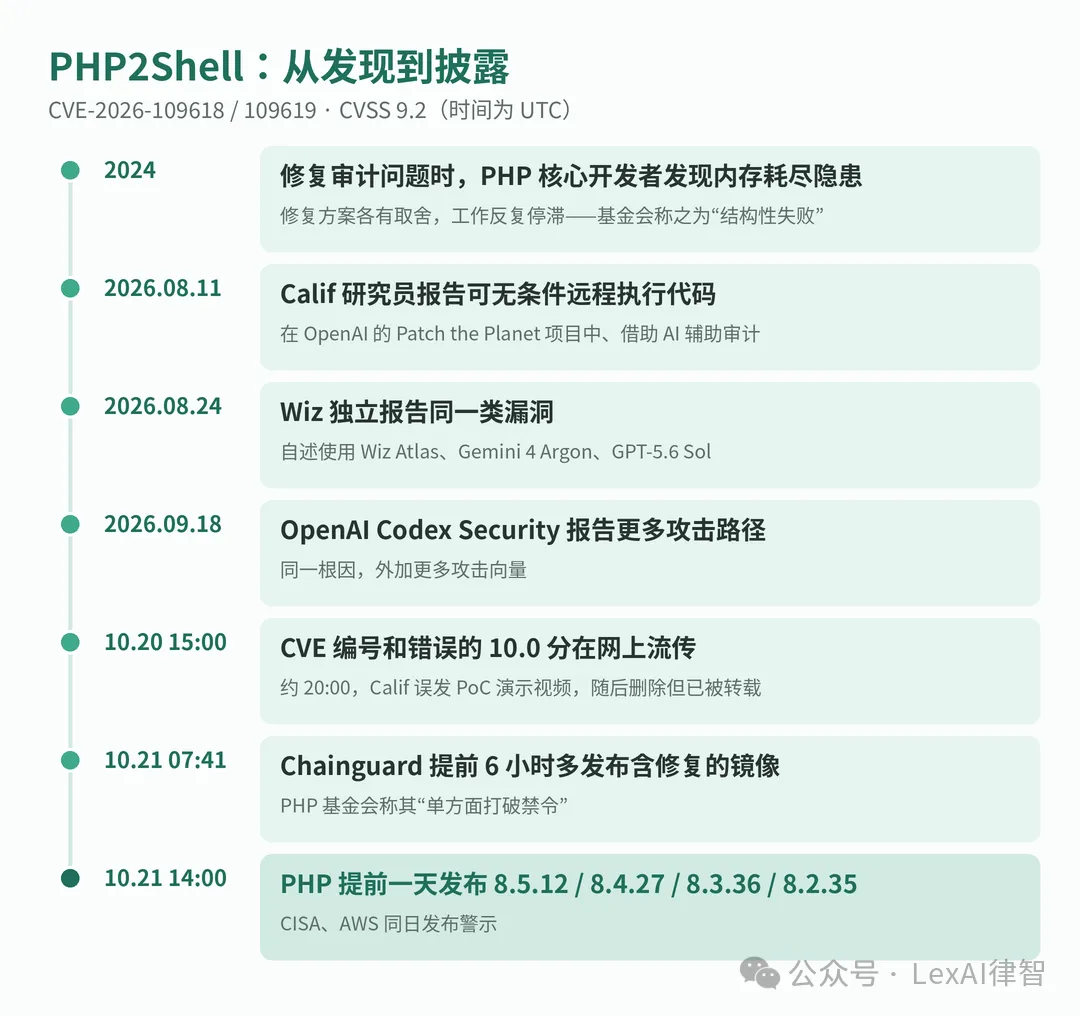
图:PHP2Shell 时间线(据 PHP 基金会官方文章整理,时间为 UTC)

禁令在最后两天失控
按计划,修复应在10月22日 14:00 UTC 发布。据 PHP 基金会复盘:
10月20日约15:00 UTC,两个 CVE 编号开始在论坛和社交媒体上流传,附带错误的发布时间和错误评分。PHP 随即提前发出预告,并把发布提前一天。
当晚约20:00 UTC,参与报告的 Calif 误发了一段视频,展示其 PoC 对多个目标生效,并透露了少量额外细节。视频删除后,副本仍在社交媒体流传,加速了各种 PoC 的开发。
10月21日 07:41 UTC,比约定发布早6个多小时,Chainguard 发布了含修复的镜像。基金会批评其“单方面打破禁令”:攻击者可以先研究二进制形式的补丁,而其他用户还在等待。
以上对 Chainguard、Calif 的描述均来自 PHP 基金会单方复盘;Chainguard 方面在 TechTarget 采访中讲述了自己参与协调和测试补丁的经过。是非曲直,有待更多当事方说法。

对照国内规则:如果发生在中国
我国工信部、国家网信办、公安部2021年发布的《网络产品安全漏洞管理规定》(工信部联网安〔2021〕66号,2021年9月1日施行)对类似环节有明确规定(条文据元典法规库核对):
产品提供者:2日内报送,上游组件要通知上游
第七条要求网络产品提供者发现或获知漏洞后立即验证评估;对属于上游产品或组件的漏洞,应当立即通知相关产品提供者;并应当在2日内向工信部网络安全威胁和漏洞信息共享平台报送。对 PHP 这种被大量产品内置的组件,下游厂商的“通知上游+报送”义务会同时被触发。
发现者和发布者:修补前不得发布
第九条规定,通过网络平台、媒体等向社会发布漏洞信息的,不得在产品提供者提供修补措施之前发布;确有必要提前发布的,应当与产品提供者共同评估协商,并向工信部、公安部报告;不得发布或提供专门用于利用漏洞的程序和工具;发布时应同步发布修补或防范措施。
研究机构:要防止泄露
第十一条要求从事漏洞发现、收集的组织加强内部管理,防范漏洞信息泄露和违规发布。这正对应 PHP2Shell 中的编号泄露和视频误发。
网站运营者:立即修补
第八条要求网络运营者获知漏洞后立即采取措施、及时完成修补;第十三条规定未采取修补或防范措施的,由主管部门依法处理,构成《网络安全法》第五十九条情形的依该条处罚。
需要说明:PHP2Shell 的各方主要在境外,上述规定是否适用、如何适用,取决于具体主体和行为是否在我国境内。此处仅作规则对照,不构成对任何一方的法律评价。另外,第九条还规定未公开漏洞信息不得向产品提供者之外的境外组织或个人提供,国内研究者参与国际协调披露时尤其要留意。

责任怎么分:三个值得讨论的问题
AI公司:组织者还是“发现者”?
OpenAI 组织了 Patch the Planet 并协调修复,自身团队也提交了报告。当 AI 公司同时是工具提供者、项目组织者和发现者时,披露节奏、公开宣传和保密管理由谁负责,最好在项目协议里写清楚。
研究者:发现得越快,保密义务越重
AI 降低了发现门槛:同一个漏洞,几周内被多方独立找到,Chainguard 一夜就复现了。这意味着禁令期内的任何细节外泄,被他人快速武器化的风险都在上升。
开源维护者:报告越来越多,人手跟不上
PHP 基金会的呼吁很直白:工具找bug的速度前所未有,但决定怎么修、权衡兼容性、审查补丁,仍要靠熟悉引擎的少数工程师。依赖开源的企业,与其只盯着“谁发现的”,不如考虑为上游安全投入资源。

企业现在能做什么
盘点资产:PHP 常被内置在其他软件中,不一定能直接看到。
立即升级到 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35,并重启 PHP 工作进程;停止维护的版本尽快迁移。
留痕:记录获知时间、评估结论和修补时间,便于证明已履行“立即采取措施”的义务。
审视供应商协议:对上游漏洞的通知、报送和保密安排是否写清楚。

来源
CISA 警报(2026-10-21,10-23更新):https://www.cisa.gov/news-events/alerts/2026/10/21/critical-vulnerabilities-php-require-immediate-patching
PHP 基金会官方文章(2026-10-21):https://thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/
PHP GitHub 安全公告 GHSA-6wmf-4rv5-p3rp:https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp
AWS 安全公告 2026-143-AWS:https://aws.amazon.com/security/security-bulletins/2026-143-aws/
CERT-EU 安全公告 2026-018:https://www.cert.europa.eu/publications/security-advisories/2026-018/
Calif 研究文章:https://calif.io/php2shell/
Wiz 说明页:https://www.php2shell.com/
The Record:https://therecord.media/php-foundation-statement-critical-vulnerabilities
TechTarget(2026-10-22):https://www.techtarget.com/cybersecurity/news/366652613/PHP2Shell-disclosure-unravels-after-leaks-forced-early-patch-drop
《网络产品安全漏洞管理规定》(工信部联网安〔2021〕66号),条文据元典法规库核对
回复「宝库」「工具」或「提效包」,领取 AI+法律实用资料。
AI 与法律:前沿、判例、合规。