ARTICLE · 1291322
连顶级 AI 公司都可能从办公软件被摸进门,这 10 件事本周就能做
先把性质说清楚:这是一次在 Anthropic 安全研究员项目里做的测试,不是外部攻击。
10 月 26 日,《华盛顿邮报》报道:成立才几个月的安全初创公司 Cathedral 参加了 Anthropic 面向外部安全研究员的测试项目(机制类似"漏洞赏金":外部专家找到漏洞,上报给公司,公司给奖励)。按 Cathedral 报告草稿的说法,它的 AI 智能体跑了不到 12 小时,就找到了通往 Anthropic 内部数据的路径。
团队负责人真该留意的,是它走的路线。按双方的说法,Cathedral 没有攻破 Claude 模型,也没有利用 Anthropic 自己的代码,走的是 Anthropic 采购的第三方办公软件,也就是做行政、做销售的那类 SaaS。报道还特别提到,很多公司都在用同样的软件。
换句话说,连全球最头部的 AI 公司,也可能从"边角"那里被摸进去。
一、两边各怎么说
麻烦在于,两家的说法对不上。下面把两边摆在一起,各自标明出处。
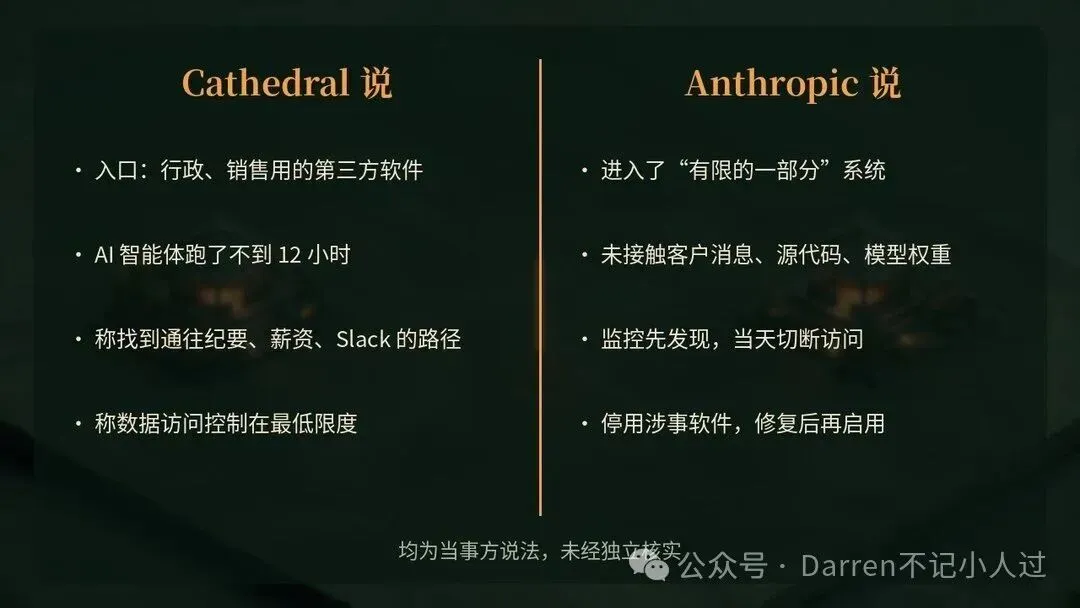
Cathedral 的说法(来自其报告草稿,草稿尚未公开,据《华盛顿邮报》转述):
入口是 Anthropic 用于行政、销售的第三方商业软件的漏洞; AI 智能体跑了不到 12 小时,就找到了通往会议纪要、薪资和录用offer细节,以及讨论先进 AI 模型的 Slack 消息的路径; 已把发现通知 Anthropic,也通知了涉事软件厂商。厂商名称"出于安全考虑"没有公开; 报告写道:"数据访问按照安全研究的最佳实践,被控制在绝对最低限度。"
Anthropic 的说法(来自其向媒体发出的声明):
研究员进入了"有限的一部分"销售、人力资源和 IT 系统,里面有部分客户和合作伙伴的商务联系方式,以及一些基础用户账户记录; 研究员没有接触到客户发给 Claude 的消息、Claude 的回复、源代码和模型权重; "我们的监控在 Cathedral 向我们报告之前,就标记出了它的部分活动,我们当天就切断了它的访问权限。""我们也没有证据表明,除了 Cathedral 之外还有人利用过这些漏洞。" 停用了涉事软件,等厂商确认漏洞修复后才重新启用,并向联邦官员做了通报; Anthropic 认为 Cathedral 夸大了其发现"所暗示的国家安全影响",也没有完全遵守测试项目的规则,因为它没有披露自己在 Anthropic 系统内的全部活动。
另据科技媒体 Gizmodo 转述,Anthropic 还表示,Cathedral 此前曾花了好几天直接攻 Anthropic 自己的软件,没有成功。
对比一下就能看出来:Cathedral 列的是"内容"(纪要、薪资、Slack),Anthropic 列的是"系统和记录类型"(商务联系方式、账户记录)。两份清单几乎没有重叠,既不能说互相矛盾,也不能说彼此印证。双方的说法目前都没有经过独立核实。到底触及了多少、有没有越界,外界还没有办法判断。
二、为什么偏偏是销售和 HR 的 SaaS
不管双方怎么争,有一点是共同承认的:入口是普通的商业软件,不是 AI 模型。
这不奇怪。想想你公司里销售用的客户管理系统、HR 用的招聘和薪酬系统、开会自动生成纪要的工具,它们有几个共同点:
装的东西最敏感。客户名单、合同、薪资、offer、会议录音,都在里面; 连接最多。它们往往接着公司的单点登录、Slack、邮箱和网盘,一个点出问题,能顺着连到别处; 采购最随意。很多是业务部门自己拍板买的,甚至是员工自己注册的,安全团队未必知道它们存在; 盯得最少。大家的注意力都放在核心产品上,没人天天看这些工具的登录日志。
《华盛顿邮报》请 AI 编程公司 Cognition 的首席信息安全官 Alex Stamos 看过 Cathedral 的发现。据该报报道,他说把第三方应用接进公司系统的风险"对所有人都是个大问题",这次的发现暴露了 Anthropic 管理外部软件供应商的"缺口":"这是个非常难的问题,但 Anthropic 本可以做得好得多。"(该报注明,Cognition 也在用 Anthropic 等公司的模型。)
三、AI 智能体让找漏洞变快了
Cathedral 用的是 AI 智能体,也就是能自己连续执行多步任务、不需要人一步步批准的 AI 程序。
"不到 12 小时"这个数字本身就是 Cathedral 的说法,但它指向的趋势不难理解:过去要一个安全团队花几周才能摸清的东西,现在可能交给 AI 跑一个晚上。防守方面对的对手,成本正在下降。
但这件事也有另一面。按 Anthropic 的说法,它自己的监控在对方上报之前就发现了异常,并当天切断了访问。如果属实,这说明"有人盯日志"这件老生常谈的事,在 AI 时代依然管用。
四、团队 SaaS 自查清单:照着查一遍
涉事厂商没有公开,所以没法告诉你"别用哪一家"。但你可以先把自己家的门窗检查一遍。下面是通用做法,不需要安全背景也能上手:
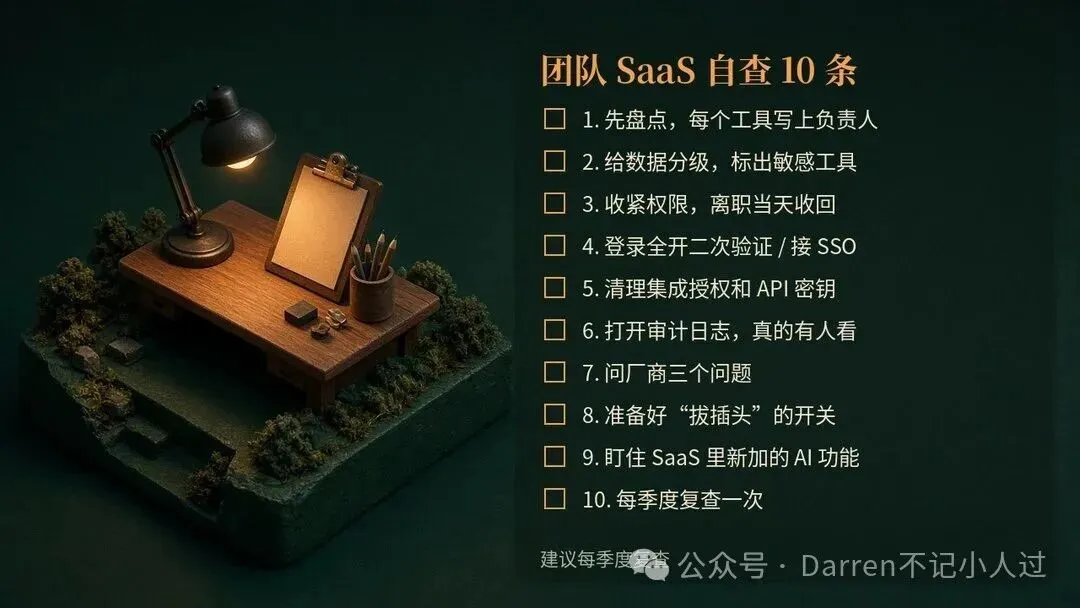
1. 先盘点。列一张表,写清公司在用的所有 SaaS,包括业务部门自己买的、员工自己注册的免费工具。每一个都写上负责人。
2. 给数据分级。标出哪些工具里装着薪资、合同、客户名单、会议录音和纪要。这些是重点。
3. 收紧权限。谁是管理员?是不是人人都能导出全部数据?离职、转岗当天就收回权限,平时只给够用的权限。
4. 登录全开二次验证。能接入公司统一登录(SSO)的就接入,别让每个工具各管各的密码。
5. 清理集成和令牌。去 Slack、邮箱、网盘的后台看看,有哪些第三方应用拿到了授权。不用的 API 密钥和授权,统统撤掉。
6. 打开审计日志,并且真的有人看。重点关注异常地点登录、半夜登录、批量导出。
7. 问厂商三个问题:出了漏洞多久通知我?有没有可查的安全认证?我能不能随时停用、导出并删除数据?
8. 准备好"拔插头"的开关。应急预案里写清楚:某个 SaaS 出事时,谁有权限立刻停用它,厂商联系人是谁。Anthropic 这次的做法可以参考:先停用,等厂商确认修复,再恢复。
9. 盯住 SaaS 里新加的 AI 功能。很多工具最近都上了 AI 助手、自动纪要。弄清楚它们默认能读哪些数据,用不到的就关掉。
10. 每季度复查一次。SaaS 会不断增加,权限也会慢慢变大。一次检查管不了一年。
五、别只盯着模型,盯住你的供应商
截至 11 月 1 日(北京时间下午复查),这件事还有不少没落地的地方:Cathedral 的报告仍是草稿,没有公开;Anthropic 没有发布独立的官方博客或声明页,回应都是给媒体的声明;涉事软件厂商没有被点名,也没有出来公开回应;外界看不到任何漏洞编号或技术细节。按 Anthropic 给《华盛顿邮报》的声明(TokenPost 10 月 30 日也有报道),它在厂商确认修复后已经恢复了这些应用。
触及的范围到底多大,Cathedral 有没有守规矩,现在都还是各说各话,要等报告和更多信息公开再判断。
但双方都认的那个最小事实,已经足够说明问题:再强的 AI 公司,也可能从一个普通的办公软件被摸进门。对大多数团队来说,与其担心 AI 有多厉害,不如这周就把销售和 HR 在用的那几个 SaaS 拉出来查一遍。