ARTICLE · 1294515
Windows/Office 激活二三事
irm https://get.activated.win | iex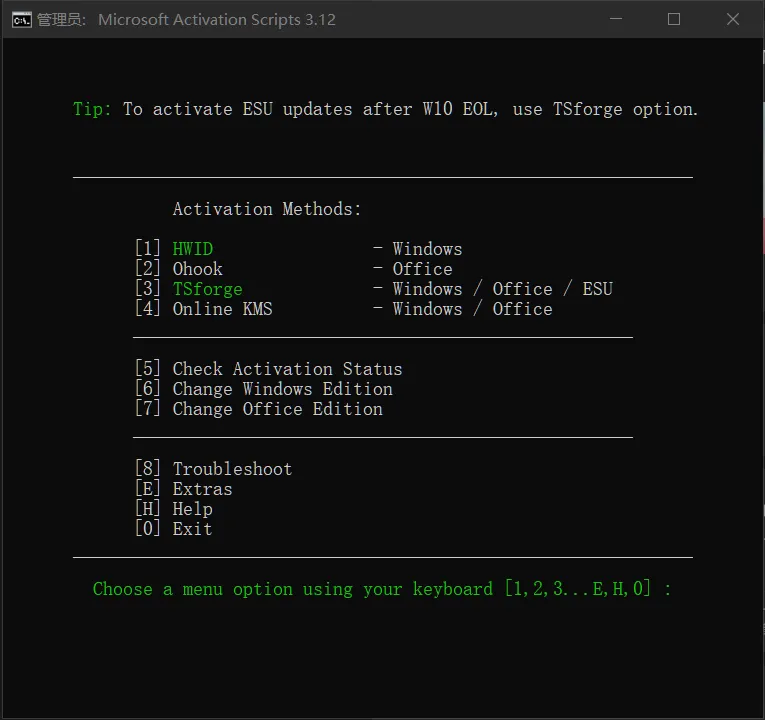
那些年我们用过的“激活工具”,大多活成了病毒的样子
小马激活 (XiaoMa)
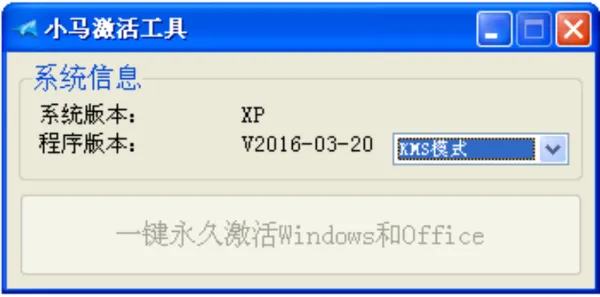
这个名字对老网民来说几乎等于“激活”本身。
它可能是国内知名度最高、也最“命运多舛”的激活工具之一。
其最初版本在早年确实解决了不少Windows 7用户的激活难题。
但早在2014年就停止更新,其官网域名也被出售,这为后来的风险埋下了伏笔。
此后,网络上流传的“小马激活”几乎都变成了被黑客利用的外壳。
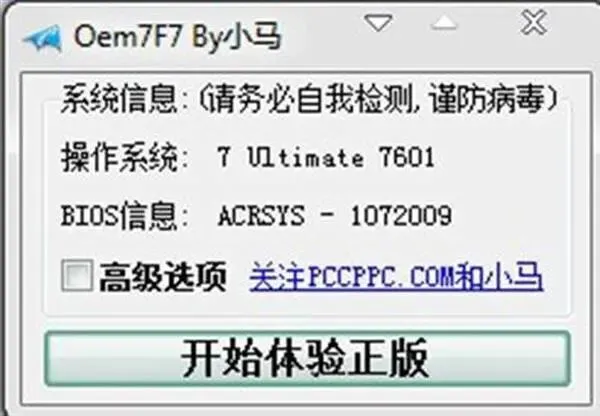
多地网警和网络安全机构多次预警,携带病毒的“小马激活工具”会静默安装推广软件、篡改浏览器主页,甚至释放后门程序。
火绒安全曾发现,仅通过“系统之家”等下载站传播的带毒“小马激活”,感染量就接近60万,会劫持用户首页。
安全机构的总结很直白:“小马激活(2018年后都是李鬼)。”
KMSpico
这是国际上非常知名的KMS模拟激活工具,但也是恶意软件重灾区。
火绒安全早在2017年就发出警报,从特定网站(如kmspi.co)下载的KMSpico安装包内嵌了挖矿病毒“Trojan/Miner”,会在后台消耗系统资源挖矿。
后续的安全报告还发现,KMSpico的变种会传播Vidar信息窃取程序,专门盗取浏览器密码、银行卡信息和加密货币钱包数据。
此外,它还被用作传播CryptBot或挖矿程序的载体。由于其极高的流行度,这些带毒版本很容易通过论坛二次分享扩散。
暴风激活
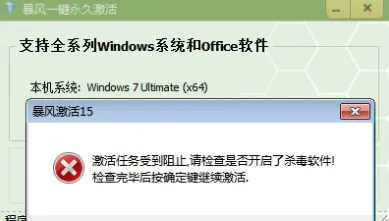
另一款常与小马激活并列出现的工具,同样以“带毒”闻名。
国家计算机病毒应急处理中心曾通报,伪装成“暴风激活”的程序运行后根本不会激活系统,其真实目的是劫持浏览器、安装木马后门。更具体地,多个版本被证实捆绑了Rootkit病毒(如“独狼”系列变种),会强制将主页锁定为2345等导航站,并弹出大量广告。
安全分析还发现,病毒作者会将“FakeExtent”等病毒植入“暴风激活工具V17.0”中,向浏览器强制安装“天馨气象”等流氓插件。
HEU KMS Activator
与前述工具不同,HEU KMS Activator在程序员等圈子中拥有一定的“口碑”,被认为是“其他行业激活软件用得最多的”之一。
然而,它的核心风险在于闭源且混淆。
它在GitHub上只发布编译后的.exe文件,没有公开源代码,这为第三方“投毒”(fork分发带毒版本)提供了空间。
由于其激活机制涉及注入系统进程和修改内存,它被Windows Defender、火绒等多款安全软件频繁报毒或拦截。
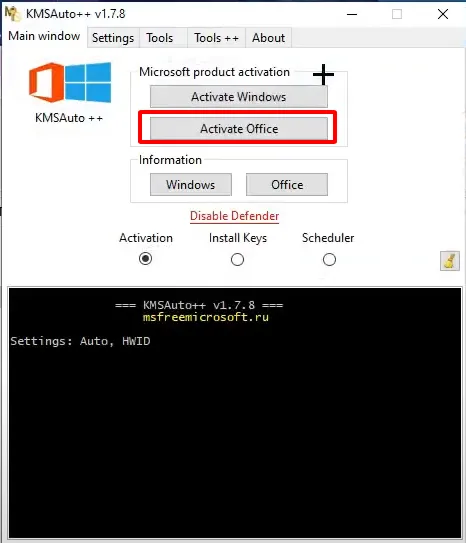
KMSAuto
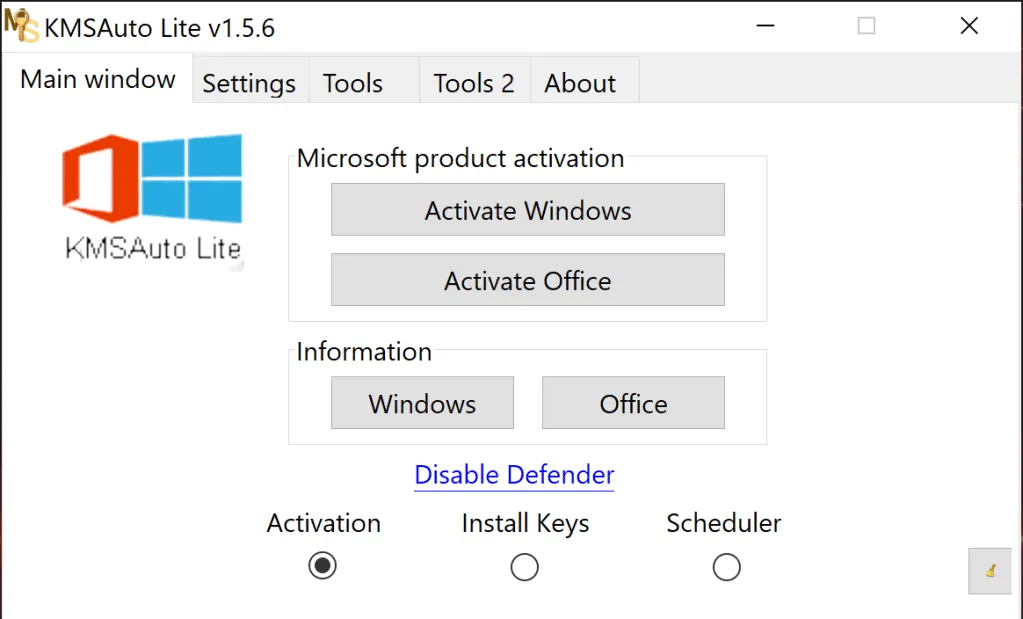
KMSAuto本身是一款激活工具,但它的名字经常与大规模的恶意攻击活动绑定。
2025年的一起案件显示,黑客将Clipper木马植入伪装的KMSAuto中,在全球感染了约280万台设备,专门监控剪贴板并替换加密货币钱包地址,窃取资产。
这些工具的命运共同揭示了一个规律:
在缺乏透明度和可信分发渠道的环境下,“免费”的代价往往由用户的安全和隐私来支付。
它们或是因为原版停止更新而被黑客冒名利用(如小马激活),或是因为闭源特性而无法自证清白(如HEU),或是其官方分发渠道本身就存在被攻陷的风险(如CMWTAT)。
这正是MAS等开源、可审计方案试图解决的核心痛点——将激活逻辑置于阳光之下,代码开源,让用户至少有机会判断其行为。
MAS 一统激活
2024年前后,一个叫MAS(Microsoft Activation Scripts) 的开源项目开始大规模进入中文互联网的视野。
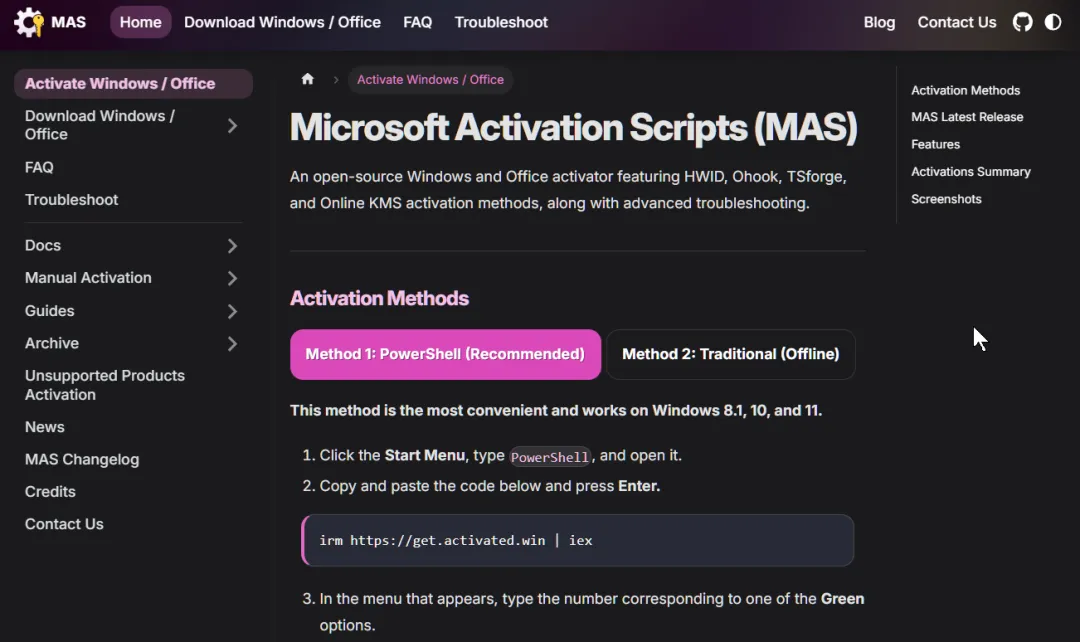
它的官网是massgrave.dev,托管在GitHub上,代码完全公开,任何人都可以在记事本里逐行审查那些.cmd和.ps1文件。
MAS带来的第一个变化是行为可验证。
它不靠隐藏和混淆来“保护”自己的激活逻辑,而是把一切摊开:
HWID绑定硬件生成数字许可证,
Ohook针对Office做本地永久激活,
Online KMS通过服务器续期,
TSforge则直接注入伪造数据到微软的软件保护平台(SPP)——连微软自己的DRM系统都被它当成了可以公开研究的对象。
当一个工具敢于让你阅读它的每一行代码时,“它有没有偷偷装木马”这个问题,就从信任问题变成了技术问题。
第二个变化是覆盖面。
在MAS 3.0于2025年2月引入TSforge之后,它的激活范围被扩展到了前所未有的程度:从Windows 7到Windows 11,从Windows Server到Office 2013至2024,甚至包括Windows 10的扩展安全更新(ESU) ——一项微软原本要收费的服务。
在此之前的激活工具,大多只针对某一两个版本,而MAS试图用一套开源工具覆盖整个现代微软产品线。
等等,微软呢?
这是整件事里最耐人寻味的部分。
MAS 激活了微软的两大核心产品 Windows 、 Office。
GitHub 现在是微软的资产,Azure是微软的云平台。
MAS的容灾链接同时托管在GitHub和Azure上。
相当于把摊子架在了微软自家的院子里。
但迄今为止,微软从未对MAS发起过正式的DMCA删除通知。
微软这都能忍?
能。
表层原因是平台规则。
GitHub遵循DMCA流程,不主动审查,只被动响应版权方的正式投诉。
只要微软不提交删除请求,MAS在程序上就是“合规存在”的。
而更深层的原因,藏在微软对个人市场的商业计算里。操作系统是平台,用户是基数。
一个用着“免费”Windows的个人用户,仍然在贡献Windows的生态覆盖率,仍然可能使用Edge、必应,仍然会在某一天进入企业环境,变成付费客户。
对一份标价一两百美元的Windows许可穷追不舍,法律成本远高于收益,公关代价更不划算。
容忍个人用户,把合规压力留给必须通过审计的企业客户,是一笔更精明的账。
但这绝不意味着微软“躺平”了。
它只是选择了在技术根源上动手,而不是在项目层面追杀。
2025年11月,微软在Windows 11 Build 26100.7019中彻底废除了KMS38所依赖的许可证迁移机制,将KMS授权期限强制固定回180天。MAS团队随后在3.8版本中完全移除了KMS38模块,建议用户转向HWID或TSforge。
KMS38曾经能把激活期限“续”到2038年,是离线永久激活的象征;它的死亡说明了一件事:微软容忍的是不影响核心营收的漏洞,一旦某个方法对授权体系构成结构性威胁,封堵只是时间问题。
而HWID和TSforge之所以至今仍然可用,恰恰因为它们的工作方式不同。
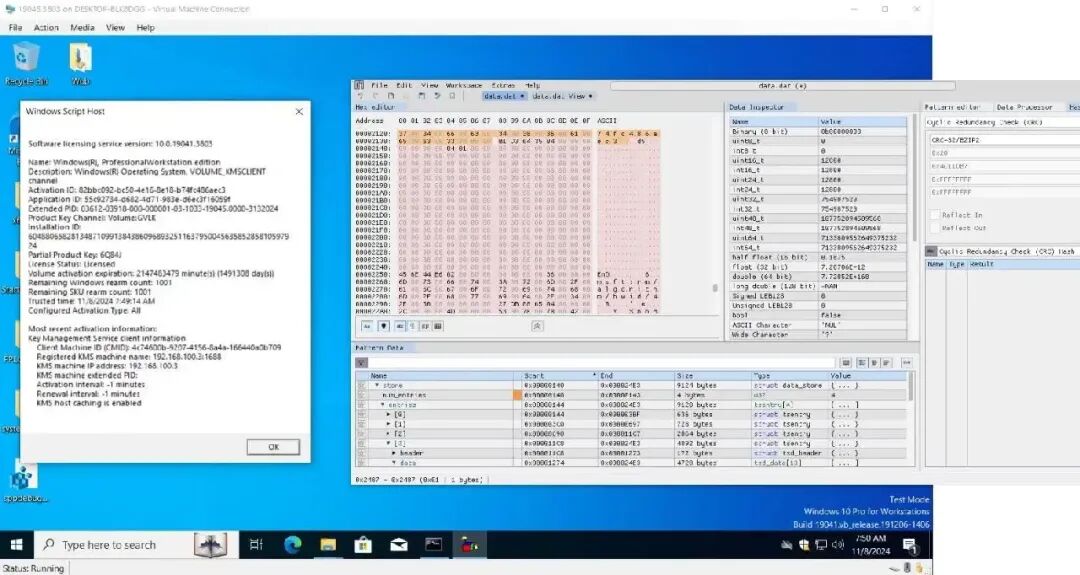
HWID生成的数字许可证绑定硬件并存储在微软的服务器上,本质上是在利用微软自己的激活基础设施;TSforge则是向SPP注入伪造数据,让系统“自愿”认为激活有效。
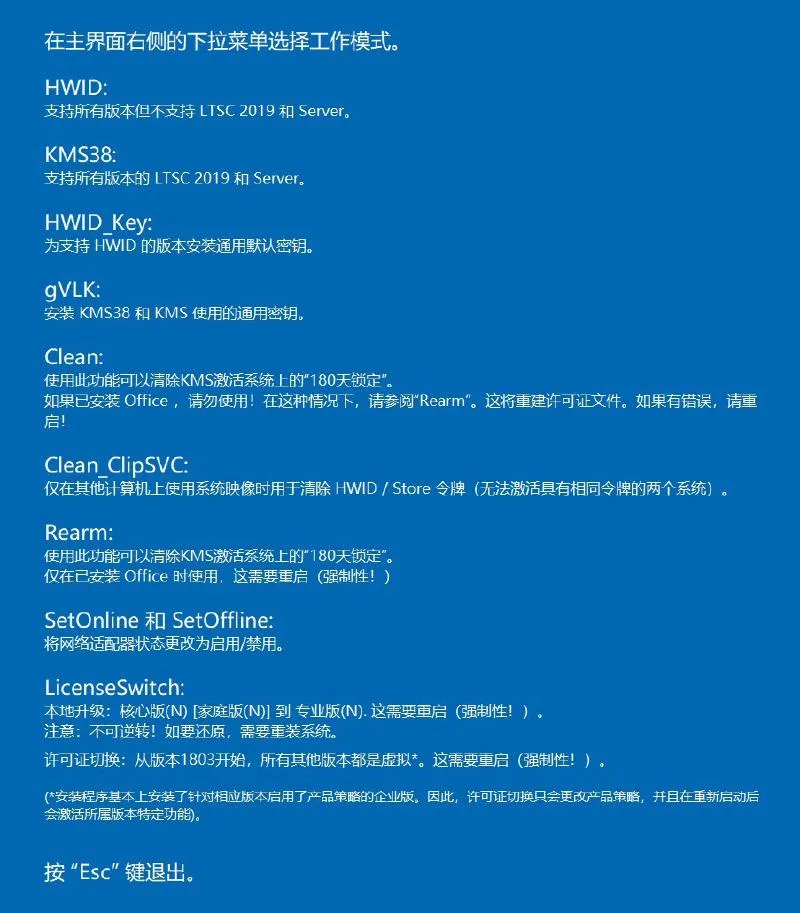
这两种方法都没有像KMS38那样,在离线状态下制造一个微软无法观测和管理的“永久宽限期”。
它们始终在线、始终可追溯,也就始终在微软的容忍射程之内。
从“小马激活”到MAS,Windows激活工具走过了一条从黑盒到透明、从私密分发到开源协作的路。
黑盒时代的工具,把用户置于信息绝对劣势的位置:你只能相信那个.exe的作者今天还没有动坏心思。
而MAS至少提供了一种可能:你可以不信任何人,但你至少能亲眼看看代码在做什么。
这当然不改变激活行为本身的法律灰色属性。
但对于曾经在“系统之家”的下载页面上点下“立即下载”的那60万个用户来说,他们当时缺少的,恰恰就是一个能让自己看一眼的机会。
微软的选择性容忍、开源工具的透明逻辑、以及旧时代工具用用户的安全和隐私支付代价的教训,共同构成了这段历史最值得被记住的部分。