ARTICLE · 1301619
自托管 AI 助手来了:9k Star 的 OpenBot,所有操作都记录在案
上周我试了下 OpenBot,CopilotKit 开源的 AI 助手平台。
第一感觉:这才是企业该用的 AI。
每个 AI coworker 都有自己的电脑——独立的浏览器、文件系统、工具权限。所有操作都记录在案,能审计,能追溯。数据不出公司,想怎么改就怎么改。
9k Star,MIT 开源,基于 AG-UI 协议。
这才是 AI 助手的正确打开方式。
企业用 AI,绕不过去的四个坑
我用 AI 助手有几个月了。Claude、ChatGPT、Grok,都试过。
爽是爽,但有几个坑绕不过去:
数据安全。公司文档丢给云端 AI,合规部门直接打回来。数据出去了,收不回来。
操作不透明。AI 做了什么不知道,出了事没法追溯。它访问了哪些文件?调用了哪些工具?改了什么数据?一问三不知。
厂商锁定。用 Grok、Claude、ChatGPT,厂商改规则就得跟着改。API 涨价、功能下线、数据政策变化,你只能接受。
定制困难。想改 AI 的行为,没法控制。系统提示词?有限。工具权限?没有。操作审计?不存在。
这四个坑,企业用 AI 就绕不过去。
直到我看到 OpenBot。
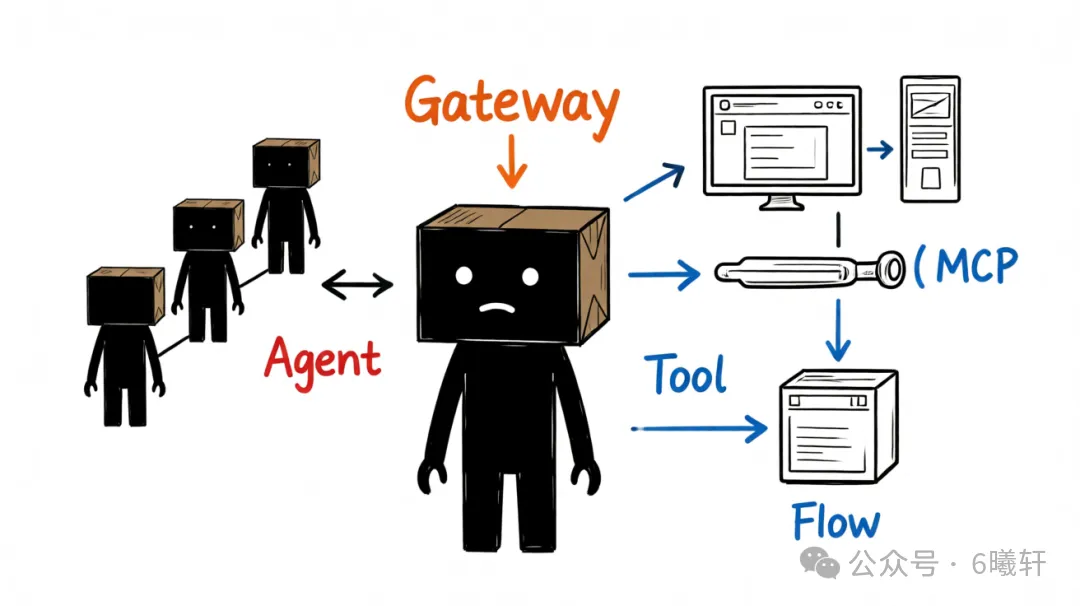
每个 AI,都有自己的电脑
OpenBot 的核心理念很简单:每个 AI coworker 都有自己的电脑。
不是虚拟机,是容器。独立的浏览器、文件系统、工具权限。一个 Bot 的登录信息,不会被另一个 Bot 获取。
这解决了什么问题?
隔离。你在公司内部用 OpenBot,财务 Bot 和 HR Bot 完全隔离。财务 Bot 访问的报销系统,HR Bot 看不到。HR Bot 访问的人事系统,财务 Bot 碰不到。
安全。每个 Bot 的工具权限独立配置。你可以给调研 Bot 开放网络访问,但不给它文件写入权限。你可以给邮件 Bot 开放收件箱读取,但不给它发送权限。
审计。所有操作通过 gateway,决策、记录、执行。谁访问了什么文件?什么时间?为什么?全部记录在案。
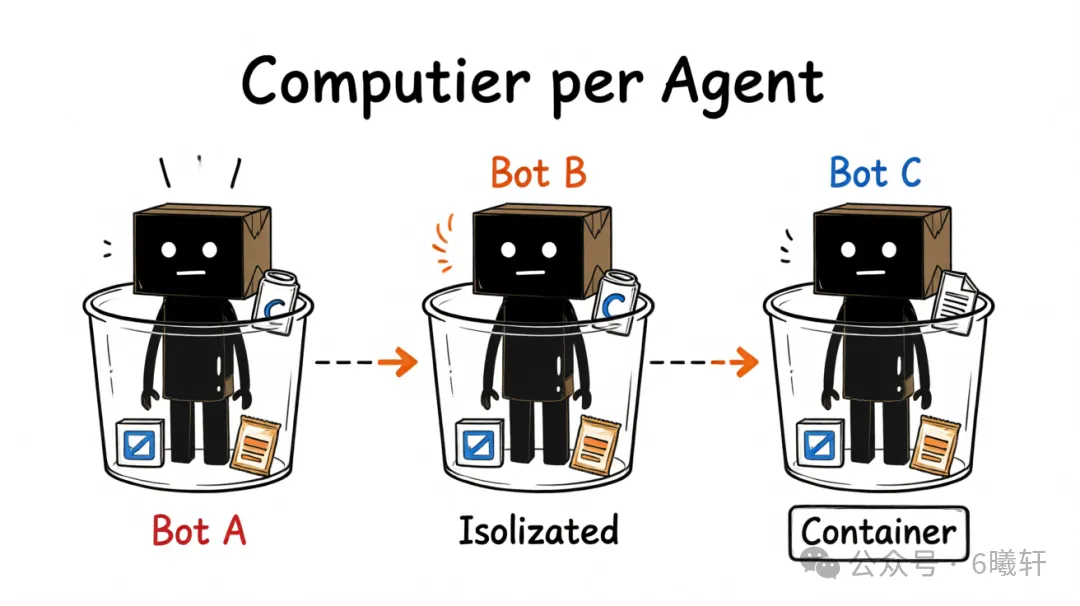
这才是企业该用的 AI。
Gateway:所有操作的唯一入口
OpenBot 的 gateway 是整个系统的核心。
所有工具调用——浏览器、文件、MCP——都必须通过 gateway。Gateway 做三件事:
1. 决策:这个操作允许吗? 2. 记录:写审计日志 3. 执行:调用 Bot 的 computer
没有 gateway 的允许,Bot 什么都做不了。
这意味着什么?
你可以在 gateway 层面配置策略:
• 拒绝所有文件删除操作 • 只允许访问特定域名 • 限制每个 Bot 的工具调用频率 • 拒绝来自定时 routine 的敏感操作,但允许人工触发的
策略用 CEL(Common Expression Language)写,fail closed。缺失策略 = 不允许任何东西。错误规则 = 拒绝而不是开放。
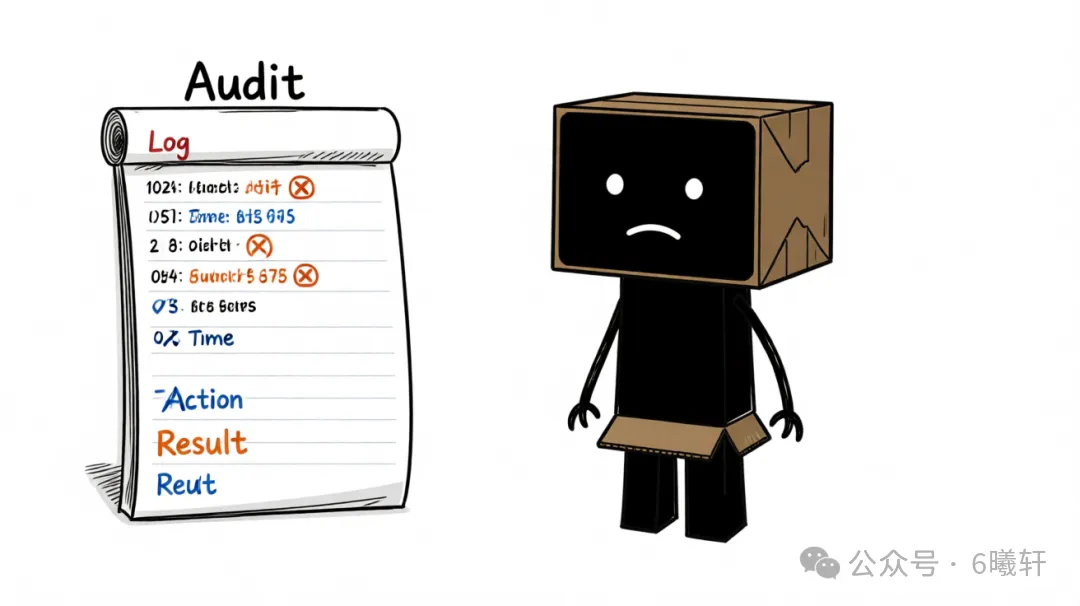
这才是真正的权限控制。
AG-UI 协议:不锁定厂商
OpenBot 基于 AG-UI 协议。
AG-UI 是 Agent-to-User 交互的开放协议。不锁定框架,支持 LangGraph、Mastra、CrewAI、Pydantic AI、Google ADK 或手写 Agent。
所有 Agent 都以相同方式到达 OpenBot。
这意味着什么?
灵活。你今天用 LangGraph 写 Agent,明天想换 CrewAI,不用改 OpenBot。Agent 端点配置一下就行。
开放。不被厂商锁定。OpenAI API 涨价?换 Anthropic。Anthropic 功能下线?换 Google。你的 OpenBot 不受影响。
可扩展。想加新能力?写个 Agent,配置端点,接入 OpenBot。
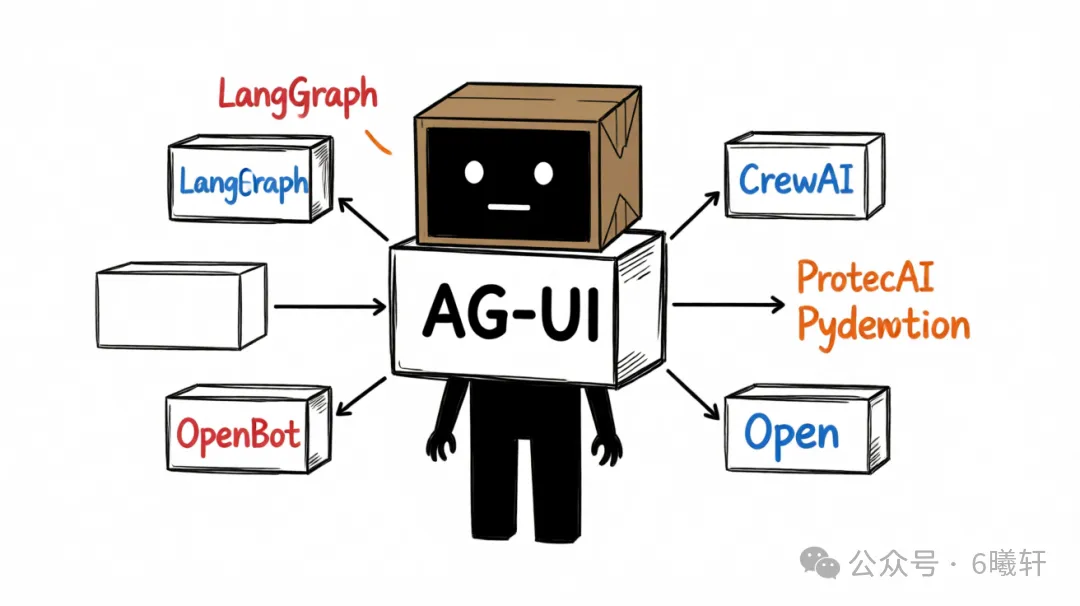
这才是 AI 助手的正确架构。
我自己怎么用的
我上周在自己的 Mac 上装了 OpenBot。
安装:
git clone https://github.com/CopilotKit/OpenBot.gitcd OpenBotcp .env.example .envbun install# 连接 Intelligence(免费计划)npx copilotkit@latest loginnpx copilotkit@latest project selectbun scripts/setup-learning.ts# 填入配置# - OPENAI_API_KEY# - KEY_ENCRYPTION_KEY(openssl rand -base64 32)bash scripts/start.sh访问:http://localhost:3010
创建 Bot:
• 在 /bots页面创建• 配置名称、角色、工具权限 • 给它一个 standing role(比如"调研助手")
使用:
• 在 /channel/new开始对话• 选一个或多个 Bot • 看它在屏幕上工作,所有操作实时可见
审计:
• 访问 /admin/audit• 看所有允许、拒绝、失败的操作 • 每次拒绝都附带触发规则
我试了几个场景:
场景 1:调研助手
• 让它查 Hacker News 头条 • 它打开浏览器,访问 news.ycombinator.com • 读取页面内容,提取头条 • 所有操作记录在 audit log
场景 2:邮件分拣
• 给它收件箱读取权限,但不给发送权限 • 它读取邮件,起草回复 • 复杂问题留给我处理 • 所有邮件内容不出本机
场景 3:数据分析
• 给它数据仓库只读权限 • 它查询数据,生成报告 • 写操作被 gateway 拒绝 • 审计日志清晰可见
体感:
这才是企业该用的 AI。
数据不出公司,操作可追溯,权限可控制。
不是又一个聊天机器人,是企业级 AI 助手平台。
OpenBot vs Grok Bot / Claude
对比一下:
OpenBot 的优势:
• 自托管,数据不出公司 • MIT 开源,想改就改 • 操作审计,可追溯 • AG-UI 协议,不锁定厂商
OpenBot 的局限:
• Beta 状态,有 rough edges • 需要 Docker + Bun 环境 • 需要 CopilotKit Intelligence 密钥(免费计划可用) • 需要模型 API Key(OpenAI/Anthropic/Google)
适合谁:
• 企业用户,对数据安全有要求 • 开发者,想完全控制 AI 行为 • 团队,需要多 Bot 协作 • 合规敏感行业(金融、医疗、法律)
不适合谁:
• 个人用户,只想快速聊天 • 不想折腾部署的人 • 需要开箱即用的产品
AI 助手的未来
OpenBot 做了一件事:让 AI 助手真正属于企业。
不是又一个聊天机器人,是可审计、可控制、自托管的企业平台。
不是厂商锁定的 SaaS,是 MIT 开源、想改就改的工具。
不是黑盒操作,是所有操作都记录在案的系统。
9k Star,MIT 开源,企业用 AI 的正确方式。
如果你也在纠结企业用 AI 的安全问题,试试 OpenBot。
数据不出公司,操作可追溯,权限可控制。
这才是 AI 助手的未来。
以上就是本期的全部内容了。如果你也在折腾企业级 AI 助手,评论区聊聊你的场景。觉得有用的话,点赞在看转发三连一下,下一篇拆给你看。