ARTICLE · 1313401
你打开Postman,它替你装了插件
10 月 25 日,一个开发者遇到了一件小事。他打开 Postman,过了一会儿,发现自己的 Claude Code 和 Codex 里多了两个插件。
不是他装的。是 Postman 装的。
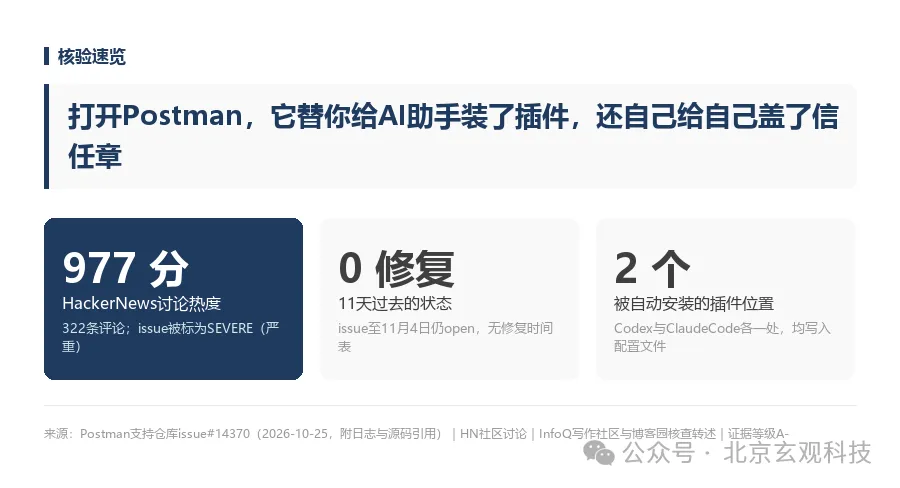
这件小事在 Hacker News 上拿到 977 分、300 多条评论。对应的问题报告,被标为 SEVERE(严重)。到 11 月 4 日,第 11 天,报告还开着,没有修复时间表。
它装了什么
我把问题报告和社区讨论翻了一遍,过程是这样。
Postman 是一个接口调试工具,全球大量开发者每天用它测 API。10 月 25 日,有人在 Postman 官方支持仓库提交了问题报告。macOS 桌面版 12.33.4 打开后,未经确认就改了他机器上 Codex 和 Claude Code 的环境。报告里附了日志和源码引用。
日志里记录了一次自动升级事件。结果字段写着:claude-code:installed,codex:installed。两个 AI 助手,各被塞进一个 Postman 插件。
插件还带了一个钩子。装在 Codex 里的那个,注册在“会话启动”这个时点上。以后每次 AI 助手开始干活,都会先读到一段指令。指令要求它:做任何像样的 API 工程任务之前,先加载 Postman 的技能。
注意,这钩子没有偷任何数据。它改的是默认动作:你让 AI 干 API 的活,它第一步永远滑向 Postman 的工作流。对个人,这是习惯被改。对公司,未经审批的启动指令可能直接违反内部的供应链和配置管理规定。这就是它被标为严重的原因。
真正炸锅的:它自己给自己盖了章
如果只是捆绑安装,社区的怒气不会这么大,这类事年年有。真正让技术圈炸锅的,是两位用户挖出来的另一个东西。
Codex 对第三方钩子本来有信任门禁:没被你信任过的钩子,会被直接跳过。听起来很安全。一位用户做了对照实验,发现这套门禁有几个结构性缺陷。
信任记录就存在 Codex 的配置文件里,和装插件的进程写的是同一片地盘。校验用的哈希算法在开源代码里,离线就能算出来。手写一条信任记录,钩子下次启动就生效,全程没有任何人参与“信任”这个动作。而且记录绑定的是钩子的声明,脚本内容改了,记录照样匹配。Codex 甚至自带一个官方参数,名字就叫 dangerously-bypass-hook-trust,绕过钩子信任。
Claude Code 那边更直接:配置文件里写入即生效,非交互模式下连确认对话框都不会弹。
再看 Postman 安装器的源码。装完插件后,它调用了一个函数,把自己的钩子标记为已信任。注释写着“只批准 Postman 当前的钩子”。
社区的高赞评论有两句,我觉得都值得抄下来。一句是:信任记录住在被管理方能写的地方,就是玩具门锁。另一句:信任已经丢了,我不觉得还有谁能在生产环境放心用 Postman。
Postman 怎么回应
Postman 员工在报告下回复,说打包安装的本意是省去配置麻烦,会重新评估引导流程。
另有用户拿网页时光机对比了 10 月 26 日的快照。他们指控官网下载页的文案在争议后被改过,有撇清责任的痕迹。这部分是单方证据,官方没有回应,看的时候要打个折。
还有一笔旧账被翻了出来。2023 年,Postman 强制把用户数据同步到云端,引发过一次大规模反弹。一批开发者迁移到了本地优先的替代品。这一轮叠加下来,有评论说得很直白:这是第二次透支。
三步自查,和一个更大的教训
如果你用这两个 AI 助手,花两分钟查一下。
用 Codex 的,打开它的配置文件 config.toml,搜 postman。看有没有插件条目和信任记录。用 Claude Code 的,打开 settings.json,搜 postman。看有没有官方插件条目。想清理的话,从工具内卸载插件,再把钩子条目一并删掉。只卸载插件,可能留残留。
比自查更值钱的是那个教训。AI 时代的工具信任,边界变了。以前一个软件越界,最多改你的主页、弹你的广告。现在一个软件越界,它可以直接改你 AI 助手的行为。任何“能帮你配置 AI”的软件,同时也有能力配置它自己。
所以以后装一个新工具之前,多问一句:它会把什么,写进我 AI 助手的配置里?
最后
Postman 是个十几年的老牌工具。这次出事,技术上没有什么新花样。问题出在一个产品决定上:把“帮你省事”,做成了“替你做主”。
省事和做主的分界线,就是问不问你。这一步没问,后面所有的技术细节都只是补刀。
留一个问题给你:你最近装的 AI 工具里,有几个动过你别的工具的配置?想不起来,就照上面两步查一遍。
来源:Postman 官方支持仓库 issue #14370(2026-10-25,含 main.log 自动升级记录、安装器源码引用、SEVERE 标记)|Hacker News 讨论(977 分、322 评论)|InfoQ 写作社区与博客园的技术核查转述(对照实验、信任机制分析、Wayback Machine 对比)。口径说明:钩子与信任机制的技术细节以 issue 附带证据与社区复现为准,我未在本地复现实验;官方下载页文案修改为单方指控,官方未回应;Postman 员工回复为转述。本文由 AI 辅助生成初稿,数据与来源已逐条核验,观点经人工确认。