ARTICLE · 1322986
AI 时代,软件为什么还需要"驱动级"运行时防护?一文读懂 Virbox 反黑引擎
软件保护过去更多关注交付文件本身,例如提高反编译、反汇编和代码还原的难度。但程序交付到客户环境后,开发商不再完全控制其运行过程,调试、内存访问、代码注入和篡改等风险也更难由开发商直接控制。
AI 工具链进一步提高了相关分析工具的使用效率。2026 年,开源逆向工程项目 REA(Reverse Engineer Anything)通过统一接口连接 IDA Pro、Ghidra、Hopper 等工具,使 AI Agent 能够参与软件分析。它反映出的变化是:软件保护需要同时考虑程序文件和运行过程,静态保护难以单独覆盖完整的分析路径。
一、AI 降低逆向门槛
具体来看,AI 给软件逆向带来了三项变化:
AI 辅助逆向:反汇编代码可以交给大模型逐段解读,原本依赖资深工程师经验的分析工作被大幅压缩; 攻击自动化:脱壳、调试、内存补丁脚本可以由 AI 生成,攻击方案的迭代周期明显缩短,部分场景下以"天"为单位; 攻击门槛降低:成熟工具叠加 AI 辅助,没有深厚逆向功底的人也能发起像样的分析。
加壳用于提高程序整体被直接分析的难度,代码加密可以减少原始指令在程序文件中的暴露,函数虚拟化则改变关键代码的指令结构和执行方式。这些技术可以组合使用,形成多层静态保护。
下图展示了一种可能的逐层分析路径:分析者先处理外层壳,再尝试定位程序入口、转储内存、修复 IAT,并进一步分析虚拟化代码,最终接近原始逻辑。
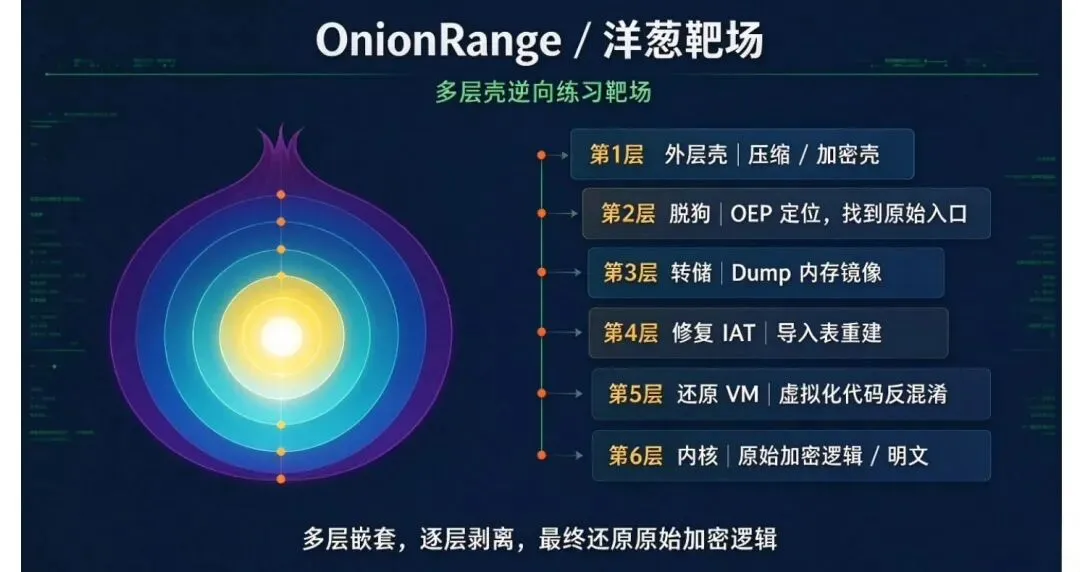
AI 提高了脱壳、调试和内存分析工具的使用效率,也可能缩短部分环节所需的时间。因此,软件保护不能只关注程序文件。静态保护用于提高代码分析难度,运行时防护则限制调试、跨进程内存访问和代码注入等动态操作。两者配合,才能覆盖文件层与运行过程中的主要分析路径。
二、驱动级运行时防护
反黑引擎(AntiHackShield)是深盾科技旗下面向软件版权保护和游戏安全设计的驱动级进程防护系统,最大特点是把主动防御与被动防护相结合,并利用特征库持续升级,运行环境覆盖 Windows XP SP3 及以上系统。
在 Virbox 的交付安全体系里,它与 Virbox Protector(VBP)是配套的两层:Virbox Protector 负责代码层加壳,反黑引擎负责运行时防护与威胁感知。两者共用同一套授权体系与工具链,在 Virbox Protector 中启用 ahs 插件后,可以在同一工具中配置代码相关的保护选项和反黑引擎相关选项。
主动防御
AI 分析软件,当反汇编无法获得足够信息时,会通过调试工具(OllyDbg、x64dbg、WinDbg、Cheat Engine)附加进程并定位关键代码。反黑引擎在内核层对这类操作进行限制:
反调试:通过内核态调试检测,限制 OllyDbg、x64dbg、WinDbg 等常用工具附加或调试被保护进程,同时防止内核调试器调试反黑引擎自身; 内存保护:通过驱动级访问过滤,阻止其他进程读取或修改被保护进程的内存,降低账号、密钥和授权数据在运行时被提取或篡改的风险; 反注入:拦截 DLL 注入与 ShellCode 注入,配合内存特征检测拦截非法模块。
下面两张图分别展示调试器附加受限和进程内存读取受限的测试结果。
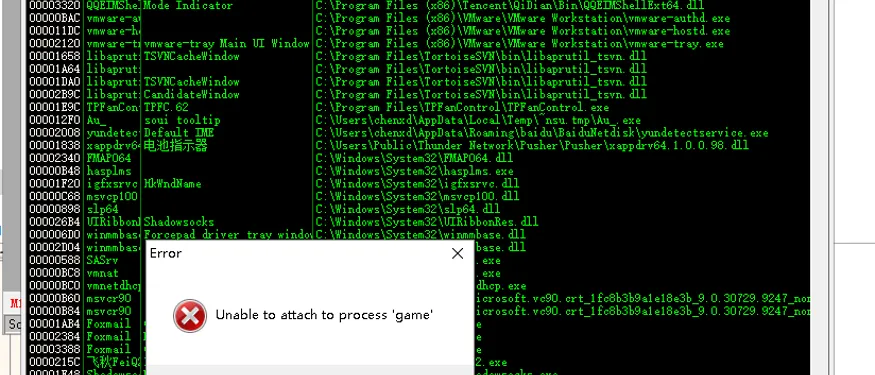
OllyDbg 无法附加被保护进程
检测到调试器附加、函数被挂钩或程序处于调试状态时,还可通过 Self Destruction 选项配置程序退出,缩短非授权分析可持续进行的时间窗口。
反黑引擎还提供心跳检测,用于判断引擎自身是否被摘除。SDK 接入场景可与 Virbox Protector 配合,加强反黑引擎与被保护软件之间的绑定。
被动防护
特征检测:扫描内存、窗口、进程模块与驱动特征,识别 PC Hunter、StrongOD 等已知风险工具,并支持为开发商定制专属特征库,特征提取由深盾技术人员支持; 内存校验:与 Virbox Protector 配合,为保护后的代码和数据生成校验表,运行时持续校验,发现内存补丁后触发异常通知; 文件签名:对程序目录中的文件生成签名,运行时校验文件完整性,主程序或资源文件被篡改时即可发现。
运行时,反黑引擎 SDK 可通过回调通知十二类异常事件,包括系统函数被挂钩、非法窗口、非法进程模块、非法驱动模块、进程被附加、进程被调试、内存被读写、IAT 钩子、非法内核对象、内存补丁、签名文件丢失和签名文件被篡改。开发商可以在自己的代码中按需处理这些事件。
三、两项价值
四、接入与部署
反黑引擎提供插件和 SDK 两种接入方式。插件适合希望减少开发工作量的项目;SDK 提供 C/C++ 接口,适合需要接收异常回调并自行定义处理方式的项目。
插件接入
打开 Virbox Protector,将主程序或 DLL 导入工具,在"加密选项"中启用 ahs 插件并填写序列号,即可配置 Memory Protect(内存保护)、Kernel Module Check(内核模块检查)、Compatible Mode(兼容模式)、Self Destruction(检测异常后退出)和 AHS Minimum Version(最低版本要求)等选项。
开发调试阶段可开启 Debug Mode。软件正式交付前需要关闭该选项。对于使用非独立外壳工具的场景,还需按开发文档恢复发布版运行库。
SDK 集成
SDK 目前提供 C/C++ 接口。软件被调试、内存被读写、函数被挂钩或检测到非法模块时,反黑引擎可通过回调通知应用程序,由开发商在代码中设置相应的处理逻辑。
程序编译完成后,需要使用 AhsPublishTool.exe 进行发布处理,否则调用初始化接口时会返回程序未发布错误。
受保护程序依赖反黑引擎服务。交付软件时,需要同时提供 ahsSetup.exe;该安装包支持普通安装和 /S 静默安装。Windows 7 及以上系统安装服务时需要管理员权限,静默安装不能指定安装位置。
五、适用范围
反黑引擎主要处理 Windows 软件运行期间的调试、内存访问、注入和篡改风险。接入前需要确认以下范围:
运行平台:资料所列运行环境为 Windows XP SP3 及以上系统; SDK 接口:SDK 目前支持 C/C++; 防护分工:反黑引擎负责运行时防护,文件层的加壳、代码加密和关键函数保护仍需与 Virbox Protector 配合; 终端依赖:受保护程序运行时需要安装反黑引擎服务,服务版本不得低于 AHS Minimum Version 的设置值。
具体功能与兼容性仍需结合程序类型和运行环境进行测试。
结语
软件交付并不意味着保护工作的结束。程序文件完成加固后,运行过程仍需要相应的防护和威胁感知能力。如需评估 Virbox 反黑引擎在具体项目中的适用性,可联系深盾科技服务人员,或访问官网:https://shell.virbox.com/。
相关阅读
Virbox Protector 对抗 AI 自动化逆向分析白皮书 运行时防护是什么?Virbox Protector 如何应对调试与内存分析 代码加密是什么?Virbox Protector 如何降低核心代码暴露风险 代码混淆是什么?Virbox Protector 如何提高逆向分析成本 代码虚拟化是什么?Virbox Protector 如何保护核心函数
深盾科技 · Virbox | 让数字世界充满信任
Virbox Protector(VBP)是一套面向软件交付安全的全栈软件加密与应用加固解决方案,广泛覆盖本地程序、移动应用、Java/.NET/Python、Unity、SDK、静态库、目标文件与 AI 模型等软件资产,帮助企业在交付之后依然保持代码、算法、资源和业务价值可控。
👇点击关注,🌟星标深盾,了解更多精彩内容!