ARTICLE · 1351269
REA火到一键逆向App?实测扒出178个通道,但我放心了
大家好,我是孟健。
开源逆向工具 REA 突然爆火,号称接入 AI 就能一键扒光任何软件重写功能。以前想看竞品架构得手动抓包翻反编译代码折腾几天,我直接用 WorkBuddy 接上它逆向我自己的字流桌面版,54KB 的报告一出来,能扒出什么、扒不出什么一清二楚。
REA(Reverse Engineer Anything)这个开源工具最早在 2026 年 4 月提交初始代码,7 月开源后,在 10 月突然爆火;直到我实测的 11 月 12 日,作者还在高频更新代码。
它为什么能火?以前让 AI 做功能,最卡人的是写不出清晰的需求说明;REA 换了个思路:直接让 AI 顺着反编译工具去逆向一个现成好用的软件,把别人做好的成品当成需求文档。
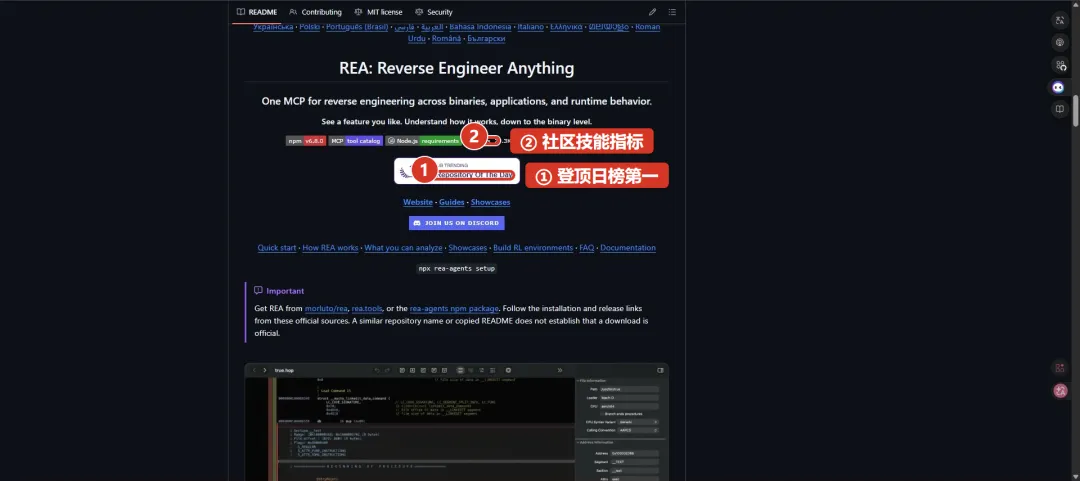
它在本地跑,并且会把每一个发现按 Seen(亲眼看到的硬证据)、Inferred(顺着线索推断的)、Unknown(未知的) 明确标出来。
我平时写代码的主力是 Codex 配 Claude Code,不过这次我打算换用 WorkBuddy 来跑这套逆向审计,看看它在复杂自动化任务下的真实表现。
如果你电脑上还没有 WorkBuddy,直接去官网(https://www.workbuddy.cn)下载装好就行,前置准备一两分钟搞定。
第一步:让 WorkBuddy 下载 REA 并安装基础依赖
打开 WorkBuddy,在任务输入框里填入第一段提示词,拉取代码并准备好分析桌面端要用的底层工具:
Prompt 提示词:
请把 https://github.com/morluto/rea 下载到 C:\Users\你的用户名\OneDrive\文档\字流AI实测\rea 文件夹,顺便帮我检查并装好分析 Electron 桌面软件要用到的基础工具(比如 npx asar 和 wakaru),装好后告诉我一声,并说一下耗时多久。
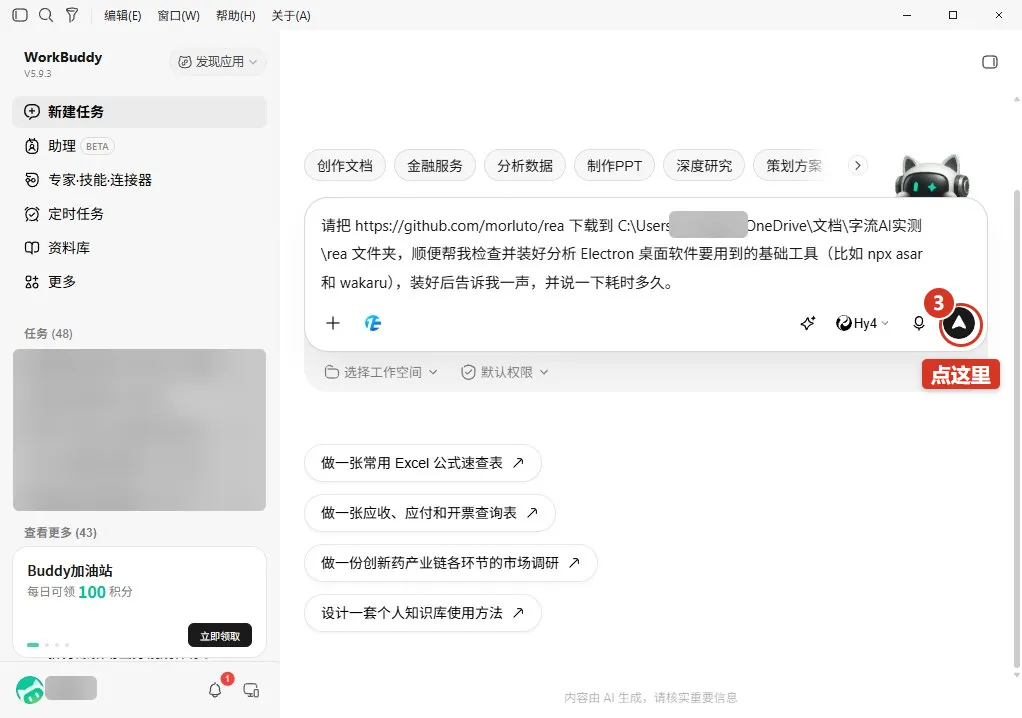
点击右下角发送。装这套环境比我预期的要慢,光克隆 146 MB 的主仓库加上 4 个子模块就花了快 10 分钟。WorkBuddy 在后台还顺手解决了一个 Windows 环境下的兼容性问题。
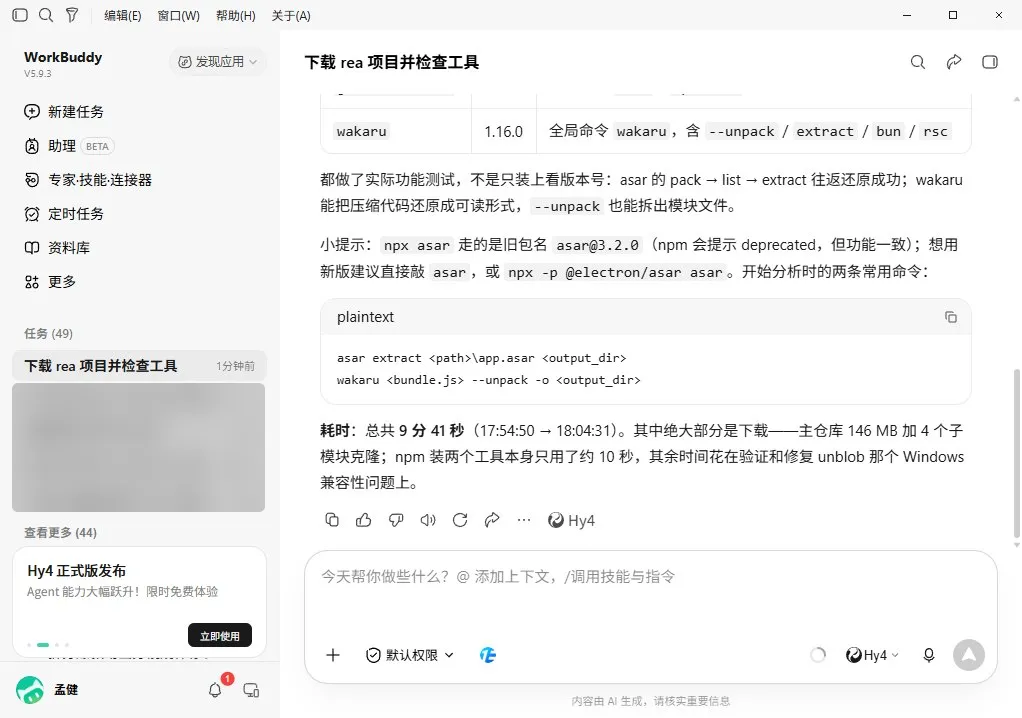
整整等了 9 分 41 秒,WorkBuddy 才提示解包工具 asar 和反编译工具 wakaru 1.16.0 都装好了。
第二步:确认连接器并加载 REA 插件
在 WorkBuddy 左侧点击「专家·技能·连接器」,查看当前的连接器配置。
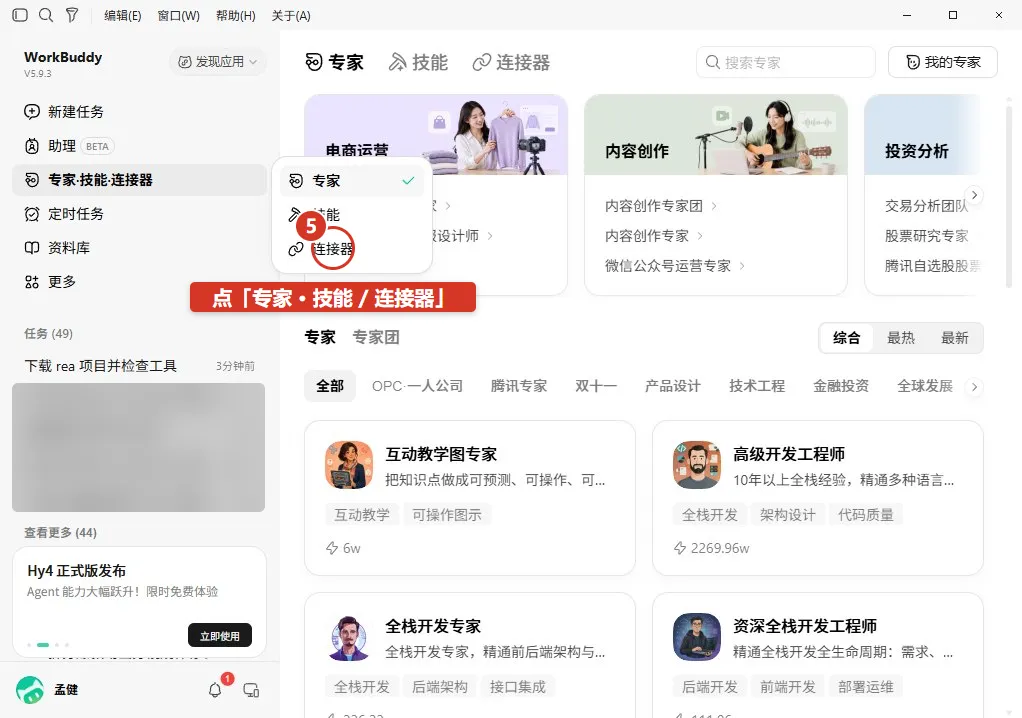
确认好之后回到会话,在底部粘贴第二段提示词,让 WorkBuddy 把刚下好的 REA 技能加载进来:
Prompt 提示词:
请把刚才下载到 C:\Users\你的用户名\OneDrive\文档\字流AI实测\rea 里的 REA 技能插件加载进来,看看现在可以用它的哪些逆向和安全审计功能,列出来给我看。
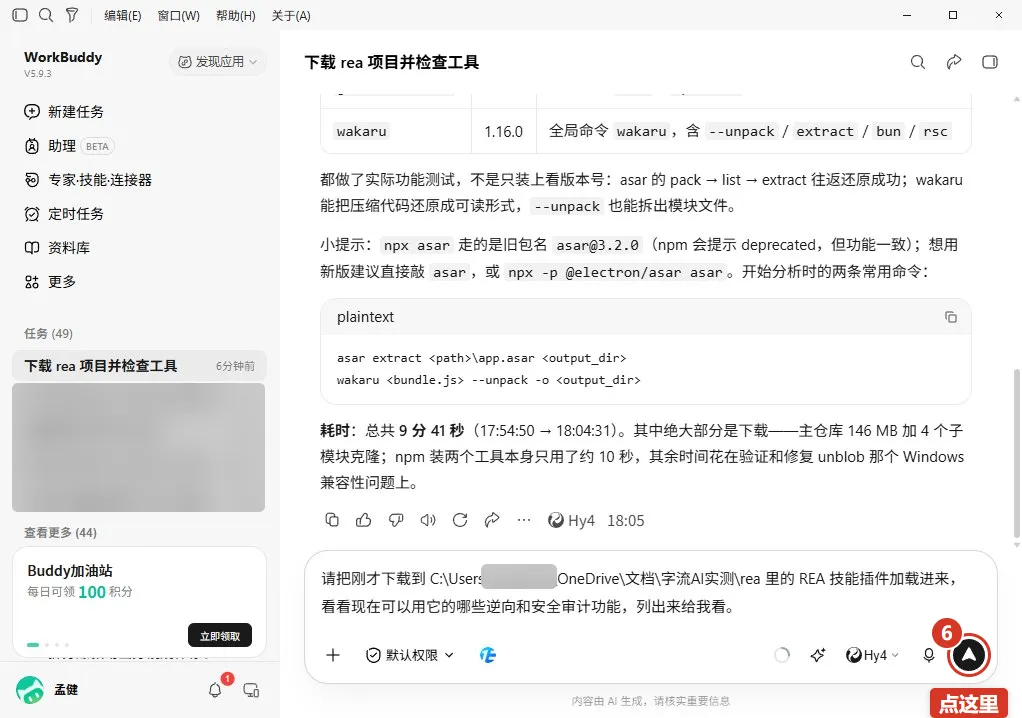
点击发送。WorkBuddy 很快列出了可用的逆向分析命令,同时也给出了一个环境警告。
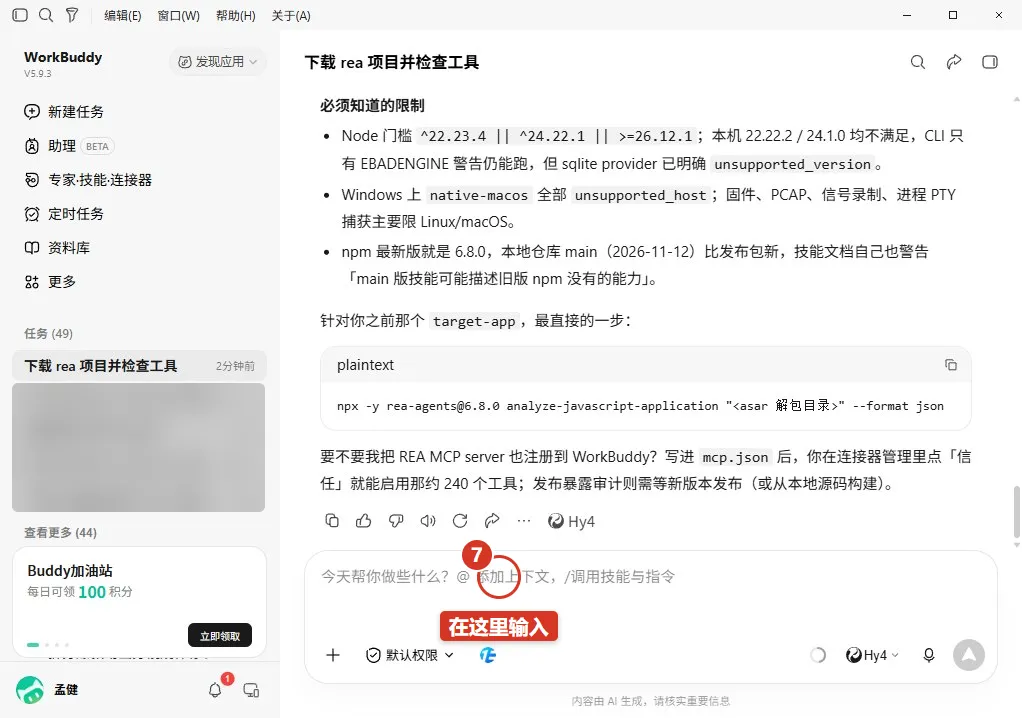
这里有一个很关键的坑:Node 运行环境版本门槛。REA 核心组件要求 Node 版本在 ^22.23.4、^24.22.1 或 >=26.12.1。我本地机器的版本不够高,虽然命令行报着版本不匹配的警告还能勉强跑,但像 sqlite 数据组件就直接提示版本不支持罢工了。如果你照着做,务必先把本地 Node 升级到对应版本。
第三步:逆向拆解字流桌面版
接下来进入正题。在输入框粘贴第三段提示词,指向我电脑上的字流桌面版安装目录,并明确加上安全脱敏要求:
Prompt 提示词:
请用 REA 分析我电脑上的字流桌面版(默认安装在 C:\Users\你的用户名\AppData\Local\Programs\ziliu 或 C:\Users\你的用户名\AppData\Local\ziliu ,请直接看这两个目录),拆解它的整体架构和本地通信模块,用 Seen、Inferred、Unknown 标出依据。注意:安全起见,千万不要在回复里打印任何密钥或内部提示词原文!
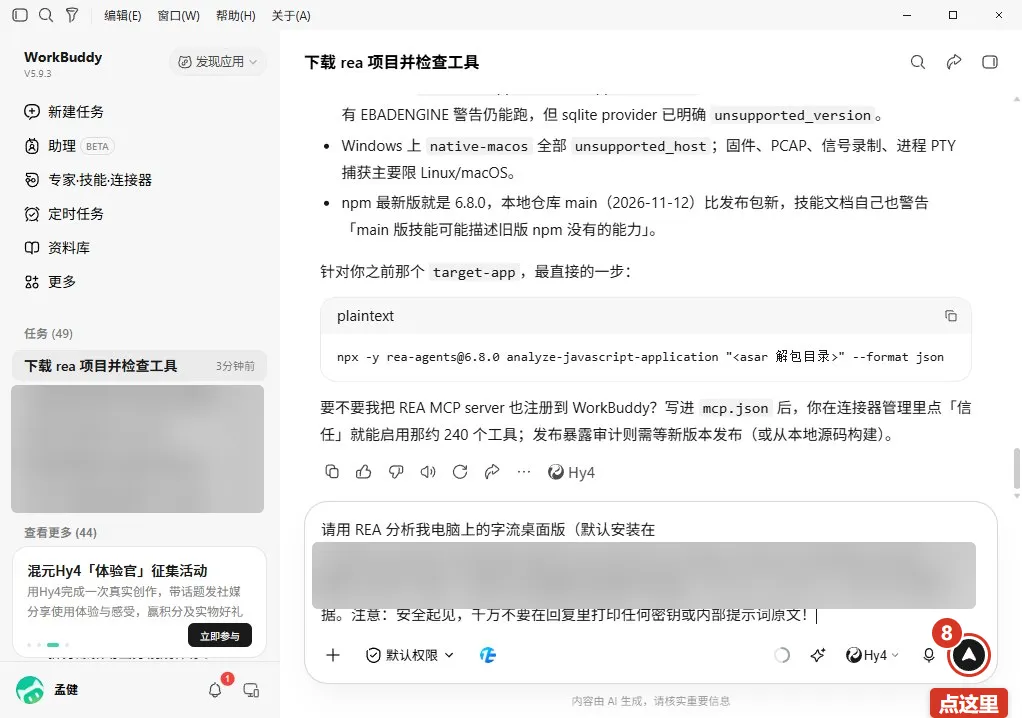
点击发送。此时我的心里其实有点打鼓:自己写了一整年的软件,到底会不会被一个刚出来的开源插件几分钟看个底朝天?
等待了大约 18 分钟,拆解回复出来了。
看完回复,不得不承认:REA 对基于网页技术打包的桌面软件确实是降维打击。
它顺着预加载文件暴露的能力,直接扫出了 178 个唯一的进程间通信管道(IPC 通道)、337 次调用; 字流为了对接外部 AI 工具提供的本地 HTTP/MCP 桥接,被它准确定位到了本地监听服务; 附带的本地后台 agent,也被精确识别出是一个独立的后台子进程。
客户端的骨架和通信管道,在它面前几乎全透明了。
第四步:生成深色科技风 HTML 审计报告
只看零散的文字不过瘾,我需要一份系统化的对照表。在输入框粘贴第四段提示词,让它对比总结能扒出什么与扒不出什么,并做成一份网页报告:
Prompt 提示词:
根据刚才的逆向结果,帮我做一份清晰对比:逆向字流桌面版到底能扒出什么、扒不出什么?并把结论和一人公司防逆向建议做成一份深色科技风的网页报告,存到 C:\Users\你的用户名\OneDrive\文档\字流AI实测\rea-ziliu-audit.html,不要放无关配图,做完告诉我耗时多久。
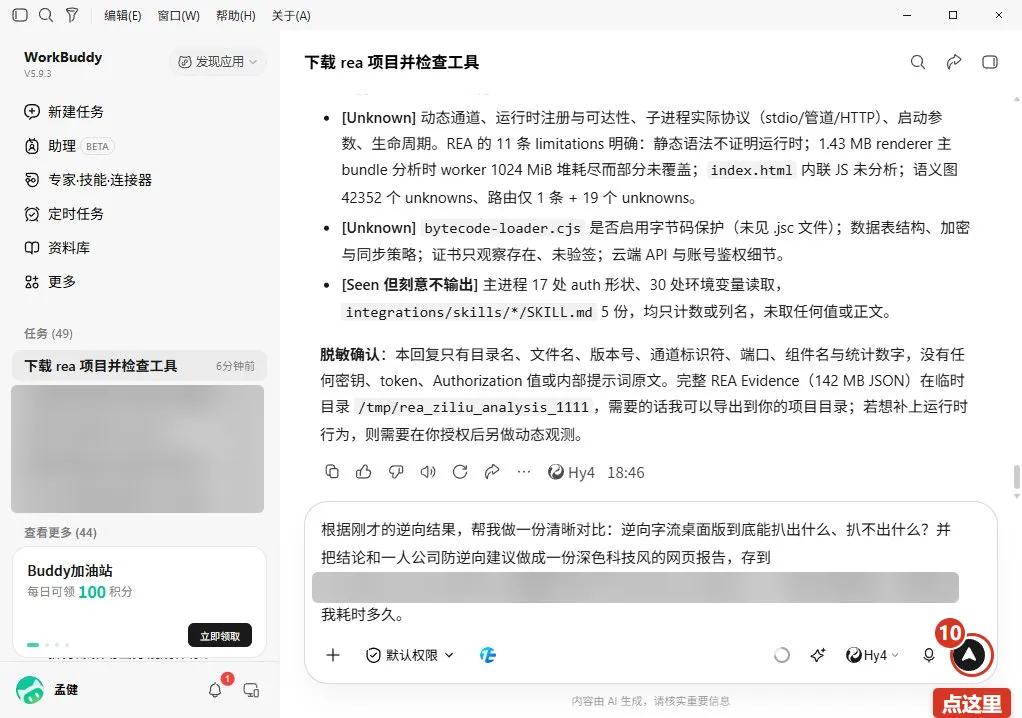
点击发送。WorkBuddy 在后台整理架构数据、进行三轮渲染校验,又花了 8 分 52 秒,最终在文档目录下生成了 rea-ziliu-audit.html,文件大小 54.3 KB。
成品实测:能扒出骨架,但偷不走灵魂
双击全屏打开这份深色科技风的 HTML 报告。
第一屏是结论速览与 6 个关键指标卡片。
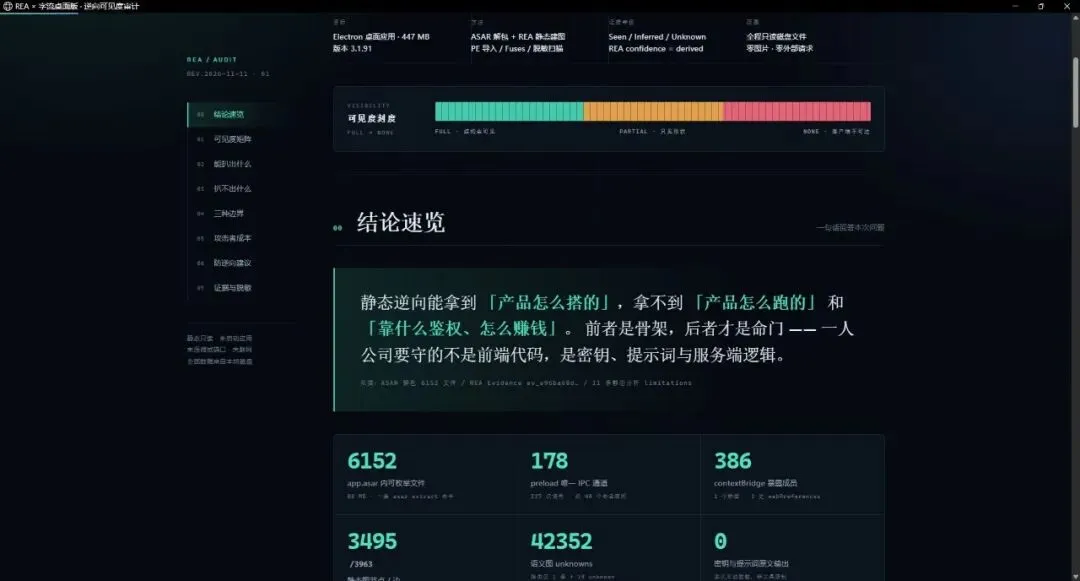
看这组最硬的数据:
核心安装包解包文件数:6152 个; 预加载层暴露的唯一通信管道:178 个; 安全桥接暴露成员:386 个; 静态图节点与边:3495 / 3963; - 语义图 unknowns(未知项):高达 42352 个
; - 密钥与提示词原文输出:0
。
看到最后两项数据,我长舒了一口气。
向下滚动到第二屏的可见度矩阵。
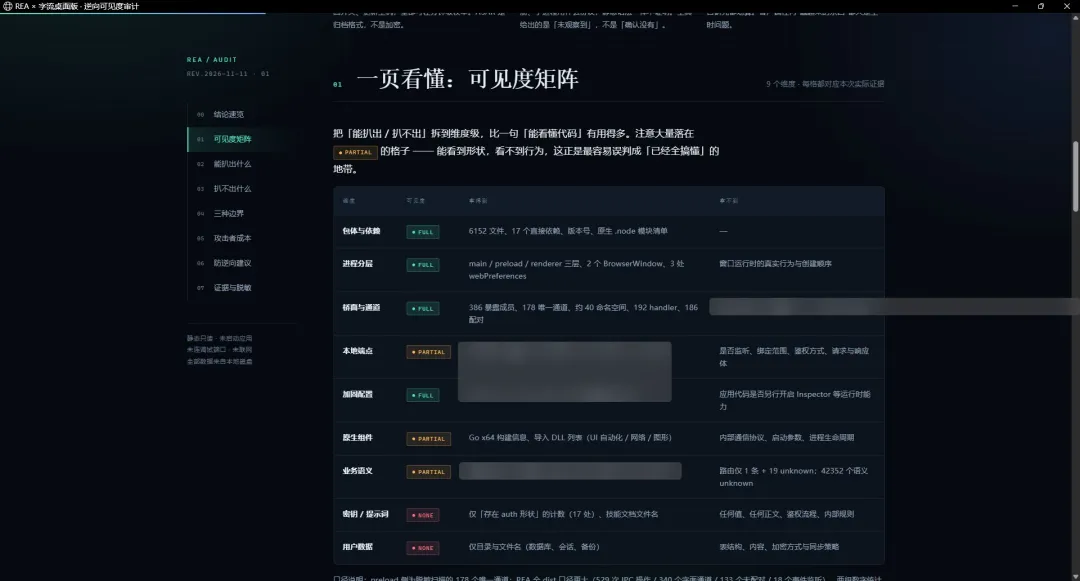
这份矩阵把客户端拆成了 9 个维度:从最上面的包体依赖、进程分层,到中间的桥面通信、本地端点与原生组件,再到最底层的业务语义、密钥提示词和用户数据。
再往下来到第三屏,也是整份报告最有价值的部分——「能扒出什么 vs 扒不出什么」对照:
我把报告里的两栏总结成了一张清晰的对比表:
| 架构与技术栈 | ||
| 进程分层 | ||
| 通信通道 | ||
| 本地服务 | ||
| 原生模块 | ||
| 核心商业资产 | 0 提示词原文、0 密钥、0 服务端核心逻辑 |
翻到第四屏,是三种扒不出的边界划分与攻击者成本阶梯。
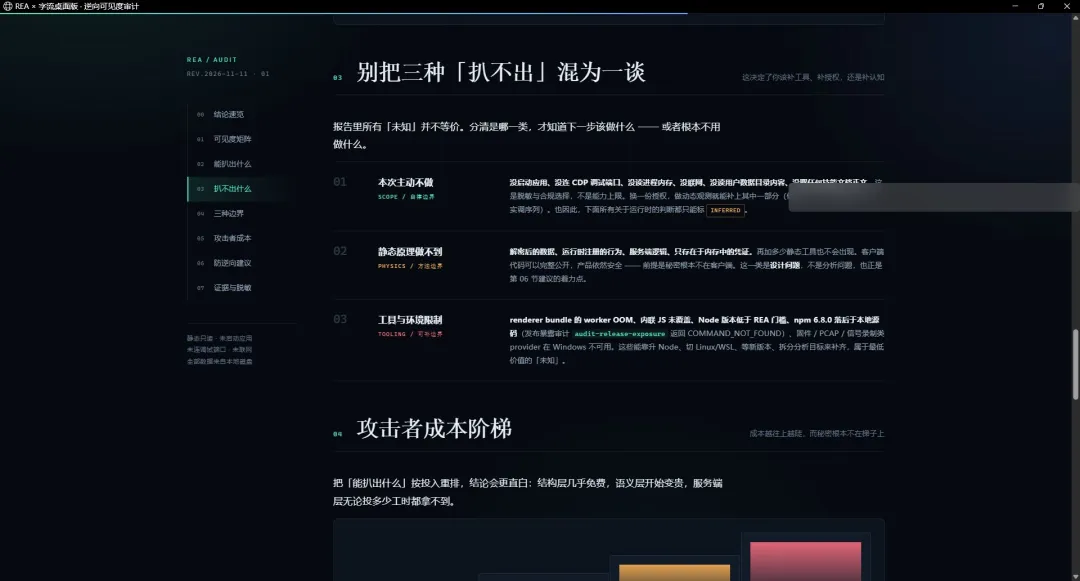
报告把扒不出划分为三类:本次脱敏主动不做、静态分析原理做不到、以及工具环境限制。
看完这份报告,我也要客观指出它的不足之处:
报告在「一人公司防逆向建议」里给出的方案偏理论化,比如建议做端口随机化、收紧通道校验、给关键资产分层,但缺少可以直接照着改的代码级加固示例。对于想马上动手堵漏洞的开发者来说,看完依然需要自己再去查具体写法。
一人公司该怎么防?
测完这轮,给所有像我一样靠 AI 编程做独立出海或桌面工具的开发者一个真判断:一人公司先别慌,AI 逆向能看懂架子,但偷不走灵魂。
像 REA 这类工具,厉害之处在于把反编译和静态建图的门槛降到了零,只要你的软件是用网页技术壳子打包的,代码架构、接口通道、本地开了什么服务,几分钟就会被摸得底朝天。
但摸清架构,不代表能把你的软件抄走。字流里 42352 个语义未知项说明,AI 面对混淆后的逻辑并不能直接看懂具体业务流;而核心的提示词、大模型密钥和商业交付逻辑,只要守在云端和服务端,静态逆向根本碰不到。
给独立开发者的三条具体防御建议:
- 零成本必做
:核心提示词与 API 密钥绝对不要塞在客户端代码里,全部放服务端鉴权代理; - 低成本收紧
:本地进程间通信通道加上调用方校验,本地服务端口采用动态随机分配并加上一次性校验凭证; - 不用过度焦虑
:不要花几周去自研代码加密壳,防君子不防逆向,把省下来的时间拿去多交付用户真正需要的功能。
如果你也在用 WorkBuddy,不妨按上面的步骤拉取 REA,给自己的客户端做一次体检,摸清边界,心里才真正有底。
这期的完整清单我整理好了:在公众号对话框回复「逆向防御」,自动发给你。
🚀 想要与更多AI爱好者交流,共同成长吗?