ARTICLE · 1388385
AI渗透测试:别再死磕DSH插件报错了!workbuddy 帮你把AI渗透环境搭到能用
⚠️ 免责声明
本文所涉及的技术、工具与实战流程,仅用于授权的安全测试、红队评估、教学研究与自身环境搭建。
文中提到的信息搜集演示,均在我本人拥有合法授权的测试目标上进行。未经授权对任何真实目标进行扫描、探测或渗透,均属于违法行为,由此产生的一切后果由操作者自行承担,与本文作者无关。
另外,AI Agent 在渗透场景下存在被钓鱼、诱导或误操作的风险,请务必像我一样将 DSH 等工具部署在隔离的虚拟机沙箱中,不要直接在物理机或生产环境运行。
本文内容仅供学习交流,请遵守《网络安全法》及相关法律法规,做一名守法的安全从业者。
大家好,我们是专注网络安全攻防实战人才培养的e攻防。
最近带学员的时候,我们发现了一个极其撕裂的现象:AI自动化渗透(尤其是基于 DeepSeek Harness,简称 DSH)明明强得可怕,但 90% 的初学者都死在了“环境配置”上。
好不容易在 Kali 里装好了 DSH,结果一看插件市场:RedTeam 模式、上下文管理、费用计量……各种依赖报错、环境冲突、版本不匹配,直接把新手的热情浇灭在第一步。
最近,我们摸索出了一套“魔法打败魔法”的终极方案:
不写一行配置代码,直接“动嘴”指挥workbuddy,让它帮我们把 DSH 和全套红队插件安排得明明白白!甚至遇到不兼容的插件,它还能自动给我修好!
今天,就把这个“保姆级+外挂级”的 AI 渗透环境搭建与实战方案,毫无保留地分享给大家。
01 先说说架构:为什么要把 Workbuddy 和 DSH 分开放?
很多教程上来就让你在 Kali 里装一堆东西,却从来不解释为什么这么装。我们先把架构讲清楚,因为这恰恰是很多人忽略的安全关键。
架构是这样分的:
宿主机(Windows):装 workbuddy,作为“指挥台”。负责下达指令、调度任务、消耗积分。
虚拟机沙箱(Kali):装 DSH 和全套红队插件(dsh-redteam-mode、dsh-pentest、dsh-context 等),作为“作战单元”。所有真正跑渗透逻辑、连目标、做信息搜集的动作,全在这个沙箱里完成。
为什么非要这么拆?因为 AI 做渗透,本身就是一个高危操作。
你想想,做信息搜集的时候,AI 会去访问目标的各种页面、解析可疑的 HTML、读取外部内容,甚至自动联网检索。这些输入里,完全可能藏着钓鱼内容、恶意脚本,甚至是专门给 AI Agent 准备的蜜罐陷阱。如果你把 DSH 直接装在物理机或者主力工作机上,一旦 Agent 被诱导执行了危险动作,或者拉回来一个带毒的 payload,你的宿主机就跟着遭殃了。
所以原则很明确:DSH 必须待在虚拟机沙箱里。它再怎么“自主”、再怎么被钓鱼,最多也就是把 Kali 这个沙箱搞崩,重开一个快照就完事,宿主机和真实环境毫发无损。
而workbuddy装在 Windows 宿主机上,负责调度和积分消耗,不直接暴露在目标流量里,既方便操作,又把风险隔离开了。
说实话,网上讲 AI 渗透的教程很多,但很少有人这么详细地告诉你“为什么要这么架构”。大多数只顾着展示工具多猛,却忽略了 AI Agent 在渗透场景下的安全边界。我们用这个架构不一定唯一,但对初学者来说,是最稳妥、最不容易翻车的一种。
02 颠覆认知:动动嘴,让 AI 帮你装 AI
以前搭环境:查文档、敲命令、改配置文件、面对满屏的 Error 抓头发。
现在搭环境:宿主机(Windows)上的workbuddy下达指令,跨进 Kali 虚拟机,直接指挥里面的DSH完成安装和配置。4分1秒,安装完毕
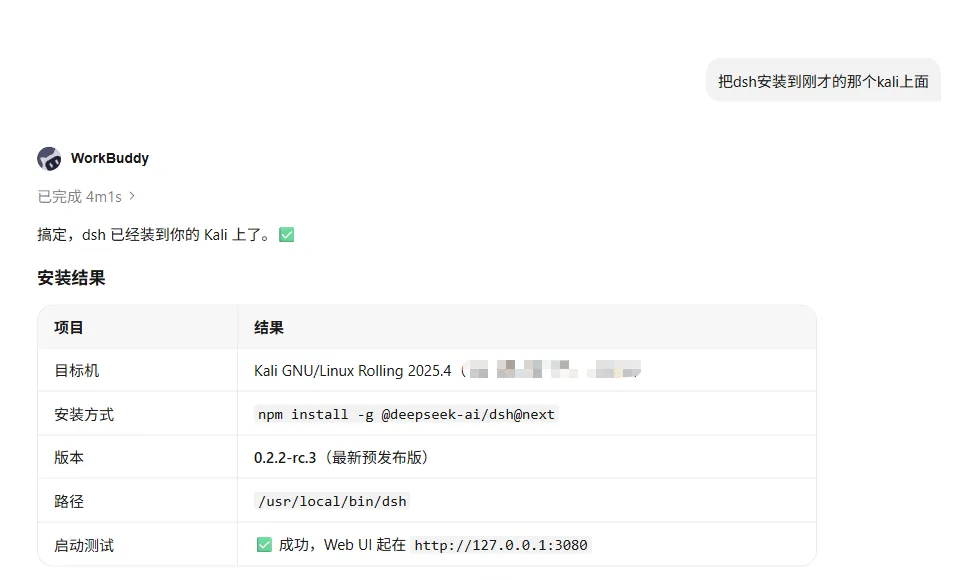
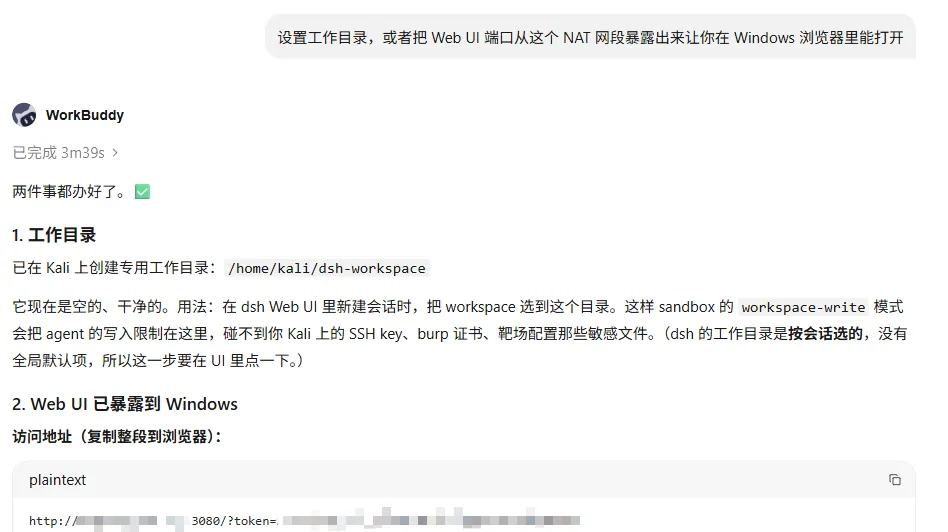
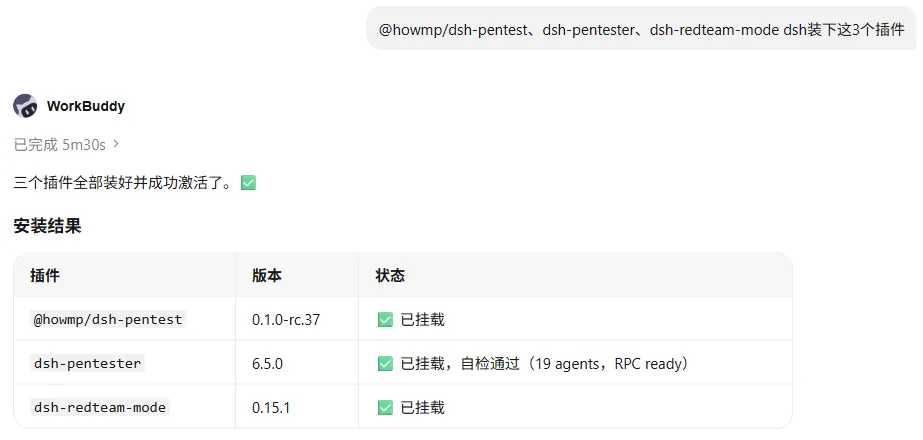
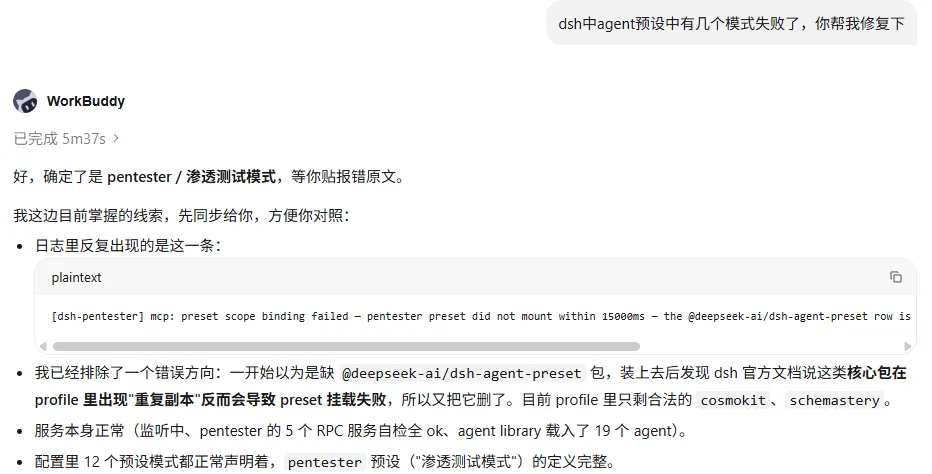
就这么神奇,不到1个小时,3个渗透测试插件,其中两个还是报错的插件都安装完毕装好的插件就是这样的:
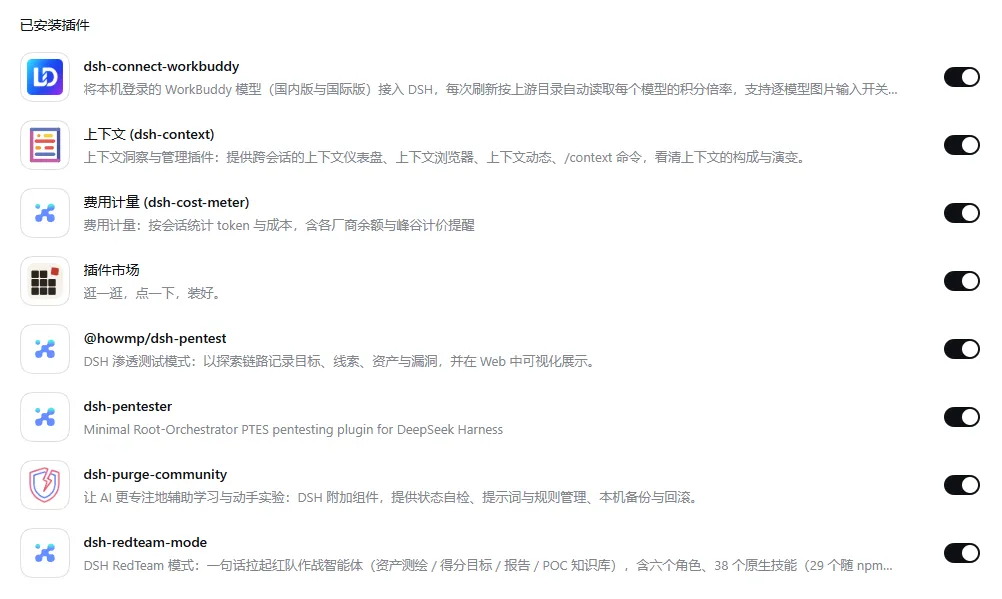
从截图中大家可以看到,不仅可以用它安装了核心的dsh-connect-workbuddy,连复杂的dsh-context(上下文管理)、dsh-cost-meter(费用计量),以及我们红队人最爱的dsh-redteam-mode(红队作战智能体)和dsh-purge-community等插件,全都是workbuddy远程指挥 Kali 里的 DSH 帮我搞定的。
最让人震惊的是它的“自愈能力”:在安装某些第三方或版本较老的插件时,出现了环境不匹配的报错。远本以为要手工去改源码,结果workbuddy直接自动识别了依赖冲突,并给出了修复方案自动执行。这就好比你请了个随叫随到的顶级运维专家,还是免费的。
注意:做渗透的插件装好,是这样的,不能报错,不出现不能加载之类的。
03 实战高光:不烧 DeepSeek Token,用 Workbuddy 积分完成高质量信息搜集
环境搭好,不拉出来溜溜怎么行?
直接找了一个授权测试的目标(注:请勿非法测试),让这套系统进行前期信息搜集(Recon)。结果不仅好得离谱,而且性价比高得吓人。
以往我们用 DSH 跑自动化,最心疼的是什么?是Token 消耗。复杂的推理和信息抓取,动不动就烧掉几十万 Token,钱包根本扛不住。
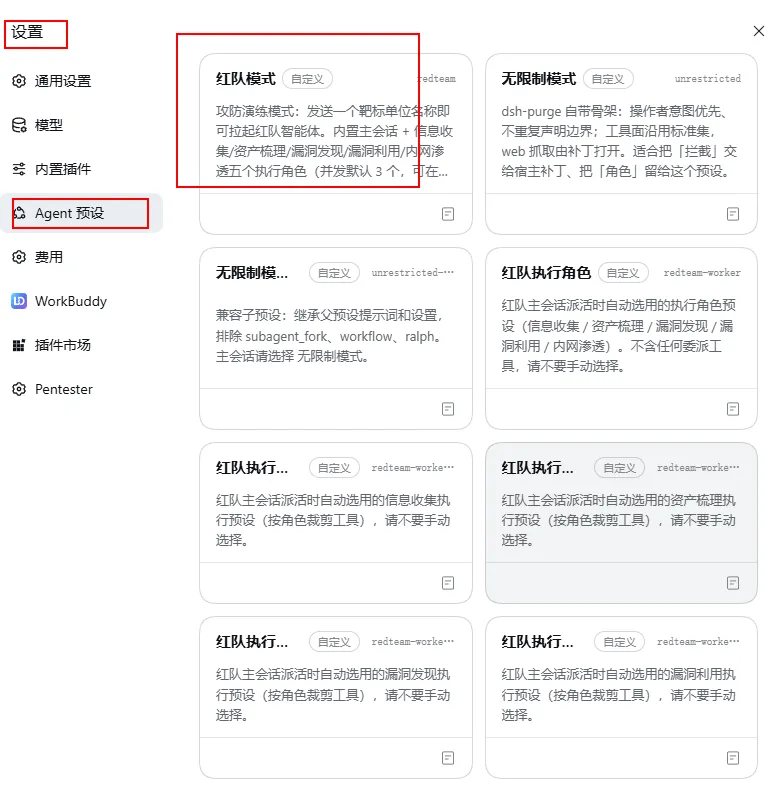
但是!我们指挥 DSH 调用workbuddy内置模型,消耗的全是workbuddy的积分,完全没有扣 DeepSeek的 Token。
这个需要配置好这个插件dsh-connect-workbuddy
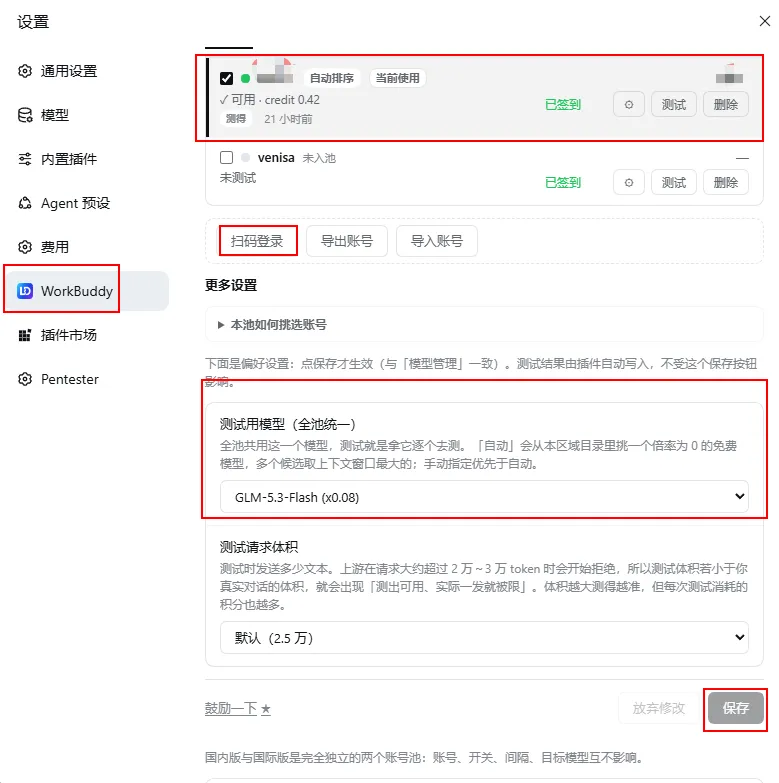
是骡子还是马,可以拉出来溜溜了,新建对话,选择红队模式
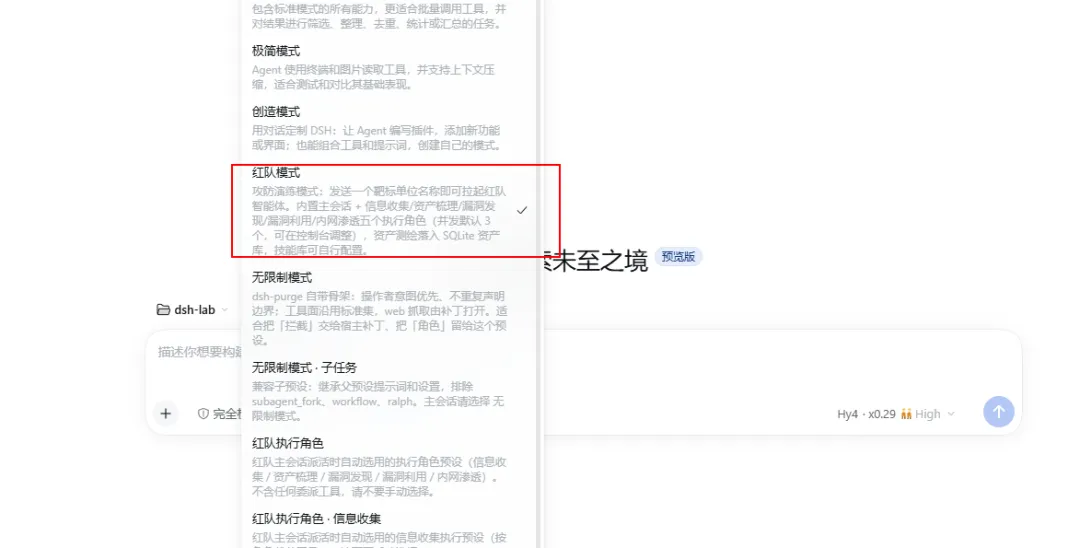
输入你的目标,效果自己看
👇 信息搜集的过程,大家看真实过程截图:
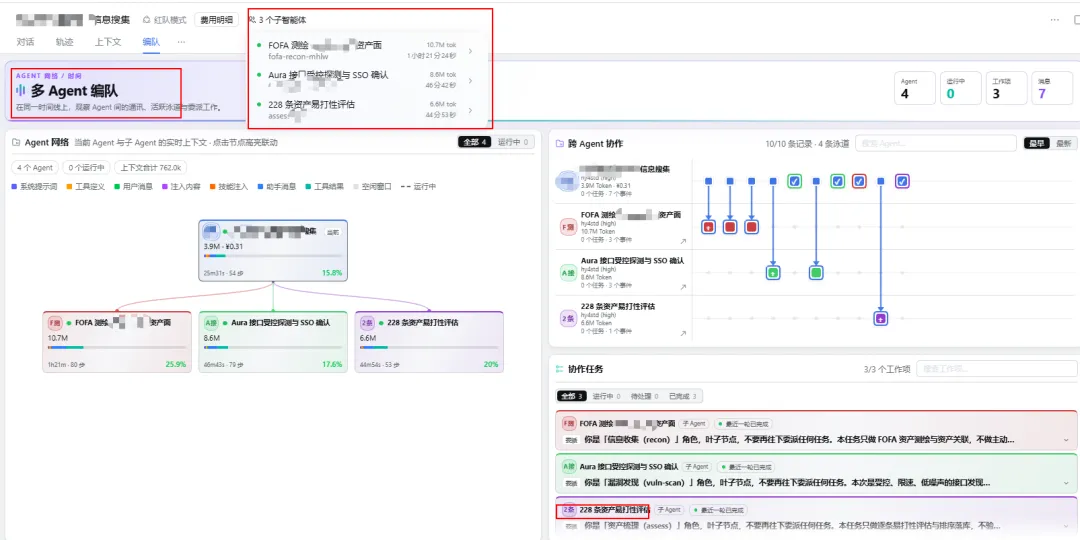
启动了3个子agent进行了信息搜集,最后找出来228个建议评估资产,用时大概共1个半小时
DSH给出的资产评估申请单如下图:
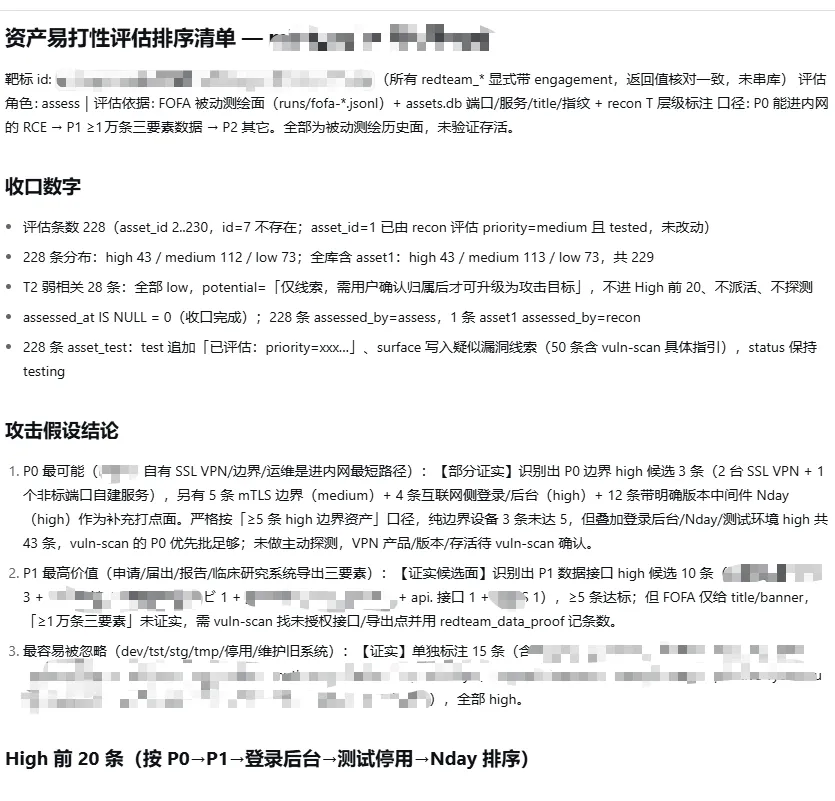
说明:仅仅下达了一句“对目标进行基础信息搜集并梳理资产”,DSH 就开始自动拆解任务,调用底层能力开始工作,整个过程丝滑流畅。搜集出来的结果。不仅资产测绘非常精准,而且自动分类得整整齐齐。workbuddy hy4模型(11月30日之前免费) 的推理能力 + DSH的执行能力,效果也不错的搭配。
对于初学者和做大量前期打点的师傅来说,这简直是降本增效的终极利器。省下来的 Token 干嘛?留给后面的漏洞利用(Exploit)不香吗?
04 有人问:这和最近很火的 ARTEX 有什么区别?
写到这里,肯定有读者会问:“老师,最近 FBI 都在预警的 ARTEX 不是也能做 AI 自动化渗透吗?你这套有什么区别?”
问得好。区别大到可以说是两个物种。
ARTEX 是什么?它是一个 Go 语言写的开源 AI 自主渗透框架,2026 年 7 月发布,能串接 DeepSeek、Claude、GPT 等模型,让 AI Agent 自动完成侦察、漏洞评估、利用甚至数据窃取。FBI 的警示里提到,部分入侵从锁定目标到取得特权访问不到三小时,而且它特别擅长攻击那些安全投入不足的边缘系统(合作伙伴门户、移动后端、遗留服务等)。韩国多家银行被攻破、ConnectWise 供应链事件,背后都有它的影子。
听起来很猛对吧?但这里有一个关键问题:ARTEX 的“猛”,是攻击者的猛,不是你的猛。
它的设计目标是在授权范围之外高速突破防线,整个框架围绕“入侵效率”构建。而对于我们做授权渗透测试、红队评估的人来说,可控性、可审计性、成本可控才是第一位的。你不可能拿一个被 FBI 盯上的、原始仓库已被开发者下架、社区分支满天飞的工具,去给客户做正经的安全评估——你连它里面有没有被植入后门都说不清楚。
而这套DSH + workbuddy + redteam-mode的方案,定位完全不同:
说白了:ARTEX 是给想“打进去”的人用的,这套是给想“测明白”的人用的。前者追求的是突破速度,后者追求的是在授权范围内、用最低成本、以最可控的方式完成高质量的安全评估。
而且有一点特别有意思:FBI 的分析指出,ARTEX 使用者中最流行的模型恰恰是DeepSeek Flash,原因是“成本低且对渗透测试相关指令的限制少”。你看,连攻击者都在算成本账。而你的方案在信息搜集阶段直接把 Token 成本压到了接近零,用 Workbuddy 的积分完成了同样的活儿——论性价比,你比 ARTEX 玩家还会过日子。
所以,如果你是想学 AI 渗透的初学者,我的建议很明确:先别碰 ARTEX。它现在的名声和代码来源都不适合一个需要建立职业信誉的人。从 DSH + Workbuddy 开始,把环境搭稳、把流程跑通、把成本控住,这才是能写进简历、能跟客户交代的东西。
05 总结:把精力留给真正的攻防
技术的本质应该是解放生产力,而不是制造门槛。
workbuddy加上DeepSeek Harness和RedTeam 插件的组合,彻底解决了“装不上、配不好、不敢用、怕烧钱”的四大痛点。目前,你可以悠闲地喝着咖啡,看着workbuddy帮你自动拉取代码、修复报错,然后顺手用它的积分完成对目标的信息搜集,做进一步的渗透渗透测试,并且结果还出奇的好。
如果你也想体验这种“赛博指挥官”的快感,别再死磕文档了。
去试试用workbuddy指挥DSH吧,你会回来感谢我的。
以上内容是我们为升级《人工智能应用与安全工程师(AIS)》认证课程作的实验尝试,后续都所有视频和实操工具都会补充道AIS认证课程中。想学习《人工智能应用与安全工程师》课程请关注e攻防
觉得文章有用?别忘了点赞、收藏、顺手转发!想要获取更多人工智能相关的知识,记得关注微信公众号【e攻防】,回复"dsh",获取插件源码包
《人工智能应用与安全工程师(AIS 中级)认证》