ARTICLE · 1392322
AI写App容易,过审却很难?这个开源项目帮你把App Store/Google Play拒审坑一次扫干净
在 AI 加持下,写一个 App 原型已经快得离谱,一下午就能出个能跑的版本。但真正让人崩溃的,往往不是开发,而是提审。
提交 → 排队几天 → 被拒 → 改代码 → 再排 → 再拒……一轮下来,少则几天,多则一两周。尤其是隐私清单、登录删号入口、Data Safety 声明、2026 年新规这些“隐性坑”,代码写完了才发现,改起来特别费劲。
最近 GitHub 上一个叫 app-store-compliance 的项目,专门解决这些问题。它把苹果 App Store 和谷歌 Google Play 常见的拒审原因系统整理成可执行的“预审手册 + 自动守卫”,还深度适配了 Claude Code、Cursor、Codex 等主流 AI 编程工具。
作者是 Mirza Iqbal,他把长期积累的拒审经验、官方条款映射和自动化检查开源了出来。
它解决什么痛点?
一次拒审的真实成本往往是:等待时间 + 猜测原因 + 反复修改 + 重新排队,这个项目就是把这个循环提前到了“提交前”。
项目的核心能力大致包括:
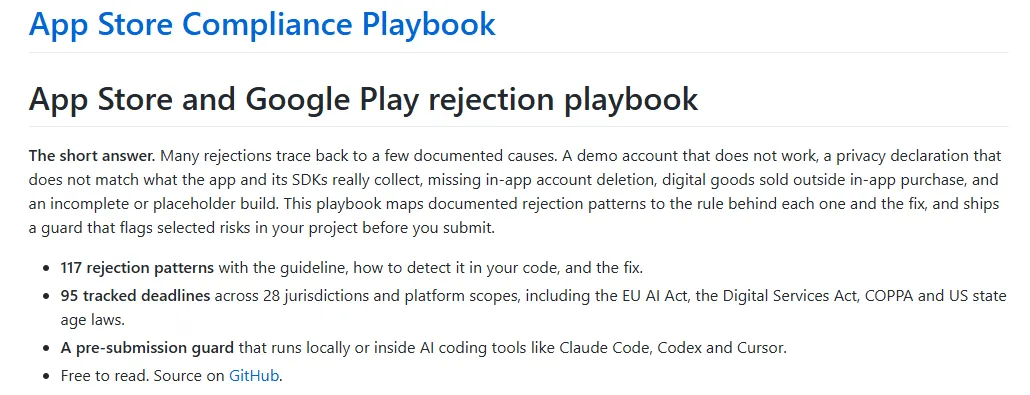
117 条(持续更新)文档化拒审模式
每条都对应官方 Guideline 编号、触发条件、检测方式、具体修复建议。不是空泛的“注意隐私”,而是精确到“缺 PrivacyInfo.xcprivacy”“有登录却没做 App 内账号删除入口”“Data Safety 声明与实际运行行为不符”等这类高频问题。
预提交 Guard(守卫)
本地只要一条命令就能扫描你的项目(支持原生 iOS / Android,以及 Expo 等跨平台项目)。发现高危问题会直接标出文件和行号,并给出修复提示。关键设计也很务实:很多项(比如审核备注、后台隐私表单)如果代码扫不到的话,它不会假装“已通过”,而是明确提醒你手动核对。宁可多拦一次,也不漏真坑。
深度适配 AI 编程工具
支持 Claude Code、Cursor、Codex、GitHub Copilot、Gemini CLI、Grok 等 10 多种工具。安装后可以做成 Hook,让 AI 在真正执行提交命令前先自动跑一遍检查。一条命令就可以安装,几乎无感。
覆盖 2026 年新规与全球合规截止日期
项目跟踪了约 95 个关键监管节点,涉及欧盟 AI 法案、DSA、COPPA、美国多州年龄相关法律、隐私清单、Play Billing 版本要求、个人开发者账号的 12 人封闭测试规则等。把用户数据发给外部 AI 却没弹授权弹窗、隐私清单缺失、新个人账号未满足测试要求……这些都会被提前覆盖。
额外实用内容
提审前检查清单(Shared + 平台专属) 被拒后的申诉手册与审核备注模板 按应用类型整理的拒审地图 隐私清单与 Data Safety 专项检查
另外,很多审核项光看代码确认不了,项目会主动把这些“扫不到”的部分弹出来,让你对照官方条款手动确认。这种方式,反而更可信。
实际怎么用?
最简单的用法(不安装任何东西):
git clone https://github.com/mjmirza/app-store-compliance ~/repositories/app-store-compliancebash ~/repositories/app-store-compliance/agent-os/hooks/app-store-compliance-guard.sh "/path/to/your/app"
把路径换成你的 Xcode 或 Android 项目目录即可。扫描结果会按严重程度排序,并给出下一步建议。
如果想长期用、让 AI 工具自动拦截,再跑一次安装脚本,按需选择工具即可。
不想跑命令的话,也可以直接把项目里的提示词和规则喂给 AI,让它帮你审查一遍。
真实反馈与定位
有 Reddit 开发者反馈:只跑了免安装的一次性检查,按提示补完漏掉的地方后,App 就一次过审了。当然,这可能只是个例,不同应用类型、不同地区、不同时期的规则仍需自己核对。
社区里也有比较理性的提醒:它更适合当作提审前的门禁,而不是“通行证”。自动检查通过了不代表一定过审,尤其是后台表单、审核备注、实时后端演示账号这些人工环节,依然要亲自把关。
项目采用 OpenRoots 协议,个人开发者和年营收 2000 万美元以下的团队可以免费商用,对独立开发者和小团队比较友好。
写在最后
AI 把“从 0 到能跑”的速度拉高了,但商店审核的标准并没有因此降低,反而在隐私、AI 披露、年龄合规、数据安全等方面持续收紧。
这个项目的价值不在于“保证一次过”,而在于把高频、高成本的拒审原因前置成可检查、可修复的明确项,减少“猜”和“等”的时间。
如果你最近在用 AI 快速迭代 App,或者已经踩过几次拒审的坑,建议去仓库看一眼,至少跑一次检查清单试试。哪怕只帮你避开一两个常见问题,时间成本就已经回来了。
项目还在持续更新(最近还有 November gap sweep 相关检查),建议关注一下,跟着官方文档试试。
GitHub:https://github.com/mjmirza/app-store-compliance网站版:https://mjmirza.github.io/app-store-compliance/
(本文基于公开仓库与相关分享整理,非官方宣传。实际使用请以最新文档和苹果 / 谷歌官方指南为准。)