 夜雨聆风


当红队用上这款工具:Swagger 文档秒变攻击向量,POST 参数自动变异,生产环境也能安全测试!
一站式 API 接口安全检测工具
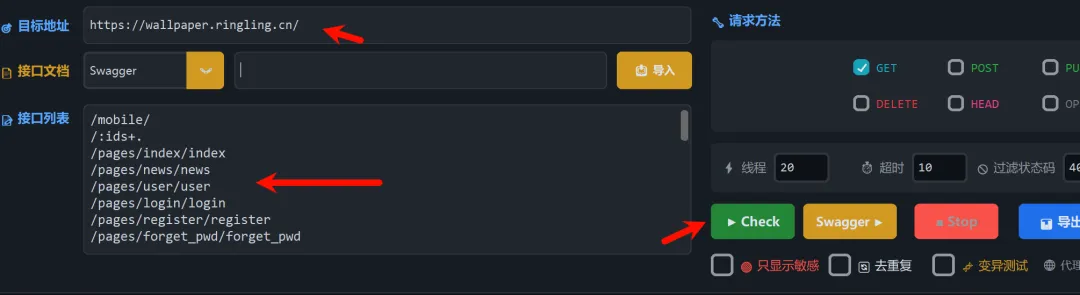
专为渗透测试人员和安全研究人员设计的自动化 API 安全检测平台。支持 Swagger/OpenAPI 与 ASP.NET Help Page 文档一键导入,智能解析接口、自动填充参数、批量测试,集成敏感信息检测与漏洞扫描功能,开箱即用。
✨ 核心特性
智能测试引擎
|
|
|
|---|---|
| 📄 多文档导入 |
|
| 🔧 POST 智能填充 |
|
| 📦 三格式测试 |
|
| 📤 自动上传检测 |
|
| 🎯 智能去重 |
|
| 🔍 敏感信息探测 |
|
| 🛡️ 安全模式 |
|
| 🔄 交互式重发 |
|
网络与代理
-
代理支持:HTTP/HTTPS/SOCKS5,无缝对接 Burp Suite -
自定义请求头:Cookie/Authorization 轻松绕过鉴权 -
参数自定义:支持指定参数值(如 userid:100,username:test)
🚀 快速开始
> ⚠️ 法律声明:使用本工具前请确保已获得目标系统合法授权,仅限授权安全测试使用。
启动程序
双击 ApiHunter.exe,开箱即用。
开始测试
方式一:单目标测试
输入 URL 和接口路径,点击测试按钮。
方式二:文档导入测试
-
切换至”接口文档”区域 -
输入 Swagger/ASP.NET Help Page 地址 -
点击 [导入] 解析接口 -
点击 [Swagger] 开始批量测试
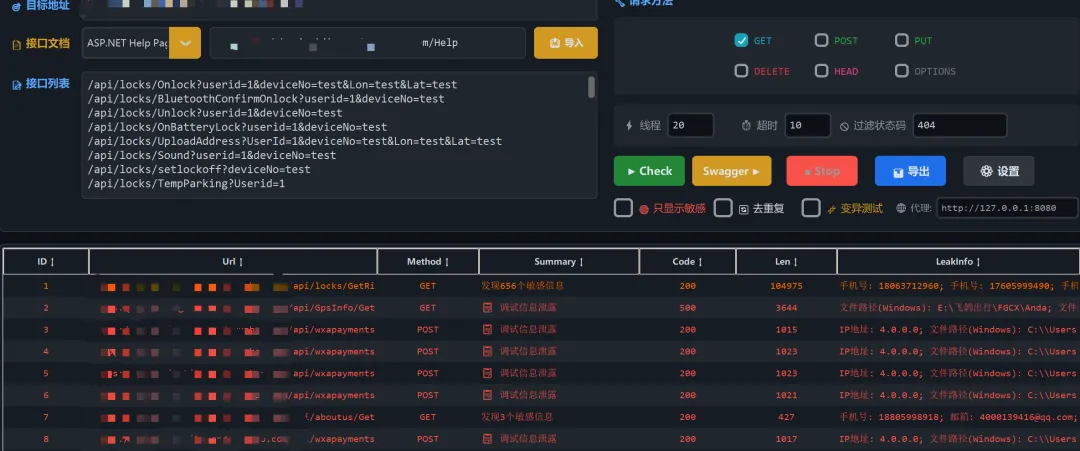
查看结果
-
扫描结果实时显示,敏感信息红色高亮 -
双击行查看详情 -
右键导出或复制数据
📖 使用指南
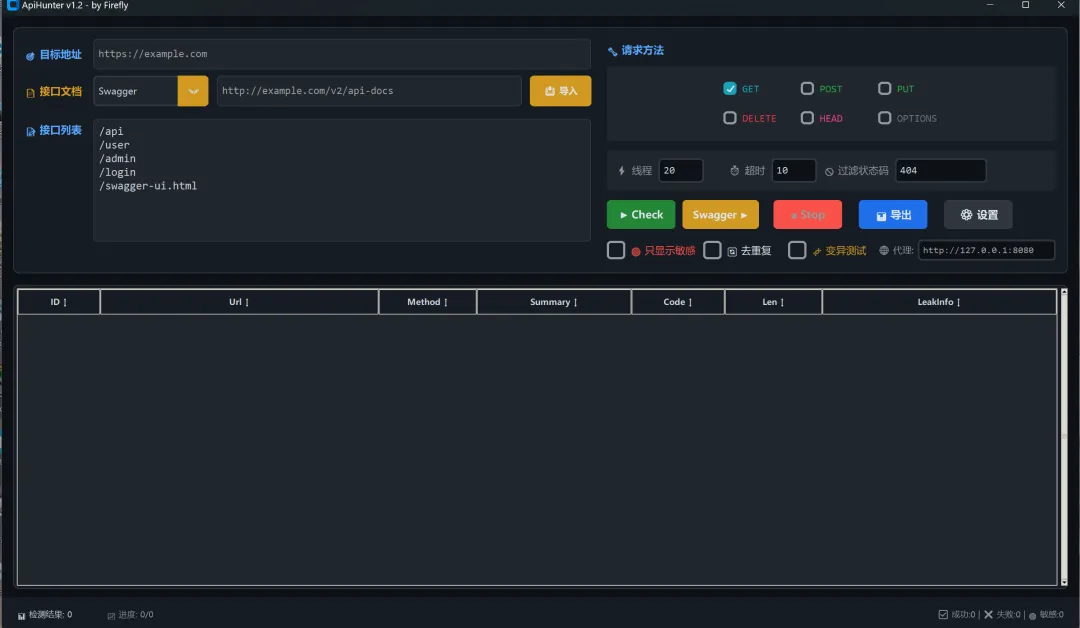
1. 主界面操作
|
|
|
|---|---|
| 接口文档导入 |
|
| POST 自动填充 |
user_id=1, page=1) |
| 代理设置 |
http://127.0.0.1:8080),流量转发至 Burp |
| 状态码过滤 |
404,500 屏蔽无效结果 |
2. 设置面板
敏感规则配置
-
支持正则自定义检测规则 -
可设置等级:High / Medium / Low
请求头配置
-
添加 Cookie 或 Authorization Token -
实现登录态扫描
变异测试
-
自定义 Fuzzing Payload(SQL 注入、XSS 字符) -
工具自动对参数进行变异测试
安全设置
-
切换安全模式/普通模式 -
配置接口黑名单
3. 数据包查看与重发
-
标准 HTTP 格式:完整的请求/响应包,方便复制到 Burp -
可编辑重发:修改参数后点击 **[发送]**,即时查看新响应 -
自动格式化:JSON/XML 自动美化,敏感信息高亮
🌐 网站测试功能
Swagger/OpenAPI 自动化测试
针对现代前后端分离架构,直接解析 Swagger 接口文档,一键实现全站接口自动化测试。
流程:
-
支持 JSON URL 或本地文件导入 -
完整解析 API 路径、请求方法、参数定义 -
根据参数类型和名称,自动填充测试数据
ASP.NET Web API Help Page 支持
针对传统企业级 .NET 应用,支持 ASP.NET Web API 自动生成的 Help Page 文档解析。
特性:
-
直接从 HTML 页面提取接口列表 -
自动提取文档中的 Sample Request 参数
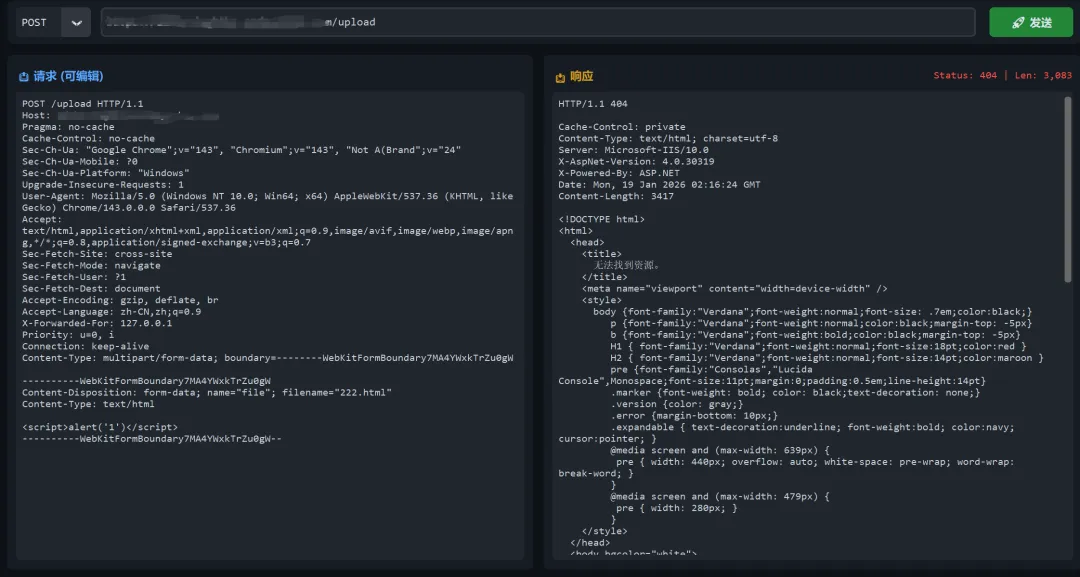
自动文件上传漏洞检测
智能识别文件上传接口,自动构造 payload 验证上传漏洞。
检测逻辑:
-
识别:基于 URL 关键词(upload/file)和参数名自动锁定上传接口 -
Payload: -
222.html:包含 XSS 测试代码<script>alert('1')</script> -
12556.txt:普通文本文件验证 -
构造:自动生成标准的 multipart/form-data请求包
🔧 检测模块详解
|
|
|
|
|---|---|---|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
🛡️ 安全模式说明
|
|
|
|
|---|---|---|
|
|
|
|
|
|
|
|
📤 导出与报告
支持将检测结果导出为 Excel (.xlsx) 格式,包含:
-
请求 URL 与方法 -
状态码与响应长度 -
命中的敏感信息详情
方便生成测试报告或进行后续分析。
📋 技术规格
支持文档格式
-
Swagger 2.0/3.0 (OpenAPI) -
ASP.NET Web API Help Page (HTML)
测试覆盖
-
GET / POST / PUT / DELETE / PATCH -
Query String / JSON / Form-Data / Multipart
敏感信息类别
-
云服务商密钥(AWS/阿里云/腾讯云) -
各类 Token(JWT/GitHub/API Key) -
数据库连接串 -
个人隐私(手机号/身份证/邮箱)
Made for Security Professionals
回复apihunter获取
低价出售安全证书不限于cisp、pte等请Vme~建了一个项目群,想进群的请回复进群即可