 夜雨聆风


AI-Android APK智能脱壳工具

Android Armor Breaker是一款面向 OpenClaw 平台的多策略解包技术,旨在为商业级和企业级 Android 应用保护解决方案提供支持。它结合了基于 Frida 的动态注入、Root 内存静态分析和智能 DEX 提取,提供完整的APK 加固分析和DEX 提取解决方案。
Frida 解包技术:基于 Frida 框架的商业级强化突破性解决方案,支持深度搜索、反调试绕过等高级功能。
核心功能:
增强功能(针对商业加固):
1. 应用预热机制– 等待并模拟操作以触发更多 DEX 加载
2. 多次解包尝试– 在多个时间点进行解包,合并结果以提高覆盖率
3. 动态加载检测– 专门检测动态加载的文件,例如 baiduprotect*.dex
4. 深度完整性验证– 多维度验证,包括文件头、大小、百度保护特性等
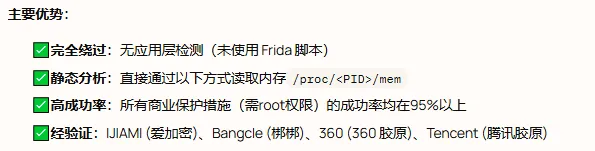
5. 商业加固绕过– Root 内存静态分析,可完全绕过 IJIAMI、Bangcle、360、腾讯等商业保护(Root 权限下成功率:95%+)
6. VDEX 格式处理– 自动检测并提取 VDEX(验证 DEX)格式的 DEX 文件,针对网易易盾加固(支持 vdex027 格式)
国际化功能 :
1. 多语言支持– 全面支持英语和中文环境
2. 国际化日志– 统一的国际日志系统
3. 语言参数–--language en-US/zh-CN支持参数设置
4. 向后兼容– 默认语言为英语,不影响现有功能
5. 统一体验– 所有核心功能均支持双语切换
反调试增强功能:
1. 强大的反调试保护绕过– 针对 Thread.stop() 检测和 /proc 文件隐藏的专用技术
2. 增强的 Frida 隐藏– 更好地隐藏 Frida 线程、内存映射和模块
3. 多层钩子策略– Java 层 + 本地层 + 系统调用钩子
4. 保护类型自动检测– 自动检测并应用针对强反调试、IJIAMI、Bangcle 等的优化
5. 时序随机化– 随机延迟以绕过基于时序的反调试检测
6. 全面的文件操作钩子– 钩子包括 fopen、open、readlink、ptrace、tracepid 等
7. 增强的验证系统– 详细的验证以及成功/失败报告
二.安装
1.通过 OpenClaw 自动安装
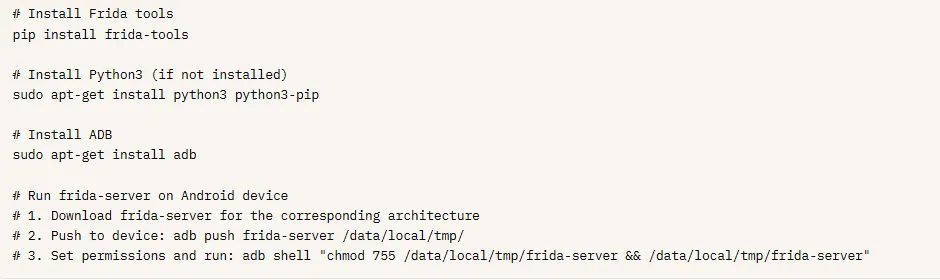
此技能已配置为自动安装依赖项。通过 OpenClaw 技能系统安装时,它将自动检测并安装以下依赖项:
- Frida Tools Suite(
frida-tools)- 包括frida和frida-dexdump命令 - Python3 – 脚本运行时环境
- Android 调试桥(
adb) – 设备连接工具
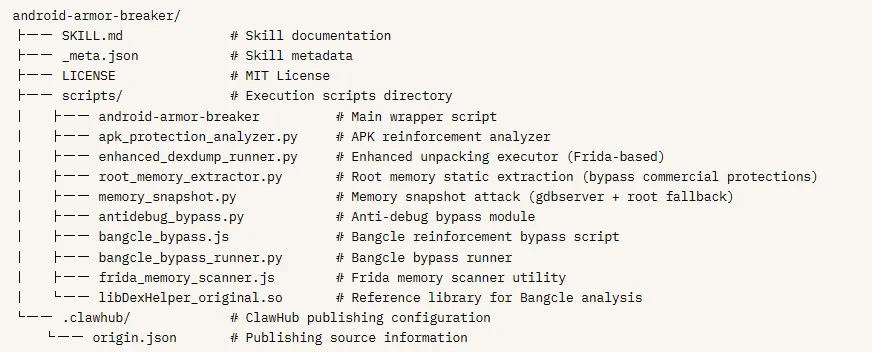
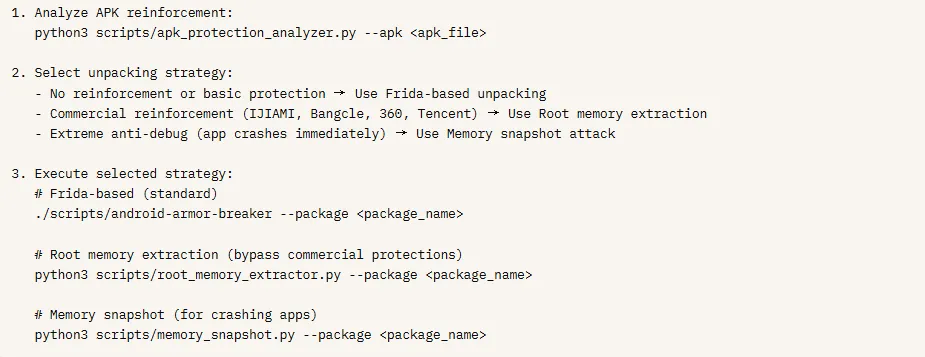
1 推荐工作流程
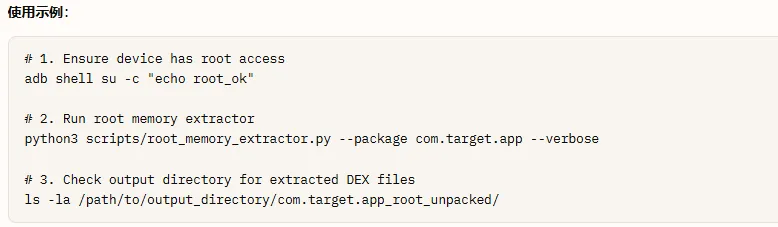
2 根内存提取 – 终极绕过
技术细节:
/proc/<PID>/maps通过(搜索anon:dalvik-DEX data)定位 DEX 内存区域- 使用以下方式提取所有可读区域
dd if=/proc/<PID>/mem - 智能地将地区和作物组合成精确的DEX尺寸
- 保存前验证 DEX 结构完整性
3 按保护类型划分的成功率
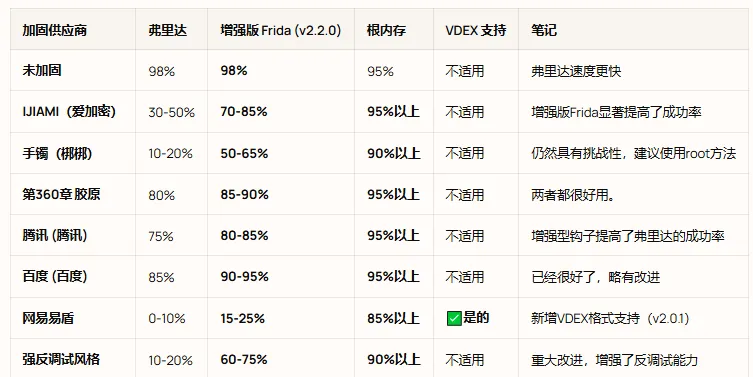
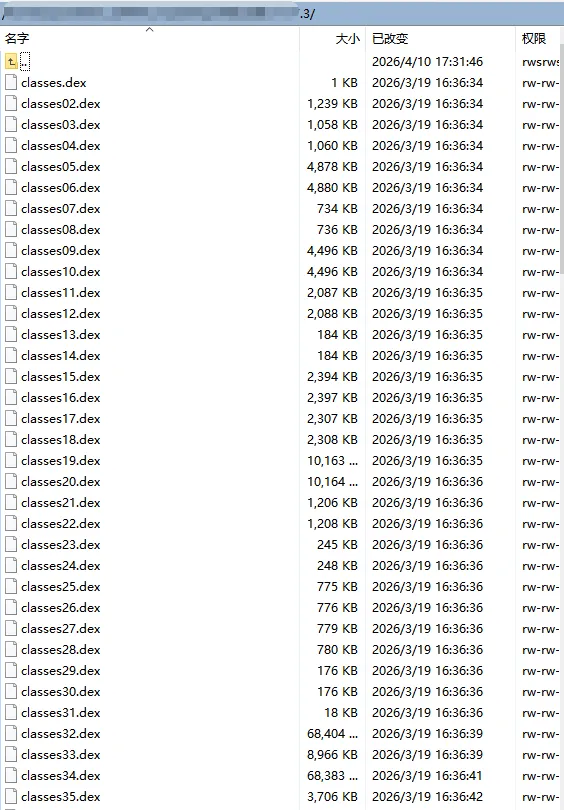
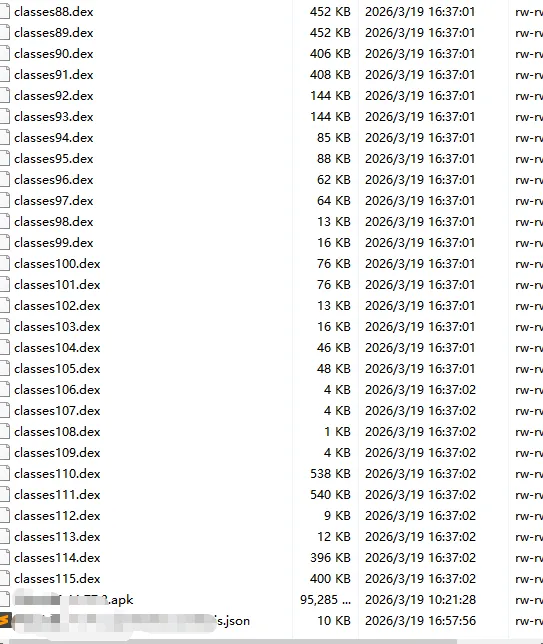
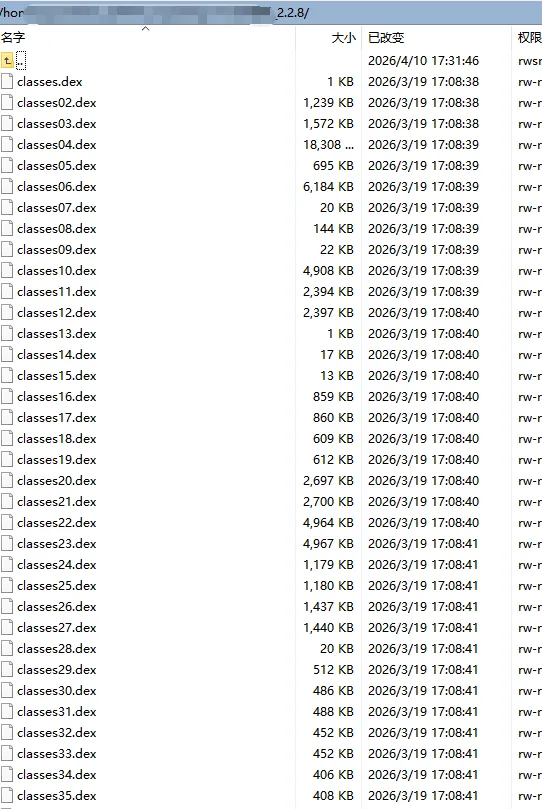
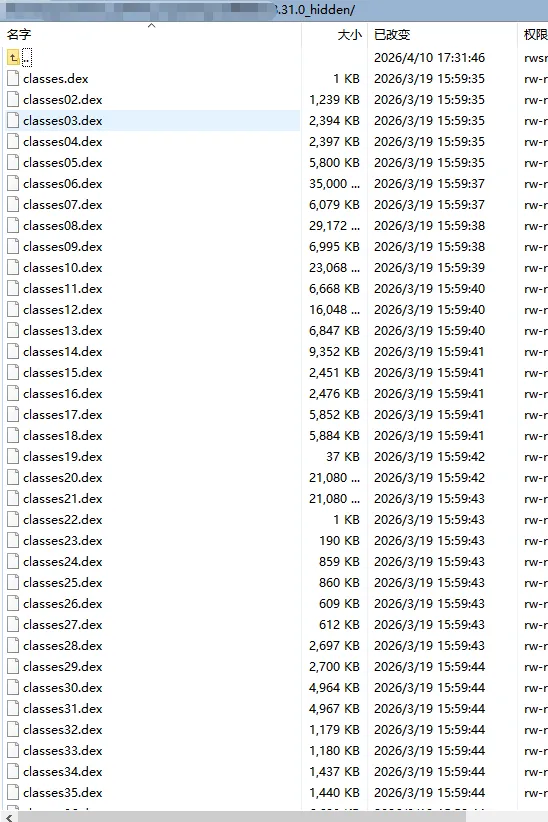
脱壳成功结果: