ARTICLE · 1036691
你的研发在偷偷用哪些AI工具?这份78页指南给了答案
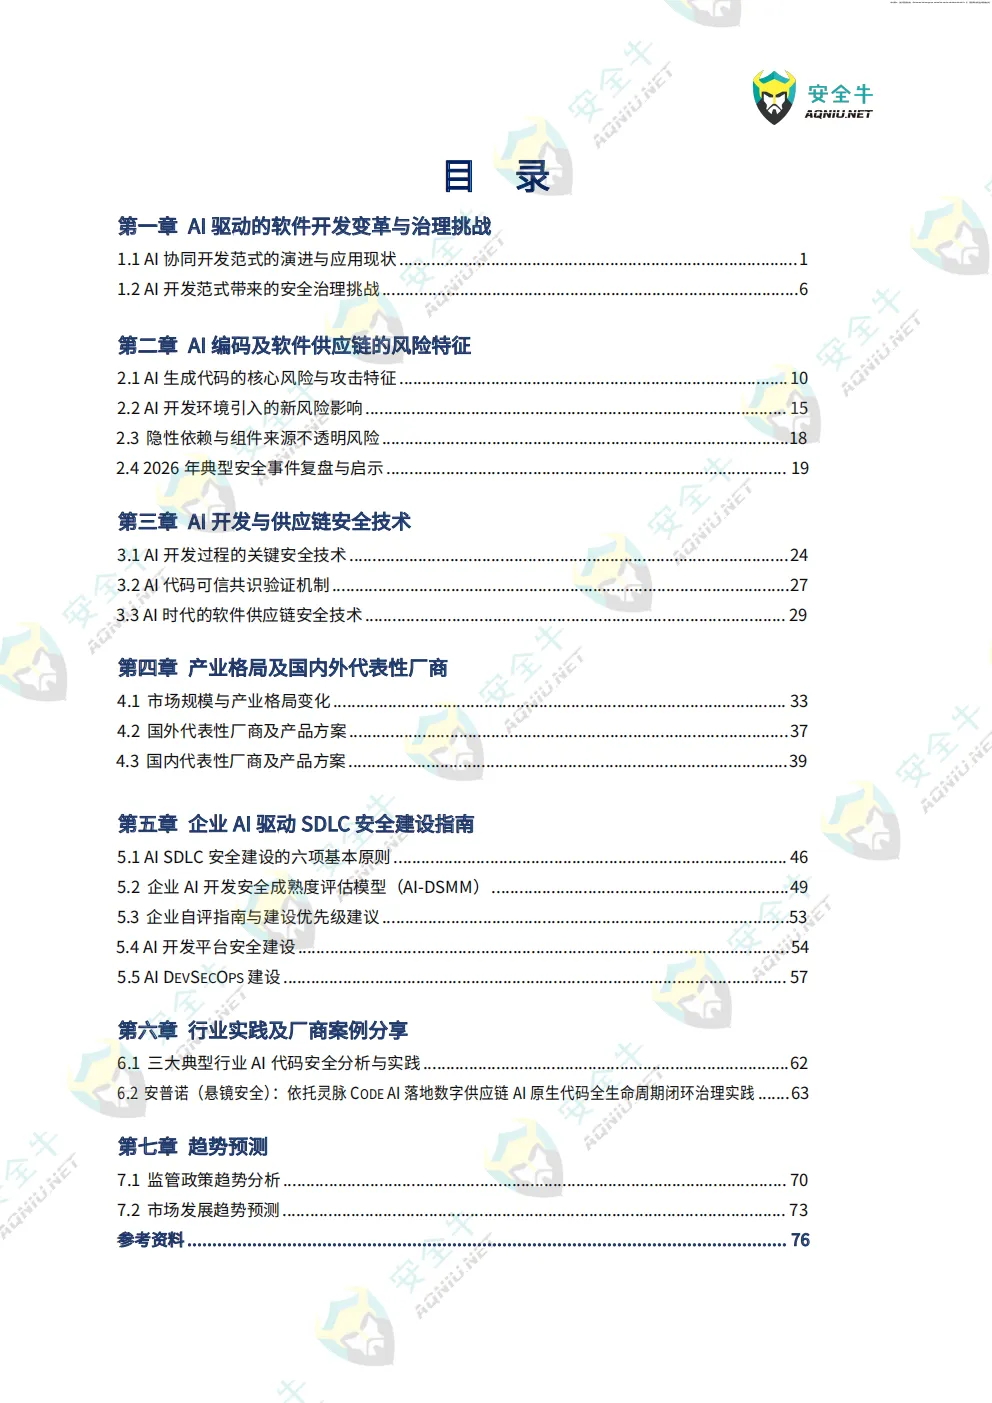
软件供应链的攻击面,正从代码仓库一路延伸到 AI 的对话框。这份《AI 驱动的 SDLC 及软件供应链安全技术应用指南》【文末附资源下载地址】共 78 页,由北京谷安天下科技有限公司旗下安全牛研究撰写。
一个数字先摆出来:先进开发场景中,已有 65% 至 70% 的生产环境代码由 AI 生成或辅助编写,软件生产的主体已经从“人”扩展成“人 + 模型 + Agent + 工具链”。
【文末附资源下载地址】
01
攻击面搬进了对话框
传统软件供应链安全的边界很清楚:管好代码仓库、第三方依赖和 CI/CD 流水线。AI 进来之后,这条边界被重新画了。
文档给出三个维度——AI 编码原生漏洞、开发环境、供应链依赖组件。风险不再只藏在代码里,还藏在提示词、上下文和 Agent 的自主行为中。
其中一类是存量代码缺陷重构的次生风险。大模型训练语料来自大量开源项目,其中不乏带历史缺陷的代码,这些写法会被学成“常见做法”并在新一轮开发里复现。
AI 不只生成新代码,还会把旧代码里的问题再传播一遍。
文档还梳理了四类新型攻击向量:提示词注入,恶意指令藏在代码注释或 README 里;Slopsquatting,抢注模型编出来的假包名,等开发者按建议安装时触发。
另外两类是过度代理权限攻击和 MCP 体系特有攻击向量。它们针对的不是传统系统漏洞,而是 AI 编程工具自己的工作方式。
02
三个真实事件,把风险摊开看
文档复盘了 2026 年的三起事件。
第一起是 Cline CLI 供应链投毒。2 月 17 日,攻击者用被盗令牌向 npm 发布 cline@2.3.0,在 package.json 里加了 postinstall 逻辑,安装该版本的用户设备会额外装上 OpenClaw。
从发布到撤回不足 8 小时,约 4000 次下载;CLI 二进制文件与前一版本字节完全一致,唯一的改动就是 package.json。
AI Agent 作为 CI/CD 执行主体,本身就可能成为供应链攻击的新入口。它权限高、提示词不确定,传统代码签名与静态隔离在这里会失效。
第二起是 Claude Code 凭据泄露漏洞。1 月 Anthropic 披露 CVE-2026-21852,影响 2.0.65 及之前版本,恶意仓库可在用户确认信任前窃取数据。
4 至 6 月又披露 Claude Code Action 的提示词注入风险,CI/CD 工作流处理外部内容时可能被诱导读取 GitHub Token、API Key。
2.1.128 版本完成修复。
第三起是 Claude Code 后门风波。7 月,工业和信息化部网络安全威胁和漏洞信息共享平台通报,指出部分版本存在恶意代码植入风险,建议相关单位排查。
三起事件指向同一个方向:AI 开发工具已是高价值攻击目标,防御重点正从“已知漏洞防御”转向“全生命周期透明”。
03
两条技术路线,企业该选哪条
面对这些风险,文档把代码安全审计的技术路线分成两条。一条是 AI 原生代码审计,以大模型和智能体为核心重构审计流程,强调全上下文理解、自主规划、多阶段推导。
另一条是 AI 增强代码审计,在传统 SAST、SCA 之上引入大模型语义理解与自动化验证。两条路线都能发现传统 SAST 难以覆盖的业务逻辑缺陷。
差异在成熟度:AI 增强路线更依赖传统程序分析,准确性和稳定性更好,更容易嵌进现有开发体系;AI 原生路线语义理解更强,但对大模型和 Agent 框架依赖更深。
文档给出的判断是:代码安全审计的智能化升级,不是简单加一个大模型能力,而是架构层面的重构。
AI-BOM(AI 物料清单)就是把 SBOM 的透明化思路,扩展到了模型、数据集和 AI 组件层面。
04
市场在长大,格局还没定型
据 The Business Research Company 预测,全球 AI 代码工具市场将从 2025 年的约 78.8 亿美元增至 2034 年的 705.5 亿美元,年复合增长率超过 27%。
采用速度更快。
微软披露,截至 2025 年 7 月 GitHub Copilot 累计用户突破 2000 万,90% 的 Fortune 100 企业已在使用;截至 2026 年 1 月,付费订阅者达 470 万,同比增长 75%。
Stack Overflow 2025 年度调查显示,全球 84% 的专业开发者已在工作中使用或计划使用 AI 编程工具,超过半数每天都在用。
Gartner 预测到 2028 年约 90% 的企业软件工程师将使用 AI 代码助手,而 2024 年初这个比例还不足 14%。
产业格局上,参与者分成三类:传统代码安全厂商(Checkmarx、Snyk、Veracode 等)向 AI 代码安全扩展;综合性网络安全厂商横向整合。
大模型厂商(GitHub、Anthropic、OpenAI、Google、腾讯、阿里、字节等)则向安全领域延伸。
产品侧也分成四大方向:AI 编码工具管生成过程的安全控制,AI 代码审计管代码质量与缺陷发现。
AI 供应链治理把风险管理扩展到模型、组件、数据和工具链,Agent 安全覆盖智能体运行时的权限控制。市场仍处于能力融合期,格局尚未定型。
05
从被动防御走向主动可信
文档给出的落地框架,核心是六项建设原则:AI 原生适配、开发周期全覆盖、安全左移与自动化、代码可识别可追溯、依赖与供应链安全、治理与合规。
六项协同,目标是推动 AI 时代软件安全从“被动防御”转向“主动可信”。
文档还设计了 AI 开发安全成熟度评估模型(AI-DSMM),分五个等级。
Level 1 初始量,完全缺乏感知,处于“影子 AI”暴露状态;Level 2 可观测级,能识别主要 AI 工具与调用,但覆盖有限。
Level 3 受控合规级,形成标准化管理体系,上线统一准入、NHI 权限、人工复核;Level 4 动态可信级,安全实践可量化,落地 AI-BOM、溯源与 Agent 行为监控。
Level 5 自适应优化级,智能体深度参与安全治理。
落地节奏分三阶段。短期(1 至 3 个月)普查并下线研发侧的“影子 AI”,在终端部署硬编码密钥检测。
中期(3 至 6 个月)把 AI-BOM 标准嵌进现有 CI/CD 流水线;长期(6 个月以上)搭建 Agentic SDLC 沙箱防御体系。
风险预警:3个检查
第一个检查:你的“影子 AI”清单有多长。Level 1 的定义是完全缺乏感知——连团队在用哪些 AI 工具都不清楚。
第二个检查:你的准入清单里有没有 AI 工具。Level 3 的标志是统一准入、权限管理和人工复核都上线。
2026 年 7 月的新标准规划中,《智能体应用安全基本要求》已列为强制标准。
第三个检查:你的物料清单能不能追溯到模型和数据。AI-BOM 把透明化要求从代码扩展到了模型和数据集——能不能回答“这个功能由哪个模型生成、依赖哪些组件”,正在成为新的合规底线。
结尾
安全牛在附录里列明,报告的行业数据主要基于分析师调研与行业访谈估算,仅供参考,不构成投资建议。
这句话是报告的标准动作,但对企业的意义很具体:这份指南给的是框架和判断,不是可以照抄的施工图。
从 DevSecOps 走向 AI DevSecOps,再到 Agentic SDLC,这条路径上真正稀缺的不是工具,而是把安全能力嵌进 AI 开发流程的那套设计。
关键词:#SDLC · #软件供应链安全 · #AI-BOM · #智能体安全 · #安全左移
 点击下载

 更多内容,可访问

往期推荐