ARTICLE · 1061501
智谱道歉背后:AI编程工具最大的“潜规则”被摆上台面
说句大实话,一家估值百亿的AI公司,因为一款编程工具,在三天里连续道歉了两次。
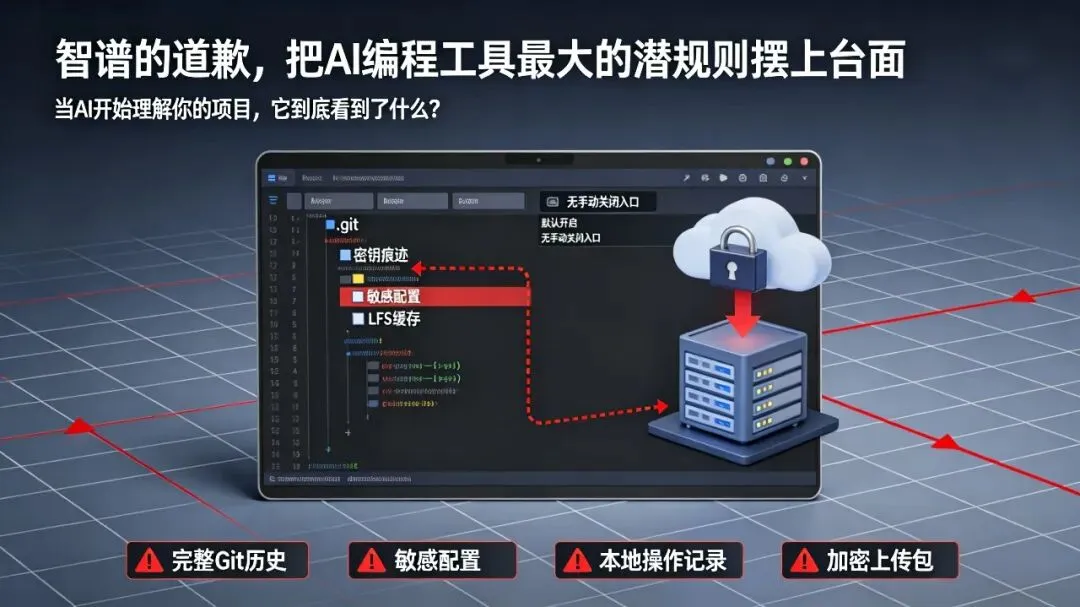
9月18日,有开发者发现,智谱旗下的AI编程工具ZCode,在用户登录状态下,后台静默打包整个项目工作区并上传至阿里云。打包的内容不仅包括当前代码,还有完整的Git提交历史、LFS大文件缓存、本地操作记录,甚至那些已被删除但尚未推送的敏感配置和密钥痕迹。
加密用的RSA公钥由服务端动态下发,私钥只存在云端。也就是说,连用户自己都解不开这个包。
更让人后背发凉的是:这个上传机制默认常开,UI里没有任何开关能关掉。有开发者发现,ZCode界面里确实有两个相关开关,但一个只控制“是否拿数据训练模型”,另一个只决定“云端是否建索引”——两者都无法关闭打包上传本身。
一位工程师在清理磁盘时,发现一个313MB的加密包,因为连续上传失败564次,一直滞留在本地目录中等待重试,这才让整件事曝了光。
01 智谱的“三日危机公关”
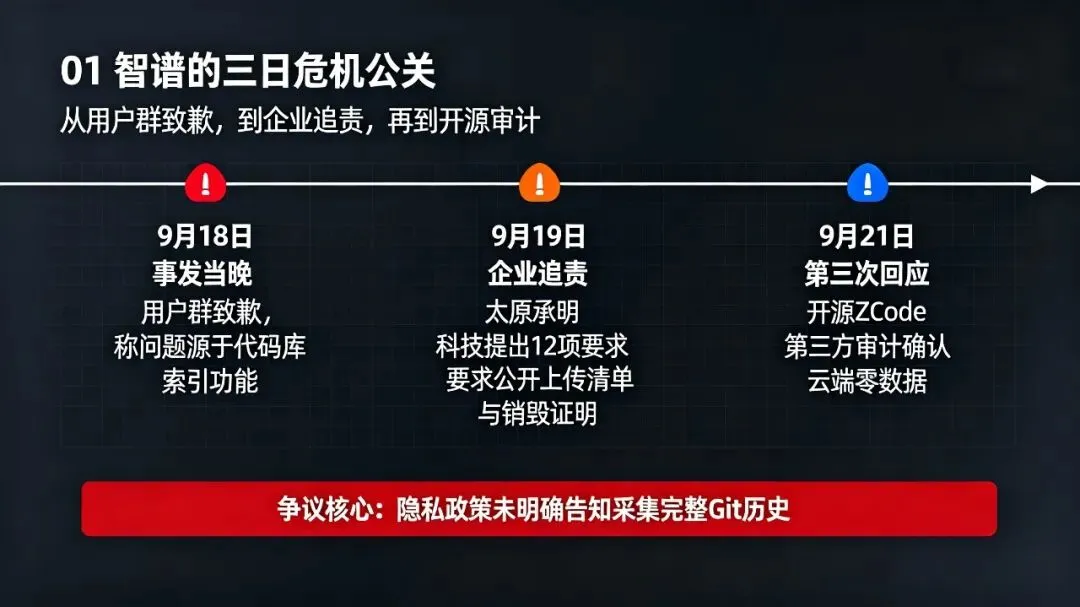
9月18日事发当晚,智谱在用户群致歉,解释称问题源于“代码库索引”功能。官方说法是:该功能用于支持历史版本回退、会话恢复和Repo Wiki生成,上传的数据仅用于在云端生成Wiki页面,生成后即被销毁,不会保存。由于功能上线初期默认开启,部分用户受到影响。
但这份解释没能平息质疑。核心争议点在于:隐私政策中并未明确告知会采集完整的Git历史。对于开发者来说,.git目录里可能藏着早期提交中残留的密钥、内部业务逻辑的演进痕迹——这些一旦泄露,后果不堪设想。
9月19日,企业用户太原承明科技公开发函追责,提出12项要求,包括公开数据上传完整清单、提供销毁证明、披露是否涉及跨境传输等。该公司称,在智谱声称“已修复”的当日凌晨,仍检测到上传行为发生。
9月21日,智谱第三次回应:正式开源ZCode代码库,邀请中国信息通信研究院和绿盟科技完成第三方安全审计。审计结果确认:zcode-prod阿里云OSS存储桶状态为云端零数据,存储桶本身已删除;ZCode v3.14.0已移除Repo Wiki入口及上传链路。
02 为什么这件事比想象中严重
这不是一次普通的“Bug修复”。
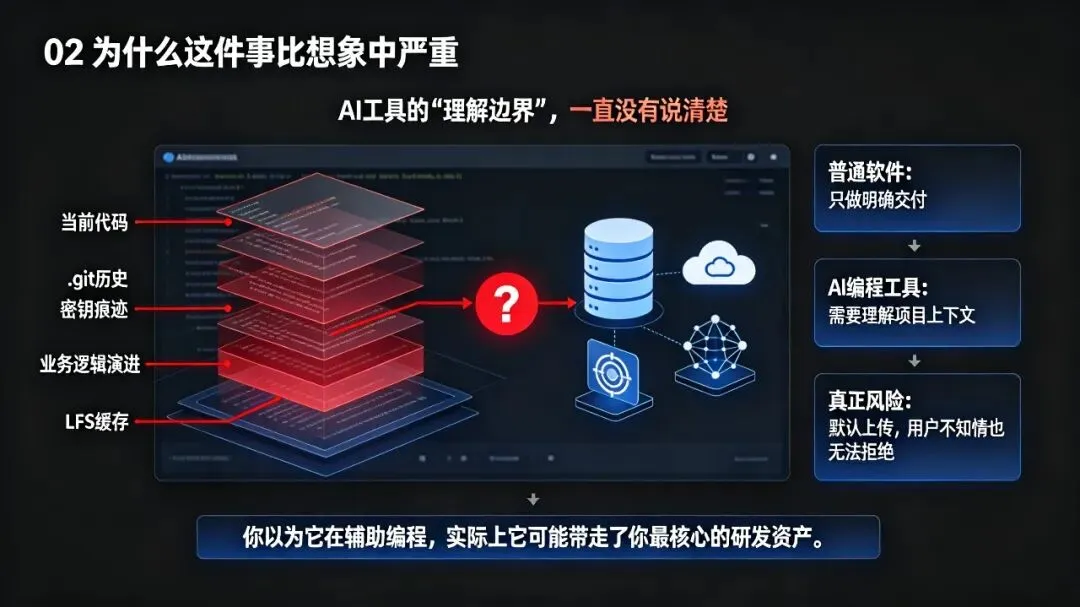
AI编程工具和普通软件有本质区别。你用一个记事本,它不会扫描你的整个硬盘。但AI编程工具需要理解你的项目上下文,才能帮你补全代码、排查问题。这种“理解”的边界在哪里,一直是行业没有说清楚的事。
智谱的ZCode事件,把这个模糊地带撕开了一道口子:当AI工具需要“理解”你的代码时,它到底需要看到多少?看到的那些,去了哪里?
更关键的是默认开启这个设计。用户没有主动选择上传,甚至没有被告知。智谱承认“上线初期未向用户充分告知,也未提供手动关闭入口”。这意味着,用户是在不知情的情况下,把自己的核心研发资产交了出去。
03 开源和审计,能重建信任吗?
智谱的补救措施,方向是对的。
开源代码意味着社区可以逐行审查,确认上传链路是否真的被切断。第三方审计提供了外部验证,信通院和绿盟的结论至少说明:当前版本的ZCode,确实没有发现数据外发路径。
但有两个问题,开源和审计解决不了。
第一,已经上传的数据呢?
智谱承诺“无留存、未用于模型训练”,但承明科技提出的质疑依然成立:“立即销毁”如何从外部证明?云端存量是否已彻底物理清除?
第二,信任重建需要时间。
智谱说ZCode用户已突破100万(据公开报道)。这100万人里,有多少人现在会打开ZCode,然后心里犯嘀咕?
04 我的判断
智谱这次的处理,速度不算慢,姿态也够低。开源+第三方审计,是目前能给出的最有诚意的方案。
但这起事件真正暴露的问题,不属于智谱一家。所有需要“读取”用户数据的AI工具,都面临同一个拷问:你读了多少,存了多少,用了多少——用户有没有权利知道,有没有能力拒绝?
智谱在回应里说了一句耐人寻味的话:“我们深知任何关于数据的问题都会直接影响用户对产品的信任。”
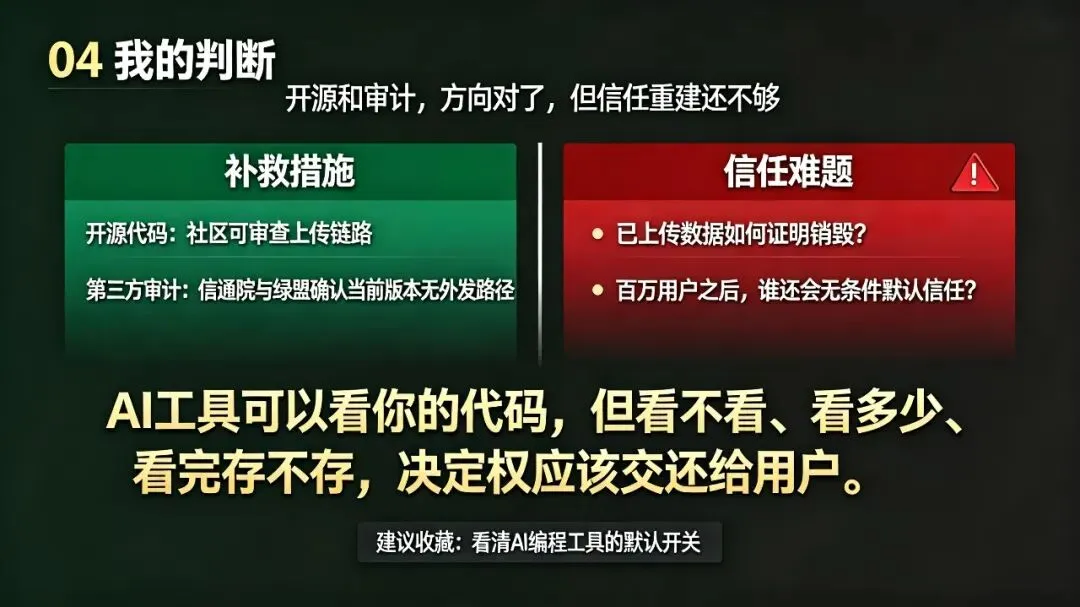
说白了一句话:AI工具可以“看”你的代码,但看不看、看多少、看完存不存,这个决定权,应该交还给用户。 智谱用一次代价不小的道歉,把这个行业潜规则摆到了台面上。其他做AI编程工具的公司,最好也看看自己家的“默认开关”。
参考资料:DoNews、新浪财经、第一财经、澎湃新闻、手机搜狐网、IT之家、太平洋科技、36氪、驱动中国等公开报道,截至2026年9月22日
*免责声明:本文为基于公开信息的事件分析,不构成任何投资建议。文中涉及的技术判断和数据以智谱官方公告及第三方审计报告为准。