ARTICLE · 1084195
Meta Muse上线10天登顶:关掉App,它还在替你干活
Meta 刚发布的个人 AI Agent,火得有点夸张。
9 月 8 日,Meta Muse 正式上线。大约 10 天后,它超过 ChatGPT,登上美国 App Store 免费应用榜第一。
Muse 目前主要面向美国用户开放,可以通过手机 App、muse.ai 和 WhatsApp 使用。
它能管理邮件、预订行程、取消订阅,也能替用户打开网页、填写表格和购买商品。即使关掉 App,任务仍能在后台继续。
但 Muse 登顶没几天,就在 Amazon 门口吃了闭门羹。
9 月 21 日,用户让 Muse 去 Amazon 浏览和购买商品时,页面开始提示:未经授权的 AI Agent 继续访问,违反 Amazon 的使用条款。
一边是普通用户追着下载,另一边是互联网平台拒绝放行。
Muse 把个人 AI Agent 最真实的矛盾提前摆了出来:它越能替你办事,需要拿到的权限就越多;它走得越远,遇到的平台边界也越多。
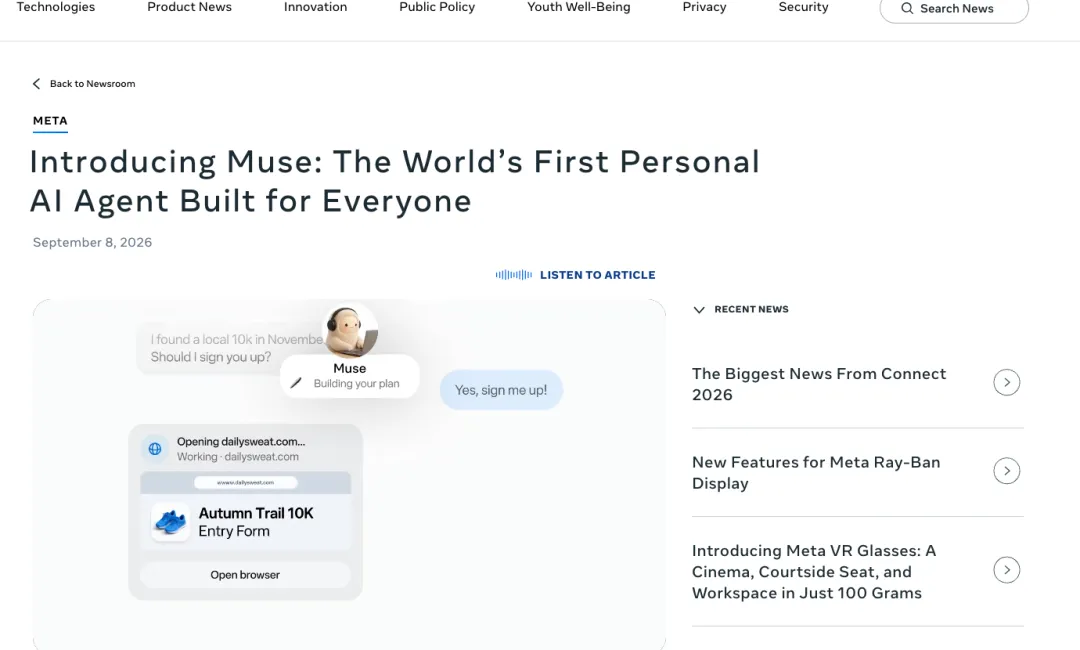
图:Meta官方Muse发布页,页面标注发布日为2026年9月8日;配图为Muse在App内替用户安排跑步赛事报名的演示画面。
01
Muse为什么突然爆火
过去的 AI,大部分工作停在“告诉你怎么做”。
你让它规划一次旅行,它会列出目的地、酒店和注意事项。接下来打开订票网站、填写乘客信息、比较价格、完成预订,仍然要你自己处理。
Muse 想直接接走后面这段活。
Meta 给它准备了一台独立的云端虚拟机,里面有浏览器和运行环境。你只需要告诉它目标,它可以拆解步骤、打开网站、调用已连接的服务,然后持续推进任务。
比如,你可以让它:
· 检查长期不用的订阅,列出可以取消的项目;
· 根据预算找餐厅并完成预订;
· 处理邮件冲突,重新安排日程;
· 把一个长期目标拆成计划,在后台持续跟进。
这也是它和普通聊天机器人的区别。
聊天机器人交付的是答案,个人 Agent 开始交付结果。用户不用一直盯着对话框,也不用每走一步都重新发一条指令。
Muse 的爆火说明,普通用户已经不满足于“AI 能回答什么”,他们开始关心“AI 能替我做完什么”。
02
它替你干活,也要拿走更多钥匙
Muse 能订餐、发邮件和管理订阅,前提是它能接触你的邮箱、日历、消费记录和网站账号。
Meta 为此设计了几层保护。
Muse 运行在独立的 Muse Secure VM 中。账号密码和支付信息进入单独的凭据库,Muse 可以调用,但看不到明文。另一个名为 Sentinel 的安全系统负责检查动作,决定放行、阻止,还是交给用户确认。
发送邮件、购买商品等敏感操作发生前,Muse 会让用户确认。所有执行记录也会进入审计日志,用户可以查看它做过什么,并随时断开某项服务。
这套设计很完整,但它解决不了一个基本问题:Agent 的能力来自权限,风险也会顺着权限一起放大。
普通聊天机器人答错一句话,用户最多浪费几分钟。一个连接了邮箱、支付和购物账号的 Agent 出错,后果可能是一封发错的邮件、一笔下错的订单,或者一次账号泄露。
所以,个人 Agent 的安全不能只看模型会不会拒绝危险指令。还要看它拿到了哪些权限,每一步是否可见,出问题后能不能立刻停下来。
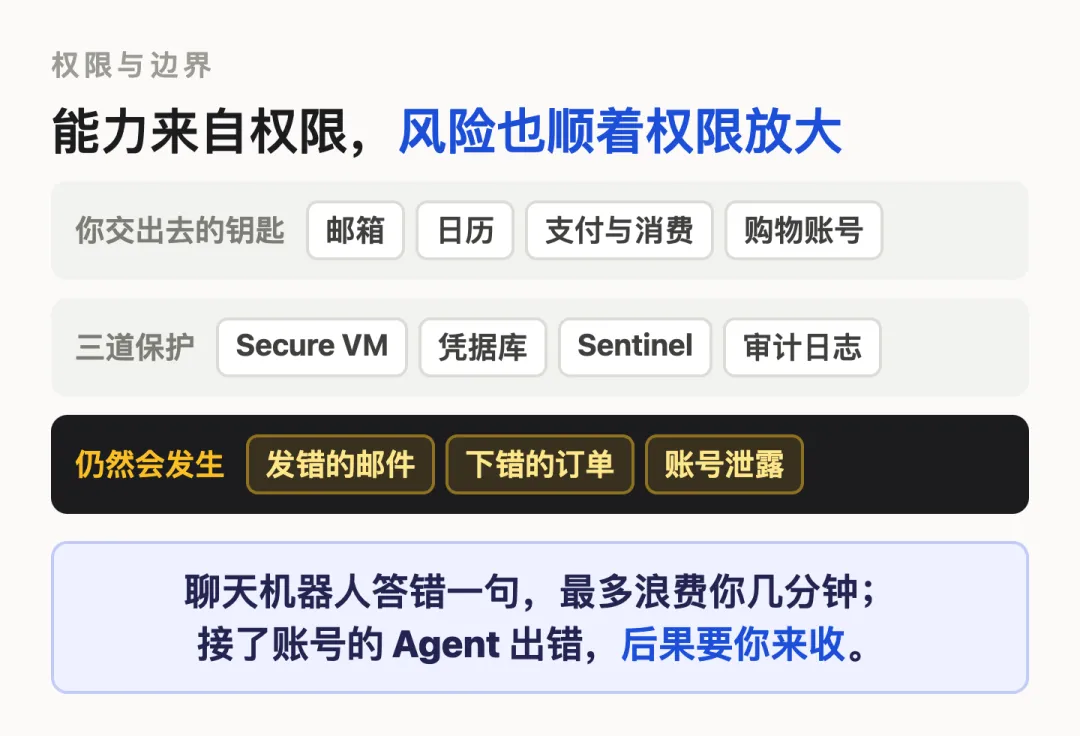
图:Muse能碰到的账号与Meta设置的三道保护。保护完整,但风险会顺着权限一起放大。
03
Amazon为什么不让Muse进门
Muse 的购物能力没有失效,Amazon 直接拒绝了它的访问身份。
Amazon 的解释是,第三方应用代表用户购物时,应该公开自己的 Agent 身份,并尊重服务提供方是否允许参与的决定。
这里的边界很清楚。你拥有 Amazon 账号,不代表你可以把这个账号交给任何自动化工具随意操作。网站仍然有权决定谁能访问、用什么方式访问,以及哪些自动化行为符合平台条款。
这件事之前已经发生过一次。
Amazon 曾因 Perplexity 的 Comet Agent 访问其网站提起诉讼。美国上诉法院在 2026 年 8 月的一项裁定中认为,就相关反黑客法律而言,使用 Agent 发起访问的用户才是访问者,Perplexity 本身没有直接进入 Amazon 的服务器。
这项裁定也没有要求 Amazon 向所有 Agent 开门。它仍然可以修改服务条款、识别自动化流量,并通过技术手段阻止访问。
这给所有个人 Agent 提出了一个新问题:浏览器能打开网页,只能说明技术上走得到;平台是否承认它的身份,决定了它能不能长期留下来。
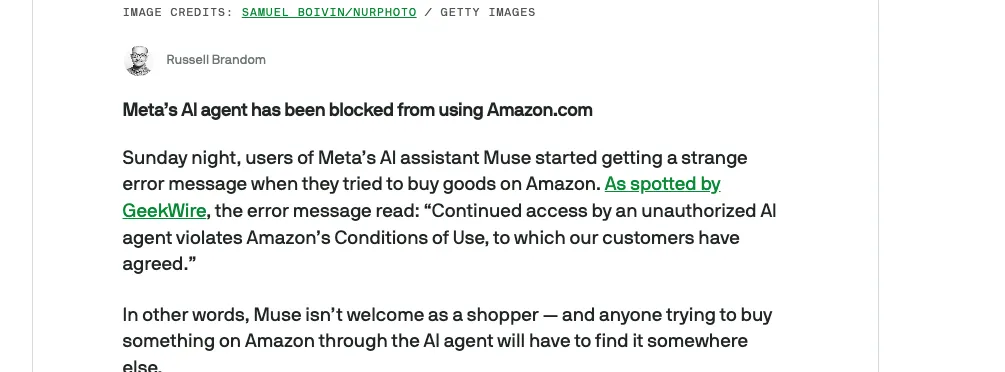
图:TechCrunch报道Meta的AI agent被Amazon屏蔽,正文引用了Amazon给出的提示原文。
04
一次漏洞,就可能放大整套权限
Muse 上线后不久,Mac 客户端还曝出过一次安全漏洞。
安全研究员 Patrick Wardle 发现,如果恶意软件已经在用户的 Mac 上运行,它可以修改 Muse 的一个隐藏配置,把语音听写数据和登录令牌发送到攻击者控制的地址。
拿到令牌后,攻击者可能在其他设备上登录同一个 Muse 账号,并借用 Muse 已经获得的权限继续操作。
Meta 随后发布了修补程序。这个漏洞并不意味着打开 Muse 就会被攻击,它需要恶意代码先进入用户电脑。但它暴露出的风险很具体:当一个 Agent 同时连接多个账号时,一张被盗的通行证,可能打开很多扇门。
以前保护一个软件账号,重点是别让别人登录。现在保护个人 Agent,还要考虑它背后连接了多少服务、保存了多少记忆,以及能代表用户执行哪些动作。
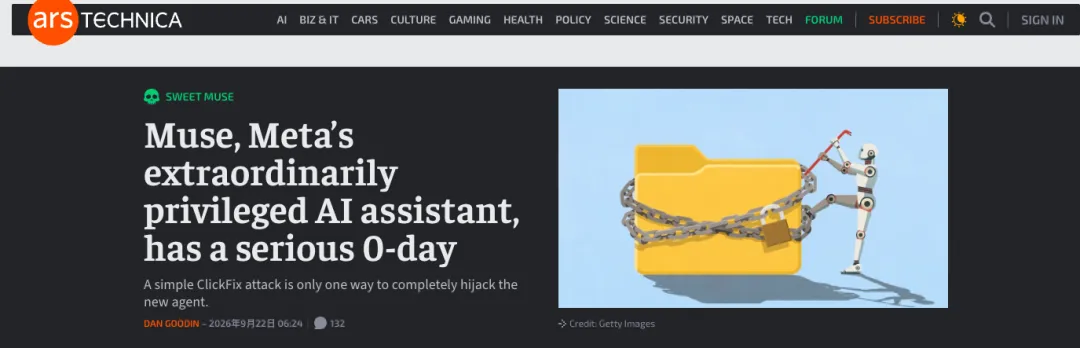
图:Ars Technica报道Muse Mac客户端的0-day漏洞,副标题称一次ClickFix诱导就足以完全劫持这个Agent。
05
现在适合把哪些任务交给Agent
个人 Agent 已经能做很多事,但不适合一上来就把所有权限全部打开。
更稳妥的做法,是先看任务出错以后能不能撤回。
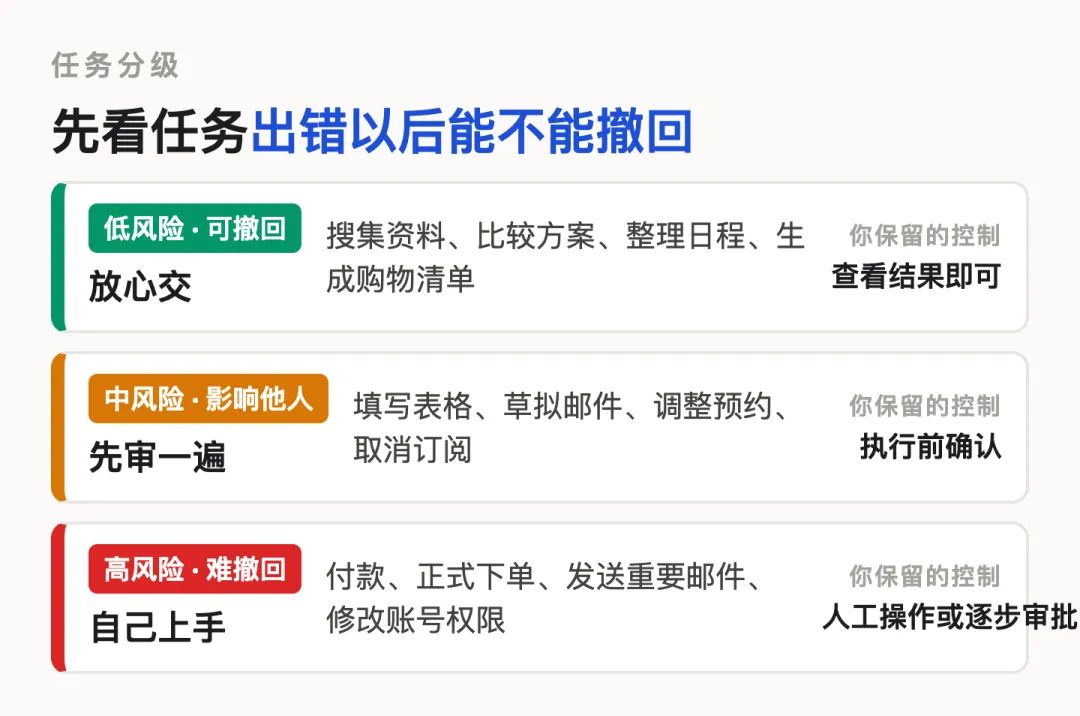
图:按“出错以后能不能撤回”把任务分成三档,对应三种不同的控制方式。
准备长期使用一个 Agent 时,还可以检查三个问题:
第一,它进得去吗?
它访问的网站是否允许 Agent 操作,还是随时可能像 Amazon 一样关闭入口。
第二,权限收得回来吗?
能不能一键断开邮箱、支付、云盘等服务,删除登录令牌,停止后台任务。
第三,过程查得清吗?
它做过哪些动作、调用过哪些账号、在哪一步失败,是否有完整记录。
这三项,比“能不能自动点击网页”更值得长期关注。
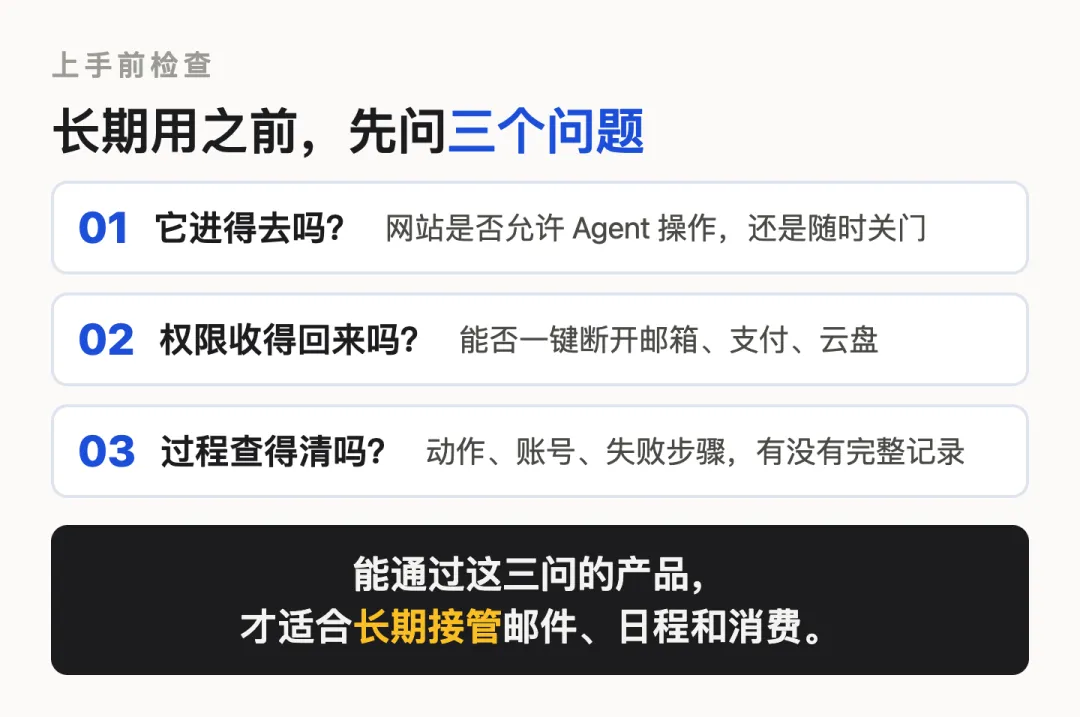
图:长期使用一个个人Agent前,值得先问的三个问题。
06
个人Agent下一步要比什么
Muse 上线十天冲到榜首,说明用户确实想要一个能替自己办事的 AI。
Amazon 的拦截和 Mac 端漏洞,则提醒所有人:个人 Agent 走出聊天框以后,面对的是一整套现实世界的权限关系。
以后衡量一个 Agent,除了看它会不会拆任务、能不能连续工作,还要看三件事:
1. 它的身份能否被其他平台识别和接受;
2. 用户能否随时收回授权;
3. 每一次跨平台动作能否被完整审计。
能把这三件事处理好的产品,才适合长期接管邮件、日程、消费和工作资料。
个人 Agent 的价值,是让人少盯几个页面、少重复几次操作。让人敢放手的条件也很具体:每一步都知道它去了哪里,拿了什么权限,出了问题怎么停下来。
你愿意把邮箱、日历和购物账号交给这样的 AI Agent 吗?
关注「风火AI」,每天分享一个能上手的 AI 小技巧和新鲜行业资讯。