ARTICLE · 1115449
投标要交第三方软件检测报告,先看懂这几个坑
投标要交第三方软件检测报告,先看懂这几个坑有人找了机构,报告格式看着挺正规,资格审查还是没过。问题不在报告真假,在于“不被认可”。 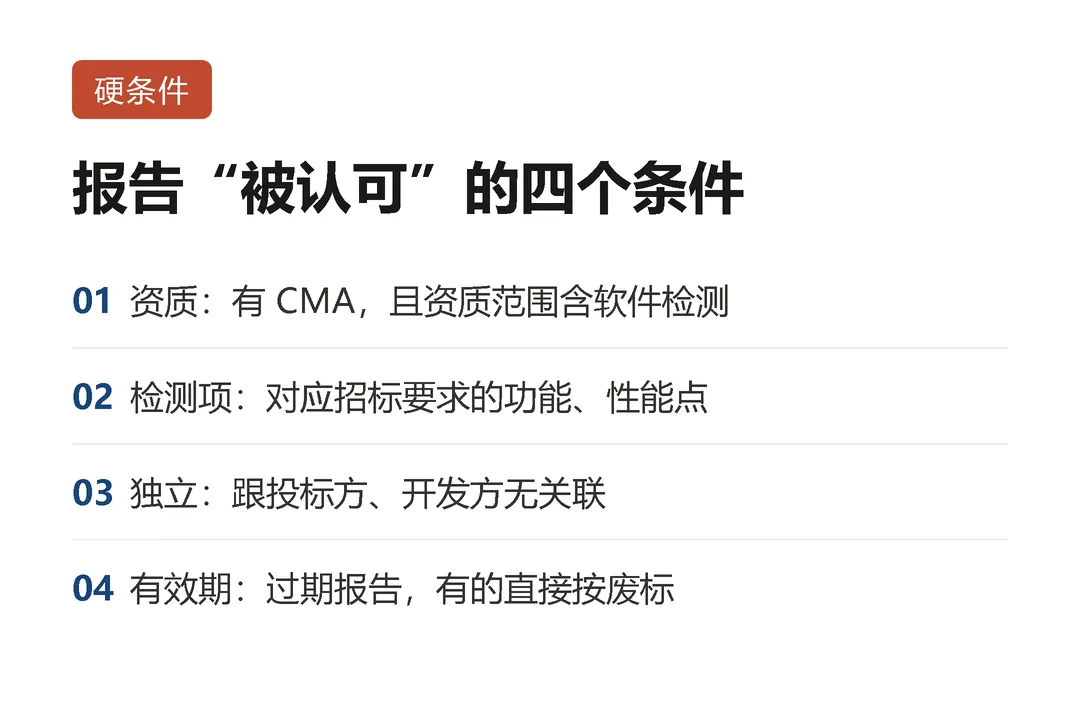
软件看不见摸不着,项目做完,验收的时候容易扯皮。甲方要一份第三方检测报告,图两件事:给质量做个背书,将来万一有争议,有个第三方的结论可以查。 出报告的机构得有 CMA,而且资质范围里要含软件检测。没有对应资质的机构出的报告,资格审查这一关基本过不去。 招标文件写了要测哪些功能和性能点,报告就得覆盖到。写了三项你只测两项,等于没达标。 检测机构跟投标方、开发方不能有关联。关联公司出的报告,公信力天然打折。 报告过期了,有的项目直接按废标处理。 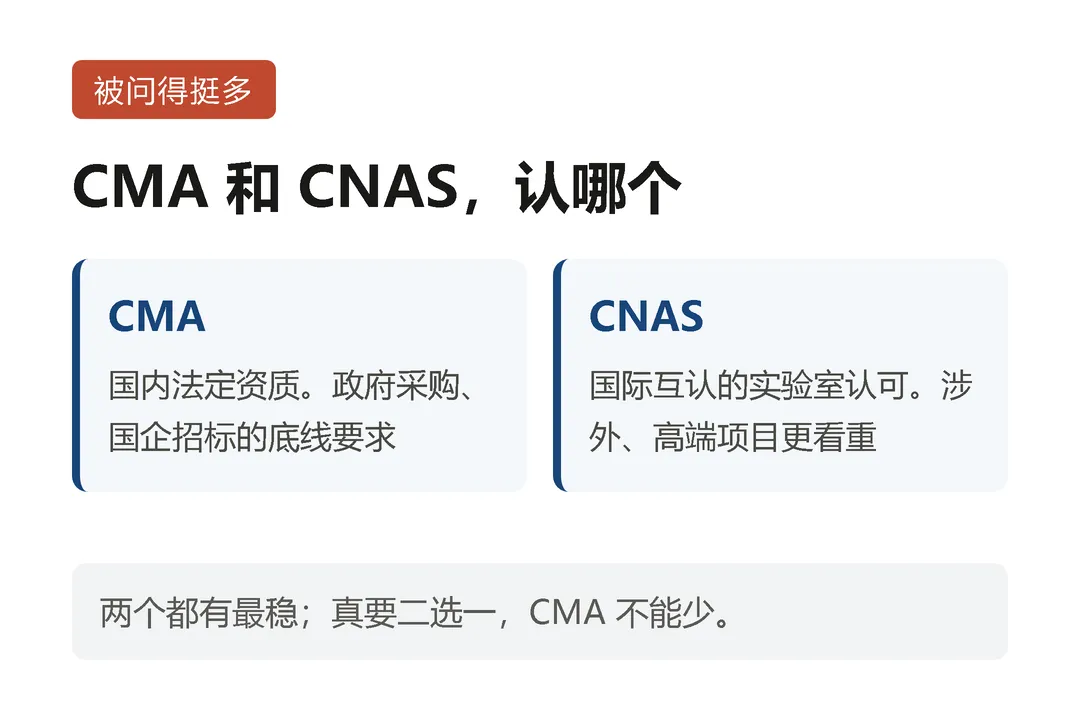
这是被问得挺多的一个问题。 CMA 是国内法定的检验检测资质,绝大多数政府采购和国企招标,底线要求就是它。CNAS 是国际互认的实验室认可,有它说明检测能力到了更高水准,涉外项目或者要求高的项目更看重。 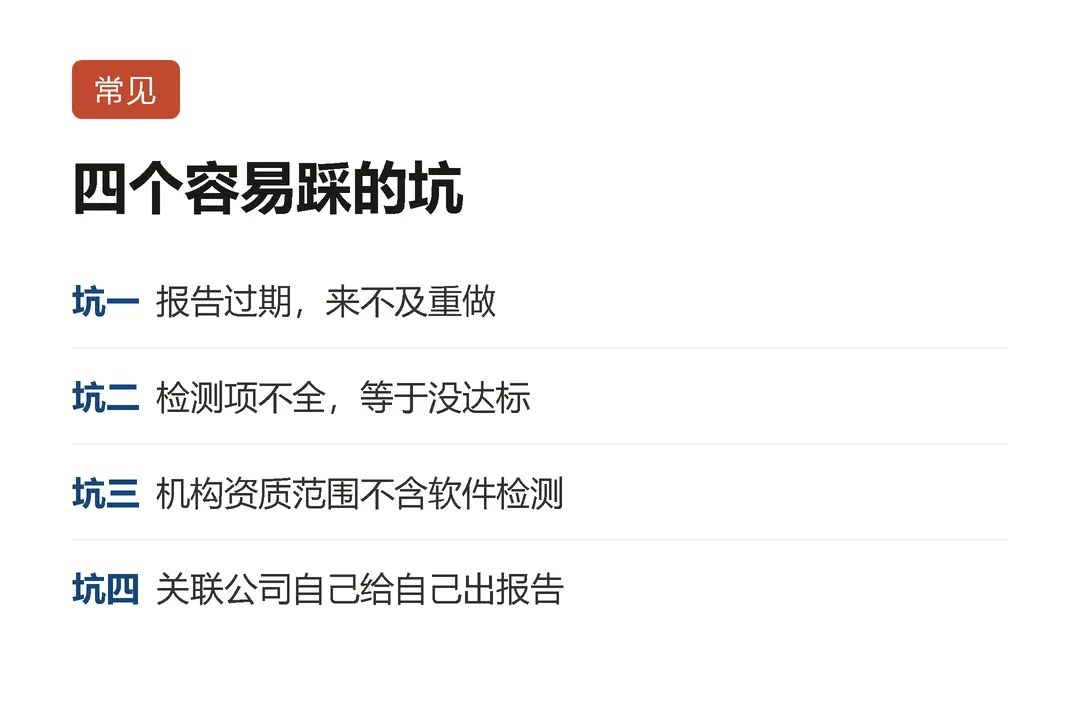
软件检测报告没有当天出的。从确认检测标准、送检,到执行、到出正式报告,至少留出两三周,系统复杂的话更久。 我见过挺尴尬的一种情况:投标前两天才想起报告过期了,那时候再急也来不及。
做软件项目投标的人,这几年应该都碰过一条要求:提供第三方软件检测报告。
甲方为什么总要这份报告?
这东西一开始是加分项,现在不少政企项目已经把它写进了门槛,没有就没了资格。
报告不被认,通常出在这几处
先说资质。
再说检测项。
还有关联关系。
最后一条常被忘:有效期。
CMA 和 CNAS,到底认哪个
稳妥的做法是两个都有。真要二选一,CMA 不能少。
提前多久动手
你们上次投标,那份检测报告是被顺利认可了,还是被质疑过?评论区聊聊,被卡得比较多的是哪一环。