ARTICLE · 1120364
终端安全系列上新 | AI 恶意软件分析:让 AI 陪你把恶意样本"开膛破肚"
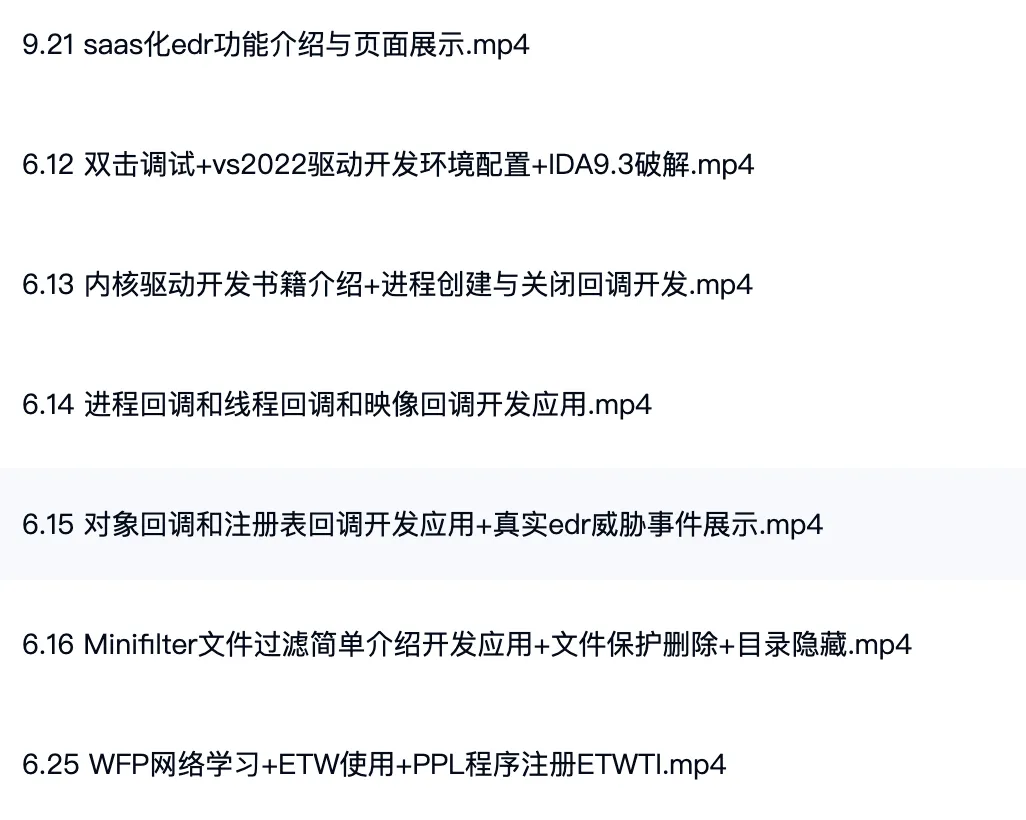
我们的终端安全系列课程,此前已经完成了驱动开发模块——进程回调、线程回调、镜像回调、对象回调、注册表回调、Minifilter 文件过滤、WFP 网络过滤、ETW/PPL ETWTI……一路学下来,你已经站在了 EDR 开发者的视角:知道防守是怎么做的。
但只懂防守是不够的。防守的最高境界,是知道攻击者在干什么。
所以,终端安全系列正式上新:AI 恶意软件分析模块。
一、为什么是这个模块?
做终端安全的同学,大概率遇到过这样的场景:
• 告警里出现一个可疑文件,沙箱只给了个"高危",然后呢? • 应急响应进现场,客户问你"这东西到底干了什么、连了哪里、影响多大"; • 护网期间样本雪片般飞来,每一条都要"病毒家族 + 行为定性 + IOC + 处置建议"。
这些问题,考验的是恶意软件分析能力——而这项能力恰恰是终端安全工程师最值钱、也最难速成的短板。
更关键的是:这个行业正在被 AI 改写。
以前,逆向是少数人的手艺——十年功力才能流畅读汇编、手工解混淆、追内存。而现在:
• x64dbg 和 IDA 有了 MCP 接口,AI 可以直接读寄存器、看栈、下单步; • 提取宏代码、解 PDF 混淆、反汇编 shellcode,AI 亲手替你做; • 你从"操作工"升级为"指挥官"——判断归你,苦力归 AI。
这个新模块,教的就是这套 AI 时代的恶意软件分析方法论。
二、这个模块怎么学?——不做 PPT 工程师,全程真刀真枪
1. 真实样本当教材
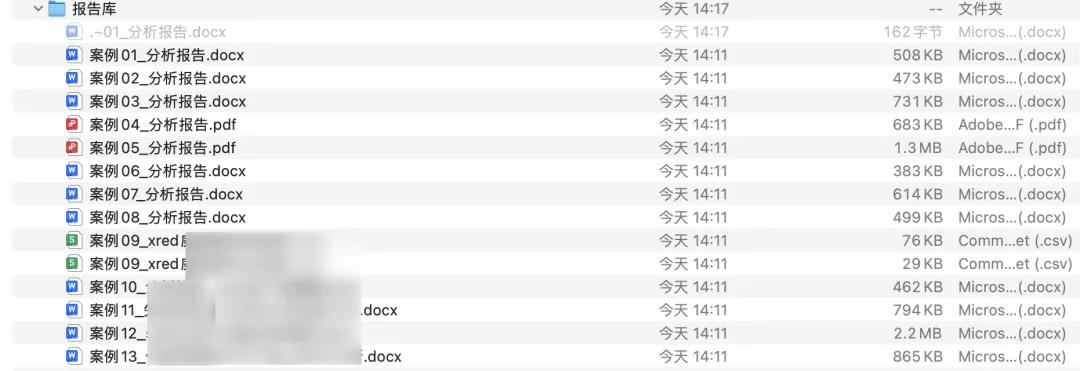
模块实战库里有 13 个真实护网/应急案例(已脱敏):
• 伪装成"餐饮投资资料"、"缴费失败视频"、"会议纪要"的钓鱼样本 • Rust 远控 + 域前置隐藏 C2 • CobaltStrike Beacon 加载器、KTLV 多阶段后门 • 反沙箱 + 腾讯云 OSS 托管载荷 • xred 蠕虫应急响应、StilachiRAT 应急取证 • 补丁植入、原程序改造……
每一个都来自一线,每一个都配了参考答案。
2. AI + MCP 的全新学习方式
传统学逆向:啃书 → 背指令模板 → 实战时全部忘光。
我们的学法:写一个故意埋满考点的 practice 程序,用 MCP 边调边学——
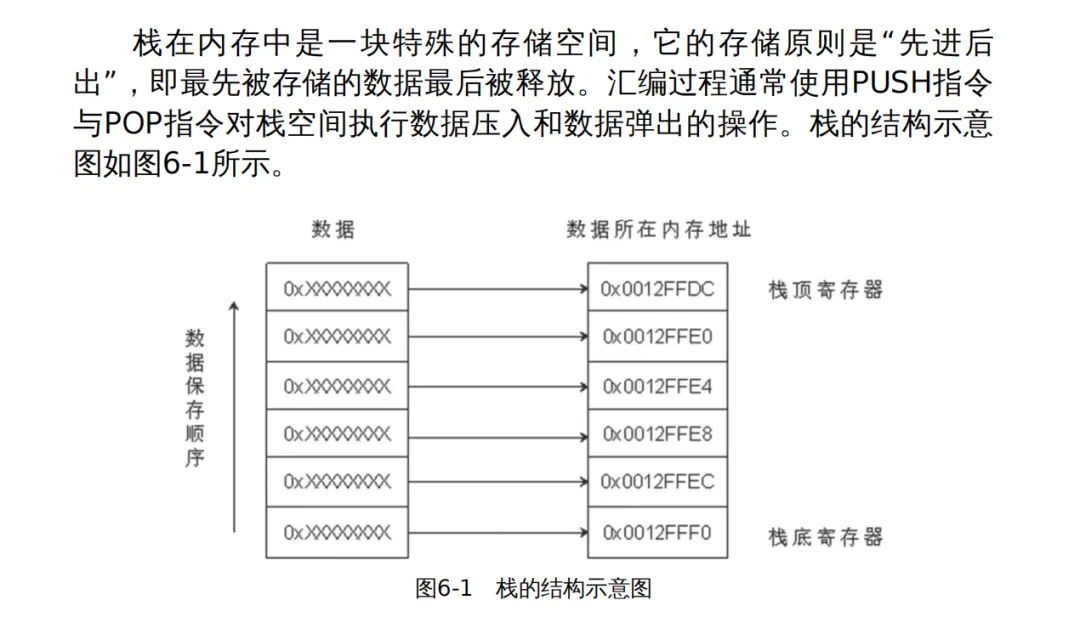
• AI 通过 x64dbg MCP 实时读取每一步的寄存器、栈、内存真实值; • 通过 IDA MCP 直接反编译、定位函数、交叉引用; • 你只需要提问题:"这段汇编在干什么?""为什么除法变成了乘以 0x66666667?" • AI 现场回答,所见即所学。
书不再是教材,而是字典——实战中遇到不懂的,回头查,效率高十倍。
3. 完整方法论闭环
学完你将掌握一整套可复用的分析流水线:
情报收集(哈希查重/沙箱)
   ↓
静态分析(格式识别 / 字符串提取 / 宏与脚本解混淆 / PE 结构)
   ↓
动态分析(隔离环境实跑 / INetSim 伪装互联网 / 行为监控 / 抓 C2 流量)
   ↓
深度对抗(壳与反调试 / 内存取证 / 增量更新与孤儿对象)
   ↓
产出(分析报告 / IOC 表 / ATT&CK 标注 / 处置建议)
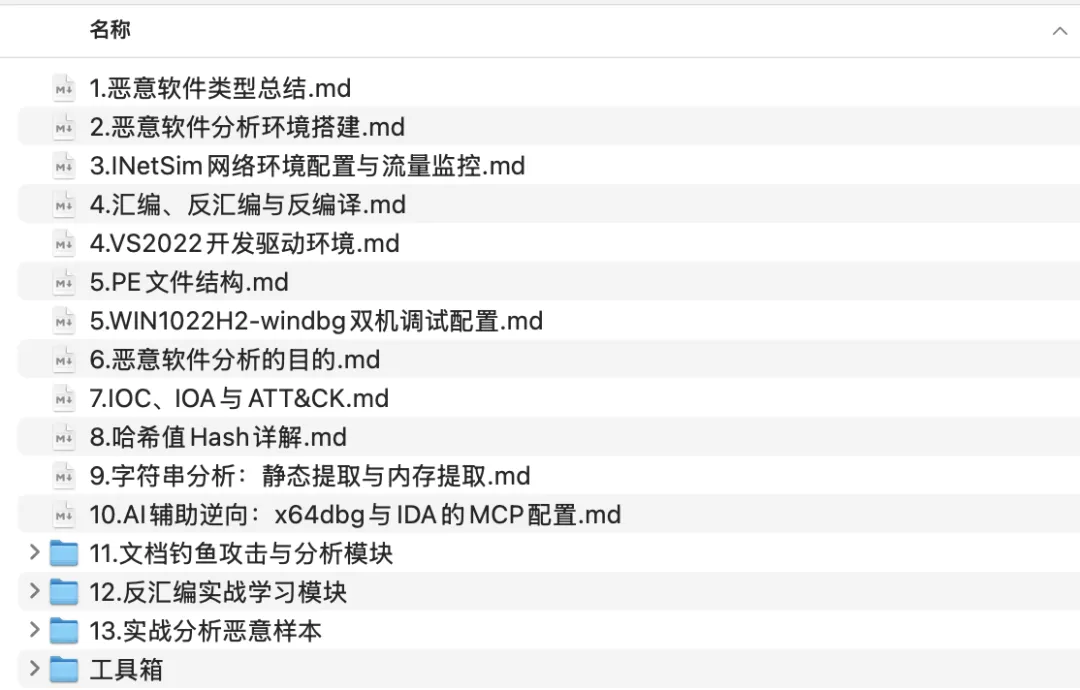
三、课程大纲(13 个模块)
| 毕业实战:13 个真实护网样本,独立产出分析报告 |
四、你将获得
✅ 一套可复用的恶意软件分析流水线(情报→静态→动态→产出)
✅ 一套 AI+MCP 的现代逆向工作方式(x64dbg / IDA 深度接入 AI)
✅ 13 个真实案例的完整分析经验(含参考报告对照复盘)
✅ 一份属于自己的汇编模式库与分析模板(报告格式仿照一线厂商)
✅ 对终端安全的攻防双视角:既懂 EDR 怎么做,也懂样本怎么拆
五、适合谁学?
• 终端安全工程师 / EDR 开发者:补上"看得懂威胁"的另一半能力 • 安全运营 / 应急响应:告别只会重装系统,能说清样本行为 • 护网蓝队队员:样本雪片飞来时,成为队里分析最快的那个 • 在校安全学生:用 AI 加持的方式入门逆向,避开三年弯路
前置要求:Windows 基础、一点 C/C++ 概念、一台能开虚拟机的电脑。
不需要汇编基础——这正是 AI 时代学逆向的优势。
六、写在最后
驱动开发模块教会你"造盾",恶意软件分析模块教会你"知剑"。
在 AI 重塑安全行业的今天,会指挥 AI 干活的分析师,和还在手工拼十六进制的分析师,已经是两个时代的人。
终端安全系列 · AI 恶意软件分析模块,现已开更。
关注公众号,后台回复「AI分析」获取联系方式咨询。
终端安全系列课程 · 持续更新中
已开模块:驱动开发 ✅ | AI 恶意软件分析 🆕 | 更多模块规划中