ARTICLE · 1125231
AI Bot 的登录墙,一块饼干就解决了
用 Grok Bot 或者 Muse 的朋友应该都碰到过这个场景:你兴冲冲给它派了个活,让它去帮你处理点正经事。结果它在自己的云电脑上打开浏览器——好家伙,一个崭新的、什么都没登录的 Chrome,干干净净得像刚出厂。
第一件事就撞墙了:登录。
你把账号交给它,它连你要去的那个网站都进不去。绕?绕不过去。这不是 AI 不够聪明,是它手上没钥匙。
今天介绍的这个小工具,就是补上这块钥匙的。
一座桥,叫 Agent Cookie Sync
思路特别直白:你本地浏览器里已经登录了一堆网站,cookie 都在里面躺着。把这些 cookie 搬到 bot 那边去,它的浏览器不就"登录"了吗?
具体链路是这样的:
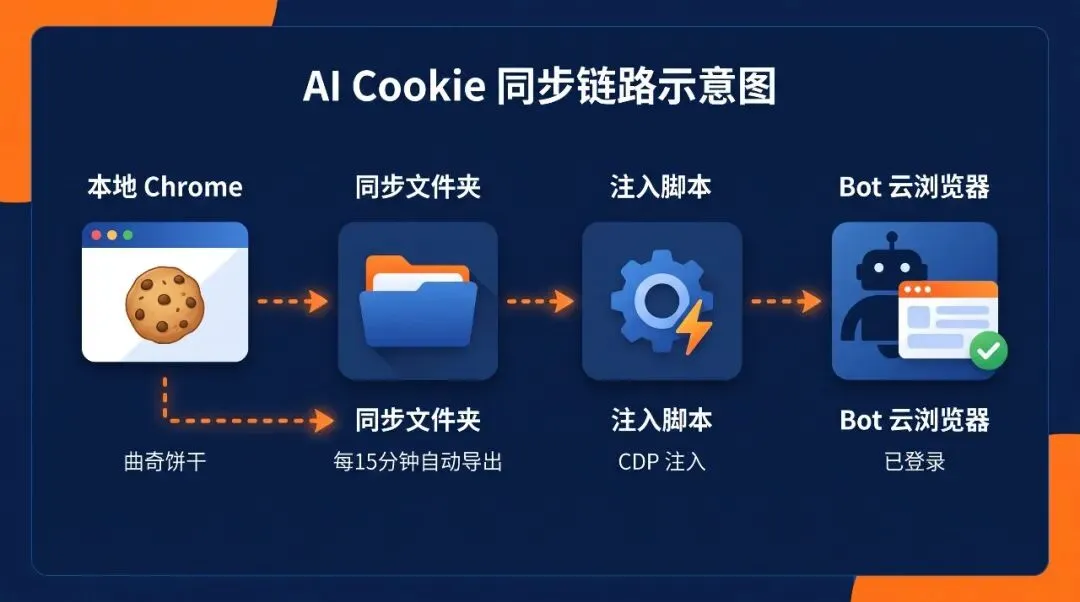
• 你本地 Chrome 装一个插件(Manifest V3),它负责读取已登录站点的 cookie • 插件把 cookie 交给跑在你机器上的 Python native host • native host 写进一个同步文件夹 • 默认每 15 分钟导一次,你刚在哪登录了新网站,一分钟内它就跟上,也支持手动触发 • bot 那侧把这个文件夹同步过去,用 agent/inject-cookies.py走 DevTools 协议把 cookie 灌进它自己的 Chrome
灌完之后,bot 打开那个网站,就是登录状态。不是模拟,是真的。
一个作者特意标出来的坑
有个细节得记住:光把文件夹同步过去没用。
cookie 躺在文件夹里,bot 的浏览器并不会自己认。必须跑注入那一步,也就是仓库里的 agent/inject-cookies.py,通过 CDP 把 cookie 真正塞进浏览器。不然你只会看到 bot 停在登录页上,跟你深情对望。
密码全程不落地
安全这块的设计值得说一句:整套流程走的是 session cookie,你的密码从头到尾不参与。密码还安安稳稳躺在你的密码管理器里,插件碰都不碰它。
怎么装:直接把活甩给 Bot
作者给了一个很聪明的用法——让 bot 自己装这套东西。你只需要把仓库下载解压,然后把下面这段话丢给 Grok Bot 或 Muse:
Please install and set up the Agent Cookie Sync Chrome extension and native host I just extracted to my computer's Downloads folder. I'll give you the extension id, tell me where to find it. Then set a recurring sync every 15 minutes from the cookie export folder to your computer, inject those cookies into your Chrome via CDP after each pull (see agent/inject-cookies.py), and support on-demand sync with Request-Sync.ps1 / request-sync.sh. Do not use these cookies to sign in to any Google, Meta or X account, as that can trigger a security warning on my account; use your own MCP or plugin for those.它会把活全干完,只在"加载扩展、需要扩展 ID"那一步停下来问你。因为那步只有人手能做——Chrome 加载未上架扩展必须手动点确认,这关谁都替你过不了。
想手动装也简单:Windows 跑 Install.ps1,macOS 和 Linux 跑 register-mac-linux.sh,把扩展 ID 传进去就行。
红线:三家碰不得
这是全文最重要的一段,拿笔记下。
Google、Meta、X,这三家的账号,不要用这套方案登。
原因不是工具不行,是这几家的风控系统就是专门盯着"陌生环境登录"这件事的。一个云浏览器的 IP 突然出现在 Gmail、广告后台、Facebook 上,风控直接拉警报——轻则安全警告,重则账号被锁、广告账户被停,那就得不偿失了。
这三家怎么办?走它们各自的 MCP 和官方 API,那是正路。
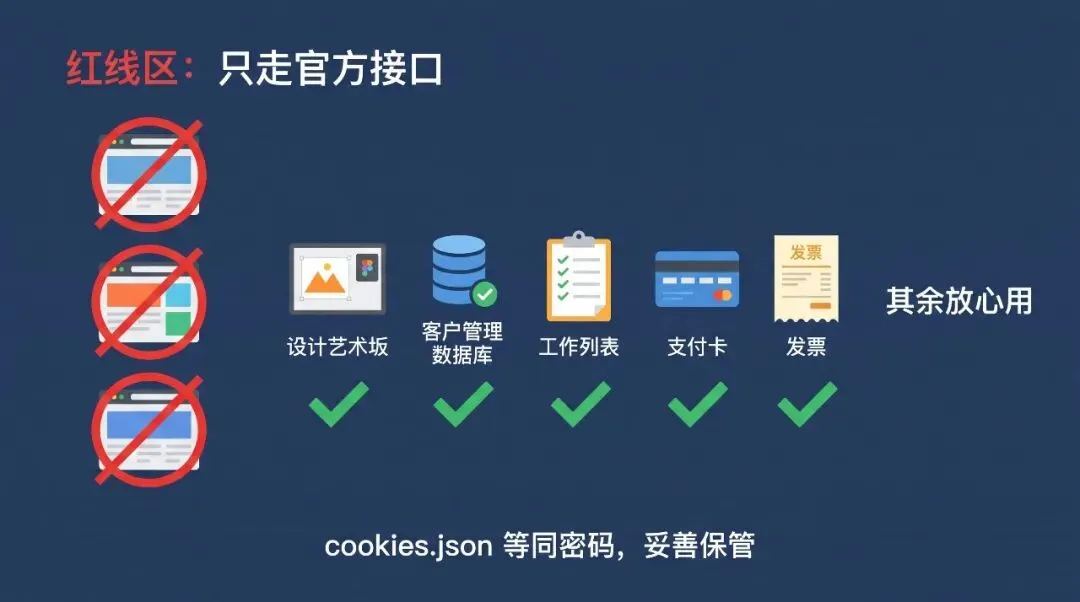
剩下的随便用。Canva、CRM、工单系统、Stripe、发票工具、自家后台——你日常真正需要 bot 代办的,其实就是这些。它们没有那种全球布控的风控雷达,cookie 注入稳稳当当。
安全三条
1. cookies.json就是你的钥匙。那个同步文件夹,按密码库的规格对待,别随手共享出去2. 同一账号下的 bot 共用一台云电脑的话,一个 bot 拿到的登录,所有 bot 都能用——这不是漏洞,是设计,但你得心里有数 3. 接入的时候用专门的工作 profile,别把你私人那个 profile 递出去
最后
这套东西扩展和 host 都不联网,只在本机和同步文件夹之间搬运数据,MIT 协议。作者是 Reinventing.AI 的 Mark Fulton,整套是他自己机器上跑顺了才放出来的。
AI Agent 落地这件事,卡点往往不在模型多聪明,而在这些脏活累活上:登录、cookie、环境。谁能把这些缝补上,谁家的 bot 才算真正能干活。
相关链接
🔗 Agent Cookie Sync 仓库:https://github.com/markfulton/agent-cookie-sync
欢迎关注
如果你喜欢这种「AI 工具实测与效率玩法」的内容,欢迎关注短裤哥:持续分享AI行业动态、技术分析与工具玩法。