ARTICLE · 1129399
当间谍软件CEO称:我们看不见客户在监视谁也没有终止开关
2025年1月31日,几十部欧洲手机同时弹出一条WhatsApp通知:你的设备遭到Paragon公司Graphite间谍软件的攻击,不到一周,Paragon切断了与意大利两家情报机构的合同。
一年后,CEO安德鲁·博伊德(Andrew Boyd)在一次罕见的坦诚专访里给出了让人错愕的答案:根本没查是谁在用他们的间谍软件,也没打算查。因为从技术上讲,这家公司压根看不见客户拿它的工具瞄准了谁。
Paragon高管头一回公开详谈这家神秘公司,合并后的公司REDLattice,其创始人约翰·艾尔斯(John Ayers)在采访前的邮件里写道,他们不追求一篇好评,“如果诚实的评价依然是灾难性的,我们也准备好面对这样的对话”。对话结束后你会发现,诚实的评价确实相当扎心,只是扎心的方式跟大多数人想的不一样。
间谍软件(spyware)是个长期游走在灰色地带的行当,而Paragon Solutions长期把自己包装成行业里难得的“好人”:绝不把移动间谍软件卖给威权政权,绝不卖给R权记录糟糕的国家;一旦发现客户拿它对付记者、Y见人士或其他非正当目标,立即断约。
这门生意的反面教材早就有了。2021年11月,美国商务部把以色列的NSO Group和Candiru拉进实体清单(Entity List),理由是证据显示它们向外国政府提供间谍软件,被用来盯梢政府官员、记者、企业家、活动人士、学者甚至使馆工作人员。NSO的旗舰产品Pegasus最标志性的一桩丑闻,与沙特记者贾迈勒·卡舒吉(Jamal Khashoggi)之死绑在一起:这位华盛顿邮报专栏作家2018年在沙特驻伊斯坦布尔领事馆遇害,据报道他的未婚妻和身边密友的手机随后被证实遭到Pegasus监控。而《华盛顿邮报》更早的报道显示,以色列方面2018年就批准了向沙特出售Pegasus,诉讼文件援引的交易额约5500万美元,用途是监控王室眼中的“敌人”。
Paragon想讲的,是一个完全不同的故事。这家公司2019年由以色列国防军8200部队(Unit 8200)前指挥官、准将埃胡德·施内奥尔松(Ehud Schneorson)联手三位8200老兵创立,联合创始人名单里还有前总理埃胡德·巴拉克(Ehud Barak)。8200部队是以色列军方的信号情报王牌,走出过无数网络安全创业者。
时间来到2024年12月,美国私募股权公司AE Industrial Partners以9亿美元收购Paragon(另有报道称基础对价5亿美元,达成业绩目标后总价升至9亿),并与同属AE的REDLattice合并。REDLattice是一家美国的进攻性网络公司,2026年9月底刚刚宣布了上市计划。合并后执掌两家公司的新CEO,就是博伊德。
2025年1月底,WhatsApp披露一起间谍软件攻击:Graphite感染了20多个国家的60多名用户,其中包括记者和公民社会成员,按WhatsApp方面的说法人数接近百人;意大利政府随后确认,至少7部意大利手机中招。
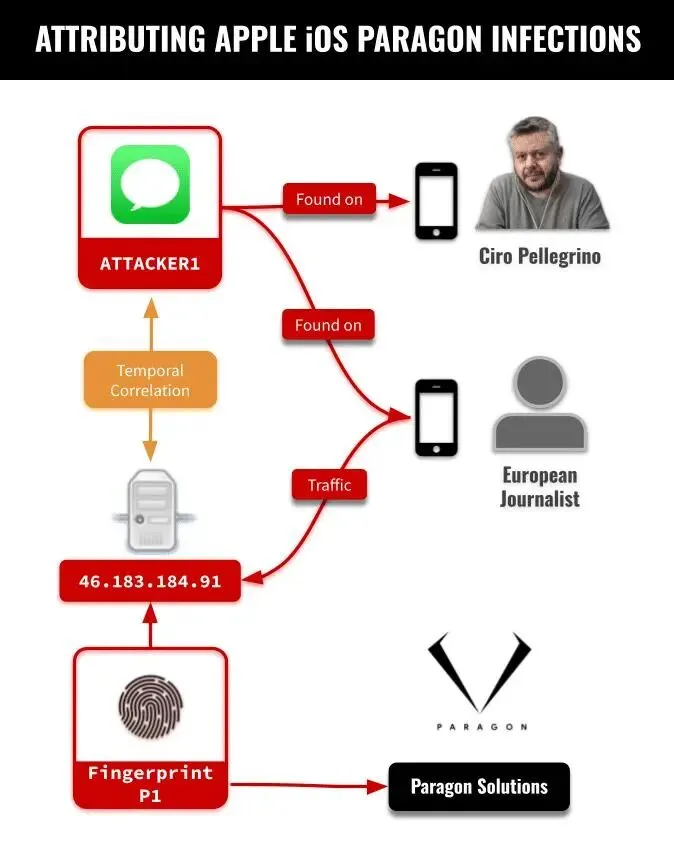
意大利政府第一时间否认滥用,说一切依法依规,还威胁要起诉造谣者,同时启动国家网络安全局调查。这里有个值得记住的细节:意大利与Paragon有两份合同,分别供对内的国内情报局AISI和对外的对外情报局AISE使用。
Paragon起初拒绝评论,还据说考虑对WhatsApp采取法律行动,因为后者已经发来停止侵害函(cease-and-desist letter)。可仅仅一周之后,两份合同全部取消,一夜切割,干脆利落!
外界把这理解为“查证属实、果断切割”。真正的剧情却是:没有调查,也没有兴趣调查。意大利议会的调查委员会后来认定,情报机构没有针对记者;不过报告也确认,AISI和AISE确实用Graphite监控过一些援助难民的活动人士,坎切拉托的指控则被搁置。有意思的是,Paragon曾主动向意方提供一套验证方法,可以检查记者的号码有没有出现在Graphite的瞄准数据库里,结果被意大利政府拒绝。据报道,意大利后来把Paragon换成了本国公司NEGG。
博伊德在专访里说得直白:公司“开除”意大利,是因为“从风险角度看,维持这段关系不值得”。终止两份合同损失了“七位数”的收入,以色列媒体估算这两份合同价值数千万美元。更耐人寻味的是他接下来的承认:Paragon没有跟进WhatsApp和Citizen Lab去获取滥用细节,也没有评估WhatsApp点名的其他国家是否也该断约,一个都没问。
以下为单方面说辞:
Paragon没有任何技术手段知道客户有没有滥用软件,因为它看不到客户瞄准了谁、从目标设备里提取了什么数据。滥用暴露的途径只有两条:客户自己承认,或者第三方揭发。博伊德甚至说,WhatsApp和Citizen Lab去年曝光涉嫌滥用,反而帮了公司大忙。
部分系统上客户可以自行开启日志(logging),但Paragon无权读取,也不想要读取权限。按博伊德的设想,政府监督机构可以调日志查滥用,意大利议会委员会确实这么干过。可问题来了:如果政府调查员自己在日志里发现了滥用,然后撒谎掩盖呢?
博伊德把这层“看不到”包装成卖点:要是公司能看见客户的敏感瞄准信息,就没人会买他们的产品了。他的原话是,隐私与安全之间要找平衡,还得确保客户规范使用工具,“我认为我们落在了最佳平衡点上”。
Paragon没有终止开关(kill switch),发现滥用时能做的只有两件事:切断客户的24小时技术支持,停发系统“更新”。博伊德不肯透露更新的具体内容,只说更新频繁且是软件运行的命脉,一旦停发,整个系统大约12小时后失效,“东西散架得非常快”。换句话说,所谓断供更像是让系统自然饿死,而不是一键关停。
拿业内标杆对比一下更有意思。NSO Group这几年在批评声中开始发布透明度报告(transparency report),承认自己也看不到客户瞄准了谁,但声称握有两张牌:一是kill switch,滥用指控一出就能冻结客户的访问权限;二是系统保留“防篡改”日志,合同要求客户在出现滥用指控时把日志交给NSO,否则“立即暂停”。也就是说,这家被Paragon当作反面教材、被舆论钉在耻辱柱上的公司,在问责机制上反而比Paragon多两道锁,是不是有点出乎意料?
黑鸟觉得,这等于承认Paragon的监督更少、透明度更低、针对滥用的合同保护更弱,“Paragon这些年来给自己画的画像,恰恰全是反的。CEO承认客户不会容忍监督,这是一种难得的诚实:问责不利于生意。这也在告诉立法者和监管机构,间谍软件行业不能指望自律”。
斯科特-雷尔顿还点出一层讽刺:Paragon一边积极隐藏自己软件的踪迹,阻止包括潜在滥用在内的一切被发现,一边指望外部机构替它抓滥用。“我们能发现的只是极小、极小的一个子集,感染的真实总数永远比这大得多。这些公司花几百万美元,就是为了躲开我们。”
进入技术环节。Graphite是Paragon唯一被公开确认过的产品名,有意思的是,博伊德连这个名字都不肯确认,也不肯说合并后的公司到底有几个产品,只透露收购前Paragon的产品不到5个,现在合在一起5到10个。
从WhatsApp和Citizen Lab的报告看,Graphite的看家本领是提取聊天应用里的通讯内容,尤其是WhatsApp、Signal这类端到端加密(end-to-end encryption)应用。什么概念?理论上,端到端加密意味着消息只有收发双方能看懂,运营商、服务器、黑客谁都插不进去。但加密保护的是“在路上”的消息,挡不住“端点”上的窃听:间谍软件直接驻扎在你的手机里,消息被解密的那一瞬间、显示在屏幕上的那一瞬间,它就在旁边看着。
这跟Pegasus的路数不一样。Pegasus堪称全设备监控:通讯录、短信、邮件、照片、日历、通话记录、浏览历史都能扒走,还能偷偷激活麦克风和摄像头,把手机变成移动窃听器。网络安全记者金·泽特(Kim Zetter)分析过一份泄露的NSO宣传册:Pegasus可以设置成只针对特定联系人、特定地点触发记录;数据用AES-128加密压缩后,经由全球多个匿名节点,回传到客户自建的指挥控制服务器;软件驻留在系统内核层,宣传册自称“杀毒软件无法追踪”,卸载后“不留任何痕迹”,还自带远程自毁机制。感染方式有三种:物理接触安装(五分钟内搞定)、钓鱼链接诱导点击,以及最阴险的零点击(zero-click)植入,比如通过一条用户完全看不见的静默iMessage完成。
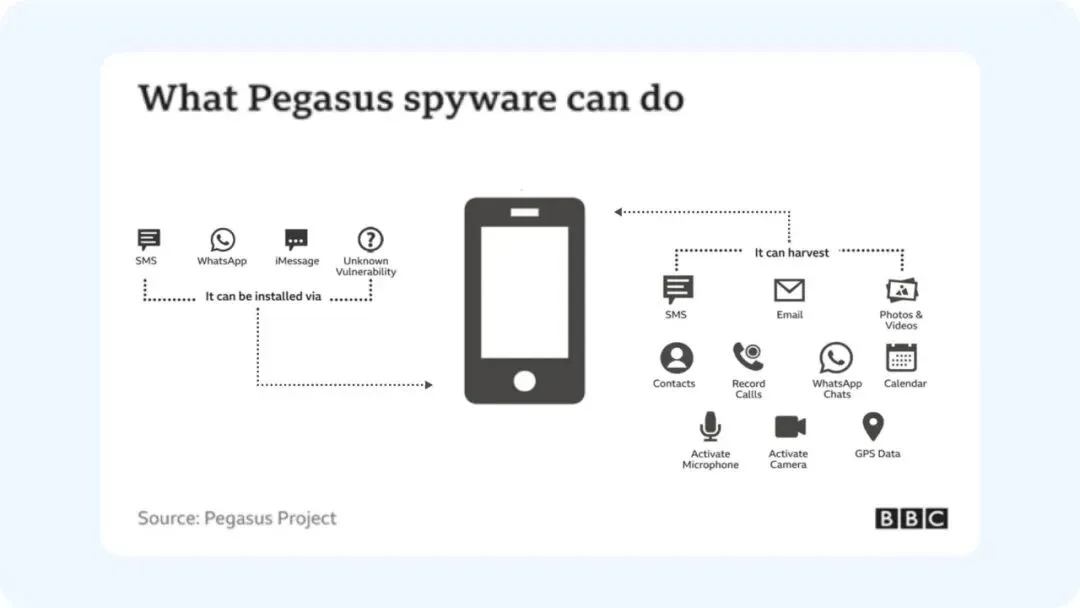
据报道,Graphite的能力可以通过模块(modules)扩展,完整功能集至今没有公开;有报道称它偏重通话录音和文档获取。可以确认的是,WhatsApp和Citizen Lab都指出Graphite使用零点击零日漏洞(zero-click zero-day exploit)感染手机,用户全程无感知。
解释一下这两个术语。零点击,指攻击不需要受害者点任何东西:不点链接、不下载附件,利用聊天应用在后台处理消息时的漏洞直接完成植入。零日漏洞(zero-day),指软件厂商还不知道、来不及打补丁的安全漏洞,从漏洞暴露到被利用,预警时间是“零天”。这类漏洞在地下市场能卖出几十万甚至上百万美元,完全是硬通货!
博伊德不愿透露Paragon和REDLattice是自己挖掘零日漏洞、编写利用程序,还是从外部采购,只说两家都养着“相当可观”的研发团队;REDLattice官网写着公司拥有200多名“漏洞研究专家”(vulnerability research experts)。
还有几个产品细节值得记下:有些产品做“超视距”(over-the-horizon)数据收集,也就是远程入侵设备与系统;有些则需要物理接触目标设备。公司还为部分客户构建定制方案(bespoke solutions),某些合同甚至提供拥有“适当安全许可”的人员去执行“各种”任务,博伊德不肯细说是什么任务,只强调公司不为客户实施进攻性行动,只提供硬件和软件。
他也不喜欢“spyware”这个称呼,坚称自家工具是“防御性”的,广义上帮助防御国家安全威胁和刑事犯罪。可事实上,这些工具的设计用途是监控、谍报,甚至可能包括破坏性网络行动,这跟“防御”两个字是不是相去甚远?
既然技术上看不见,Paragon的整套治理就压在两样东西上:事前审查客户,事后合同威慑。
事前,由博伊德和其他董事会成员坐镇的内部风险委员会,用一套标准给潜在客户和客户所在国打分:政治与政府稳定性、人权记录、腐败指数评级、法律体系的强度、客户过去遵守本国法律的记录。他说他们的姿态是宁可错杀,倾向拒绝多于批准。目前获批名单上有20到30个国家,实际客户超过100个,分布在23个国家;博伊德上任CEO一年里拒掉了一批国家,他不肯说是哪些。有人嫌他们太保守,他的回答是宁愿在收入上挨一拳,也别在长远里栽跟头。
只卖给美国及其精选盟友,注意,盟友不一定是民主国家;只卖国家级实体,不卖地方政府和警察。沙特是盟友,不卖;连马杜罗已经下台的委内瑞拉也不卖,理由是“太多混乱”;整个中东都没有商业关系。据说卡舒吉案后,以色列政府曾建议Paragon接手NSO在沙特的合同,被Paragon拒绝了。博伊德的意思是:国家层面跟沙特保持紧密关系有国家安全上的必要性,但这“不等于一家私营公司要跟他们做生意……原因你大概都懂”。
可另一边,这家公司2023年在新加坡签下了据称数千万美元的合同。新加坡确实是选举制民主政体,同时对言论自由、媒体独立性和人权施加着不小的限制。审查标准是不是一把双刃剑?见仁见智。
博伊德给这套流程的胜率是:一百次里能挡住九十九次,剩下那一次,靠合同和零容忍政策兜底。合同明确禁止把工具用于记者、公民社会成员、反对派政客,以及任何不属于正当情报或刑事调查目标的人。
还有一道硬防线:卖给非美客户的系统里嵌着一个阻断模块,禁止瞄准任何美国号码,也就是所有需要拨+1国家代码的号码。美国执法机构拿着法院搜查令,可以申请解除这个限制。
那如果美国客户自己当二道贩子,把工具借给没获批的国家用呢?历史上真有类似先例:据报道,第一届特朗普政府时期,CIA曾购买NSO的Pegasus提供给一个东非国家使用。博伊德坚持这种事在Paragon不会发生:“我们知道系统装在哪里,因为是我们帮客户安装、给客户培训的。如果系统没装在他们声称的地方,我们会知道。”那如果客户用自己的基础设施、替另一个未获批国家操刀监控呢?他说也能察觉,因为多数客户的背景跟Paragon和REDLattice的员工相似,都出自情报、军队或执法系统,双方关系紧密,客户要是不对劲,他会有一种“第六感”。神不神奇不好说,但他就是这么讲的。
这套说辞有没有说服力,取决于你怎么看一个事实:Paragon开业至今只出过一次滥用指控,博伊德认为这恰恰证明审查模式有效。批评者的看法正好相反:发现滥用的概率本来就极低,尤其当这家公司处心积虑确保间谍软件不易被检测的时候。
Paragon为什么需要一位美国买家?把时间线倒回2021年:NSO和Candiru被美国商务部拉黑,以色列国防部把网络产品出口名单从102个国家砍到37个,沙特、阿联酋、摩洛哥、墨西哥全部出局。一年多后,拜登政府和国会立下规矩,让美国政府难以采购构成国家安全风险、或可能被外国政府滥用的外国商业间谍软件。
据报道,Paragon当时已经跟美国缉毒局(DEA)签了合同,在境外打击毒品贩运,但博伊德承认,除此之外公司在美国市场“没能取得任何实质性进展”。于是,找美国买家成了破局点:2024年12月AE收购完成后,“所有人都开始跟我们谈”,Paragon随即着手招聘150名新员工,这画风跟之前的处处碰壁简直判若云泥!
REDLattice创始人艾尔斯在给媒体的邮件里说,收购前REDLattice和AE与美及盟国政府谈了两年多,“没有得到他们的点头,我们绝不行动”;博伊德补充说,没有人反对,也没有人附加任何条件或治理要求。“美国政府无论如何都不会正式说‘我们批准这次收购’,但他们对此没有任何不适……如果国家安全委员会说这是个糟糕透顶的主意,我们大概就不会走这一步了。”
结果,是一家纸面上美国、实际上以色列的公司:Paragon保留名字和以色列办公室,600多名员工在那里;它连个能打开的官网都没有,而REDLattice的官网目前也绝口不提Paragon。任何Paragon打造的产品出口海外,仍需以色列政府颁发许可;REDLattice自产的产品卖给非美客户时,则受美国《国际武器贸易条例》(ITAR,International Traffic in Arms Regulations)管辖。
所谓收购,本质上是绕过“外国所有权”护栏的一条侧门。有趣的是,不到一年,这套打法就被同行抄了作业:一家美国投资集团取得NSO的控股权,任命特朗普第一任期的驻以大使戴维·弗里德曼(David Friedman)为执行董事长;Candiru则被美国的Integrity Partners收购(据Calcalist报道,交易最高3000万美元,公司被重组进不受制裁约束的新实体)。现在,三家当年同被点名批评的公司挤在同一条赛道上,抢美国政府的合同。行业研究也注意到了这个趋势:2025年有报告警告,美国已成为商业间谍软件产业最大的投资方。
博伊德本人的履历就是一张美国政府关系网:军事情报官出身,当过国务院外交官,2023年退休前是CIA网络情报中心(Center for Cyber Intelligence)主任。收购完成8个月后,他成为两家公司的CEO。
2024年收购前夕,Paragon与美国移民及海关执法局(ICE)下属的国土安全调查局(HSI)签了一份200万美元的合同,用于摧毁外国恐怖组织的行动、打击芬太尼贩运。这份合同先是被暂停,审查它是否符合2023年那道行政令,也就是禁止美国政府使用构成国家安全风险、或可能被外国政府滥用的商业间谍软件;2025年秋,合同被特朗普政府重启。2026年4月,ICE代理局长托德·莱昂斯(Todd Lyons)在给国会议员的回信里首次确认HSI正在使用Graphite,并认证这种使用不构成重大安全或反情报风险。电子前哨基金会(EFF)和电子隐私信息中心(EPIC)的专家对此表达了担忧:一个能拦截加密通信的工具,不该在缺乏司法审查的情况下用于美国国内。
REDLattice则长期持有美国空军的合同。公共数据库里暂时查不到其他美国政府合同,机密合同本来也不会公开,但博伊德把话说得很明白:公司特别看中五角大楼和CIA的生意。“国家安全体系里有些办公室甚至还不知道自己需要我们的产品。我认为那是一片未开发的市场。”
更大的风向标,是特朗普政府2026年8月签署的总统备忘录:建立一套由司法部和国土安全部共同监督的机制,授权经过审查的美国私营公司,对跨国网络犯罪组织实施网络监视行动(Cyber Surveillance Operations)和网络效果行动(Cyber Effects Operations),参与公司要缴100万美元保证金并接受年度评估。博伊德说,REDLattice会去竞标这类合同。
至于美国客户自己被指控滥用怎么办,博伊德的回答是:监察长或国会委员会大概率会介入调查,如果拿到确凿证据,国会或公司会采取行动。可这个回答绕不开一个尴尬的对照:按照Paragon那套审查标准,政治稳定性、人权记录、腐败指数、法治水平,换成给美国政府自己打分,它能过审吗?这个问题没人敢接,可担忧并非空穴来风。
把所有碎片拼起来,这篇稿子想讲的其实不是一个坏公司作恶的故事,而是一个更普遍的结构性问题。
平心而论,Paragon确实比很多同行克制:拒绝了沙特,拒绝了委内瑞拉,撤出了意大利,宁可让收入结结实实挨上一拳。但它在问责机制上,反而比被它鄙夷的NSO更弱:没有kill switch,不看日志,不发透明度报告,对客户瞄准了谁一无所知。它的商业模式建立在一个前提上:客户审查加合同条款足以兜底,市场声誉足以自律。
可斯科特-雷尔顿的结论恰好相反:间谍软件行业的自我监管不可信。一家公司越是擅长隐藏自己的工具,就越没有动力、也没有能力去发现滥用;发现滥用的任务被默认甩给外部研究者,而研究者能看到的只是冰山一角。怀登说得直白:刻意保持“不知道”,本身就是一种危险信号。
对比维度 | Graphite(Paragon) | Pegasus(NSO Group) |
|---|---|---|
出品方 | Paragon,现属美国REDLattice体系,研发仍在以色列 | NSO Group,2021年被美国商务部列入实体清单 |
拿手本领 | 提取聊天应用通讯内容,专攻WhatsApp、Signal等端到端加密应用 | 全设备监控:通讯录、短信、邮件、照片、定位,还能静默激活麦克风和摄像头 |
感染方式 | 零点击零日漏洞,用户全程无感知(据WhatsApp与Citizen Lab报告) | 物理安装、钓鱼链接、零点击静默iMessage三管齐下 |
扩展与隐匿 | 能力可通过模块扩展,完整功能集未公开,据报道偏重通话录音与文档获取 | 内核级驻留,数据AES-128加密经匿名节点回传,宣传册称自带自毁机制 |
问责机制 | Paragon | NSO Group |
看见客户目标 | 看不见,也拿不到客户提取的数据 | 同样看不见 |
操作日志 | 部分系统可开日志,厂商无权查看也不想要权限 | 系统保留“防篡改”日志,合同要求客户提交 |
终止开关 | 没有;只能断支持、停更新,约12小时后系统失效 | 声称有kill switch,可冻结客户访问 |
透明度报告 | 没有 | 近年开始发布 |
滥用指控时的动作 | 无内部调查能力,依赖第三方揭露 | 可“立即暂停”不配合调查的客户 |