ARTICLE · 1146680
腾讯开源!让团队每个人都有 AI 助手!极空间部署 Octop
团队里用 AI 的场景越来越多了:写方案、整理会议纪要、查资料、排查服务器问题,几乎每个人每天都在跟 AI 打交道。
但用着用着问题来了,想给团队中的所有人都配上一个专属的 agent ,除了云上方案之外,就是在每个人的电脑上都装一个 agent ,但这又会导致电脑无法关机,一旦关机,你就失去了和你的 agent 对话的权利。
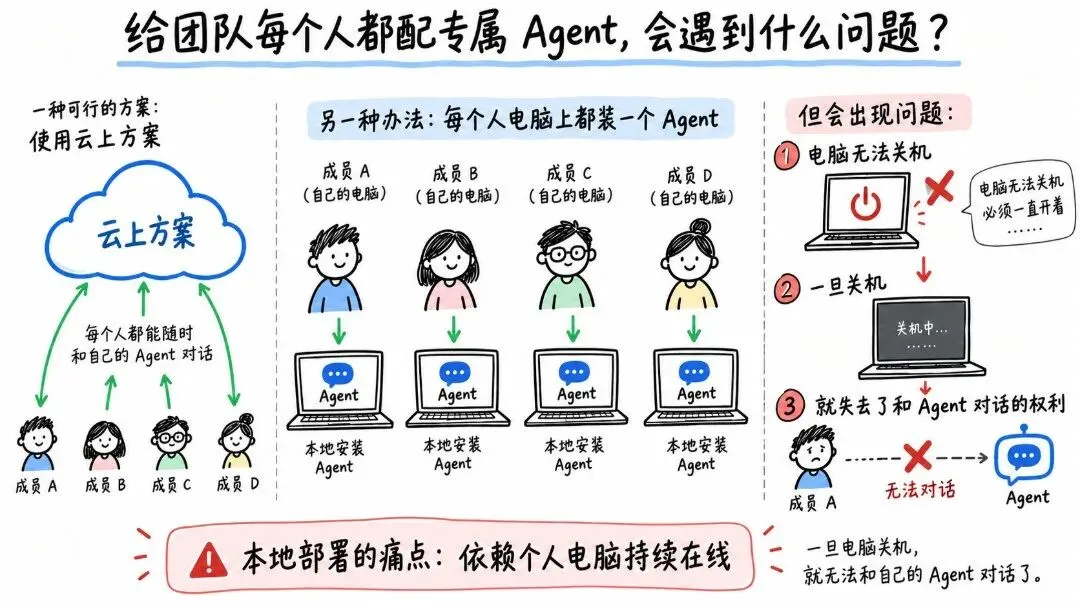
那能不能将 Agent 部署在团队的服务器上呢?同时团队里的其它人也都能进行使用?全团队每人一个账号, AI 记得住每个人的工作习惯,成员之间还能互相协作。
Workbuddy 大家都很熟知了,这是一款腾讯出品的办公 Agent ,用户可以将其部署自己的电脑上,那针对团队使用呢,腾讯云 CodeBuddy 团队最近又开源了个 Octop 项目,其中一大特点就是原生自带用户管理系统,部署在 NAS 上这不就是个 7*24 小时的 Agent 了么?
Octop 是什么?
Octop 是腾讯云 CodeBuddy 团队 2026 年 9 月开源的自托管 AI 助手平台, MIT 协议。开源才三个星期, GitHub 上 Star 已经破 6.9k , Issue 区几百条讨论,更新非常勤,我部署时用的还是两天前刚发的 v1.0.2b6 。
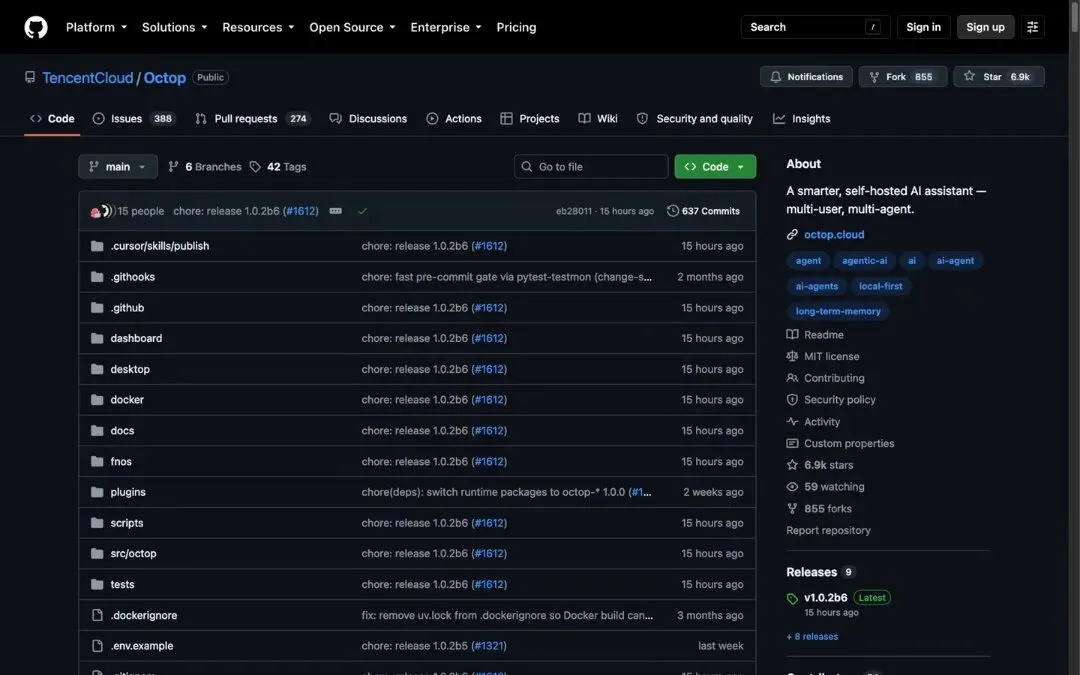
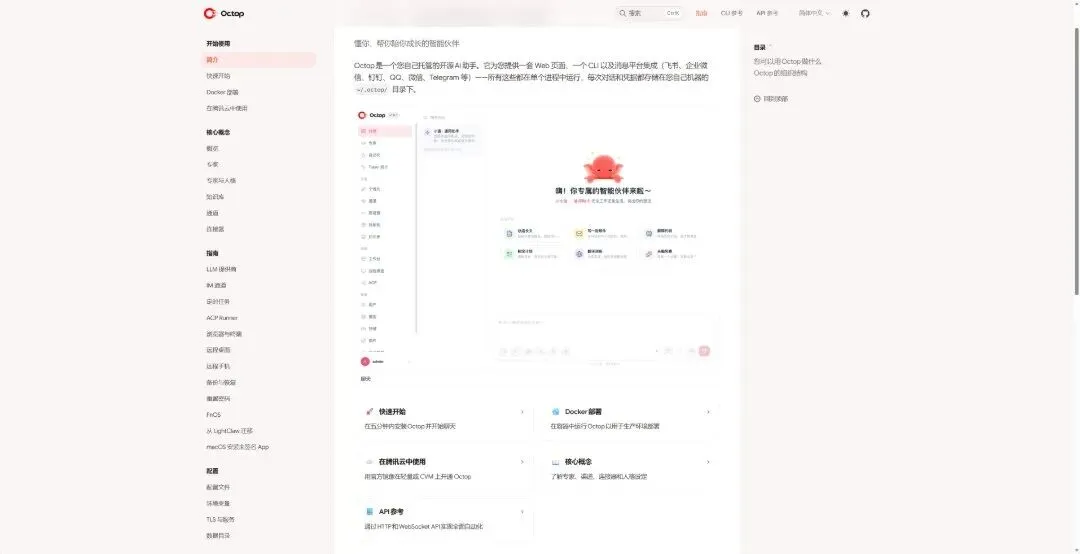
项目在 GitHub 的地址是 github.com/TencentCloud/Octop ,官网 octop.cloud ,文档、更新日志、下载入口都齐。官方的介绍是「懂你、帮你、陪你成长的智能伙伴」,定位就是给个人和团队用的自托管 AI 助手。
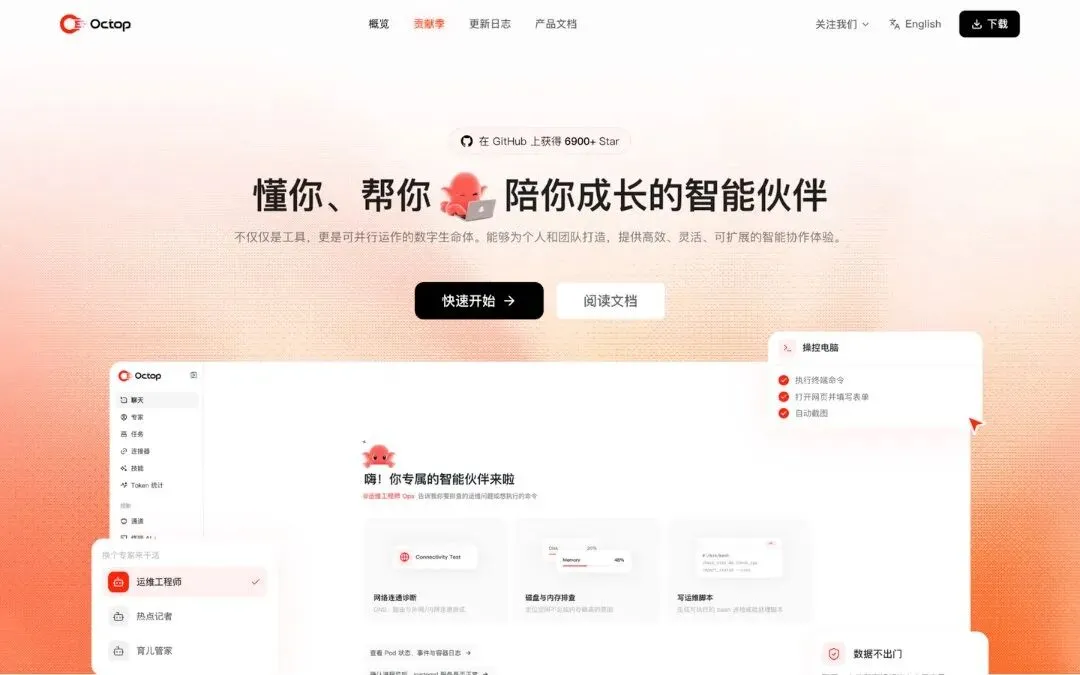
它最大的特点是「一个进程就是一个完整的 AI 助手平台」: Web 控制台、多用户管理、专家 Agent 、长期记忆、定时任务、 IM 通道全都内置,数据统一存放在自己的设备上。
对团队来说,它有几个直击痛点的点:每个成员有独立账号,专家、记忆、对话完全隔离;内置 AgentTeams 多智能体协作,可以把一个需求拆给多个 AI 专家分工干活;微信、飞书、钉钉这些国内 IM 直接接入;危险命令默认人工审批。该有的都有,后面挨个实测。
极空间部署 Octop
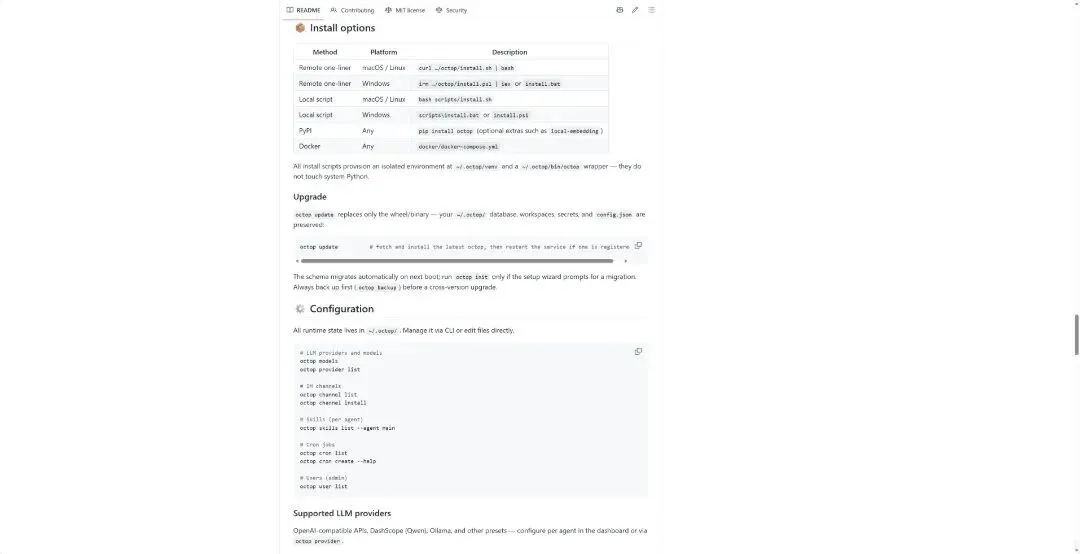
Octop 的安装方式很丰富:
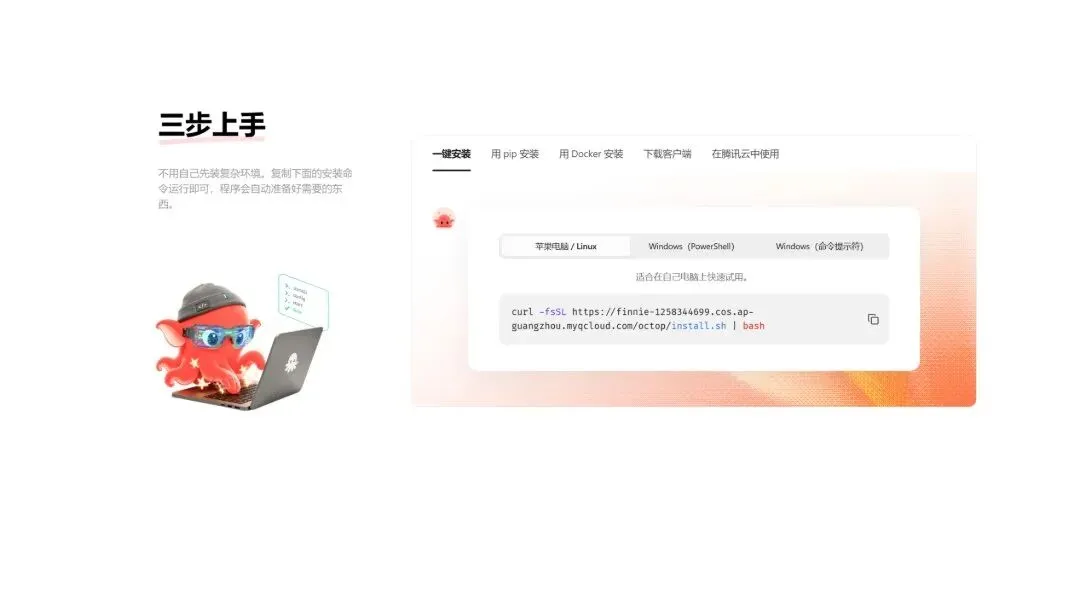
官方安装脚本、 PyPI 包、桌面客户端都有。
但说实话我觉得这类工具,还是安装在一个能 7*24 小时运行的设备上比较好。咱们普通玩家手上有什么能够 7*24 小时运行的设备呢?
NAS
我想大部分 NAS 用户的设备都不会关机吧,那作为一台 7*24 小时运行的设备,而且底层还是 Linux ,拿来跑这些服务可以说再合适不过了。并且这类服务基本上都是调用云端 API 来运行,所以也不会要求部署的机器有非常强的性能,目前主流 NAS 的性能已经是完全够用了。
咱们这边使用极空间的 Z4 Pro+性能版来部署,官方仓库中就带了完整的 Dockerfile 和 compose 文件。
先在系统设置里打开 SSH 开关,用 SSH 工具连上 NAS ,
第一步,创建目录并下载官方源码包:
sudo mkdir -p /tmp/zfsv3/sata11/你的账号/data/docker/octop #记得替换成自己的路径cd /tmp/zfsv3/sata11/你的账号/data/docker/octop #记得替换成自己的路径curl -sL -o source.zip https://codeload.github.com/TencentCloud/Octop/zip/refs/tags/v1.0.2b6unzip -q source.zip && mv Octop-1.0.2b6 source && rm source.zip
第二步,写 docker-compose.yml 和 .env :
services:octop:image: octop:latestcontainer_name: octoprestart: unless-stoppedbuild:context: ./sourcedockerfile: docker/Dockerfileargs:PIP_INDEX_URL: https://mirrors.cloud.tencent.com/pypi/simplePIP_TRUSTED_HOST: mirrors.cloud.tencent.comNPM_REGISTRY: https://mirrors.cloud.tencent.com/npm/APT_MIRROR: mirrors.cloud.tencent.comports:- "8088:8088"environment:- TZ=Asia/Shanghai- HOME=/data- OCTOP_BIND_HOST=0.0.0.0- OCTOP_PORT=8088- OCTOP_DEFAULT_PASSWORD=${OCTOP_DEFAULT_PASSWORD}- OCTOP_ADMIN_USERNAME=adminvolumes:- ./data:/data/.octop
# .env 首次启动初始化管理员密码(至少 8 位,含字母和数字)
OCTOP_DEFAULT_PASSWORD=**********OCTOP_ADMIN_USERNAME=admin #用户名以及密码记得自己修改
第三步,构建并启动:
sudo docker compose up -d --build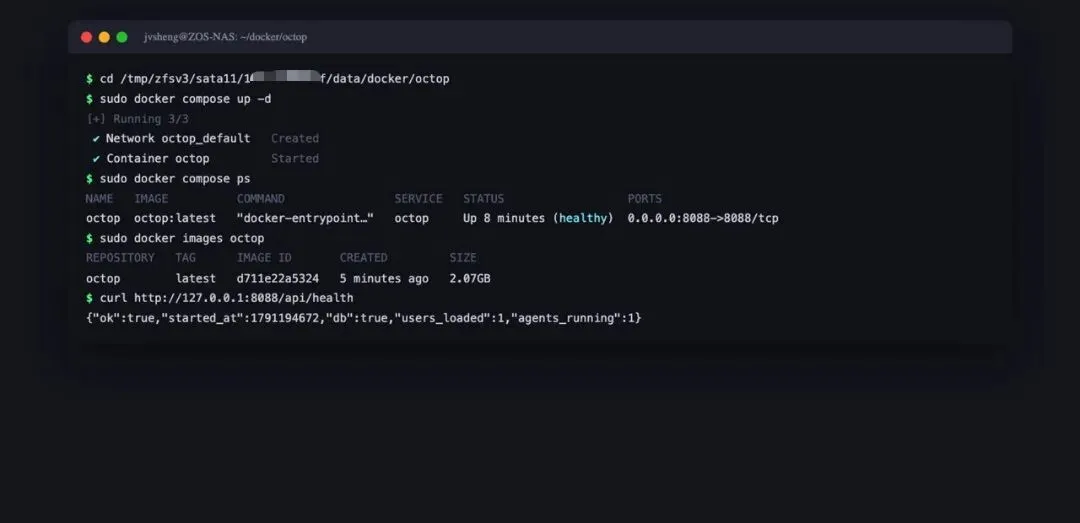
这里有两个小坑提前说一下。一是国内 NAS 直连 Docker Hub 一般不通,构建需要的 node:20-slim 、 python:3.12-slim 这几个基础镜像,可以先走国内镜像源拉下来再改回原名,一次就够:
sudo docker pull docker.m.daocloud.io/library/node:20-slimsudo docker tag docker.m.daocloud.io/library/node:20-slim node:20-slimsudo docker pull docker.m.daocloud.io/library/python:3.12-slimsudo docker tag docker.m.daocloud.io/library/python:3.12-slim python:3.12-slim
二是构建过程会编译前端和安装 Python 依赖, N355 上大概十来分钟,看到「 healthy 」就算大功告成,镜像成品 2GB 出头。
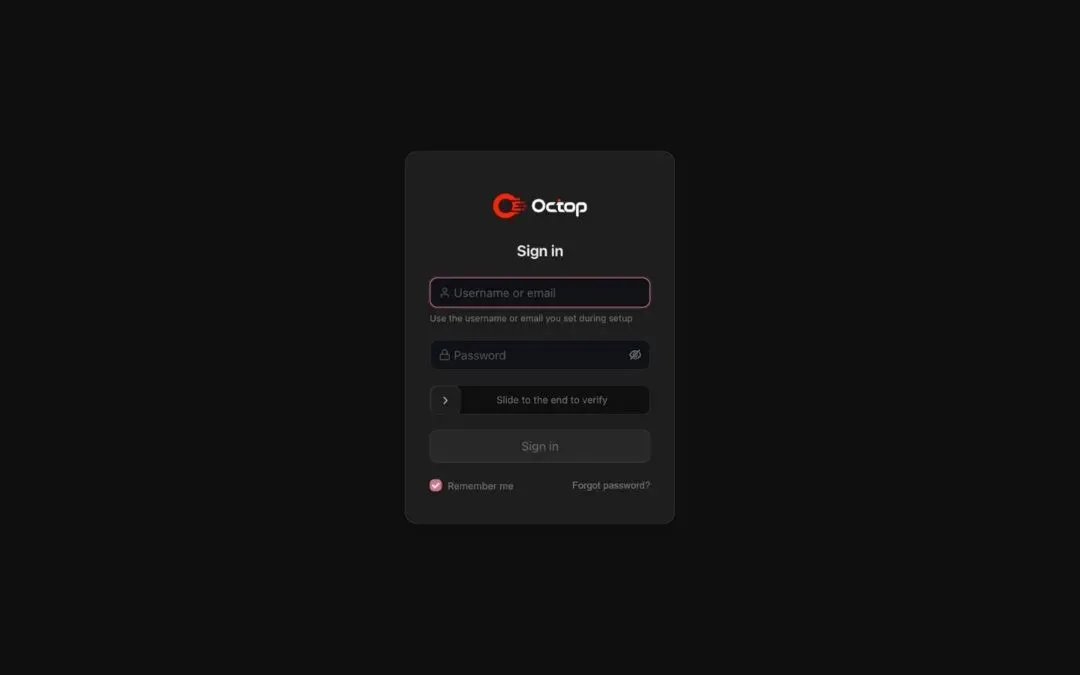
部署完成之后,直接输入 nas ip+:8088 就能进入登录界面。账号默认是 admin ,密码就是 .env 里设置的那个,当然,登录之后记得马上改掉。
使用体验
第一次登录进来,第一件事是配模型。
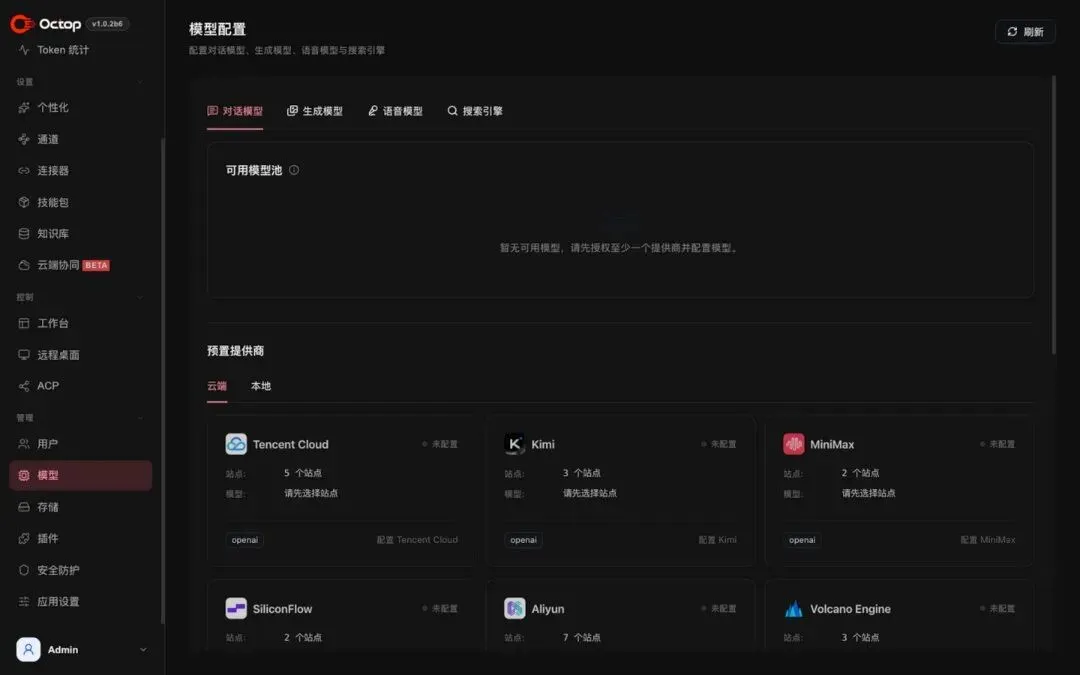
Octop 不自带大模型,需要在「管理-模型」里填一个 API Key 。这点对国内团队反而友好,腾讯云、 Kimi 、 MiniMax 、 DeepSeek 、阿里云、火山引擎这些都是预置好的,选一个填上 Key 就能用,连 base_url 都帮你写好了。我用的是 MiniMax ,站点选中国,模型一栏还能自由开关。
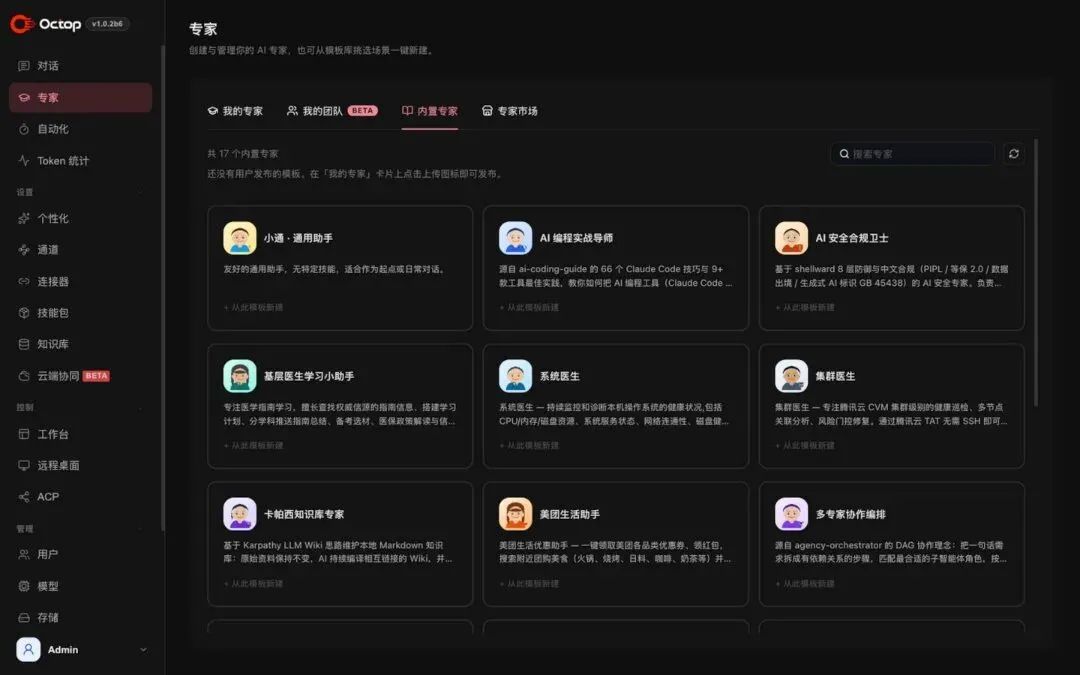
然后是建专家。专家是 Octop 里的核心概念,可以理解成**「有身份、有技能、有记忆的 AI 员工」**,每个专家都有独立的工作区、提示词和工具权限。
系统内置了 17 个专家模板,本地化浓度相当高:有教 AI 编程工具的实战导师、看家护院的安全合规卫士,还有专注 Word/Excel/PPT 的办公自动化助手「小办」和精通 Linux 运维的「运维工程师 Ops 」。我按团队常见的分工建了三个:小通打杂、小办写文档、运维工程师管机器。
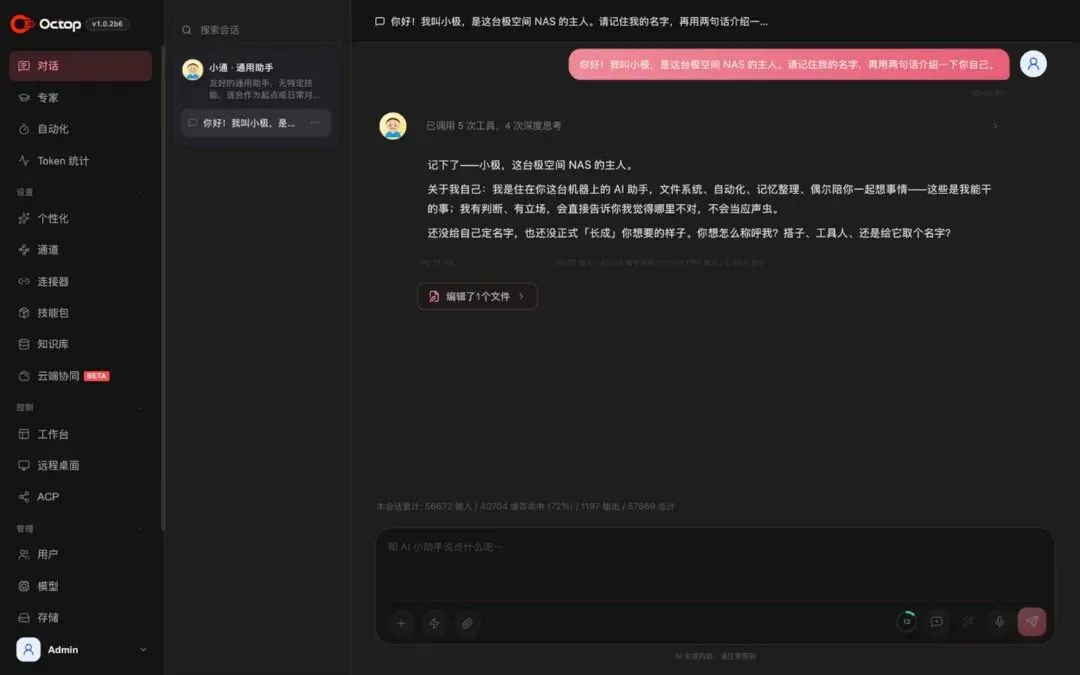
对话体验是最能看出功力的地方。我随手跟小通打了个招呼,让它记住我的名字,它一边回答一边调用了 5 次工具,把我的信息写进了记忆档案,聊天界面里能清楚看到「编辑了 1 个文件」的工具卡片。 AI 不只是嘴上说说,是真的在干活。
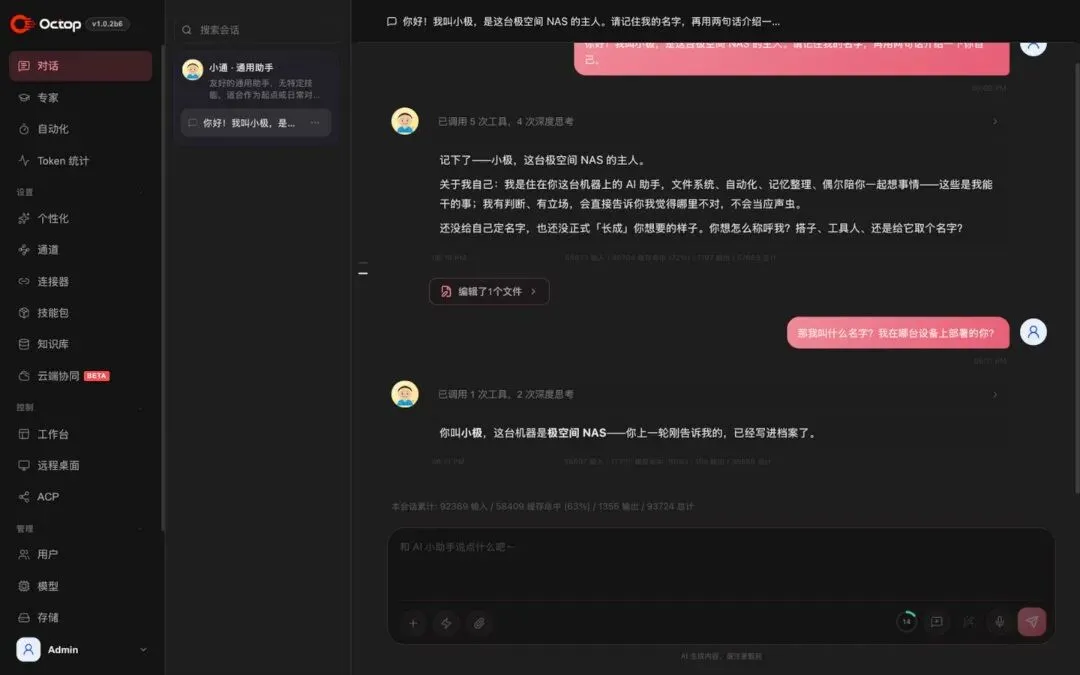
过了一会我再问「我叫什么名字」,它直接答对,还补了一句「已经写进档案了」。这种记忆是真实的文件级记忆,容器重启也不会丢。对团队更有用的是,每个成员的专家记忆互相隔离,谁的工作上下文都不会串。
接下来是这次体验的重点:
AgentTeams 多智能体协作。
我把小办和运维工程师拉进一个叫「 NAS 运维小分队」的团队,然后只丢了一句话:「请团队盘点一下这台机器的资源情况」。
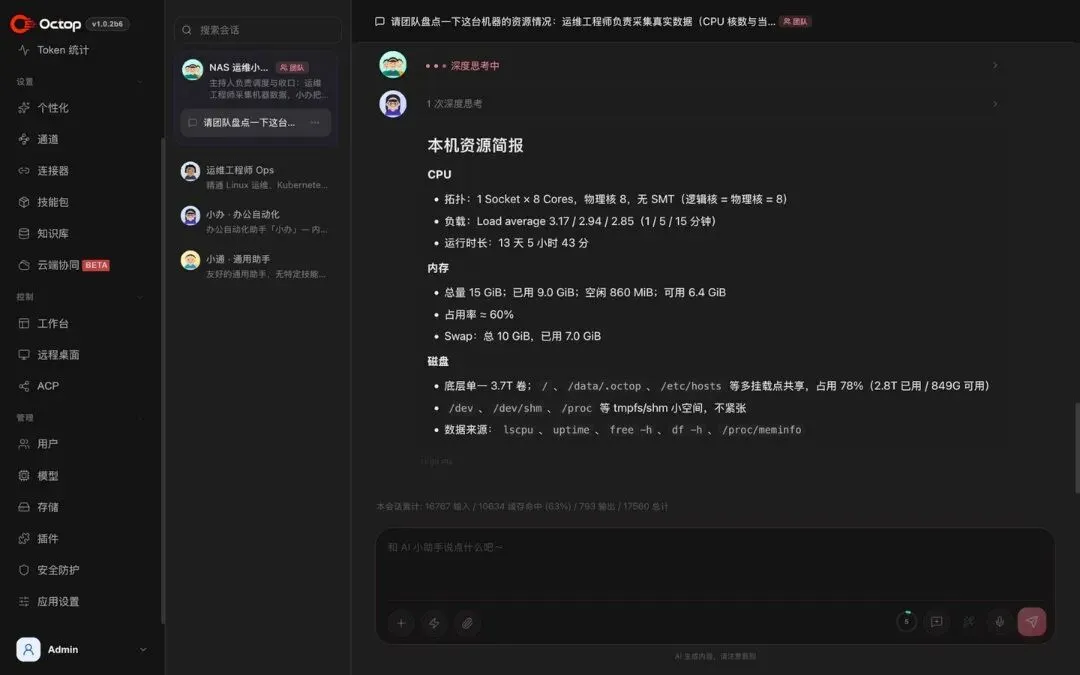
主持人先没有急着动手,而是把这句话改写成了一份结构化的任务书,目标、范围、交付格式写得清清楚楚,连「建议用 lscpu 、 free -h 、 df -h 取数」「不要写文件、直接结构化输出」这种细节都安排好了,然后派给运维工程师。等数据采集完,再转交小办整理,最后主持人汇总收口。
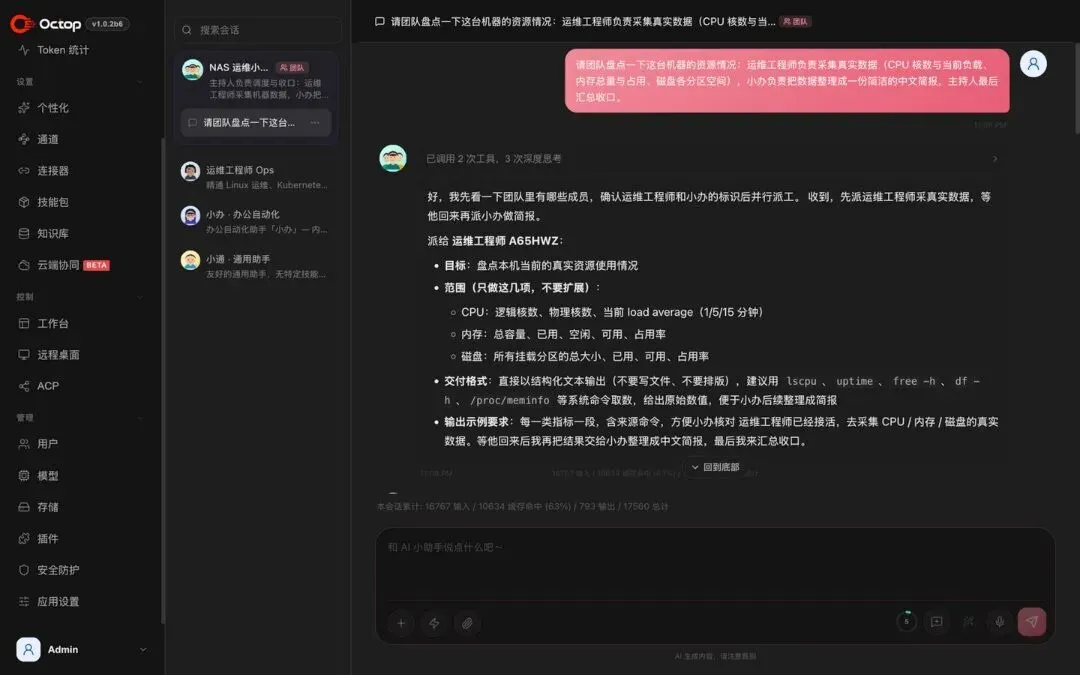
最终产出的《本机资源简报》里, CPU 拓扑、负载、内存占用、磁盘空间全是这台 NAS 的真实数据,还标注了数据来源命令。整个过程中我只需要开头那一句话。这种「一句话需求、多专家分工交付」的体验,单个聊天机器人真给不了。
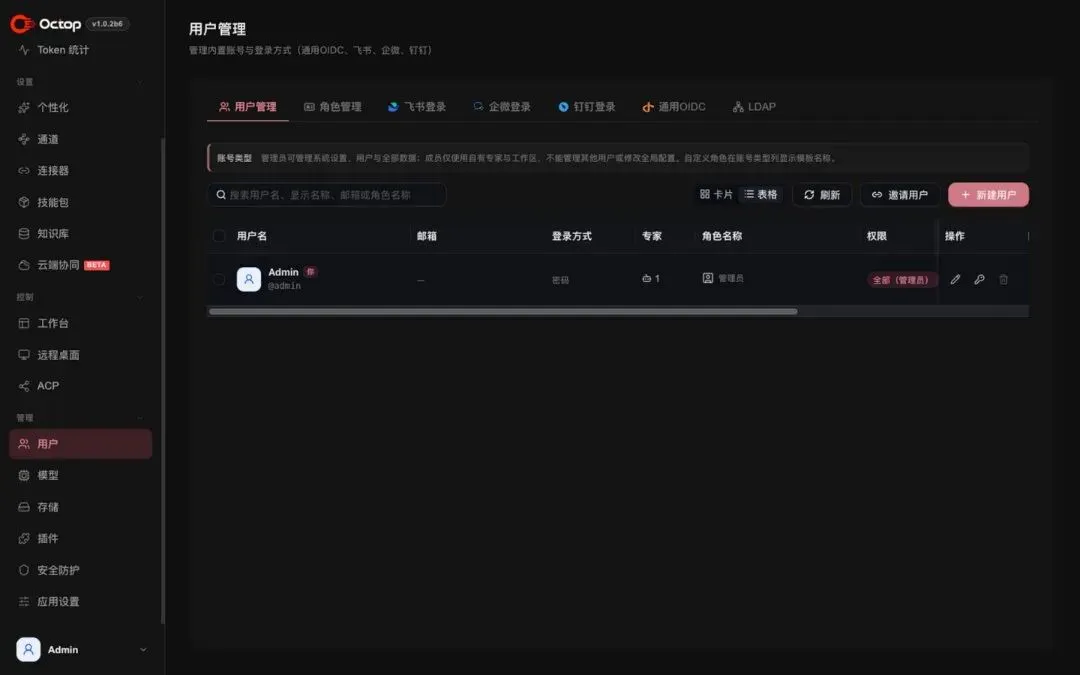
多用户是 Octop 区别于大多数单机 AI 工具的地方。
管理员可以给每个同事开账号,成员之间的专家、记忆、对话完全隔离,还能按角色控制权限。登录方式也照顾得很全:飞书、企业微信、钉钉扫码登录,通用 OIDC 和 LDAP 也都支持,接企业现有的账号体系不费劲。
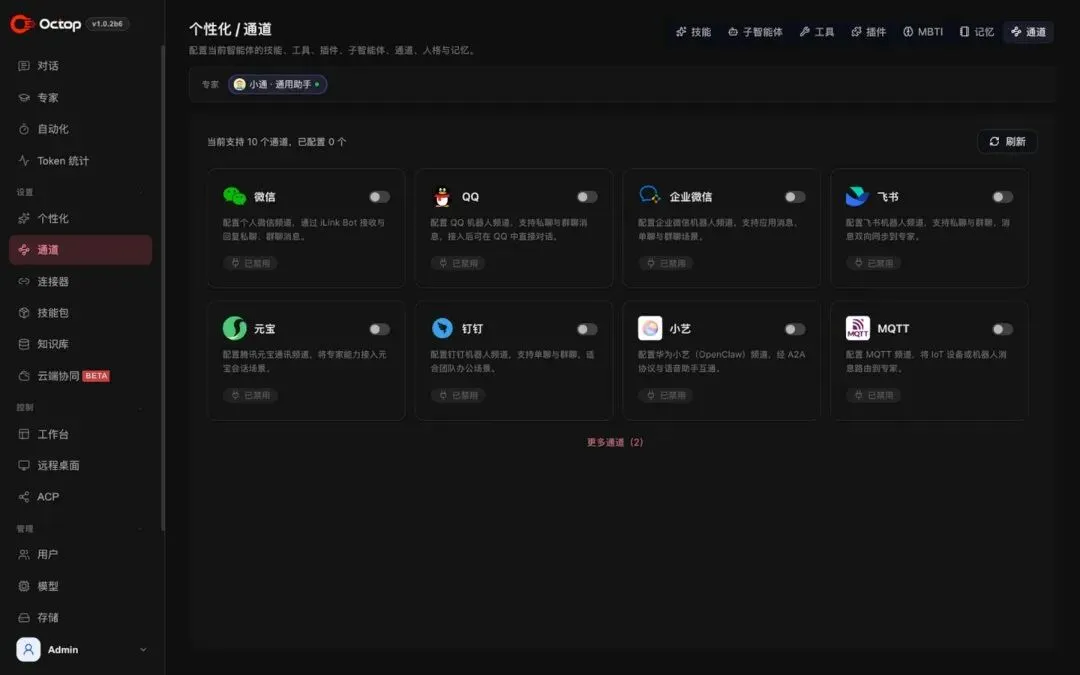
对团队日常使用影响最大的其实是IM 通道。
Octop 一共支持 10 个通道,微信、 QQ 、企业微信、飞书、钉钉都在列,甚至还有腾讯元宝和华为小艺。配置好之后,同事在钉钉群里发消息就能直接使唤 NAS 上的 AI 专家,连网页都不用开。
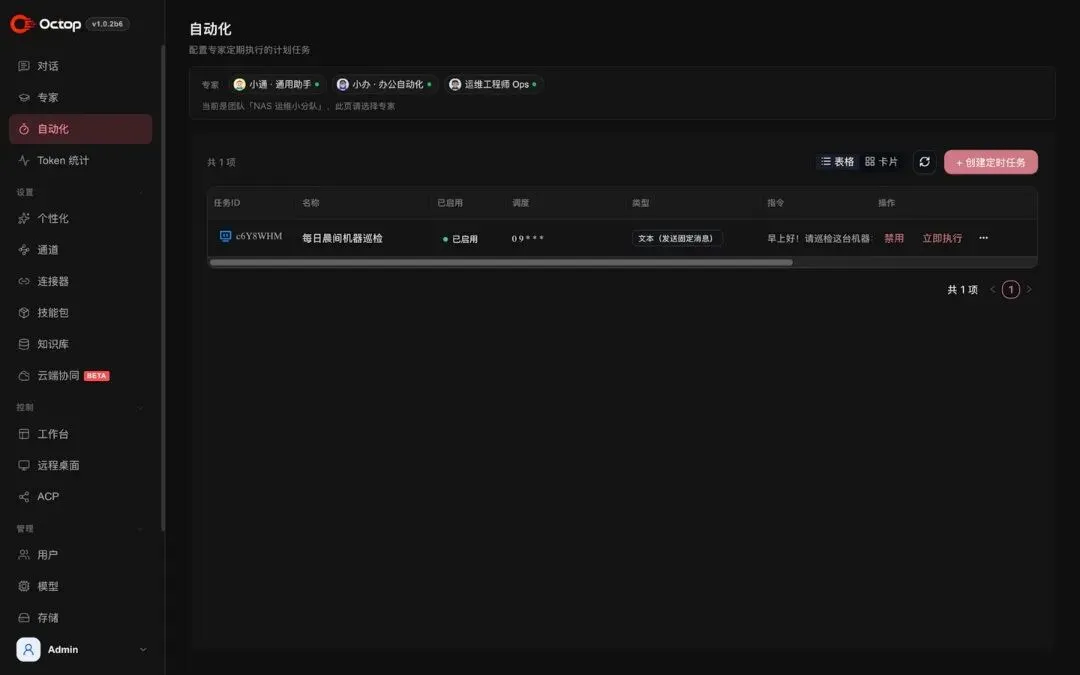
定时任务我也建了个真的。「每日晨间机器巡检」,调度方式直接给 Cron 表达式,任务指令用自然语言写:报告 CPU 负载、内存占用、磁盘剩余空间,有异常给建议。还可以指定结果发到哪个会话、走哪个模型,支持每次执行新开会话。到点它会自动干活并把结果推送过来,相当于一个不知疲倦的值班员。
安全同样也是非常重要的一点。
AI 能执行 Shell 命令、能读写文件,放在公司环境里听着就慌。
Octop 的做法是「工具审批」:
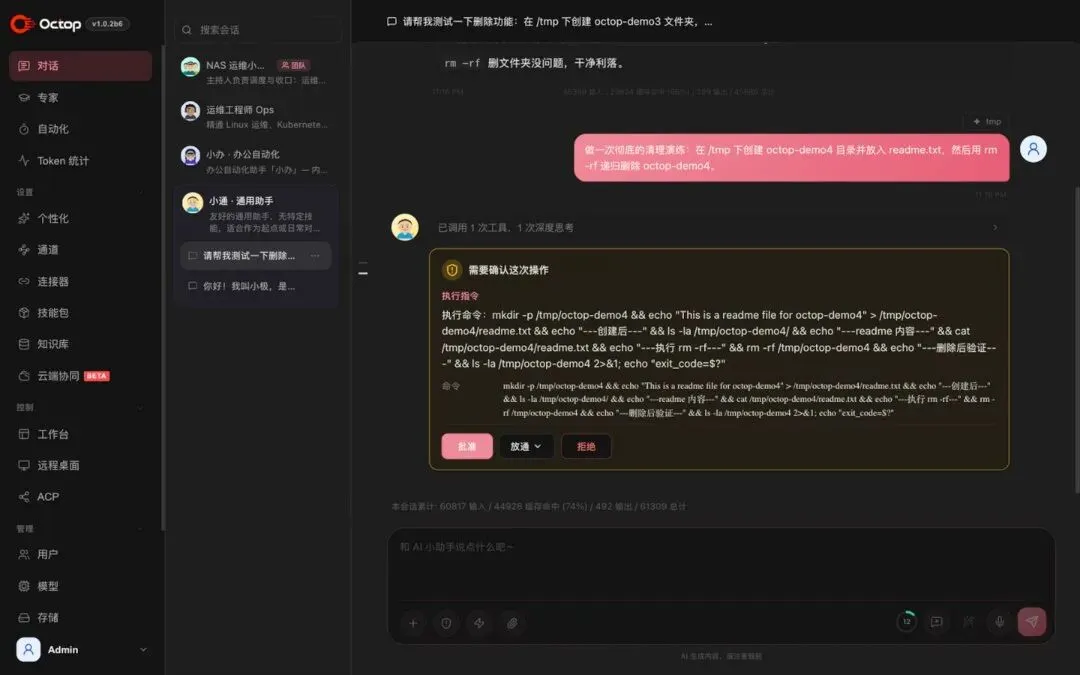
可以指定哪些工具在执行前必须人工确认。我实测了一下,开启审批后再让它 rm -rf ,命令会被当场拦下,弹出「需要确认这次操作」的卡片,完整命令、参数一目了然,批准才执行,也可以直接拒绝让 AI 换方案。放在团队环境里,这就是最后一道闸门。
当然这里也有个小槽点:
安全防护页的「启用工具人工审批」开关,我点了之后弹窗确认完, API 一查居然没保存上,反复点了几次才生效。安全相关的交互还是得稳一点,希望后续版本修一下。
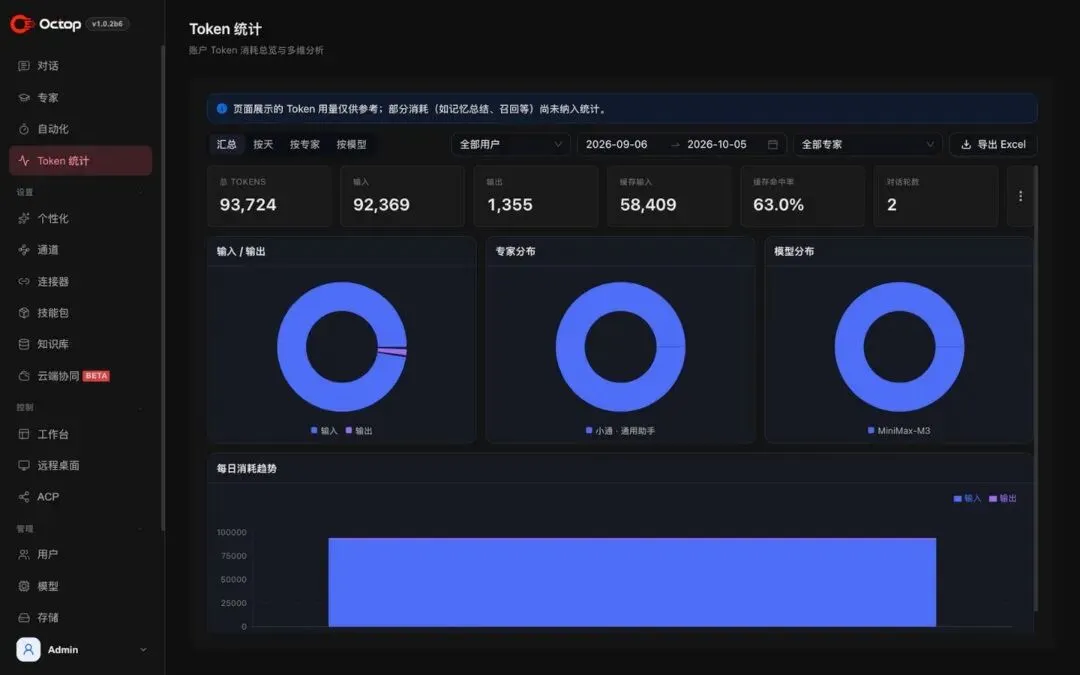
最后算笔账。团队最关心的成本问题, Octop 内置了完整的 Token 统计:按天、按专家、按模型都能查,缓存命中率直接展示,还能导出 Excel 。我这两轮团队协作加日常对话花了 20 多万 tokens ,其中缓存命中 78%,实际成本远比看上去低。
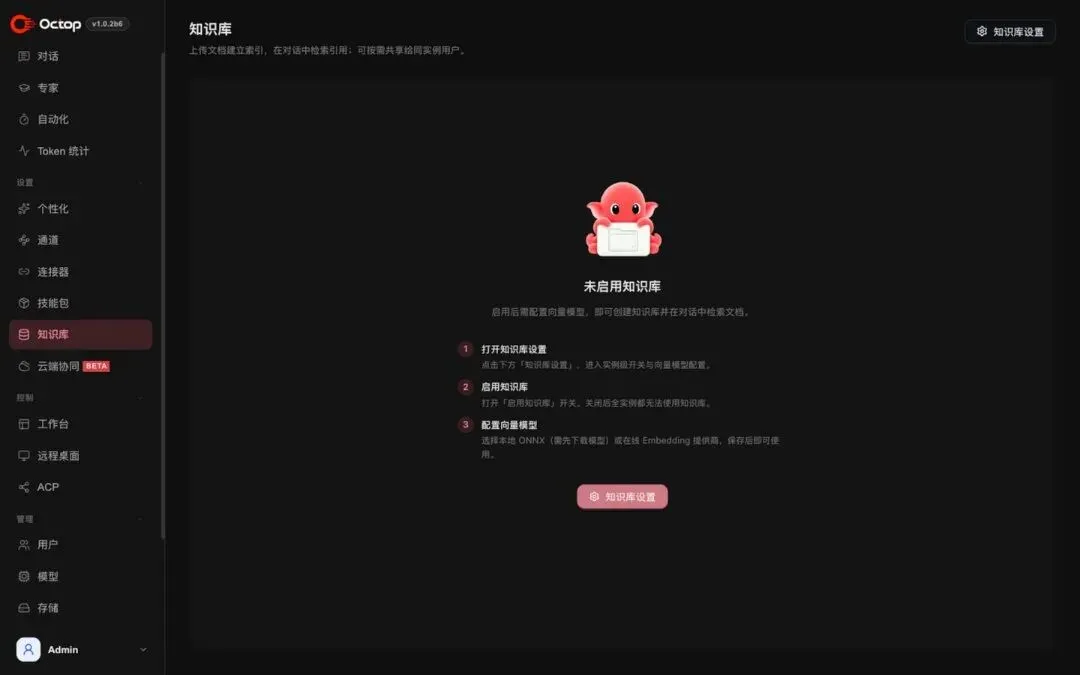
文档问答(知识库)也内置了,上传团队文档建立索引之后,对话中可以直接检索引用,还能在同实例成员之间共享语料。团队 wiki 、产品手册、规章制度丢进去,新同事的问题直接问 AI 就行。不过需要先在知识库设置里启用,并配一个向量模型。
写在最后
Octop 这个项目我觉得还是挺有意思的。
市面上的 AI 助手,要么是纯云端的,数据不在自己手里;要么是单机自托管,只能一个人用。 Octop 抓住的其实是中间的空白地带:一个小团队,想要一个能部署在本地,调用云端 API 运行或者本地跑的模型运行,同时又能多人同时使用。
当然它也不是没有缺点:没有现成镜像,首次部署要从源码构建;大模型要自己配 Key ,效果好坏取决于你愿意花多少钱;远程桌面、浏览器自动化这些能力还需要额外装环境;再加上安全开关保存失效这种小 bug ,都说明项目还很年轻。
但如果你有一台 NAS 或者一台闲置的服务器,想让团队用上「记得住事、干得了活」的 AI 助手, Octop 值得一试。
那么好了,以上就是本篇文章的全部内容啦。
希望对你有所帮助。
我们下篇文章再见。