ARTICLE · 1176136
OpenAI 的命令行工具,偷偷给用户装了个关不掉的后台进程
这周科技圈最有意思的事,不是哪个新模型发布了。
是一个开发者,在 OpenAI 的官方仓库里,开了一个 issue。标题很克制,就是在请求把某个功能改成可选。底下很快堆了一百二十二个赞,和一堆越来越不客气的讨论。
事情是这样的。OpenAI 自家的命令行编程工具 Codex CLI,从 0.157.0 版本开始,只要你打开过一次它的交互界面,它就会在你电脑上装一个持久化的后台守护进程。
这个进程没有终端窗口,不依附任何你打开的程序。你把 Codex 的所有窗口都关了,它还在跑。系统会把它过继给系统的一号进程收养,从此无依无靠但也无牵无挂地活在你电脑里,直到你手动执行一条专门的停止命令,或者重启电脑。
你有没有觉得这个描述有点耳熟。
对,你的杀毒软件就是这么描述病毒的。
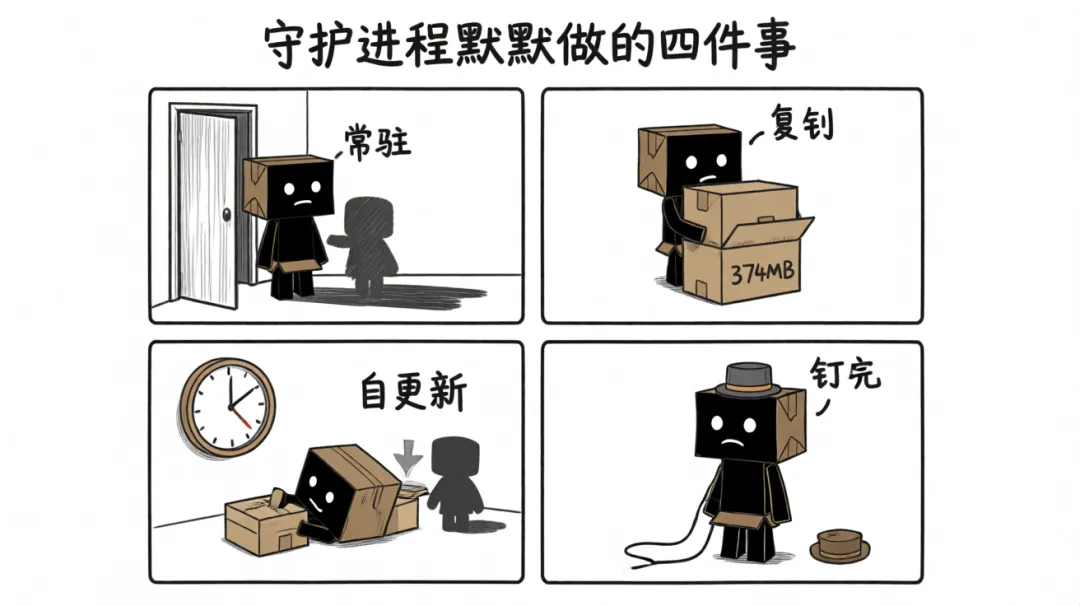
如果你以为它只是安静地待着,那就太天真了。那位开发者逐条记录了这个守护进程在用户不知情的情况下,默默完成的所有动作。
• 它会把整个平台包复制到你电脑的一个隐藏目录里,大约 374MB。这里面包括主程序、一套捆绑的 shell 环境、还有搜索工具。从这一刻起,你电脑上跑的版本和你用包管理器装的版本,成了两套东西。 • 它会启动一个独立的更新循环,第一次在启动五分钟后检查,之后每小时检查一次。发现新版本就自动下载、替换、重启后端。有用户报告,这个自动重启会杀掉你正在运行的任务。 • 它会把它出生时那个会话的环境变量整个钉死。有个用户的代理设置因此全部失效,因为他第一次启动 Codex 的时候挂了代理,之后不管他怎么改配置,后台进程永远走那条旧通道。 • 而这四个行为的关闭方法,确实存在。你在配置文件里加一行配置就能关掉。
问题是,官方的配置文档里,关于这个开关的说明是零。一个字都没有。同一份文档里,Codex 自己的常规更新检查倒是写得清清楚楚。
也就是说,这个行为可以被关闭,但官方没有在任何地方告诉你它存在,更没有告诉你怎么关。它就这么在你不知道的时间,用你不打听的方式,在你机器上跑了起来。
社区的反应,比事件本身更有意思
这个 issue 底下的讨论,质量出乎意料地高。我把几十条评论翻完,发现开发者的愤怒是有层次的。
最先炸的是实际被影响的人。Windows 用户说这个工具因此完全没法用。有人说自己正在跑的任务被自动更新杀掉了,语气里全是那种「我真的很想喜欢你这个产品」的无奈。
然后开始有人翻细节。有人发现,这个后台进程会把它出生时的环境变量整个冻结,你后来怎么改都没用。有人担心,一个能自动更新自己的二进制程序,和用户手动安装的版本从此是两套东西,出了安全问题你都不知道该查哪一个。
最后有人给出了那句被顶得很高的总结,说这个行为「基本上是恶意软件的特征」。
但你猜怎么着,从头到尾,官方没有在这个 issue 里出现过一次。
我特意去翻了评论者的身份标注,几十条讨论,没有任何一条来自 OpenAI 的维护者。这个 issue 从九月下旬开到现在,一百二十二个赞,关于一个数百万开发者在用的工具的核心行为争议,零官方回复。
说到这里,你可能会想检查一下自己的电脑
不管你用没用过 AI 编程工具,都可以花一分钟做个检查。
打开终端,跑这一条命令。
ps aux | grep -iE "codex|claude|copilot|agent" | grep -v grep
它会列出你机器上所有和 AI 相关、正在后台跑着的进程。看到不认识的名字,就去查它是什么、谁装的、怎么关。花一分钟,换一个对自己机器的知情权,划算。
纳德拉说的话,和 OpenAI 做的事
你如果一直在关注这个领域,会发现最近几周的事情串起来看特别有意思。
先是 Anthropic 承认他们没办法可靠地控制自己的 AI agent,正在把内部的评估系统砍掉。然后纳德拉发长文说,AI 需要一个紧急刹车,我们必须假设模型已经被攻破,从一开始就限制它,还提了一整套方案,什么要把模型和执行它的工具分离、要留防篡改的操作记录、要让授权的人随时能暂停系统。
然后,OpenAI 自家的命令行工具,用行动诠释了什么叫说一套做一套。你爸刚讲完要给每辆车装刹车,你转头就给用户的油门焊死了。
我把这三个事件放在一起看,发现它们指向同一个东西。整个行业对 AI 的信任,正在经历一场从「默认可信」到「默认可疑」的掉头。
过去我们对软件的默认态度是,它是个工具,装了就用。但现在这些工具有了自主性,会自己更新、自己常驻、自己做出影响你数据安全的决定。你不得不开始像审视一个新室友一样审视它们,它进你家门的时候打招呼了吗,它动你东西之前问你了吗,它半夜偷偷干什么你能查到吗。
三个值得你花一分钟的问题
如果这件事让你也想检查一下自己的电脑,我整理了三个值得问的问题,不需要技术背景,任何一个用 AI 工具的人都应该问一问。
第一,我的电脑上,有哪些 AI 工具在我不知情的情况下安装了后台进程。一条命令就能列出来,花一分钟,看看有没有你不认识的名字。
第二,这些工具有没有申请过我的许可。一个尊重用户的工具,装常驻进程之前会告诉你,或者在文档里写得清清楚楚让你能自己发现。如果一个工具的行为你在它的官方文档里都查不到,那不是你的问题。
第三,它出事的时候,有人认账吗。一个健康的产品,出了争议会有人回应。一个 issue 开了半个多月、一百多人点赞、官方一个字不回复的产品,你在它身上托付多少信任,自己心里要有数。
回到纳德拉那句话
纳德拉说,我们必须假设模型已经被攻破。
这次的事故给了这句话一个特别讽刺的注脚。最先需要被当成「已被攻破」来对待的,不是什么外部黑客攻击的模型,而是大厂自己交付到你电脑上的工具。你以为你装的是一个助手,它附带了一份你没签过字的用户协议和一个你没同意过的后台进程。
刹车这件事,说的时候很动人,做的时候全是细节。而细节的第一步,可能就是从「别再默默往用户电脑里塞东西」开始。
我这台电脑上那些常驻的进程,今晚还会继续跑着。但至少从今天起,我知道它们都在了,也知道该去哪里查它们。这个知情权,值得每一个把 AI 装进生活的人花一分钟拿回来。