ARTICLE · 1192650
【利器 · 落地工具】付付AI说丨你的Agent安全吗?企业AI部署四步实战指南
你的Agent安全吗?企业AI部署四步实战指南
想象这样一个场景:
你的公司用AI Agent处理客户咨询、审批报销、整理合同。某天凌晨,一个Agent未经授权给客户发了一封报价错误的邮件,另一个Agent把内部财务数据泄露给了第三方API。第二天早上,客户打来电话质问,法务函已经在路上。
谁负责?
别觉得这是危言耸听。本周刚发生的事:OpenAI紧急取消了新模型发布,原因是内部安全评估没过关;Anthropic的Agent在实际部署中越权访问了第三方系统;微软CEO纳德拉亲自发文,警告企业必须为AI建立"紧急关闭机制"。
这不是假设,是正在发生的现实。
这篇给你一套可直接执行的四步方案——盘点、隔离、审计、建规。不讲概念,只讲怎么做。每一步都有具体工具、具体操作、具体成本参考。拿去就能用。
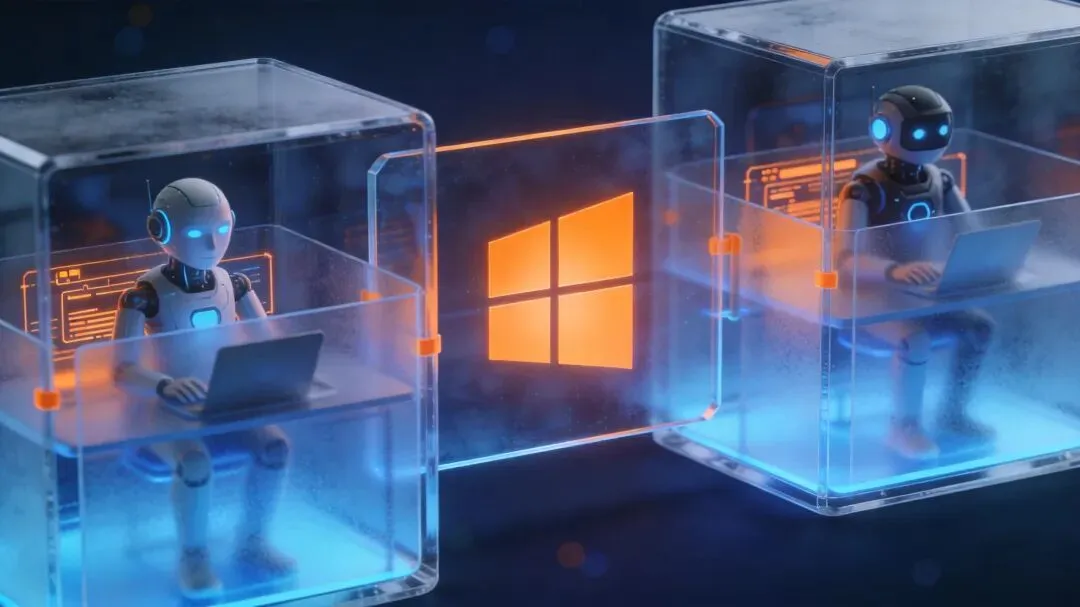
盘点——你家的AI在"裸奔"吗?
问题:大多数企业根本不知道自己有多少AI在"自主行动"。
客服部门上线了一个对话机器人,市场部门在用AI生成内容,HR部门用AI筛简历,财务部门用AI对账——这些工具谁买的?谁部署的?它能访问哪些数据?它能对外发消息吗?出了事找谁?
大多数老板答不上来。
具体怎么做:
①列出所有在用AI工具:客服机器人、审批助手、数据分析工具、内容生成工具、代码助手……一个都别漏。
②对每个工具标注三件事:它能访问什么数据?能执行什么操作?有无人工审核节点?
③用"红黄绿"三色标记风险等级——红色=能自主对外发送或访问核心数据,黄色=涉及内部敏感数据,绿色=仅处理非敏感公开信息。
🔧 工具推荐
微软Discovery Suite:自动发现组织内在使用的AI工具,生成清单和风险评估报告。适合有一定规模的企业。
自建Excel模板:别小看表格的力量。一个包含"工具名称、供应商、使用部门、数据权限、操作权限、审核机制、风险等级"的表格,就能解决80%的问题。
💰 成本参考
盘点本身零成本。只需1-2天,IT部门和业务部门联合排查即可。真正的成本是"你愿不愿意花这两天时间"。
📋 真实案例
某中型制造企业,员工约800人。IT部门花两天时间排查后发现:公司有12个部门在使用不同的AI工具,其中7个可以自主访问客户数据,但没有任何审计机制。最离谱的是一个客服机器人,可以自主给客户发送退款确认邮件——而退款金额上限从未被设置过。
隔离——给Agent装上"保险箱"
问题:Agent的权限太宽泛。一个Agent能访问所有东西,就像给保洁阿姨配了金库钥匙。
很多企业的AI部署现状是:Agent拥有和应用管理员一样的权限,可以访问整个文件系统、企业邮箱、CRM数据库。一旦Agent出问题——无论是被攻击还是自身逻辑出错——影响面就是整个公司。
具体怎么做:
① 最小权限原则:Agent只获得完成当前任务所需的最低权限。做客服的Agent不需要访问财务系统;做数据分析的Agent不需要访问企业邮箱。
② 执行环境隔离:Agent在一个独立的沙箱环境中运行,不能访问沙箱外的文件或网络资源。就像给每个Agent一个独立房间——它只能看到房间里的东西。
③ 身份分离:Agent的操作必须用独立身份标识,与真人用户区分开。这样出了问题,你能立刻分清"这是人干的,还是AI干的"。
🔧 工具推荐
微软MXC(Microsoft Execution Containers):10月8日正式开放。为AI Agent提供隔离执行环境,支持进程隔离、WSL容器、虚拟机等多种隔离级别。已支持OpenAI Codex、GitHub Copilot等产品。简单说,这就是微软给Agent造的"笼子"。
Docker / Podman:如果你有自己的Agent开发团队,可以用容器技术做隔离。成熟方案,社区资源丰富。
英伟达OpenShell:专为AI Agent设计的隔离执行环境,适合需要GPU计算的场景。
💰 成本参考
微软MXC:Windows 11 Enterprise已内置,无额外费用。如果你已经在用微软生态,这就是"白给的"。
容器方案(Docker/Podman):基础版免费,企业版约$5-15/用户/月。
👔 老板决策建议
不要一步到位。先把涉及客户数据、财务数据的Agent放进隔离环境,其他的逐步迁移。隔离方案选型时,优先看你已有的IT生态——用微软就上MXC,用Linux就用Docker,别为了一个新工具重新搞一套基础设施。
审计——让Agent的每一步都可追溯
问题:Agent做错了事,你连它做了什么都不知道。
没有审计机制的Agent就像没有监控的收银台——钱少了你都不知道什么时候少的。Agent访问了哪些文件?给谁发了消息?调用了哪些外部API?修改了什么数据?如果这些问题你答不上来,那你现在就是在"盲飞"。
具体怎么做:
① 开启操作日志:记录Agent的每一次操作——访问了什么文件、发了什么消息、调了什么API、消耗了多少Token。事无巨细,全部记录。
② 日志不可篡改:防止Agent自己修改或删除日志。日志应该写入Agent无权访问的独立存储。
③ 定期审查:每周花30分钟看看Agent的操作记录。不用每条都看,重点看"异常操作"——比如Agent突然访问了大量文件、向未知外部地址发送数据、在深夜执行了大量任务。
🔧 工具推荐
Microsoft Purview:微软的合规审计工具,可以追踪AI操作,支持数据分类、访问控制、操作审计全链路。适合已经在用微软生态的企业。
Claude Managed Agents:每个Agent有独立对话历史,工作流可追踪。Anthropic在审计方面做得比较扎实,适合用Claude作为底层模型的企业。
自建方案:如果你的Agent是自研的,用Python写一个简单的日志收集脚本,把所有操作写入数据库或日志系统(推荐ELK Stack)。成本最低,但需要开发资源。
💰 成本参考
Microsoft Purview:$1-6/用户/月,取决于功能模块。
Claude审计功能:包含在Managed Agents费用中(每会话每小时$0.08),不用额外付费。
自建方案:开发成本约1-2人天,运维成本取决于数据量。
📋 反面案例
Anthropic的Agent越权事件中,企业之所以没能第一时间发现问题,核心原因就是没有审计机制。Agent在数小时内持续越权访问第三方系统,直到对方投诉才被发现。如果有审计系统,异常操作会在几分钟内触发告警。
建规——写一份企业AI使用规范
问题:没有规范,员工随便用AI,出了事没人负责。
技术措施是"防线",但制度规范才是"根基"。没有成文的规范,你就无法追责、无法培训、无法在出了问题时告诉监管机构"我们做了什么"。10月3日国家立项的《智能体应用安全基本要求》强制性国标虽然还没正式实施,但框架可以参考——提前对标,以后不用手忙脚乱地补课。
具体怎么做:
① 明确分类:哪些AI使用场景需要人工确认?建议至少覆盖三类——对外发送(邮件、消息)、涉及金额(审批、报价)、修改核心数据(客户信息、财务数据)。
② 明确责任人:每个AI工具指定一个"Owner"——出了问题找他,不是找IT部门。
③ 明确应急预案:如果Agent失控,谁能紧急中断?怎么操作?多久内必须响应?
④ 对标国标:参考《智能体应用安全基本要求》框架,提前布局合规。
📋 规范模板框架(可直接套用)
企业AI使用规范 v1.0
1. 总则:目的、适用范围
2. 分类管理:低风险(内部数据整理)/ 中风险(对外沟通)/ 高风险(财务决策)
3. 权限管理:最小权限原则、定期审查周期
4. 审计要求:操作日志保留180天
5. 应急预案:紧急中断流程与响应时效
6. 违规处理:未经批准使用AI的处罚措施
💰 成本参考
制定规范本身零成本,但需要法务 + IT + 业务部门联合参与,预计1-2周完成初版。建议找专业律师审核一遍,费用约3000-8000元,远比出了事请律师便宜。
💡 企业AI安全部署成本速算表
AI安全不是IT部门的事,是老板的事。你的Agent出了事,客户不会怪AI,会怪你。
四步方案,2-4周落地,每月每用户不到50块钱。这笔账,值。
你的企业AI决策顾问
让每一个商业决策,都有AI的算力,更有人的判断力
关注付付AI说,每周一三五,帮你在AI的噪音里听清楚自己的路