ARTICLE · 1229604
“AI 抢在攻击者前面找到漏洞”,这句话站得住吗
事件本身已经清楚:PHP 内核两个未认证 RCE,CVSS 9.2,10 月 21 日发补丁,美国安局建议打不了就先下线。真正值得推敲的,是围绕它流传最广的那句判断——前沿 AI 抢在攻击者之前发现了漏洞,为防御方打开了窗口。
这句话有事实基础,但它被讲得太顺,省略了几个关键条件。
一、窗口是真的,但只有两个月
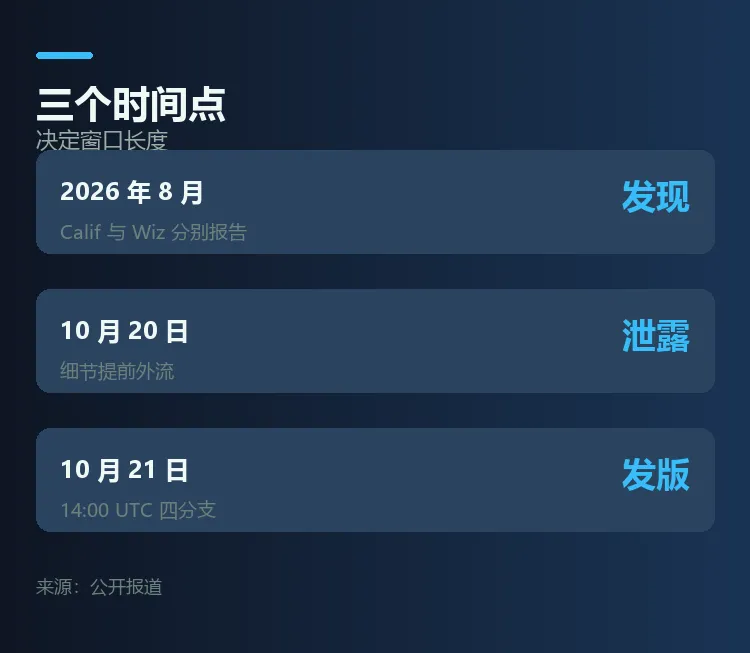
据公开信息,安全公司 Calif 在 8 月借助模型发现其中一个漏洞,Wiz 独立发现并报告了两个。之后是为期约两个月的协调修复:验证、开发补丁、通知分发方、准备 WAF 规则。
这两个月就是所谓的“防御者窗口”。它确实给维护方争取了时间——Cloudflare 在披露前就部署了检测规则,PHP 团队准备了四个分支的修复版本。
但窗口的计量单位是“天”,不是“年”。而且这次窗口被压短了:原定 10 月 22 日披露,10 月 20 日细节在社交平台泄露,补丁被迫提前一天。
二、泄露之后,这句话就不再成立
“抢在攻击者之前”成立的前提,是漏洞细节还不为人知。一旦泄露、一旦 PoC 公开,攻防双方的信息差就归零了。
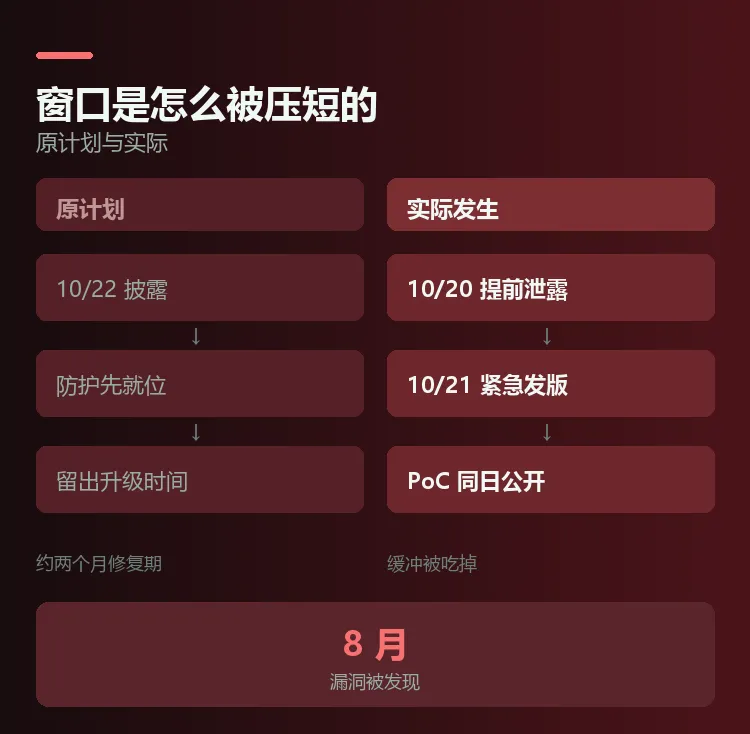
10 月 21 日,公开研究仓库里已经出现 PoC 材料与实验环境。亚马逊随后表示,观察到漏洞公开前四天就有攻击尝试,并称这些漏洞“正在现实网络环境中遭到广泛利用”。
也就是说:AI 的确抢先了,但抢先的收益,在泄露那一刻开始快速折旧。
三、三个被省略的条件
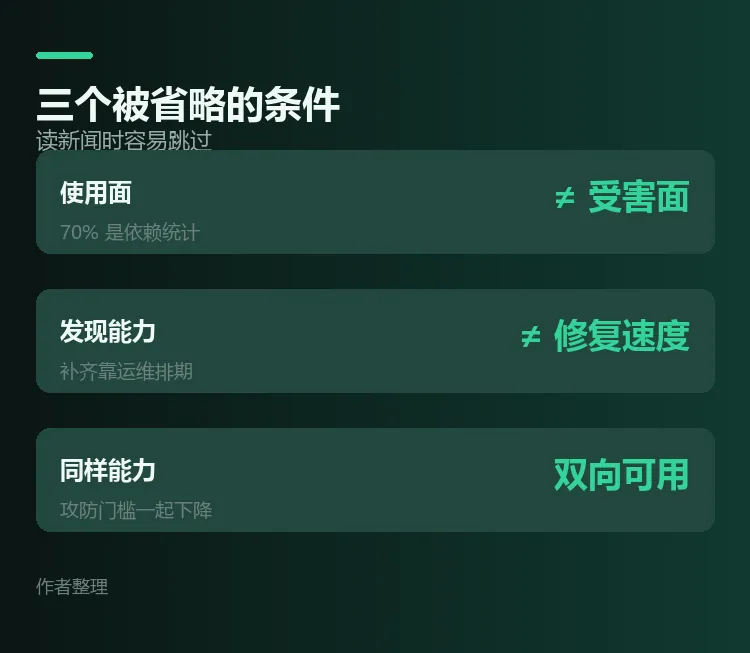
条件一:影响面不等于可利用面。 “约七成网站依赖 PHP”是使用面统计,能不能打进去取决于版本、执行模式(mod_php 风险最高)、配置和上层应用。把使用面直接当受害面,是这类报道里最常见的偷换。
条件二:发现能力强,不等于修复速度快。 Censys 的扫描显示,约 260 万台 PHP 主机里约 150 万台仍在无补丁版本上。真正决定这周风险曲线的,不是“谁先发现”,而是“谁先升完”。
条件三:同一能力对攻击方同样有效。 Wiz 自己的表述是,这类内存漏洞过去需要复杂的分析与反复调试,AI 把门槛降下来了。能力是中性的,谁先用、用在哪一侧,才决定它是防御资产还是攻击资产。
四、反例与存疑清单
| 存疑点 | 为什么值得怀疑 | 需要的证据 |
|---|---|---|
| “AI 首次独立发现高危漏洞” | 同期有两支团队报告,人机分工未公开 | 发现过程与人工介入比例 |
| “没有野外利用” | 与亚马逊、Cloudflare 的表述冲突 | 具体样本、时间戳、攻击来源 |
| “防御者窗口”的价值 | 窗口被泄露压缩,收益难量化 | 泄露前后利用量的对比数据 |
| “影响七成网站” | 使用面口径,非受害面 | 按版本与配置的暴露统计 |
| “史上影响最大之一” | 无统一比较标准 | 与其他高危事件的量化对照 |
五、窗口是真的,但它只对做了准备的人有用
趋势信号清单(出现以下信号,说明窗口正在关闭)
公开仓库里出现可直接复现的实验环境 主机商开始批量下发升级通知 扫描流量出现针对 PHP 版本指纹的探测 安全厂商频繁更新检测规则 行业群里开始流传“某站被打”的截图
假设我们接受“AI 抢先发现了漏洞”这个说法,接下来该问的是:这两个月里,防守方到底能做什么。
第一件事,盘清暴露面。 不是统计“我们有多少网站”,而是统计“有多少台机器在跑 PHP、分别是哪个版本、谁负责升级”。这份清单平时没人愿意做,出事时却决定了响应速度。
第二件事,把补丁时限写进流程。 高危漏洞从披露到被利用的间隔,这几年一直在缩短。如果没有“严重级必须在 72 小时内完成评估”这类硬规定,升级就会一直排在需求后面。
第三件事,提前演练回滚。 跨版本升级最大的阻力不是技术,是怕搞坏业务。演练过一次,真到那天就敢动手。
这三件事都做完,窗口才有意义;一件都没做,窗口就只是别人的时间。
反过来看,这也是“AI 发现漏洞”这类叙事最容易被误读的地方:它描述的是防守方的信息优势,而不是防守方的执行能力。信息优势可以在一夜之间被泄露抹平,执行能力不会。
五、判断
AI 在这件事里的作用,被两边同时放大:支持者说它救了互联网,怀疑者说它只是把军备竞赛提速。更接近事实的说法是——它把“发现漏洞”从稀缺手艺变成了可规模化的产能,而修复、分发、升级这三件事,一点都没变快。
产能上去、消化能力没上去,结果就是漏洞堆积。这周真正该问的不是“AI 有没有抢在攻击者前面”,而是“补丁发出来之后,我们的升级排期排在几号”。
窗口的价值,取决于你在这个窗口里做了什么。什么都不做,窗口就只是一条新闻。