ARTICLE · 1266103
又见“银狐”木马!这次它藏进了“软件安装包”,专挑上班族下手
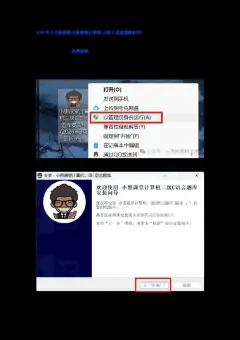
上班族注意:你可能正在下载一个“假安装包”。国家计算机病毒应急处理中心最新研判显示,“银狐”木马病毒攻击活动持续活跃,除了用“裁员”“违纪”等话术钓鱼,伪装成软件安装包的情况也在进一步增加——骗子把木马做成了“微信”“WPS”“360安全卫士”的安装包,等你主动装进电脑。
据国家计算机病毒应急处理中心与国家计算机病毒防治技术国家工程实验室联合发布的《2026年9月流行计算机病毒列表及趋势研判》,近一个月流行病毒呈现三个明显趋势:一是与工作场景关联的钓鱼攻击增加,“账单报表”“放假值班安排”“工程进度计划”“证件打印”等主题反复出现;二是“银狐”木马持续活跃,伪装成软件安装包的情况增多;三是针对学生和家长的仿冒“作业帮”等教育App、仿冒热门装机软件(驱动管理、文字处理、网络安全软件)的攻击增加。
来源:国家计算机病毒应急处理中心《2026年9月流行计算机病毒列表及趋势研判》
一、为什么“银狐”专挑上班族和这些“安装包”
“银狐”是长期在国内活跃的窃密木马家族,主打“钓鱼+窃密”:用看似正经的工作文档、仿冒软件骗取安装,一旦运行就窃取社交账号、网银凭证、企业资料,甚至远程控制电脑。它最“鸡贼”的地方在于——借的是“信任”:财务收到“对账单”、HR收到“值班表”、员工下载“办公软件”,都很容易放松警惕,而这正是它得手的关键。
伪装成软件安装包尤其危险:很多人习惯用搜索引擎找“微信安装包”“WPS下载”,却忽略了搜索结果里“广告”“推广”标签下的链接可能是仿冒的;还有人图方便从非官方渠道、网盘、群聊文件下载软件,正中木马下怀。
二、中了“银狐”会怎样
一旦感染,可能出现:鼠标自己动、软件自动发消息、账号在异地登录、文件被加密或窃取。对个人是社交/银行账号失守,对企业则可能意味着财务数据、客户信息、合同机密外泄——这也是公安部曾专门通报打击“银狐”木马病毒的原因。
官方处置建议(来源:公安部网安局、国家计算机病毒应急处理中心):① 立即断网——发现鼠标自动操作、软件自动发消息等异常,第一时间断开网络,防止木马远程操控和数据外传;② 改密码——在另一台安全设备上修改社交账号、网银、邮箱密码,并开启多因素认证;③ 通知预警——立刻告知亲友、同事、客户你的账号可能被盗,防止骗子借你的名义二次行骗;④ 专业查杀——联系IT部门或使用专业杀毒软件全盘查杀,必要时重装系统;⑤ 重要文件若有备份请核对备份完整性,避免勒索型变种“加密索赎”造成不可逆损失。
三、三件小事,提前把“银狐”挡在门外
下载软件务必通过官方网站,并把常用软件官网加入浏览器收藏,避免每次临时用搜索引擎找、误点“广告”推广链接;对群里、陌生人发来的“对账单”“值班表”“软件包”,先核实发送者身份,别急着双击;个人用户可为电脑安装并开启正规安全软件,单位则建议按流行病毒特征加强边界防护、并可通过国家计算机病毒协同分析平台(virus.cverc.org.cn)上传检测可疑文件。
骗子换的是包装,内核永远是“让你主动装、主动点、主动信”。守住“不从非官方渠道装软件、不轻信工作名义的文件、异常就断网”这三条,比装再多的杀毒软件都管用。
内容引用自正规新闻媒体,如涉及侵权请联系删除。
本文核心观点和主要内容由作者撰写,AI提供润色和排版,部分图片由AI生成。