ARTICLE · 1267729
OpenClaw不火了:39万星标,挡不住话题退潮
科普中国在10月14日发了一篇《半年前爆火的OpenClaw,怎么没人提了?》。四天后,另一篇公众号文章把标题写得更直白:《OpenClaw两个月就没人提》。
当同类选题开始密集出现,通常意味着一个技术话题进入了"缅怀期"。
但把数据摊开看,这件事比"过气"两个字有意思得多:讨论量断崖式回落的同时,仓库的星标仍在增长,版本仍在发布,争论仍在继续。退的到底是什么,需要拆开来看。
一、退的是讨论,不是星标
先看这个项目火到什么程度。仓库创建于2025年11月24日;到2026年3月1日,星标突破25万,超过长期霸榜的 React(24.3万),成为 GitHub 上星标最多的软件项目——从零到第一,用时不到四个月【2】。
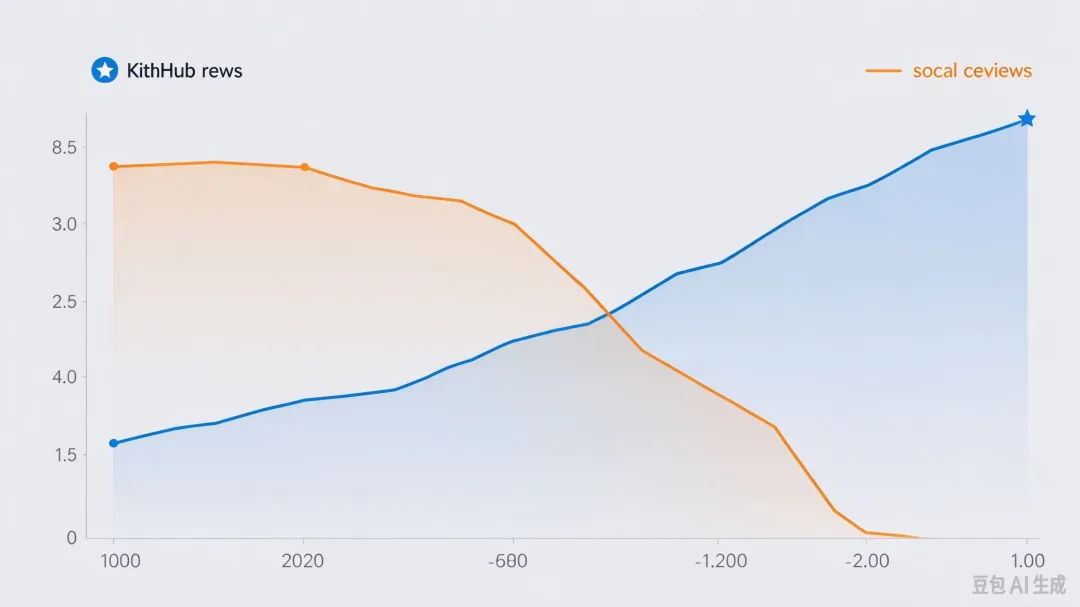
截至2026年10月19日,openclaw/openclaw 的星标是392,402,fork 82,489【1】。也就是说,星标从来没有跌过,还在涨。
真正断崖的是讨论量。Hacker News 上提及 OpenClaw 的帖子数:2026年1-2月共789条,3-4月633条,5-6月骤降到161条,7-9月三个月加起来只有148条【3】。
热度的成色也在变。2-4月的头部帖子动辄802到1349分;8月31日发布的《OpenClaw 2.0》在 HN 只拿到148分【3】。
一个仓库在安静地涨星,一个话题在喧哗后退潮。这两件事同时为真——而这正是"不火了"这个说法容易说错的地方:星标衡量的是关注增量,讨论量衡量的是注意力分配,两者在2026年走出了完全相反的曲线。
二、免费搭车的时代结束了
降温的第一层原因,不在产品,在平台。
2026年2月22日,Google 被曝限制 AI Pro/Ultra 订阅用户通过 OpenClaw 调用配额【5】。4月3日,Anthropic 向用户发信:自4月4日起,Claude 订阅额度不得再用于 OpenClaw 等第三方工具,需要单独按量付费,理由是"这些工具对我们的系统造成了过大的压力"【4】。
这不是针对某个开源项目的敌意,而是算力供给方在收回红利。早期狂欢里,很大一块是"用订阅价跑个人智能体"的套利空间;红利一收,尝鲜的真实成本立刻浮出水面。
4月21日,Anthropic 又表示此类用法"再次被允许"【6】。但4月30日,一个1349分的热帖仍在控诉:Claude Code 会对提及 OpenClaw 的提交拒绝执行或要求加价【6】。政策的反复本身,就是不确定性的一部分——对用户来说,"今天能用、明天未知"比"明确收费"更劝退。
三、一次9.9分的漏洞,透支的信任最难修复
第二层原因是安全。
2026年3月29日公开的 CVE-2026-33579 显示:OpenClaw 在2026.3.28之前的设备配对审批路径缺少作用域校验,低权限调用者可以把自己提权为管理员,CVSS v3.1 基础分9.9,属严重级别。官方已在3月28日版本中修复【7】。
漏洞修了,但舆论的标签撕不下来。3月22日,一个题为《OpenClaw 是伪装成白日梦的安全噩梦》的 HN 帖子拿到397分【12】——这是观点,不是漏洞本身的定性,可它塑造了大量围观者的第一印象。
对一个常驻后台、能接触你的文件、浏览器和聊天软件的智能体来说,安全事件的传染速度远快于功能更新。功能好不好用需要体验,"可能被提权"只需要一条新闻。信任的透支是不对称的:建立要几个月,崩塌只要一个 CVE 编号。
四、能跑起来,和能用下去,是两回事
第三层原因是门槛,也是留存。
一位托管服务商创始人在 HN 上的原话很诚实:跑 OpenClaw 要么自建云虚拟机或本地容器——麻烦;要么把 root 权限交出去——不安全;连 Slack、Google Workspace 这类基础集成,都得自己建 OAuth 应用【8】。
更微妙的是感知落差。4月15日,一个 HN 提问帖写道:发帖人自认身处 AI 圈核心,"我本人不用,我身边的人也不用",该帖342分、383条评论【9】。
这是样本观察,不是留存统计——但它解释了为什么讨论量会萎缩:装过的人不少,长期养着的人不多。配置、授权、记忆维护的隐性成本,决定了星标能不能变成日活。
五、网友怎么说:拉扯了半年,吵的还是老问题
翻回 Hacker News 的评论区,会发现围绕 OpenClaw 的争论在2026年10月仍在继续,只是话题从"它有多惊艳"转向了"它有多麻烦、值不值得养"【14】。
怀疑派的火力最猛。有网友调侃 OpenClaw 的典型事故是"删掉你的邮件和业务记录",顺手贴出一篇关于 AI 智能体误删邮件的媒体报道链接;有人干脆发问:"AI 驱动的创业公司都在哪?为什么至今没有人的 OpenClaw 生意做到跨国?"【14】;还有人担忧模型门槛下降之后的场景:"一个少年配一条提示词,就可能造成数百万美元的损失——这样的人有多少,问题就有多大。"【14】
使用派的辩护也很具体。一位网友承认自己"被迫用上了 OpenClaw 的工作板",只是觉得它对一次性环境来说太重——注意措辞:是在用,但有怨气【14】。另一位则指出 OpenClaw 的记忆无非是本地文件,"指向它就能迁移到另一个 agent",护城河没那么神圣【14】。
还有一派对降温本身不以为然:"普通人根本不关心计量和成本,只关心质量——而在质量上,没有人接近 OpenAI 和 Anthropic。"【14】
三种声音放在一起,能看出一个变化:评论区不再惊叹"它能做什么",而是在清算成本——时间成本、安全成本、迁移成本。一场话题的成熟,往往就体现在争吵内容的更换上。
六、未来走向:三条线索与三个观察点
基于公开信息,对未来能做的不是预言,而是把线索摆出来。以下属于推断,不是定论。
线索一:官方把"降低门槛"当成了主轴。 8月30日发布的 OpenClaw 2.0 是迄今最大的一次更新:933名贡献者参与,其中569人是首次贡献,合并超过16,000个 PR——约占项目史上全部合并 PR 的一半【13】。更新重点不是堆新功能,而是简化安装(直接复用电脑上已有的 ChatGPT/Claude 订阅、API key 和本地模型)、重建浏览器应用、推出共享云会话的多人协作【13】。方向很清楚:从"给极客的命令行玩具"往"普通人能装、团队能用"走。
线索二:生态位在向基建沉降。 托管服务商在替用户消化部署难题【8】;官方博客9月宣称微软 Autopilot 基于 OpenClaw 构建——这是官方自述口径,尚无独立核实,但即便打对折,也说明项目在试图进入企业视野【13】;中文世界的本土教程与托管供给每周都在更新【11】。被讨论得越来越少、被依赖得越来越多,正是基建的典型状态。
线索三:博弈没有结束。 平台政策已经示范过"随时可以收权"【4】【6】;开源模型一旦在质量上追近,围绕智能体滥用的担忧还会再掀波澜【14】。这意味着 OpenClaw 未来的热度未必线性下滑——一次政策变动或一次重大安全事故,都可能把它重新推上头条。
对应的三个观察点:模型平台是否再度收紧接口;是否出现下一次出圈级安全事件;以及扣除尝鲜期之后的真实留存(这个数字官方从未公布,只能用第三方托管订单、插件生态活跃度之类的替代指标去猜)。
七、把"不火"说准
冷静看,OpenClaw 没有死。
2.0 版本在8月底发布;截至10月19日,仓库仍在高频推送;近一周微信侧仍检索到12篇相关文章,从版本解读到本土托管教程,供给并未中断【10】【1】【11】。"过气"的判定,对一个仍在更新、仍有供给的项目来说,至少是不完整的。
综合公开数据,一个更克制的判断是:退的是大众注意力和免费红利,不是项目生命线。OpenClaw 正从"人人都在谈"的网红产品,退回开发者基建层。基建的标志恰恰是——没什么人讨论,但一直有人在用。
判断这类项目,与其盯 star 数和热搜,不如盯三个指标:模型平台的政策走向、安全漏洞的记录与响应速度、以及扣除尝鲜期之后的真实留存。
第一个指标看得到方向,第二个能看到底线,第三个最难看到——所以大多数"XX还火吗"的争论,其实都是在拿前两个指标冒充第三个。
下一个问题还没答案:当注意力离开,"个人智能体"这层需求会被 Claude Code 们收编,还是等着下一个 OpenClaw 拿同样的剧本再火一遍?值得持续跟踪,现在下结论为时尚早。
参考来源
GitHub API:openclaw/openclaw 仓库元数据(2026-10-19) star-history:OpenClaw Surpasses React to Become the Most-Starred Software Project(2026-03-01) Hacker News / Algolia API:OpenClaw stories 分期计数(2026-10-19) Hacker News:Tell HN — Anthropic no longer allowing Claude Code subscriptions to use OpenClaw(2026-04-03) Hacker News / Google 论坛:Google restricting AI Pro/Ultra subscribers for using OpenClaw(2026-02-22) Hacker News:Anthropic says OpenClaw-style usage allowed again(2026-04-21)及 Claude Code 提交争议帖(2026-04-30) MITRE/VulnCheck:CVE-2026-33579(2026-03-31) Hacker News:Show HN: Klaus — OpenClaw on a VM(2026-03-11) Hacker News:Ask HN: Who is using OpenClaw?(2026-04-15) Hacker News / openclaw.ai:OpenClaw 2.0, Accidentally(2026-08-31) 搜狗微信搜索:近一周"OpenClaw"公众号文章检索(2026-10-19) Hacker News:OpenClaw is a security nightmare dressed up as a daydream(2026-03-22) OpenClaw 官方博客:OpenClaw 2.0, Accidentally(2026-08-30) Hacker News / Algolia API:OpenClaw 相关评论检索(2026-10-15至10-18样本)