ARTICLE · 1272130
Candiru 间谍软件自查,手机防护设置
Candiru 间谍软件自查,手机防护设置看一眼广告,手机就可能被植入军火级间谍软件——上周 Candiru 的首例实锤把这句话从猜测变成了事实。40 亿次广告竞价背后,7.5 万个 App 的广告位都可能是入口。多数人不清楚自己是否被定向过,好消息是:五步自查加三件免费工具,能把入口堵掉九成。 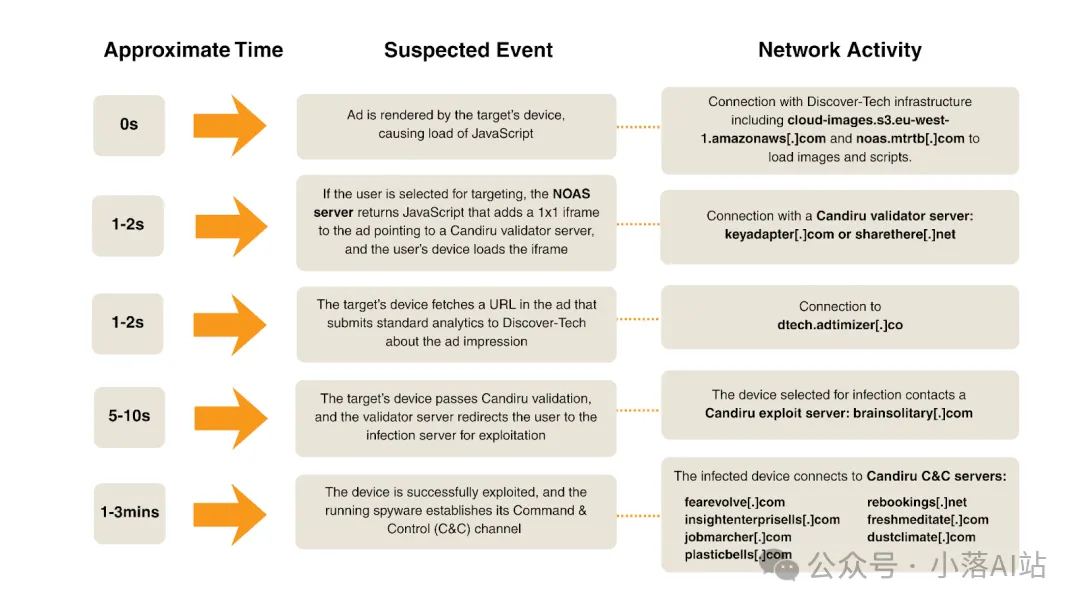
真正的防护,是让对手打不起。 — 小落 END
Candiru 事件时间线与关联域名
一、感染是怎么发生的
零点击,意思是广告加载的那一瞬间代码就跑起来了,你甚至没看见那个广告。
- 载体
广告公司 Discover-Tech 的回调代码。广告本身不带攻击代码,只在加载时回传广告 ID 和 IP,服务器筛选目标后才下发 payload - 规模
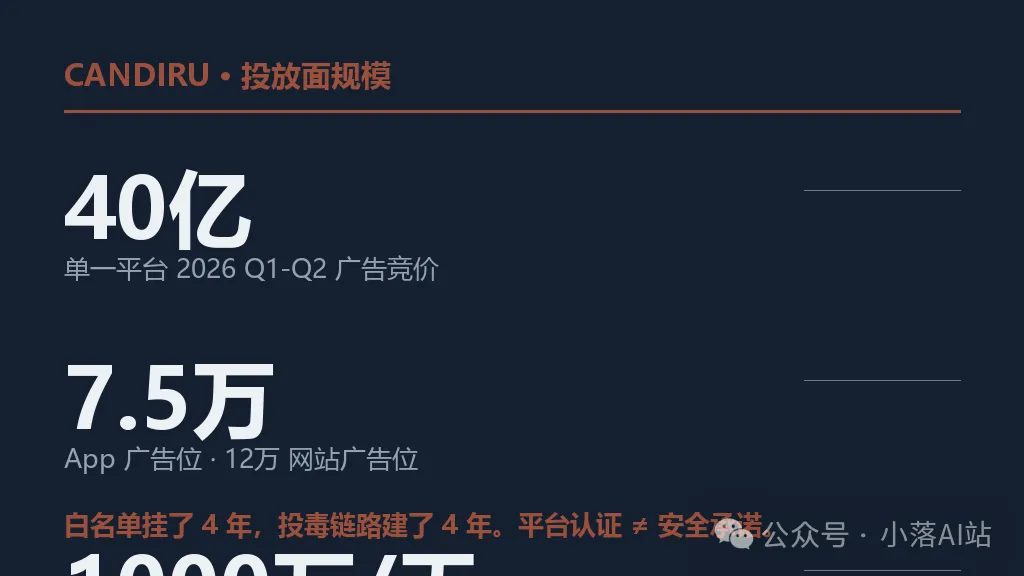
单一平台 2026 年 3-6 月近 40 亿次竞价,回调代码分布在约 7.5 万个 App、12 万个网站,Confiant 估算日均约 1000 万条广告 - 白名单前科
Google 和 IAB Europe 从 2020 年到 10 月初一直把 Discover-Tech 列为可信广告商,事件曝光后才移除——平台白名单不是安全承诺
Candiru 规模数据卡
二、五步自查与防护
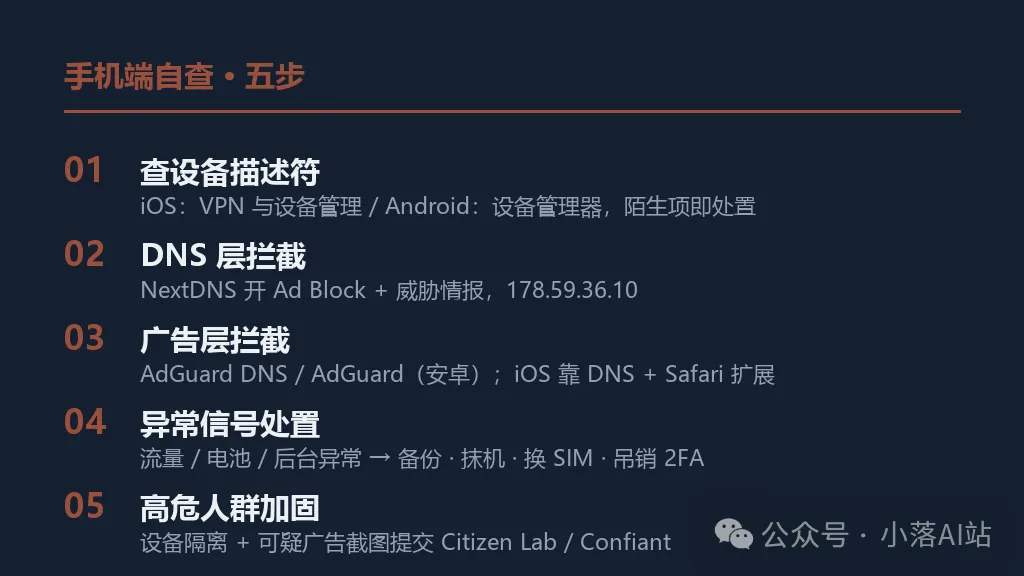
第一步:查设备描述符。 间谍软件要驻留就得拿系统级身份。
iOS:设置 → 通用 → VPN 与设备管理 → 有无未知「设备描述文件」
Android:设置 → 安全 → 设备管理器应用 → 逐个核对是否自己装过
有陌生描述符或未知应用持有设备管理员权限,直接进第四步处置。
第二步:DNS 层拦截。 把 Citizen Lab 和 Confiant 公开的域名集(事件时间线图里全列了)加进 DNS 拦截:
- NextDNS
免费,开启「Ad Block + Threat Intelligence」两个选项,手机改 DNS 到 178.59.36.10 即可 - Cloudflare 1.1.1.1
开启 Malicious 过滤,防不住广告投毒但挡掉已知 C2 域名
第三步:广告层拦截。
- AdGuard DNS / AdGuard(安卓)
拦截广告请求本身,断掉「广告加载 = 回调上报」这条链路 - iOS 没有系统级广告拦截
,靠第二步的 DNS 配置 + Safari 内容屏蔽扩展兜底
第四步:异常信号与处置。 零点击 payload 的典型痕迹是流量、电池、后台三异常:数据莫名上涨、电池异常掉电、后台有陌生进程。发现任何一条:先备份,再抹机重装,然后换 SIM、改密码、吊销双因素——C2 是 7 个域名,别只清设备。
第五步:高危人群加一层。 记者、活动人士、安全团队本身(研究广告投毒的人恰是最佳目标):设备隔离使用、敏感任务不走广告流量大的 App,把可疑广告截图(含广告 ID)提交给 Citizen Lab 或 Confiant,两家都在收样本。
五步自查数据卡
本周顺手看四个
- PHP2Shell 被 AI 挖出来了
PHP 两个未认证 RCE(CVE-2026-109618/109619),影响面覆盖 70% 互联网站点,8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 起修复,跑 PHP 的站现在就该查 - NGINX 一口气修 5 个
3 个内存缺陷(worker 崩溃、特定配置下可能 RCE)加 1 个 TLS 客户端证书校验可被跳过 - Fake AI 投毒
ANY.RUN 统计 4-10 月 1258 条沙箱分析,攻击者仿冒热门 AI 产品发假包,装完偷浏览器会话 - TensorLake 中招 Shai-Hulud
又一起 npm 供应链自传播蠕虫,装包前锁依赖、断网装包的老规矩再强调一遍
结尾,三件值得盯的事
- 白名单 ≠ 安全
广告商白名单给了四年,投毒链路照样建了四年。以后所有「平台认证」都要问一句认证了什么 - 手机是新的服务器
驻留型 payload 打的是「永远在线」的设备,手机丢的不是数据,是整条身份链 - AI 挖洞的下一站
PHP2Shell 是 AI 发现的,下一个被 AI 批量找出来的高危,可能就在你项目依赖的某一层
觉得这篇有密度,点个关注不迷路,下一期继续拆 AI 与安全圈的新动态。Citizen Lab 报告、BleepingComputer 拆解、AdGuard 与 NextDNS 配置、Confiant 博客,新关注后台回复【261029】 领取本期资源包。把这篇转给你的安全团队,省一次设备沦陷。