ARTICLE · 1324283
电脑总弹窗、被偷偷装流氓软件?安利这款 5.6K 星开源拦截器,一刀切断提权!
windows电脑用久了,是不是会各种弹窗和流氓软件烦死了?
把 Windows 的 UAC(用户账户控制)弹窗比作小区门禁,其实特别形象。每次软件想要管理员权限,系统就会弹个框问你:“放行吗?”
偏偏有些流氓软件就盯着这个门禁,变着法儿骗你点“是”。一旦得逞,它们就能在你的电脑里为所欲为——悄悄装驱动、写注册表启动项、劫持浏览器,等你想收拾残局的时候,连病灶在哪都找不到了。
今天安利的这款 Malware-Patch(软件屏蔽器),干的事特别解气:它给 Windows 的门禁加了一套“黑名单闸机”,名单上的流氓软件,休想再借你的身份进门。而且这工具是开源的,目前在 GitHub 上拿到了 5.6K Star,圈内不少老手都在用。
它到底能解决什么问题
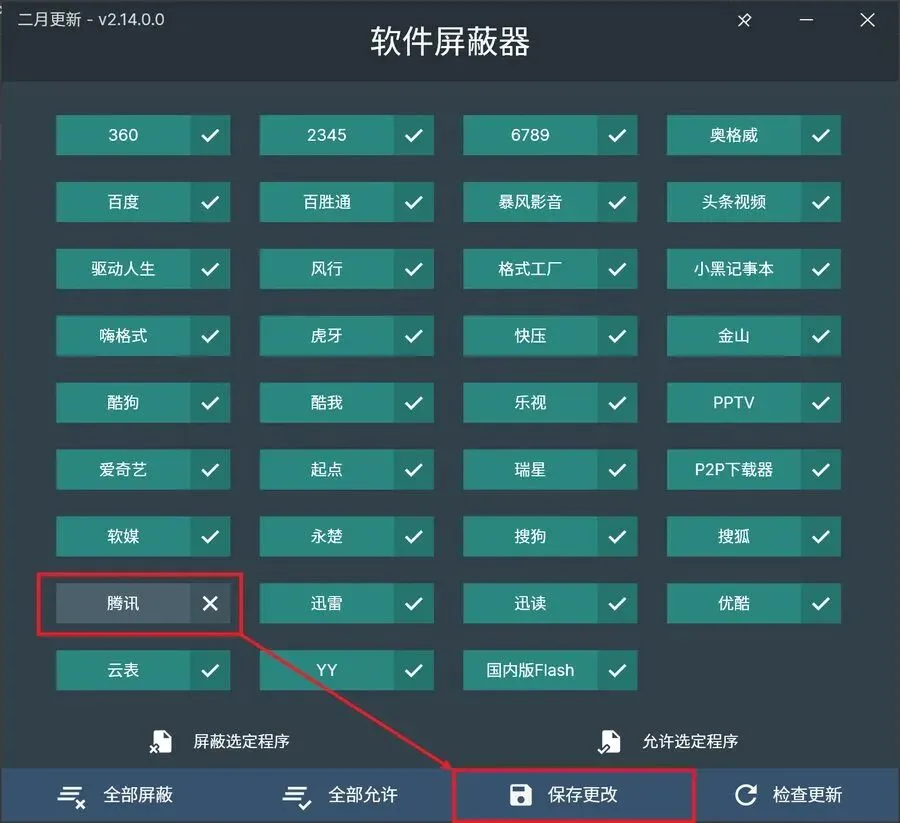
核心逻辑很简单:把指定的软件拉黑,它们想申请管理员权限时,会被直接掐断。 作者把玩法拆成了几块:
01 拦截指定软件的管理员授权
在界面里把流氓软件加进黑名单并点保存,之后它们再想申请高权限,弹窗直接被拦截,根本拿不到管理员权限。想恢复放行?从名单里删掉就行,随用随改。
02 无需后台运行,不占内存
它不是那种常驻后台盯着你的守护进程,而是直接修改了 Windows 自身的 UAC 提权流程。规则保存好后,软件直接关掉就行,开机绝不拖后腿。对讨厌后台常驻程序的强迫症来说,这点相当加分。
03 认准数字签名,改名也白搭
它认的是软件的数字签名,而不是冰冷的进程名。流氓软件就算换个马甲、改个路径,只要签名对不上,照样被无情拦截。这比那些靠关键字匹配的土办法稳妥太多了。
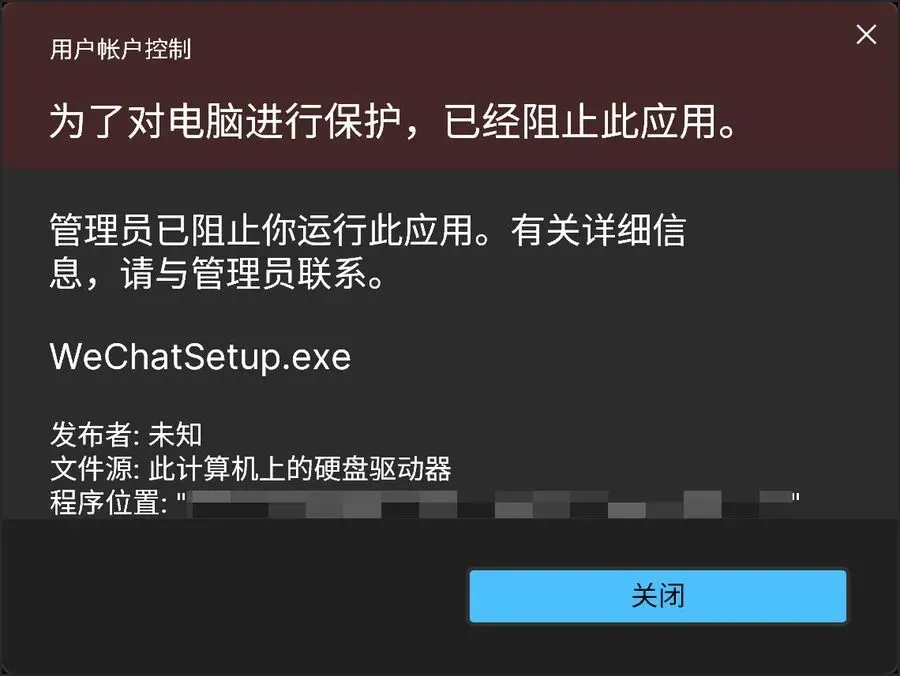
核心逻辑: Windows 权限界的「油猴」
浏览器里有油猴(Tampermonkey)帮你改网页体验,而这个工具就是给 Windows 的提权流程加规则,思路完全一致:
底座不动: 不替换任何系统核心组件,只接管提权这道关卡。
模块化管理: 名单一条条加,改完即刻生效。
可审计: 所有的规则都写在你本地,清清楚楚,看得见也改得了。
为什么它值得放进装机清单?
除了前面提到的不驻留内存和签名识别外,它还有个隐藏大招:支持命令行批量操作。
如果你要给多台电脑布防,用命令行能省不少事:
下载地址
github.com/the1812/Malware-Patch/releases/latest
GitHub 地址
github.com/the1812/Malware-Patch
推荐阅读:
既然看到这里了,如果觉得有用,随手点个赞、在看、转发三连吧。
THANKS FOR READING