ARTICLE · 1330864
一句话生成的 App,现在能直接发链接:Cursor 把部署那段也接了
Cursor 在官方 changelog 发布《Build Live Apps in Cursor》,并在 X 上公告;Vercel 官方账号回应说,这套部署建在自己的 Vercel for Platforms 上。这次没有新模型,代码能力也没动,补的是从"写完"到"别人能打开"之间那一段。
官方把问题写在 changelog 第一句。 原文是:Agents have lowered the cost of writing code, but most apps and tools that users build never make it off of localhost。智能体把写代码变便宜了,可绝大多数做出来的应用和工具从来没离开过本机。X 上那条帖子写的是 "most apps never make it off localhost",有工程师接着开玩笑:"cursor just came for the localhost graveyard"。这句自嘲比任何跑分都准确地说明了这次更新的位置。
起点有硬限制,先说清楚免得踩空。 必须是 cloud agent,而且在提示里明确说要 build an app;Cursor 的 Apps 文档写着 "this feature is not supported locally",本地 agent 不走这条发布链路。它属于需要显式触发的模式,不会自动把所有产物都部署一遍。另外要更新客户端,changelog 里也提了一句。
完整链路是一条直线。 用户描述想要什么,cloud agent 搭好 Web 应用脚手架;应用需要数据库时自动开一个 Postgres;鉴权挂在 Cursor 登录/SSO 后面;托管由 Cursor 侧准备;需要连数据仓库这类外部系统时,Cursor 会向你要 secrets,而不是自己猜。准备好之后出现预览托盘,你点 Publish、选一个唯一域名(之后可改),先跑检查,通过后返回一条 live link。官方那句 "Nothing goes live until the checks pass and you explicitly publish the app" 是整套设计的轴:发布按钮由人按。
托管方是谁,来源层级要分开写。 Cursor 自己的 changelog 没有点名底层托管商,是 Vercel 在 X 上主动说明的:Deploy apps in one click with @cursor_ai,无需另建账号、无需部署配置、数据库一并 provisioned,Built on Vercel for Platforms。The New Stack 与 Zot 都转述了这条,并写明每个团队或个人订阅者会拿到一个独立的托管账户,与其他账户隔离。"Vercel 提供底座"是 Vercel 自述加媒体转述,不是 Cursor 公告原文,别当成双方联合发布。
密钥的处理方式值得单独看。 应用要接外部系统时由用户提供 secrets,agent 看不到实际值;团队里通常由管理员在 Apps 面板预先建好 team secrets。管理员能看到团队内全部应用与全部 secret。前半句是隔离,后半句是集中可见,两件事一起发生,企业采购时得一起评估。
发布前那组检查,是这次最硬的一块。 Apps 文档列了四项确定性检查,即使把 AI 安全审查关掉也照样跑:应用文件里写死的 secrets(API key、access token)会拦下发布;私钥、service-account key、存 auth token 的凭证文件同样拦下;.env 文件不进入发布产物;source maps 移除,访客读不到原始源码。在这之上还有一层 AI 安全审查,通读应用文件找更严重的问题。Cursor 没有公布这层 AI 审查的检出率,也没有给误报率。把它当第二个读者比较稳妥,能推理的那部分仍然是四项确定性检查。
管理员手上还有一扇后门,得配制度。 团队管理员可以给 AI 审查加自定义指令,但不能移除内置检查;可以批准一次被审查拦下的发布,例外是恶意代码、硬编码密钥、暴露凭证三类不能放行;可以随时下线任意应用;管理员设置的变更会进审计日志。换句话说,除了那三类,AI 审查标出来的问题管理员都能选择照发。 这扇门本身是合理的运维设计,可如果没有"谁有权放行、放行要留什么记录"的规矩,四项确定性拦不住的东西会从这里过去。
可见性分三档,边界写得很细。 指定人或指定群组、整个团队,这两种都要 Cursor 登录;Public 是拿到链接的任何人都能打开。个人计划可以公开分享,Teams 与 Enterprise 默认关闭公开,需管理员打开;管理员若之后关掉公开,已有公开应用会退回团队可见。脚本或 bot 访问私有与团队应用要带 Cursor API key,放在 x-cursor-app-token 请求头里,不支持 query 参数,也不支持 cookie;请求会被标记为自动化并归属到这把 key。一个容易咬到定时任务的细节:不被允许的 key 会被当作无权限用户重定向到登录页,而不是返回错误页,所以脚本要检查 HTTP 状态码,别只看有没有拿到内容。
仓库范围和价格,各有各的空白。 新项目会在 Cursor Origin 建新仓,也能部署已有的 GitHub 仓库;GitLab 等其他 git 提供方,官方写的是 coming soon。可用范围是"所有开通了 cloud agents 的付费计划",而 Cursor 的 Free 与 Plus 档不含 cloud agents,个人档要到 30 美元一个月的 Premium 才带上。托管与数据库用量怎么计费,changelog 和 Apps 文档都没有列出价格。 有第三方指南把这条单独挑出来提醒:构建与迭代属于 agent 用量,不等于免费托管,第一次用可能还要先设一个支出上限。
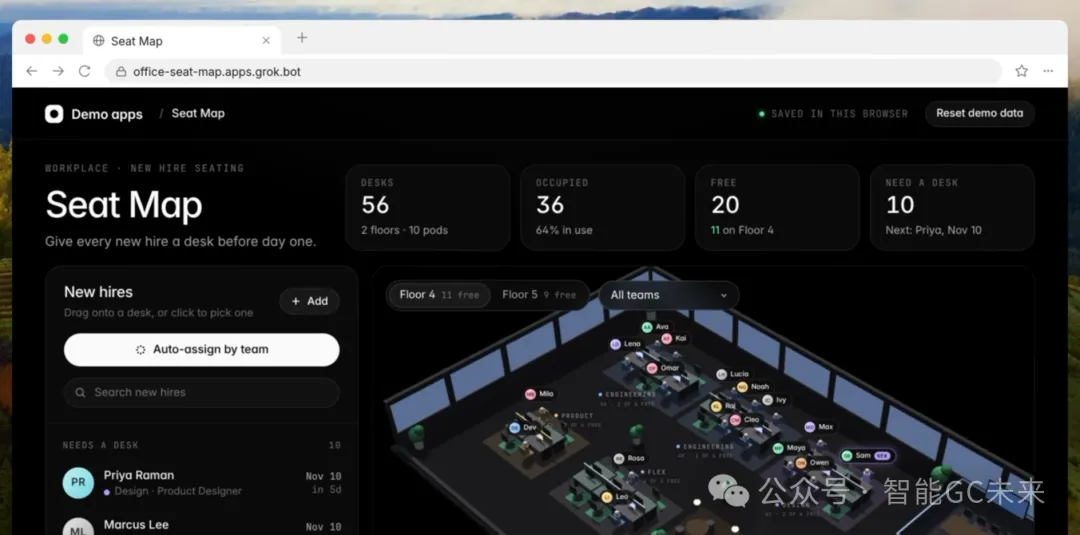
Cursor 自己列的用例,透露出它想卖给谁。 活动报名、客户分配、工位安排这类内部运营工具;把幻灯片、视频和交互 demo 拼在一起的客户演示页;新人培训与入职材料;给销售看 pipeline 的实时看板;管理工程服务的门户。官方说销售、运营、法务、财务、工程团队内部都在用。这份清单读下来是内部工具和轻量站点,不是完整生产栈。 需要自定义网络、独立身份体系或特殊基础设施的,仍得走常规流水线;只想要一个一次性脚本或者往现有产品提个 PR,普通 cloud agent 更合适。
它挤进了谁的场子,The New Stack 的标题说得很直白。 那篇叫 "Cursor takes on Lovable and Replit with fully managed app deployment"。Lovable 和 Replit 早就在做"用自然语言建站并发布",只是它们面向的受众更广,Cursor 是从编辑器这一侧横着过来的。The New Stack 还提到一层重叠:据其报道,SpaceX 已收购 Cursor,SpaceXAI 此前推出 Grok Build Mode 并扩展到所有 Grok 套餐,也能在对话里做应用并发布到 grok.me 链接;有用户在 X 上问 Cursor 是不是要替掉 Grok Build,报道明确说没有迹象显示替换。收购金额与这条产品线关系属于媒体报道口径,Cursor 自己的公告一个字没提,放在背景里就够。
安全这件事,有一份现成的历史参照。 The New Stack 引述 Semafor 的一则报道:两名 Replit 员工检查了 1,645 个用 Lovable 生成的应用,发现 170 个泄露敏感信息,问题主要出在数据库权限配置不当;Lovable 随后加了发布前的漏洞检查。The New Stack 紧接着指出,自动检查能否可靠识别"配置错误的数据库权限、应用级访问控制"这类更复杂的问题,目前并不清楚,把 AI 生成的应用接到敏感内部系统时仍该额外审视。Cursor 这四项确定性检查正好覆盖密钥与凭证文件,覆盖不到权限模型是否配错,这个缺口跟 Semafor 那份调查里的 170 个应用是同一类。
真正变的是交付边界。 过去 cloud agent 的产物是一个等待部署的仓库改动,现在是一个带数据库、带访问控制、带 URL 的托管应用;agent 顺手接管了一部分脚手架、托管、鉴权和发布前检查。人仍然要负责需求有没有说清、密钥怎么注入,以及那个发布按钮按不按。"写出来"和"给同事打开"被并进同一个产品里,这一步比多几个点的代码通过率更能改变非工程同事的工作方式。
现在能确认的边界就这些:底层托管由 Vercel 自述提供、仅 cloud agent 且需显式声明、Postgres 按需开、私有应用走 Cursor SSO、四项确定性检查必跑、管理员能看能放行能下线、三档可见性、托管与数据库价格未公布、GitLab 等随后支持。剩下的两个问题得由真实用法来回答:那些内置检查在复杂权限配置上拦得住多少,以及团队里第一个不会写代码却发出内部看板的人,会不会顺手把一个不该公开的应用设成 Public。
【总结】 Cursor 在官方 changelog 发布《Build Live Apps in Cursor》并同步在 X 公告,Vercel 官方账号回应称其建于 Vercel for Platforms。本次无新模型,补的是从写完代码到他人可打开之间的部署链路。官方 changelog 首句原文:Agents have lowered the cost of writing code, but most apps and tools that users build never make it off of localhost。起点限制:必须启动 cloud agent 并明确说要 build an app,Apps 文档写明 not supported locally,本地 agent 不走发布链路,且需更新客户端。链路:cloud agent 搭 Web 应用脚手架,按需开 Postgres,鉴权挂在 Cursor 登录/SSO,由 Cursor 准备托管;连数据仓库等外部系统时向用户索要 secrets 且 agent 看不到值;预览托盘出现后点 Publish、选唯一域名(可改),通过检查才返回 live link,官方原话为 Nothing goes live until the checks pass and you explicitly publish the app。托管方来源层级:Cursor 公告未点名,Vercel 在 X 自述 "Deploy apps in one click with @cursor_ai",无需另建账号、无需部署配置、数据库一并 provisioned、Built on Vercel for Platforms;每个团队或个人有独立托管账户,属 Vercel 自述加媒体转述。四项必跑确定性检查(即便关闭 AI 审查也执行):应用文件内写死的 secrets/API keys/access tokens 拦下发布,私钥与 service-account key 等凭证文件拦下,.env 不进入发布产物,source maps 移除;其上叠加 AI 安全审查,官方未公布检出率与误报率。管理员权限:查看团队全部应用与 secret、给审查加自定义指令但不能移除内置检查、批准被拦发布(恶意代码、硬编码密钥、暴露凭证三类不可放行)、下线任意应用、设置变更进审计日志。可见性三档:指定人/群组、整个团队(均需 Cursor 登录)、Public;个人计划可公开,Teams 与 Enterprise 默认关闭且管理员可开关,关闭后已有公开应用退回团队可见。脚本与 bot 用 Cursor API key 置于 x-cursor-app-token 请求头,不支持 query 参数与 cookie;不被允许的 key 会被重定向到登录页而非报错,定时任务需检查 HTTP 状态码。仓库支持 Cursor Origin 新仓与已有 GitHub 仓,GitLab 等 coming soon;适用于所有开通 cloud agents 的付费计划,Free 与 Plus 不含 cloud agents,个人 Premium 30 美元/月起,托管与数据库用量价格未在 changelog 与文档中列出。官方用例:活动报名与工位分配等内部运营工具、客户多媒体演示、新人培训、销售 pipeline 看板、工程服务门户,销售/运营/法务/财务/工程团队内部在用,定位为内部工具与轻量站点而非完整生产栈。竞品:The New Stack 标题为 Cursor takes on Lovable and Replit with fully managed app deployment;据其报道 SpaceX 已收购 Cursor,SpaceXAI 此前推出 Grok Build Mode 并扩至全套餐并可发布到 grok.me,有用户问是否替换,报道称无替换迹象,收购与产品线关系属媒体口径、Cursor 公告未提。历史参照:The New Stack 引 Semafor 报道,两名 Replit 员工检查 1,645 个 Lovable 应用发现 170 个泄露敏感信息,主因数据库权限配置错误,Lovable 后补发布前检查;自动检查对复杂权限配置与访问控制是否可靠仍不清楚。交付边界变化:agent 产物由待部署的仓库改动变为带数据库、访问控制与 URL 的托管应用,需求表述、密钥注入与发布按钮仍由人负责。