ARTICLE · 1349223
ONLYOFFICE 文档开发者版10.0更新:AI 功能、安全防护与 API 全面升级(上)
ONLYOFFICE 10.0 为基于编辑器构建应用的开发者带来了一系列重要更新:新增端点简化了文件处理流程,Document Builder 现已支持 PDF 编辑,插件 API 也得到升级并引入了异步方法。本次更新还增加了 AI 功能的控制选项,并进一步强化了服务器端的默认安全设置。
AI 工具、自定义选项与服务端 AI 管理
ONLYOFFICE 文档 10.0 为各个编辑器引入了 AI 工具。这些工具不仅能生成文本,还能理解文档结构、识别其中的元素、关联不同章节的内容,并生成可点击的引用,方便用户在文档中导航。你可以接入所需的 AI 模型,包括适用于隐私敏感场景的本地模型,并为不同任务分配不同模型。
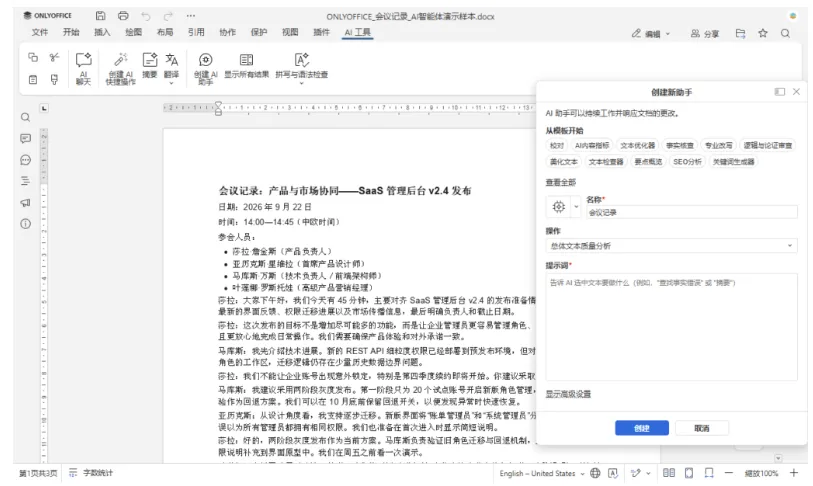
在 ONLYOFFICE 文档 10.0 企业版中,管理员可以通过管理面板统一配置 AI 提供商。配置完成后,用户无需单独输入 API 密钥,即可使用预先配置的 AI 工具。管理员还可以为不同任务分配模型、连接 MCP 服务器以访问外部工具,并控制是否启用网络搜索。保存服务端配置后,用户只能使用获准的提供商和模型,无法再添加自己的密钥或更改所用模型。了解更多
你可以自行决定是否在产品中启用 AI 工具。10.0 版本提供了两级控制方式:
按编辑器实例: 使用 editorConfig.customization.ai 和 disabled 参数,在特定编辑器配置中隐藏 AI 功能。
服务器范围: 使用 aiSettings.enable 服务器设置关闭 AI 功能,并从 /plugins.json 中排除 AI 工具。
如果你的产品面向不同层级的客户,或某些部署因合规要求必须禁用 AI,这些控制选项就会非常实用。
模块化应用
ONLYOFFICE 文档 10.0 引入了模块化应用——一种无需修改编辑器核心即可扩展功能的新方式。AI 智能体、表单、房间和文件等应用可以与 ONLYOFFICE 文档集成,为其扩展更多功能。
对开发者而言,这意味着你可以按需启用用户需要的功能,让集成保持精简,并随着产品发展逐步扩展。
安全与架构改进
10.0 版本将多项安全措施设为“默认启用”,让新集成从更安全的默认配置开始。
- 默认启用 JWT:
JWT 现已在 default.json中默认启用。 - 更严格的令牌处理:
如果密钥为空或未配置(包括租户密钥),ONLYOFFICE 文档将拒绝相关令牌,不再对其进行验证或签发。 - 服务 API 的令牌范围限制:
/converter、 /docbuilder和/command不再接受来自编辑器配置的令牌。新增的operation字段在这些请求中为可选项,但对/converter/from-file和/docbuilder/from-file则为必填项。 - 下载文件的完整性校验:
如果集成请求中包含完整性校验请求头,服务器将据此验证下载文件的完整性。支持的请求头包括 Content-Digest、Repr-Digest、x-amz-checksum-*和 WOPI SHA256。该功能由services.CoAuthoring.requestDefaults.checksumVerification控制,默认为true。 - 显式指定 WOPI 主机:
WOPI 主机必须通过 IP 过滤规则明确放行。仅配置通配符 allow: *已不再足够,还需要明确指定允许的主机。 - API 访问控制:
你可以通过 services.CoAuthoring.server.convertServiceEnable和services.CoAuthoring.server.docbuilderEnable关闭公共转换 API 和 Document Builder API。这两项配置的默认值均为true。 - 更严格的运行时配置:
现在只能通过 runtime.json修改 log4js 的日志级别

END
公司名称:北京哲想软件有限公司
北京哲想软件官方网站:cogitosoft.com
北京哲想软件微信公众平台账号:cogitosoftware
北京哲想软件微博:哲想软件
北京哲想软件邮箱:sales@cogitosoft.com
销售(俞先生)联系方式:+86(010)68421378
微信:18610247936 QQ:368531638