ARTICLE · 1369276
(文档)第144讲:原生态PostgreSQL实现三权分立
POSTGRESQL · 权限模型
原生三权分立
运维权 / 开发权 / 审计权
不装任何扩展,用角色属性、事件触发器与 hba 规则,把三方的权限边界钉死在数据库内核里。
全部 SQL 在 PostgreSQL 17.2 实例实测通过 · 零扩展依赖
三权边界
●01 运维权 dba:建库建角色 · 看运行状态
●02 开发权 developer:管 app schema 与业务对象
●03 审计权 auditor:只读审计数据 · 不碰业务数据
跨权访问全部被内核拒绝
01 为什么 PostgreSQL 的三权分立难做
PART ONE
超级用户权限不可拆分,是所有设计必须先接受的前提约束。
本章要点
●01 Oracle 的三权是内置概念 —— PostgreSQL 没有可直接继承的对应物
●02 权限模型是单极的 —— 超级用户拥有全部权限,不可拆分
●03 PG16 收紧了 CREATEROLE —— 这是方案能成立的安全地基
Oracle 的三权是内置概念,PostgreSQL 不是
Oracle:
●SYSDBA —— 系统管理员
●对象属主 Schema Owner
●AUDITOR —— 审计员
三种身份由产品直接定义,权限边界写在产品语义里,配置即可生效。
PostgreSQL:
●只有一种特权身份:SUPERUSER
●权限不可拆分、不可限制、不可被其他角色继承或收回
三权分立必须从角色属性重新推导边界 —— 这正是本方案要解决的问题。
直接建三个角色必然失败 —— 关键在于找到内核层面的真实约束
PG16 收紧了 CREATEROLE
PART 01
持 CREATEROLE 而非超级用户的角色,实测无法完成任何一次自我提权。
PG 15 及以前不成立 —— 这是方案选型的硬前提
四条提权路径,PG 17.2 全部拒绝
●ALTER ROLE self SUPERUSER —— Only roles with the SUPERUSER attribute may change the SUPERUSER attribute.
●CREATE ROLE x SUPERUSER —— Only roles with the SUPERUSER attribute may create roles with the SUPERUSER attribute.
●GRANT pg_read_all_data TO self —— Only roles with the ADMIN option on role "pg_read_all_data" may grant this role.
●ALTER ROLE self BYPASSRLS —— Only roles with the CREATEROLE attribute and the ADMIN option ... may alter this role.
运维权可以放心交给一个非超级用户角色 —— 这就是三权分立的安全地基
提权路径被内核全数拒绝
运维权交给一个非超级用户角色后,它在权限模型里已经没有任何向上爬的通道。
同样被拒绝的,还有这些
●ALTER SYSTEM:改全局配置(配置变更权)
●pg_reload_conf:重载 hba / 配置(配置变更权)
●pg_read_file:读服务器文件(文件访问权)
●COPY TO PROGRAM:执行操作系统命令(命令执行权)
配置权、文件权、命令权天然与运维权分离 —— 不需要额外约束
02 角色架构设计
PART TWO
边界不是靠命名约定的,是靠角色属性逐项算出来的。
本章要点
●01 五类角色 —— dba / developer / auditor / app_ro / breakglass
●02 权限边界矩阵 —— 13 项能力 × 4 角色的实测结果
●03 受控提权 —— 让 DBA 能查业务数据,但权限不扩散
权限边界矩阵:13 项能力 × 4 个角色
●读审计表 audit.ddl_log:dba 拒 · auditor 允许 · developer 拒 · app_ro 拒
●删除 / 修改审计表:dba 拒 · auditor 允许 · developer 拒 · app_ro 拒
●读业务表 app.orders:dba 拒 · auditor 拒 · developer 允许 · app_ro 允许
●ALTER SYSTEM / SET 审计 GUC:dba 拒 · auditor 拒 · developer 拒 · app_ro 拒
●pg_read_file / COPY PROGRAM:dba 拒 · auditor 拒 · developer 拒 · app_ro 拒
●读口令哈希 pg_authid:dba 拒 · auditor 拒 · developer 拒 · app_ro 拒
●读会话状态 / 实例配置:dba 允许 · auditor 允许 · developer 拒 · app_ro 拒
●授予 pg_read_all_data / 改他人角色:dba 拒 · auditor 拒 · developer 拒 · app_ro 拒
●删除事件触发器(关闭审计):dba 拒 · auditor 拒 · developer 拒 · app_ro 拒
审计权没有变成超级权限 —— 审计员读不到业务数据,也改不了配置
受控提权:让 DBA 能查,但权限不扩散
●STEP 01 DBA 直查业务表 —— permission denied
●STEP 02 调用受控函数 —— SECURITY DEFINER
●STEP 03 写入取证日志 —— audit.privilege_log
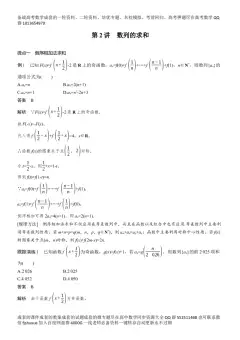
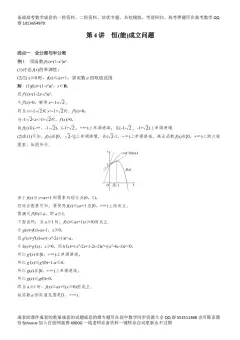
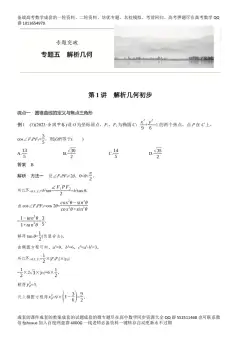
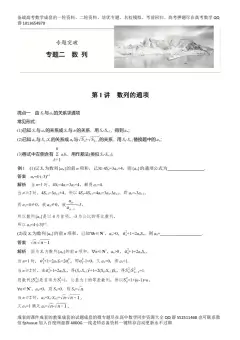
●STEP 04 返回结果集 —— 权限未扩散
权限为什么不扩散
●函数属主是 developer,只对 app schema 有权
●dba 只拿到 EXECUTE,拿不到任何表权限
●审计表属主是 auditor,dba 完全无权访问
两个必须踩准的细节
1. 必须用 session_user 记录操作者 ,用 current_user 会记成函数属主
2. 审计写入失败必须让整个调用失败 ,否则留下无痕取证的漏洞
03 部署实施
PART THREE
角色建好只是开始,真正的边界要靠审计链路与连接层规则钉死。
本章要点
●01 双事件触发器 —— ddl_command_end 抓 CREATE/ALTER,sql_drop 抓 DROP
●02 hba 规则收敛 —— 超级用户网络访问硬拒绝,本地 socket 保留应急
●03 超级用户锁死 —— bootstrap 用户不能降权,只能锁登录 + 限制来源
审计链路:双事件触发器补上 DROP 盲区
两个函数必须分开写,合并后报错并连带导致建表失败
为什么必须分开
●ddl_command_end:只返回 CREATE / ALTER,不含 DROP
●dropped_objects:只能在 sql_drop 触发器里调用
●SECURITY DEFINER:以属主身份写审计,普通用户也能触发
●属主 = auditor:非超管,DBA 无法 DROP 掉审计链路
-- 触发器1:ddl_command_end 捕获 CREATE / ALTERCREATE OR REPLACE FUNCTION audit.fn_ddl_command_end()RETURNS event_trigger LANGUAGE plpgsqlSECURITY DEFINER SET search_path = audit, pg_catalog AS $$DECLARE r record;BEGINFOR r IN SELECT * FROM pg_event_trigger_ddl_commands() LOOPINSERT INTO audit.ddl_log(usename, cmd, obj, obj_type)VALUES (current_user, r.command_tag,r.object_identity, r.object_type);END LOOP;END $$; |
-- 触发器2:sql_drop 捕获 DROPCREATE OR REPLACE FUNCTION audit.fn_sql_drop()RETURNS event_trigger LANGUAGE plpgsqlSECURITY DEFINER SET search_path = audit, pg_catalog AS $$DECLARE r record;BEGINFOR r IN SELECT * FROM pg_event_trigger_dropped_objects() LOOPINSERT INTO audit.ddl_log(usename, cmd, obj, obj_type)VALUES (current_user, 'DROP '||r.object_type,r.object_identity, r.object_type);END LOOP;END $$; |
连接层:hba 硬拒绝 + 超级用户锁死
三条硬规则
●首次匹配:规则从上到下命中即返回,reject 必须在最前
●local 行:不显式配置,socket 连接全部落到兜底 reject
●改完要 reload:pg_reload_conf 仅超级用户可用 —— 配置权不外放
实测结果
●postgres 经 TCP 登录:pg_hba.conf rejects connection
●postgres 经本地 socket 登录:成功 · current_user = postgres
# pg_hba.conf —— 首次匹配生效,reject 必须置顶# 1) 超级用户:网络访问硬拒绝host all postgres 0.0.0.0/0 rejecthost all postgres ::/0 rejecthost all breakglass 0.0.0.0/0 rejecthost all breakglass ::/0 reject# 2) 超级用户:仅本地 socket 应急local all postgres scram-sha-256local all breakglass scram-sha-256# 3) 三个权力角色:按网段授权host all dba 10.10.0.0/16 scram-sha-256host all auditor 10.20.0.0/16 scram-sha-256host all developer 10.30.0.0/16 scram-sha-256# 4) 兜底拒绝host all all 0.0.0.0/0 reject# 应急通道:默认锁死,用时临时开启ALTER ROLE breakglass NOLOGIN;ALTER ROLE breakglass LOGIN; -- 用完立即改回 |
04 实测验证
PART FOUR
隔离不是设计意图,是内核实际拒绝 —— 每一条都用报错证明过。
本章要点
●01 14 项负向验证 —— 每项越权尝试都必须报错,而不是静默放行
●02 四角色结果矩阵 —— dba / auditor / developer / app_ro 各自守分
●03 六个实测踩坑 —— 官方文档不会写,只能靠真跑踩出来
14 项负向验证:越权尝试全部被内核拒绝
●dba:12 项被拒;允许:读会话状态 / 实例配置
●auditor:9 项被拒;允许:读审计表 + 运行状态
●developer:12 项被拒;允许:读业务表
●app_ro:12 项被拒;允许:读业务表
越权尝试 · 内核实际返回
●dba:permission denied for table ddl_log
●dba:must be owner of event trigger audit_ev_ddl
●dba:permission denied to set parameter "log_statement"
●auditor:permission denied for schema app
●developer:permission denied for table pg_authid
判定标准
越权项必须报错。任何一项静默成功,即判定隔离被击穿。
可交付验证脚本
verify_matrix.sql 以四个角色分别执行,拒绝数与允许项可直接对照。
六个实测踩坑:文档里查不到
1. 01 DROP 不被 ddl_command_end 捕获 —— 必须另建 sql_drop 触发器
2. 02 两个触发器写在一起会连带建表失败 —— dropped_objects 只能在 sql_drop 里调用
3. 03 SECURITY DEFINER 内须用 session_user —— 用 current_user 会把审计记成函数属主
4. 04 受控函数属主必须是 developer —— auditor 无 app 权限;还需授 schema 与序列
5. 05 bootstrap 超级用户不能自降权 —— 只能锁 NOLOGIN + hba 限制来源
6. 06 中文标识符在 Windows 报编码错 —— 列别名与 SQL 标识符一律用英文
这些坑只出现在真实报错里 —— 照着文档抄一遍发现不了
局限与适用边界
PART 04
三权分立能钉死角色之间的边界,但钉不死超级用户本身。
必须 PG 16 以上 —— PG 15 及以前 CREATEROLE 可提权,地基不成立
方案做到了什么,没做到什么
●超级用户仍是万能的:postgres / breakglass 可绕过一切隔离。锁登录 + 本地 socket 限制 + 应急启用留痕
●DBA 改不了全局配置:ALTER SYSTEM 仅超管可用。配置变更权独立是设计意图,不是缺陷
●DML 审计依赖服务端日志:审计表只覆盖 DDL。需开启 log_statement,高合规场景再考虑 pgaudit
●对象属主天然拥有全部权限:无法剥夺属主对自己对象的权限,属主分配即权限边界
做到职责分离与互相不可越权 —— 超级用户靠流程与双人管控约束
三权分立 · 总结
三权分立不是造三个角色,是让每一方都无法越界。
PostgreSQL 没有现成的三权概念,但它有足够硬的内核约束 —— 关键是把这些约束识别出来,并让它们承担起职责分离的边界。
●17.2 实测版本 ●14 项 负向验证 ●0 扩展依赖 ●5 类 角色划分
PostgreSQL认证中心
与工信部人才交流中心合作,推出 PostgreSQL 初/中/高级证书,证书中明确指定适用于信息技术应用创新人才岗位能力评定要求。
PostgreSQL从入门到精通,
系列课程始于23年初,
在周日19:30与大家分享PG技术,
从基础的PG介绍与安装,
到后续的调优、流复制等企业应用,
涉及90多个知识点的介绍与演示,
截至25年8月9日,
系列课程已讲100期,
欢迎继续关注PostgreSQL技术大讲堂,
如果你也有意学习PostgreSQL,
可以联系客服,领取相关资料。
喜报 | 恭喜CUUG郭同学收获人大金仓KingBase-KCM 大师认证证书
喜报 | 恭喜CUUG两位同学收获腾讯云 TDSQL (MySQL版) 认证证书