夜雨聆风
AI驱动的自主渗透测试框架(LLM与72+款安全工具)
⚠️
请勿利用文章内的相关技术从事非法渗透测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具和内容均来自网络,仅做学习和记录使用,安全性自测,如有侵权请联系删除。
⚠️注意:现在只对常读和星标的公众号才展示大图推送,建议大家把"0x八月"设为星标⭐️"否则可能就看不到了啦,点击下方卡片关注我哦!
💡项目地址在文章底部哦!
📖 项目/工具简介
Zen-AI-Pentest是一个AI驱动的自主渗透测试框架,结合LLM与72+款安全工具,面向专业安全团队和企业。
🚀 一句话优势
工具执行 + 多Agent协作,实现从侦察到报告的全自动渗透。
📋 核心能力速览
📸 运行截图
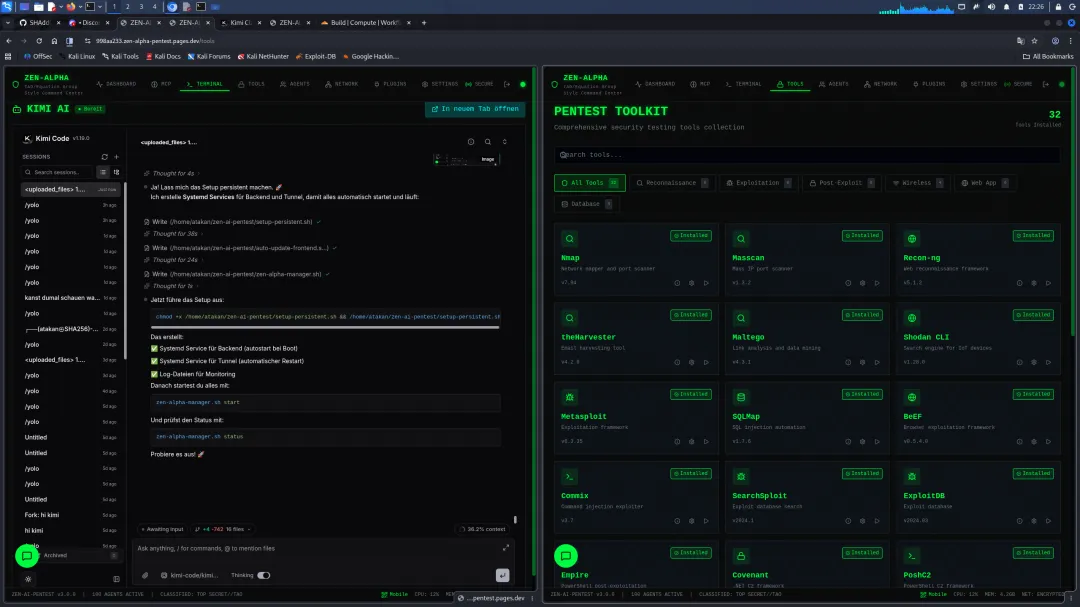
✨ 核心亮点
1. 自治AI Agent与真实工具执行
框架基于ReAct模式(Reason→Act→Observe→Reflect)驱动智能体循环,支持状态机管理(IDLE→PLANNING→EXECUTING→OBSERVING→REFLECTING→COMPLETED)。与同类工具不同,Zen-AI-Pentest执行Nmap、SQLMap、Nuclei等工具,所有工具在Docker沙箱中隔离运行,配合私有IP拦截、超时管理和资源限制,确保安全可控。
2. 多Agent协作与风险引擎
框架内置Researcher和Analyst等多Agent系统,通过Workflow Orchestrator分配任务并聚合结果。其风险引擎采用贝叶斯过滤降低误报率,结合LLM投票共识验证漏洞真实性。每项发现均附带CVSS/EPSS评分与企业影响分析(财务、合规、声誉),并自动生成修复建议,真正实现从发现到决策的闭环。
3. 完整的证据链与报告体系
所有渗透活动均生成防篡改的加密证据,包括截图、HTTP流量、PCAP文件和SHA-256哈希签名,确保证据链完整可追溯。报告生成器支持高管摘要、技术报告、合规报告(OWASP/ISO27001/PCI DSS)三种模板,可导出为PDF、HTML、DOCX和JSON格式,满足不同角色需求。
🛠️ 技术优势
📖 使用指南
① 准备工作:推荐使用Docker部署,克隆仓库后执行 docker-compose up -d 一键启动。首次运行需编辑 .env.example 文件,填入LLM API Key(支持Kimi、OpenAI、Claude等)和数据库配置。或者,使用Obsidian Vault方案安全存储凭证。
② 核心操作:访问 http://localhost:8000/docs 查看API文档,或通过 POST /scans 创建扫描任务。你可以在请求体中指定目标、扫描类型(network/web/recon)和风险等级(SAFE→AGGRESSIVE)。系统会自动触发Workflow Orchestrator,分发任务给各Agent执行。也可在Python中通过 ReActAgent 类编程使用。
③ 结果查看:WebSocket实时推送扫描进度,任务完成后可调用 GET /reports 生成报告。报告支持PDF/HTML/JSON格式,包含漏洞详情、分数、证据截图和修复建议。所有原始输出保存在 output/ 目录下,证据文件附带SHA-256签名用于法庭举证。
📖 项目地址
https://github.com/SHAdd0WTAka/Zen-Ai-Pentest💻 技术交流与学习
如果师傅们想要第一时间获取到最新的威胁情报,可以添加下面我创建的钉钉漏洞威胁情报群,便于师傅们可以及时获取最新的IOC。
如果师傅们想要获取网络安全相关知识内容,可以添加下面我创建的网络安全全栈知识库,便于师傅们的学习和使用:覆盖渗透、安服、运营、代码审计、内网、移动、应急、工控、AI/LLM、数据、业务、情报、黑灰产、SRC、溯源、钓鱼、区块链等 方向,内容还在持续整理中......。
⚠️打广告的勿进,会直接踢掉!!!
| 网络安全全栈知识库 | 钉钉漏洞威胁情报群 |
|---|---|
 |  |
推荐阅读
✦ ✦ ✦
✦ ✦ ✦