ARTICLE · 1042697
员工安装与工作无关的软件怎么处理?这套安企神软件的管理方法让IT主管不再头疼
“王主管,研发部那台电脑又在跑P2P下载器了。”
如果你是一名IT主管,这句话可能比任何技术故障都让你头疼。
删了又装,装了再删,员工总有办法绕过你的手动排查。
更让人后怕的是,某连锁酒店集团一名员工私装盗版软件引发勒索病毒攻击,全国门店系统瘫痪48小时,直接损失超过2000万元。
私自安装与工作无关的软件,早已不是“影响效率”这么简单。
一、为什么“手动删”永远赶不上“偷偷装”?
传统管理方式无非是行政通知、定期巡查、发现后口头警告。
但员工只要去搜索引擎里搜一个软件名,排在前面的下载站往往捆绑了流氓插件和恶意程序,整个过程不超过两分钟。
等你巡查到那台电脑时,插件早已在后台运行,甚至已经把终端变成了攻击跳板。
问题的根源在于:员工拥有本地安装权限,而企业缺少一套从安装入口到运行环节的管控机制。
二、安企神软件:从“装不上”到“跑不了”的全链路管控
安企神软件在终端安全管理领域积累了20多年的产品经验,围绕软件安装与运行这个核心场景,构建了一条完整的管控链条。
第一层:把安装权限收回来
在安企神的应用程序管控模块中,管理员可以直接勾选“禁止安装新软件” 。
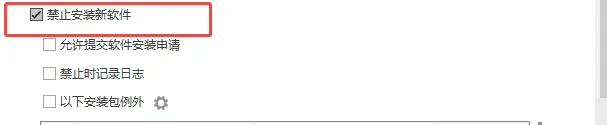
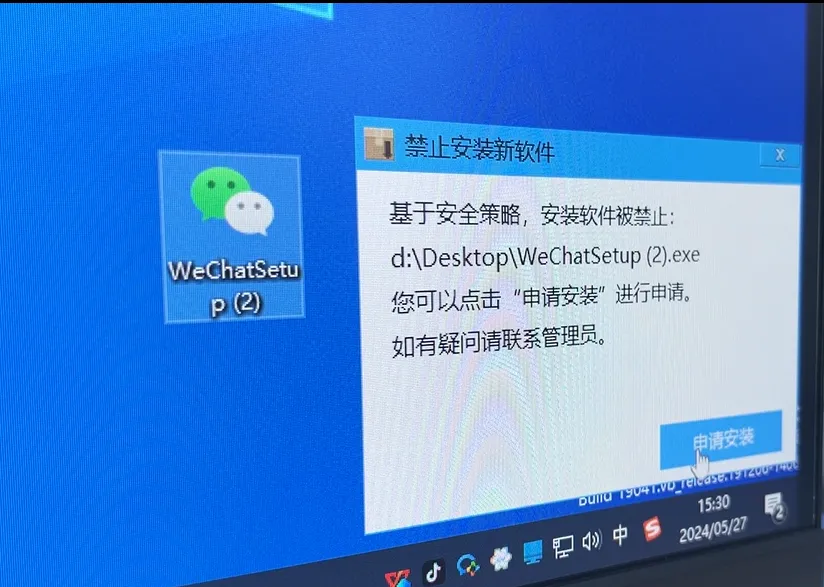
开启后,客户端会阻止一切新软件的安装行为,员工双击安装包时只会看到一条提示,安装进程根本无法启动。
但这并不意味着“一刀切”。
系统同时提供了安装申请审批通道:
员工确实需要安装某款工具时,可以在弹窗中点击“申请安装”,填写安装原因提交给管理员。
管理员在后台的“待审批事务”列表中一键同意后,员工端会弹出审批结果通知,点击即可继续安装。
审批过程有据可查,既给了正常需求一个出口,又杜绝了“偷偷装”的空间。
第二层:软件库替代“随便下”
审批通道解决的是“确实需要”的情况,但更根本的问题是:员工该去哪里下载软件?
安企神的企业软件库功能,相当于在企业内部搭了一个“安全应用商店”。
IT部门把经过审核的正版软件统一上架,员工只能从软件库中下载安装。
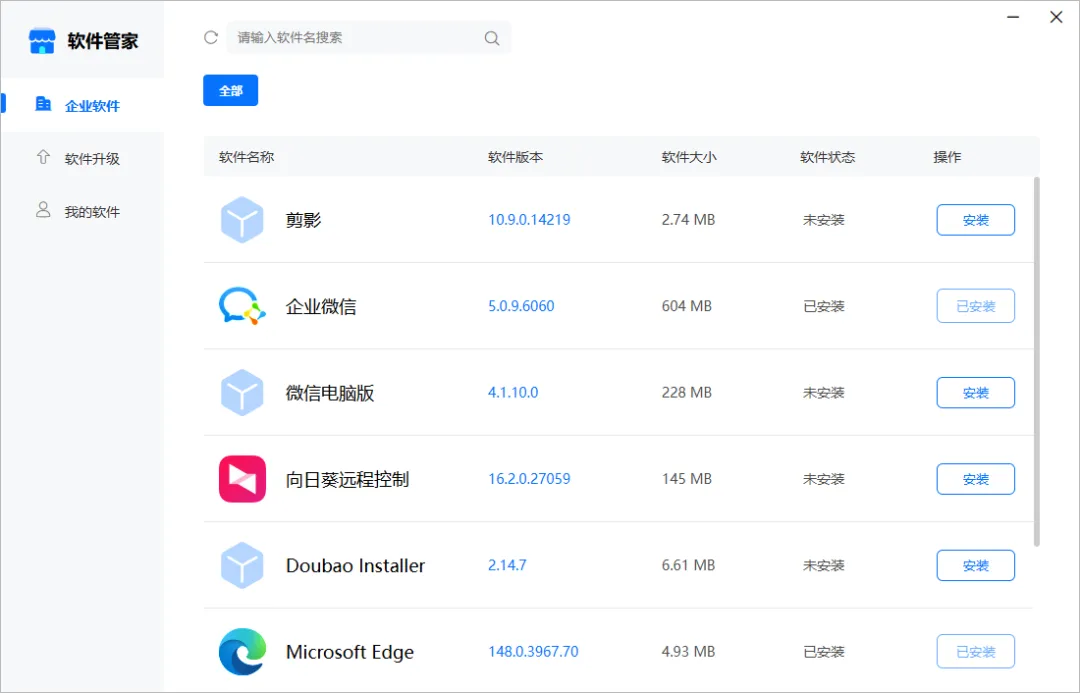
管理员只需勾选“允许客户端使用企业软件库”,员工端就能直接获取可信来源的安装包。
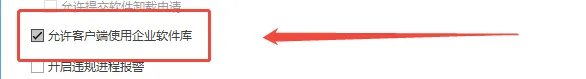
从源头上切断了流氓插件和盗版软件的流入路径。
第三层:黑白名单锁死运行环节
软件装上了,不代表就能随便运行。
安企神的程序黑白名单功能,按进程名称进行精准管控。
黑名单模式下,把游戏、炒股软件、P2P下载器的进程名加入列表,程序启动时会直接在操作系统层面被终止,不是“打开后闪退”,而是从进程创建环节就被阻断。
白名单模式则只允许指定的程序组运行,其余一律禁止。
如果员工尝试通过改进程名、换安装路径来绕过管控,进程监控报警模块会实时扫描运行中的程序特征,一旦检测到黑名单软件正在运行,立即触发弹窗警告、后台报警和日志记录三重响应。
第四层:装了也要能远程清掉
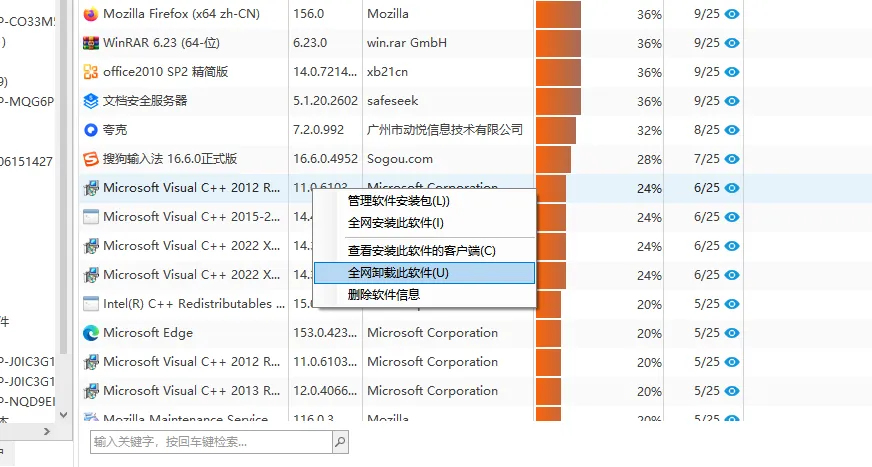
对于已经安装的违规软件,安企神支持远程批量卸载。
管理员在管控平台上选中目标设备,一键即可完成卸载操作,不用再跑到每一台电脑前手动处理。
第五层:每一次变化都有记录
软件管控不能只靠“堵”,还要让企业对终端上的软件变化做到“看得见”。
安企神的软件资产报警功能对全网终端进行持续监测,一旦检测到软件安装、卸载或版本变更,立即向管理员发出告警。
报警覆盖的场景包括非工作时间出现安装行为、关键安全软件被降级等风险情况。
配套的软件变化日志则为每一次安装、卸载、版本升级生成可追溯的时间线。
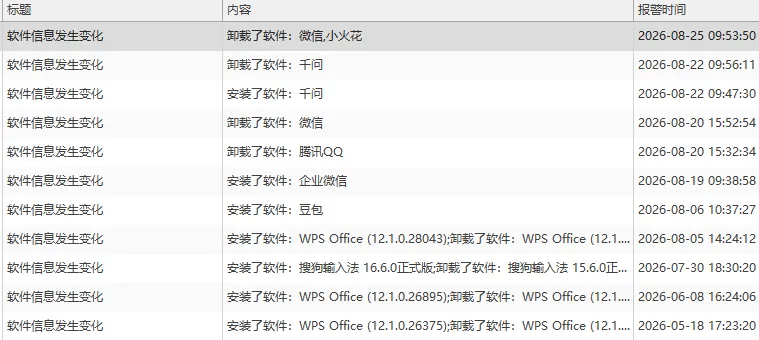
当发生安全事件时,管理员可以快速调取相关终端的变更日志,精确定位问题软件的出现时间和安装来源,而不是面对一台“什么都没有记录”的电脑束手无策。
三、管控之外,还需要一套说得通的规则
技术手段到位了,管理规则也要跟上。
建议企业在部署安企神的同时,配套做好三件事:
明确“什么能装、什么不能装”的分类标准。
按部门角色划分软件权限,比如设计部门可以安装CAD类工具,行政部门只开放办公套件。安企神支持按用户、部门、终端组分别配置策略,规则可以做得足够精细。
把安装审批纳入IT管理流程。
员工申请安装软件时,审批人看到的不只是一条“我要装XX”,而是配套的安装原因和申请记录。审批通过后的安装行为同样被日志记录,后续审计有据可查。
定期用软件资产报表做一次“体检”。
安企神的资产管理功能会自动汇总全网终端的软件列表,IT部门可以定期导出报表,排查是否有未授权软件长期存在。不是靠“想起来才查”,而是形成常态化机制。
员工安装与工作无关的软件,本质上是一个“入口失控+过程无感+事后无据”的三重问题。
编辑:婵婵
点击下方“阅读原文”,直达公司官网↓↓↓