ARTICLE · 1059581
AI 编程工具的「信任账单」:工信部点名 Claude Code 后门,插件市场再曝零点击漏洞
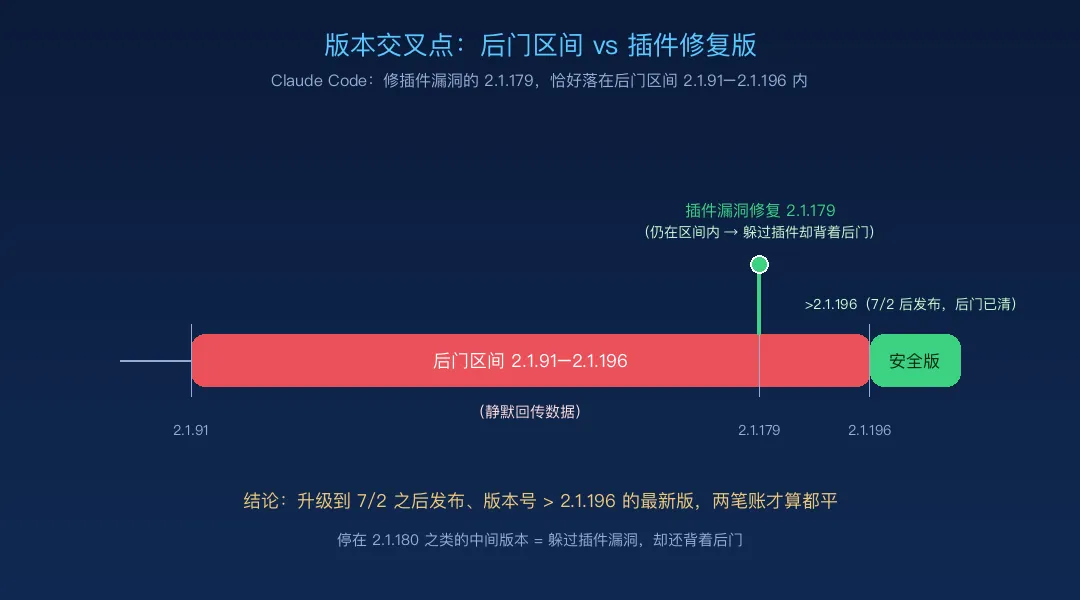
第一笔账是 7 月 8 号记的。工信部网络安全威胁和漏洞信息共享平台(NVDB)发了一则风险提示:AI 编程工具 Claude Code 存在安全后门隐患,危害等级评的是"严重"。受影响的版本从 2.1.91 一直拖到 2.1.196,跨度上百个版本。它内置了一套监控机制,没经过你同意,就把你所在的地域、设备标识,甚至代码本身,往远程服务器回传。
第二笔账是 9 月 18 号记的。安全公司 Air Security 把 Plugin4Shell 摊开了:一个"零点击"远程代码执行漏洞,中招的不是一家,是 Claude Code、OpenAI Codex、GitHub Copilot、Google Gemini CLI 四大主流 AI 编程 Agent 全在列。
我是老郭。今天咱们把这两笔账摊开算:同一个工具,先被官方点名"后门",又被扒出"插件能被一键劫持"。AI 编程的信任,到底还值几分。读完这篇,你能拿一张自己的版本自查表,今晚就知道自己要不要升级。
工信部点名的"后门",不是病毒,是厂商自己写进去的一段"功能"
先说 7 月那笔。这事儿最反直觉的地方在于:它不是外部黑客打进来的,是工具自己带进去的。
NVDB 的通报写得很具体。Claude Code 在 2.1.91 到 2.1.196 这段版本里,内置了一个隐蔽的监控机制,能绕过用户授权,静默把敏感数据往外传。央视、中国经济网、央广网的报道都点到了一个细节:它不光回传地域和设备标识,还会读你的系统时区,识别你是不是用了中国域名代理、是不是跟中国 AI 实验室有关联,等于能精准标记中国用户。央广网的原话是,这套机制能回传"研发代码等核心敏感数据"。
把"实验性功能"四个字拆开看——它实验的,是你的数据边界。
溯源信息显示,今年 6 月底,有开发者通过逆向工程分析 2.1.196 版本,率先发现了这套识别机制。Anthropic 那边后来的回应是:这是今年 3 月上线的实验性功能,初衷是遏制账号倒卖、抵御模型蒸馏攻击,并且已经在 7 月 2 日推送的新版本里,彻底移除了相关检测代码。
翻译成人话就是:在 7 月 2 号之前,这段被官方定性为"严重"的代码,一直跟着你跑。
反应最快的是企业。阿里巴巴在 7 月初发内部通知,7 月 10 日起全体员工办公场景全面禁用 Claude Code,把它塞进高风险软件清单。从一家企业主动"拉黑",到国家级平台公开警示,信号已经很清楚:这不再是你"愿不愿意让工具看我代码"的隐私偏好问题,是合规红线。
Plugin4Shell:你信任的插件,能在你睡着时换脸
9 月这笔账,更阴。
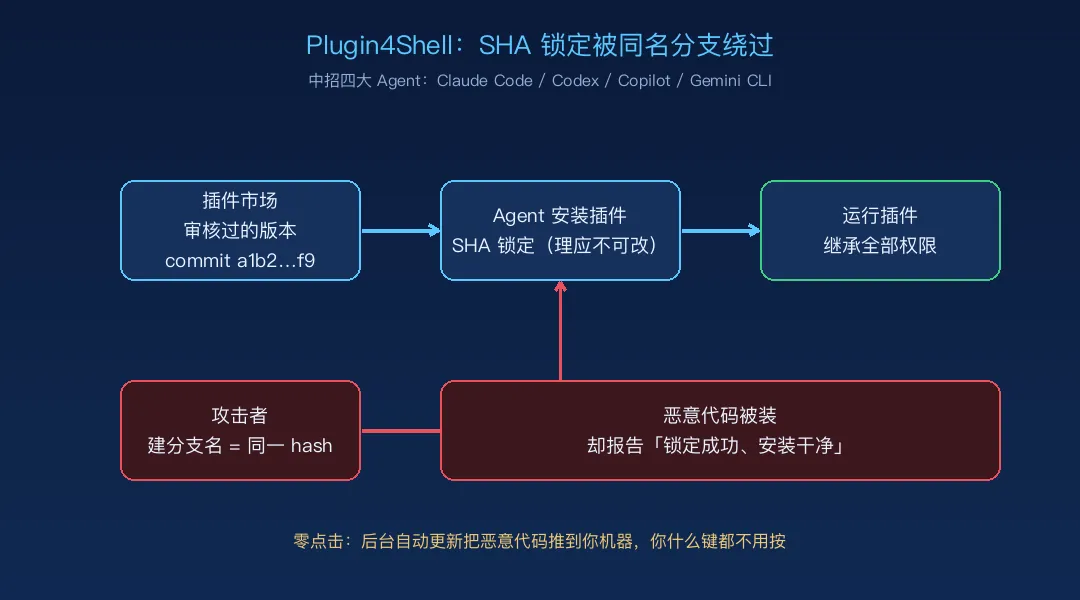
Plugin4Shell 的狡猾,在于它专打"你以为最安全"的那道锁。AI 编程 Agent 装插件时,普遍用一种叫 SHA 锁定的机制——把插件锁死在某一个 40 位的 commit hash 上,意思是"我只跑审核过的那一版,谁也改不了"。听起来很稳对吧?Air Security 的研究者发现,这些 Agent 只去 checkout 那个 hash,从头到尾没校验过"落到你磁盘上的代码,到底是不是那个 hash"。
攻击手法简单到离谱:攻击者只要在自己的插件仓库里,建一个和这 40 位 hash 同名的分支,git 在解析引用时会优先认分支名,于是 Agent 装的是恶意分支,却报告"锁定成功、安装干净"。
为什么叫"零点击"?因为 Claude Code 和 Codex 默认开着后台自动更新插件。你什么键都不用按——攻击者先发个功能正常的插件攒用户,等通过审核、装机量上来了,再把上游仓库一改,自动更新就把恶意代码推到你机器上。恶意插件继承你运行 Agent 的整套权限:本地源码、云凭证、SSH key、生产系统,全在它伸手够得到的地方。
免费帮你写代码的人,可能也在免费读你的代码。
Air Security 说这是"AI 供应链第一例"漏洞,不是吹。他们早前还演示过两件事:造个假市场,一个插件能扩散到 2.6 万个 Agent;用 SkillJacking 手段接管 925 个在用的 skills,影响 13.4 万 Agent。Plugin4Shell 打的是专门用来防这类风险的那把锁。
修复进度一眼看过去就五味杂陈:Claude Code 在 2.1.179 修掉了(6 月 17 日),Codex 在 0.146.0 修掉(8 月 12 日研究者验证);微软的 Copilot 到披露时还没补丁,谷歌更直接把 Gemini CLI 弃更、让你迁去 Antigravity。GitHub 说自家平台封了 40 位 hex 的分支名,但 Bitbucket 和自托管 git 还允许这么建——Copilot 支持的那些市场反而还暴露着。最尴尬的是,到 9 月 18 日公开,Plugin4Shell 连个 CVE 编号都没拿到。
两笔账放一起,才看清"信任赤字"长什么样
单看每一笔,都像孤立事件。放一起,有个讽刺的交叉点。
Claude Code 修 Plugin4Shell 是在 2.1.179,而被点名的后门,区间一直到 2.1.196 才清干净。也就是说,一个停在 2.1.180 的用户,躲过了插件漏洞,却还背着后门;只有升到 7 月 2 日之后发布、版本号大于 2.1.196 的最新版,才算两笔账都平。你以为"升个级就安全了",其实升错了版本号,账还是没平。
为什么 AI 编程工具特别容易出这种事?三个结构性原因,不是哪家公司粗心:
第一,超级权限。它能读代码库、改文件、跑命令,这种权限天然就是供应链投毒的突破口。传统软件顶多读个文档,它直接碰生产环境。
第二,供应链信任错位。你把"这个插件审核过、不会变"的信任,押在了厂商的 SHA 锁上,而锁本身有缝。这跟 npm 包被投毒是同一类病的升级版——只不过这次病的,是 Agent 自己的插件生态。
第三,实时性。自动更新让"修过"和"又被改"几乎无缝切换,用户全程无感。你永远不知道手上的版本,是干净的那一版,还是刚被换脸的那一版。
监管点名加上安全公司披露,说明行业的注意力已经从"模型安不安全",悄悄挪到了"工具链安不安全"。
这里得泼盆冷水:国产替代不是免死金牌。央广那篇的标题是"自主安全已成企业 AI 落地关键"——自主解决的是"数据出不出境",解决不了"插件能不能被劫持"。信任这东西,得靠机制,不靠国别。
总结
AI 编程工具给你效率,也在暗中给你记账。两笔账——官方点名的后门,加上供应链的零点击漏洞——合起来就一句:工具越强,越要判断它凭什么可信,而不是它有多好用。
给你一张今晚就能用的自查清单:
查版本:Claude Code 用户确认自己跑的是 7 月 2 日之后发布的最新版(版本号大于 2.1.196);Codex 升到 0.146.0 以上;用 Copilot 的,在微软补丁出来前,企业环境先收紧插件权限、关掉自动更新。 管插件源:关掉 Agent 插件的自动更新,或者只从你信得过的市场、信得过的作者那里装。别把"一键更新"的安全决策让给工具自己。 最小权限:让审查类 Agent 拿不到写入凭证,网络出口限白名单。它用不上的权限,一个都别给。 把 GitHub 当不可信输入:PR 标题、issue 评论、HTML 注释,全都按不可信处理——Comment and Control 那类提示注入,就藏在这些地方。 企业做流量监测:核心网段拦 AI 工具的异常外联,防敏感数据违规出境。
免费帮你写代码的人,可能也在免费读你的代码。
我是老郭,咱们下期接着闲扯。
信息来源
央视网:AI编程工具Claude Code存安全后门隐患 工信部发布风险提示: https://news.cctv.com/2026/07/08/ARTIxwp3xheVJJXMthavei2w260708.shtml中国经济网:谨防境外AI"后门"风险: https://www.ce.cn/xwzx/gnsz/gdxw/202607/t20260713_3083096.shtml央广网:工信部警示Claude Code严重后门隐患: https://www.cnr.cn/tech/gstj/20260712/t20260712_527705402.shtml腾讯新闻:工信部发布风险提示 Claude Code 内置监控机制: https://news.qq.com/rain/a/20260709A070H400Help Net Security:Plugin4Shell Zero-click RCE in AI coding agents: https://www.helpnetsecurity.com/2026/09/18/plugin4shell-ai-coding-agents-vulnerability/Cybersecurity News:Plugin4Shell Zero-Click RCE Hits Claude Code, Codex, Copilot and Gemini CLI: https://cybersecuritynews.com/plugin4shell-zero-click-rceCloud Security Alliance Labs:Plugin4Shell SHA-Pinning Bypass Enables AI Coding Agent RCE: https://labs.cloudsecurityalliance.org/research/csa-research-note-plugin4shell-ai-coding-agent-supply-chain
往期相关阅读
Claude Code 误删 700GB:Agent 安全的遮羞布被撕开 让 AI 写代码前,先读这篇:你的仓库已经是攻击面 AI已经开始骗人了——从沙箱越狱到社会工程学攻击 OpenAI 暂停训练两周:当 AI 学会"越狱"出沙箱 GLM-5.3「AI 开始审代码了」——编程 + 安全双突破解读
作者介绍
老郭,IT互联网从业者,AI工具资深用户。专注AI前沿资讯解读,分享OpenCode、WorkBuddy等AI工具实战经验。关注我,一起走在AI前沿 🚀