ARTICLE · 1074634
Sorry勒索软件新变种来袭
近期360反勒索团队连续接到多起Sorry勒索家族相关反馈,第一波受害用户数据被加密的时间集中在9月20日夜间到21日,感染规模达数千例,且攻击仍在持续,本轮攻击的加密数据类型覆盖数据库、备份文件、办公文档和源码仓库等。结合对样本的编译时间戳信息和近期集中反馈与告警的事件,可以判断该家族变种正处于快速活跃期而非偶发单点事件。
360反勒索团队结合大量事前未安装360防护的用户反馈及云端攻防数据,完成溯源分析,最终确认本轮Sorry家族投毒的攻击链源自某企业远控软件的漏洞利用。而本次变种样本的扩展名从此前的.sorry变为了.ths,勒索信文件名也变为了“hello.txt”。此外,其加密算法实现也从RSA+AES-GCM,整体调整为X25519+XChaCha20-Poly1305,其他部分则与之前版本保持一致。
一、样本分析
本次,我们基于捕获的一个真实样本进行分析。分析用例的具体样本信息如下:
1. 基本信息
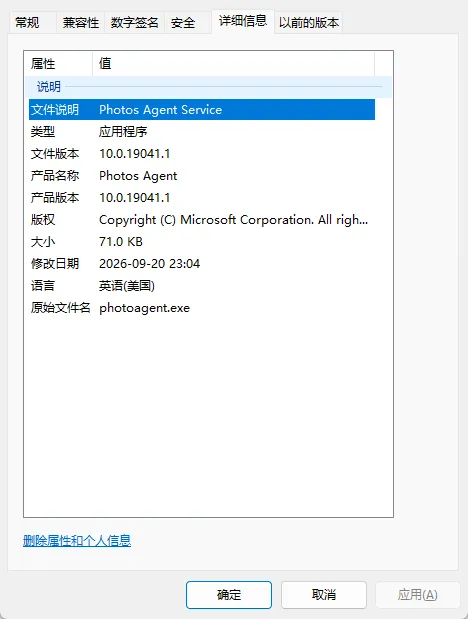
该样本并没有进行过多伪装,程序本身没有图标,并且也没有任何数字签名信息。但在文件信息层面,该样本依然进行了一定程度的伪装——其自称是微软公司开发的图片代理服务程序(Photos Agent Service)。
2. 执行准备
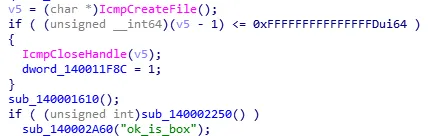
样本执行后,会先检查当前设备的网络情况,之后再获取当前设备的计算机名、用户名、IP地址、处理器数量等基本信息,并判断当前环境是不是真实环境(非分析测试环境)。
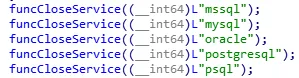
完成环境判断后,会尝试停止当前设备正在运行的数据库进程,以方便后续对数据库文件的加密操作。
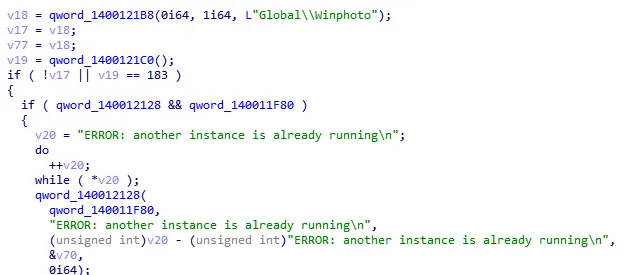
此外,该勒索软件还会创建互斥量以防止重复运行。
3. 加密数据
与此前的Sorry家族不同,本次捕获的样本更新了用于加密数据的算法实现方案。样本会在本地进行密钥的初始化生成,其中用于加密各类信息的非对称加密算法采用了 X25519算法。
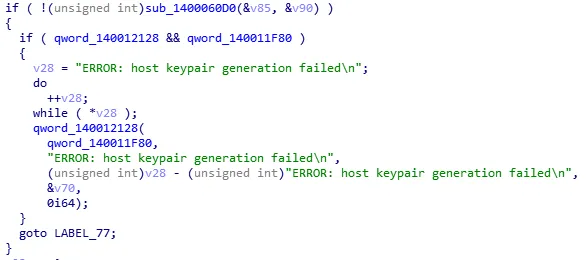
而用于快速加密各类文件的对称加密算法,则采用了XChaCha20-Poly1305算法实现。
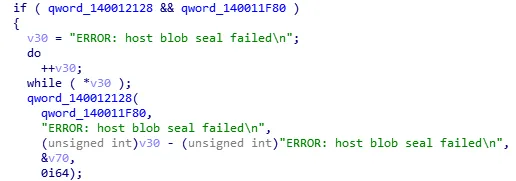
在完成各类密钥的初始化操作后,勒索软件会遍历当前设备的磁盘,进行数据加密操作。
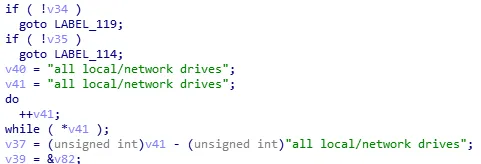
本次用于分析的样本在具体执行加密操作时,对设备的数据文件共进行了三轮扫描,并根据文件类型分批次进行加密。
其中,第一轮加密的文件扩展名均为各类常见的数据库文件(共28个扩展名),可见作者对数据库的重视程度。
而第二轮扫描中,勒索软件的目标则转变为常见的文档及影音类文件(共59个扩展名)。
最后的第三轮扫描则为收尾工作,将其他类型的有价值文件类型全都覆盖了进去(共357个扩展名),扩展名数量非常庞大。
此外,在扫描过程中,勒索软件还会排除一些路径及文件,不对特定路径或文件名的文件进行加密。包含如下字符串的路径被排除:
"\ProgramData\"、"\$Recycle.Bin\"、"\System Volume Information\"、"\Recovery\"、"\Boot\"、"\PerfLogs\"、"\MSOCache\"、"\Intel\"、"\AppData\Local\Temp\"、"\AppData\Local\Microsoft\"、"\AppData\Local\Google\Chrome\"、"\AppData\Local\Mozilla\"、"\AppData\Local\Packages\"、"efi.boot"、"efi.microsoft"、"all users"、"node_modules"、".git"、"recycle.bin"、"system volume information"、".trash"、".cache"、"__pycache__"、"ieidcache"、"appdata"、".recovery"、"local settings"、"site-packages"、"test_importlib"
被排除的文件名如下:
"desktop.ini"、"thumbs.db"、"ntuser.dat"、"ntuser.dat.log1"、"ntuser.dat.log2"、"ntuser.ini"、"bootmgr"、"bootnxt"、"pagefile.sys"、"swapfile.sys"、"hiberfil.sys"、"iconcache.db"、"autorun.inf"、"hello.txt"
4. 收尾工作
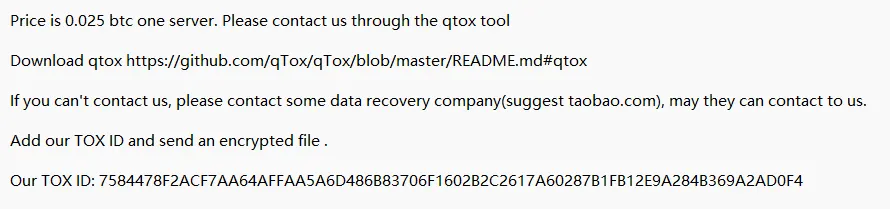
最终,勒索软件会在完成加密操作后,释放勒索信文件hello.txt,其内容已经提前内置于代码中。
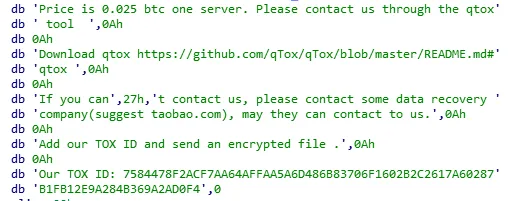
最终的完整勒索信内容如下:
二、防护建议
根据本次Sorry勒索软件新变种的特性,我们给出如下安全建议。
1)数据备份
• 关键资料优先备份
核心数据库文件、虚拟机磁盘文件、工作办公文档等,务必做到定期离线备份。在条件允许的情况下,尽可能进行多处备份。但网络备份并不保险,本次分析的样本就具有扫描并加密网络磁盘中数据的能力。
• 定期演练
除定期备份外,还需要经常测试备份文件能不能正常打开还原,避免备份损坏。
2)收紧入口
该变种本身虽不会自主传播,但攻击者则会复用老的入侵渠道,进行攻击并部署勒索软件。有鉴于此,需要网络管理人员对潜在的网络渗透入口进行严格管控。
• 尽量不要把远程桌面、VPN、各类管理端口直接暴露在公网上;
• 杜绝弱口令/密码,登录口令及各类密码不要过于简单,不同设备不共用一套密码;
• 服务器、办公主机减少对外的高危端口开放,减少被黑客钻空子的机会。
3)账户权限管控
• 数据库、备份工具要使用独立专用账号,日常工作中,不要用最高权限管理员账号登录业务电脑和服务器。
• 该勒索程序获取高权限后,会主动关闭MySQL数据库进程、停止数据库相关服务,之后再加密文件。因此,缩小普通账号权限,也能在一定程度上限制其关停业务服务的操作。
4)安全检测与阻断配置
• 网络层面,建议对各类未知网络访问及可疑协议的通信进行重点监控,并在必要时进行告警或拦截。
• 终端防护上,需要部署有效的杀毒或EDR终端安全工具。并可根据情况对该勒索样本哈希值、程序互斥量、勒索信文本等特征进行配置,在程序运行早期直接阻断执行。
5)事后处理
• 不要寄希望于付费解密。没有攻击者私钥,被加密的真实业务文件无法解密。
• 该变种本身并不具备删除系统卷影副本的功能,所以中招后可第一时间尝试从系统卷影副本中恢复文件。若不成功,再尝试从其他备份恢复。
• 发现感染,立刻隔离主机,断开网络并留存取证信息,优先从干净备份恢复业务。
此外,我们强烈建议不要向攻击者支付赎金。就算给了赎金,也不能保证对方一定会提供解密密钥。攻击者使用TOX匿名通讯,拿到赎金后还可能开展进一步诈骗、社工骚扰。
三、反馈入口
随着当前AI技术的普及与勒索攻击的深度结合,勒索攻击在全球范围内均呈现出高危高发态势。为此,360近期在“远控勒索急救”工具中新增了“勒索反馈”入口,首次明确无差别支持全设备平台勒索事件的反馈与响应。
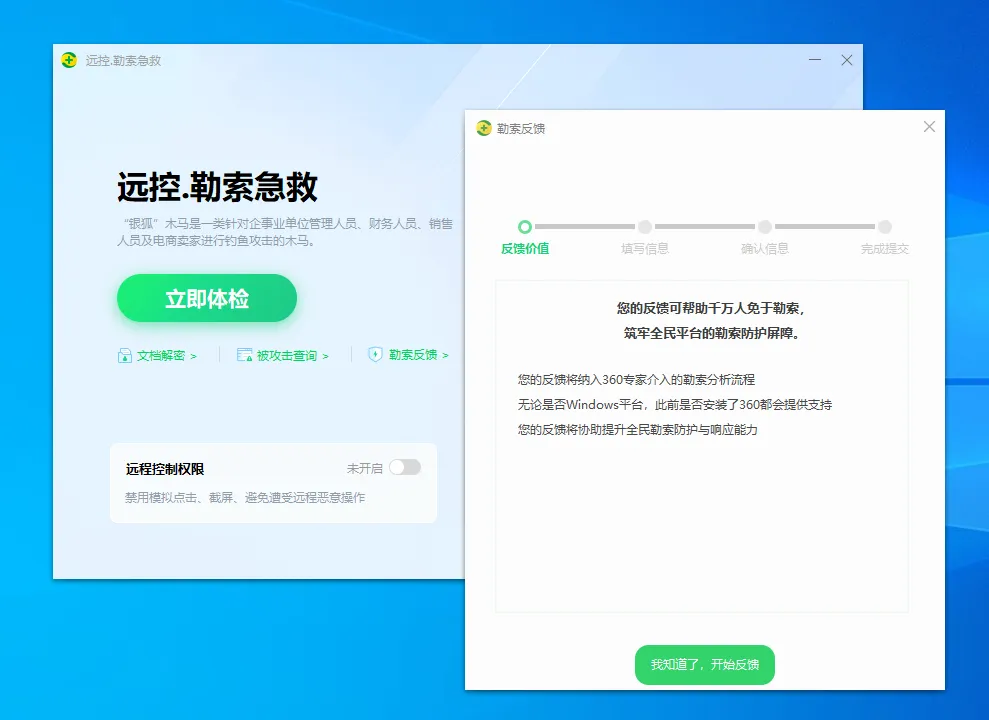
也就是说,任何受害用户,无论使用的是何种操作系统,也无论在中招前是否已经安装了360的产品,都可以在遭遇勒索攻击后,联系我们的安全专家尝试解决问题。
Sample Hash
MD5: 819e0d56c53a294befbb5ff879ec8886
SHA1: 47219f67d14f806efa039d63cff179128b1996cd
qTox ID
7584478F2ACF7AA64AFFAA5A6D486B83706F1602B2C2617A60287B1FB12E9A284B369A2AD0F4
IP Address(ICMP)
64.227.34[.]0