ARTICLE · 1089667
安卓逆向 -- 某影视app协议sign加密
安卓逆向 -- 某影视app协议sign加密为公司业务目标,具体软件名就不发了从谷歌商店下载完app,提取apk 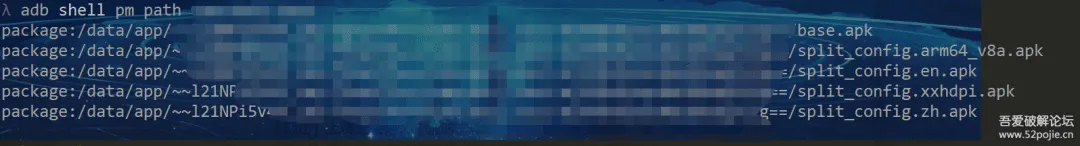
习惯性的拿了base.apk (这里有坑,后面说)抓包拿到curl,解析为python代码,发现目标 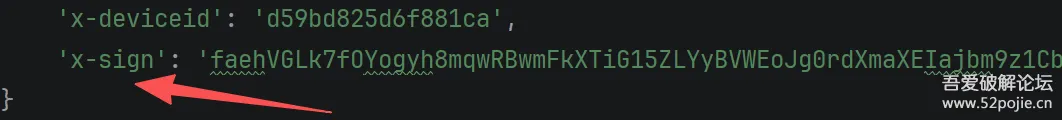
丢入jadx一番搜索后无果,没有具体的业务代码 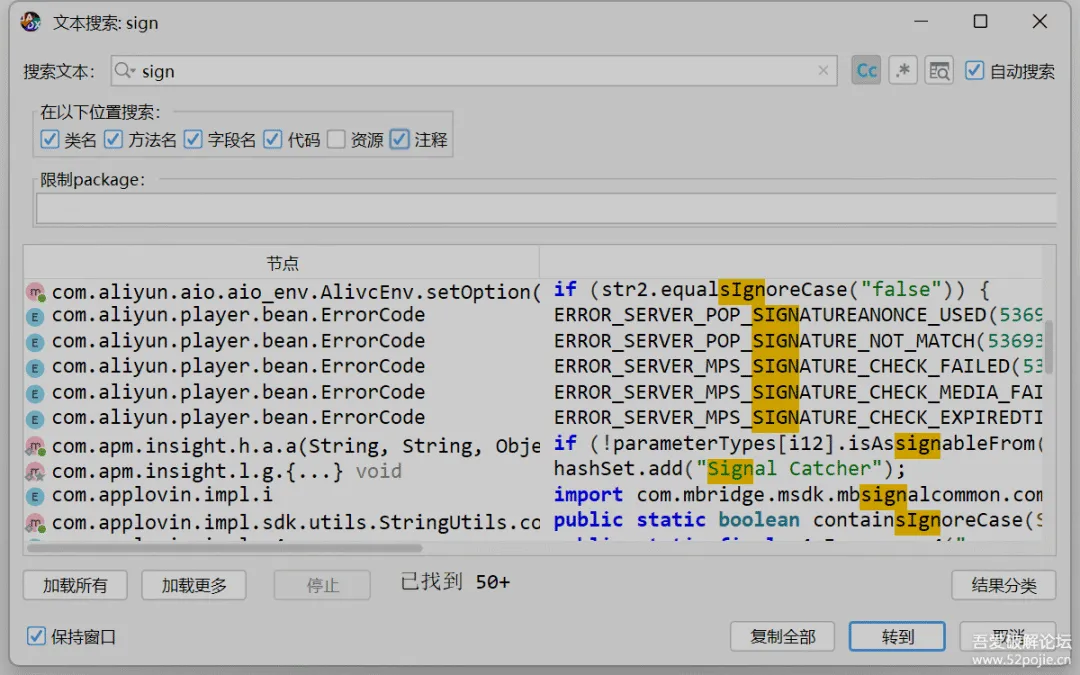
毫无疑问,看so,解压打开 发现kotlin !!! 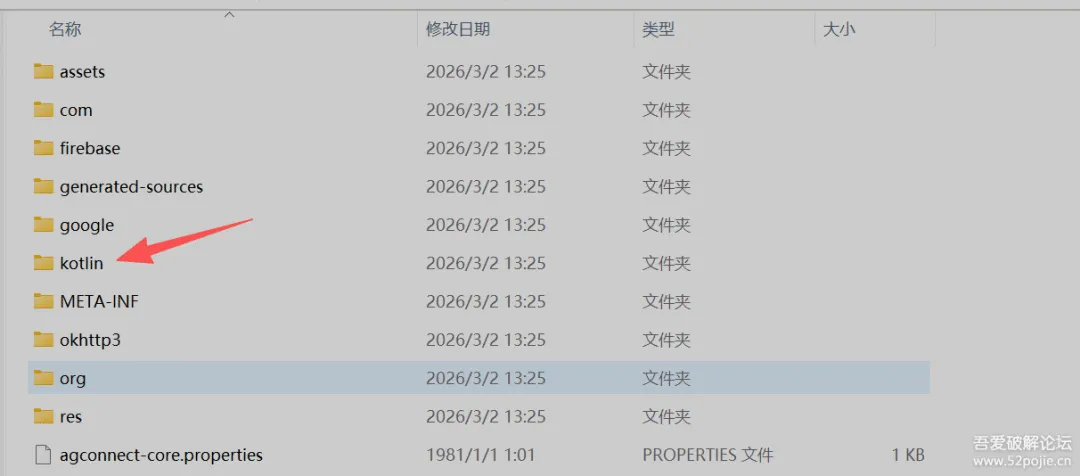
不是,我lib文件夹呐?我so文件呐?一个都没有(天塌了!:'(weeqw) 
几经周转,了解到了谷歌商店的分包 split apk ,就是需要什么下载什么,原来之前其他的apk都是有用的: base.apk → 核心代码、资源split_config.arm64_v8a.apk → 只含 arm64 的 sosplit_config.armeabi_v7a.apk → 只含 arm 的 sosplit_config.en.apk → 英文资源split_config.xxhdpi.apk → 对应分辨率资源 然后提取arm64_v8a.apk 解压打开,成功拿到so文件 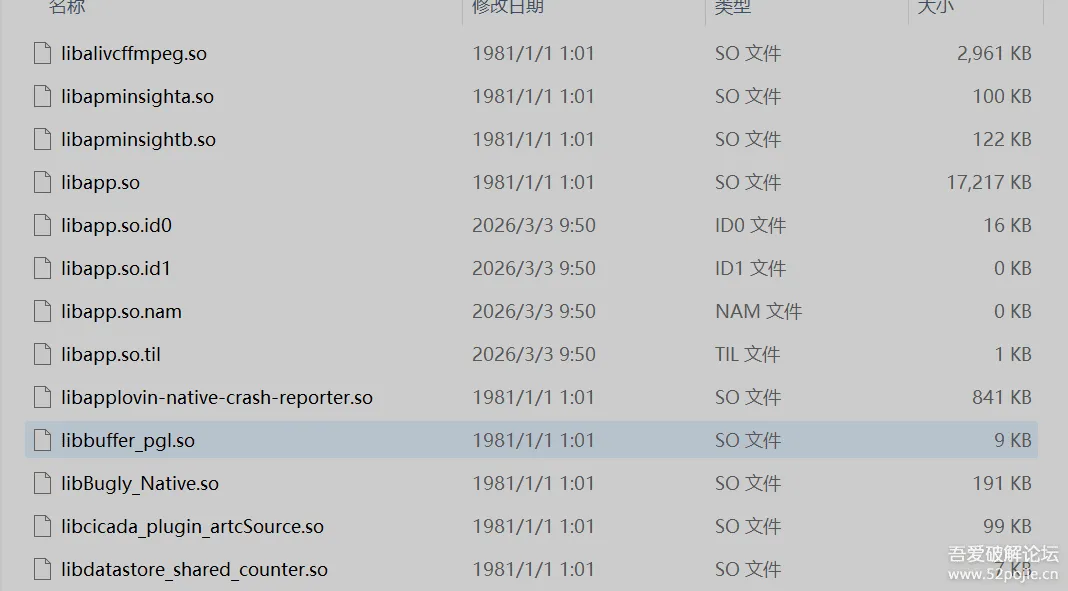
对于flutter的反编译参考正己大佬的帖子{:1_919:}选择使用blutter.py 进行反编译,输出了如下文件夹还有一些文件 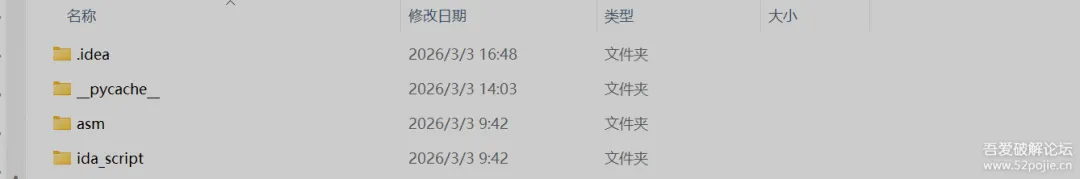
进入asm文件夹,里面是输出的dart源码,一股脑的搜搜,终于发现关键 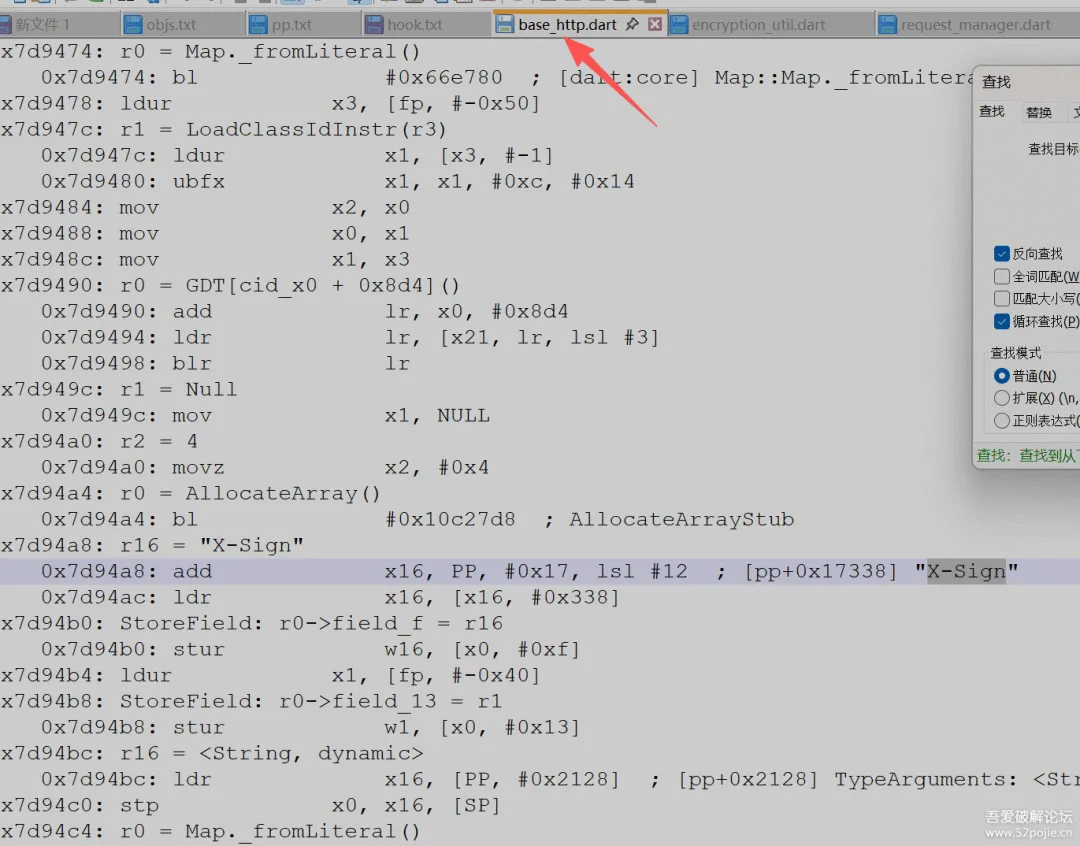
向上找开始的位置,找到函数名和地址,无疑就是这个了 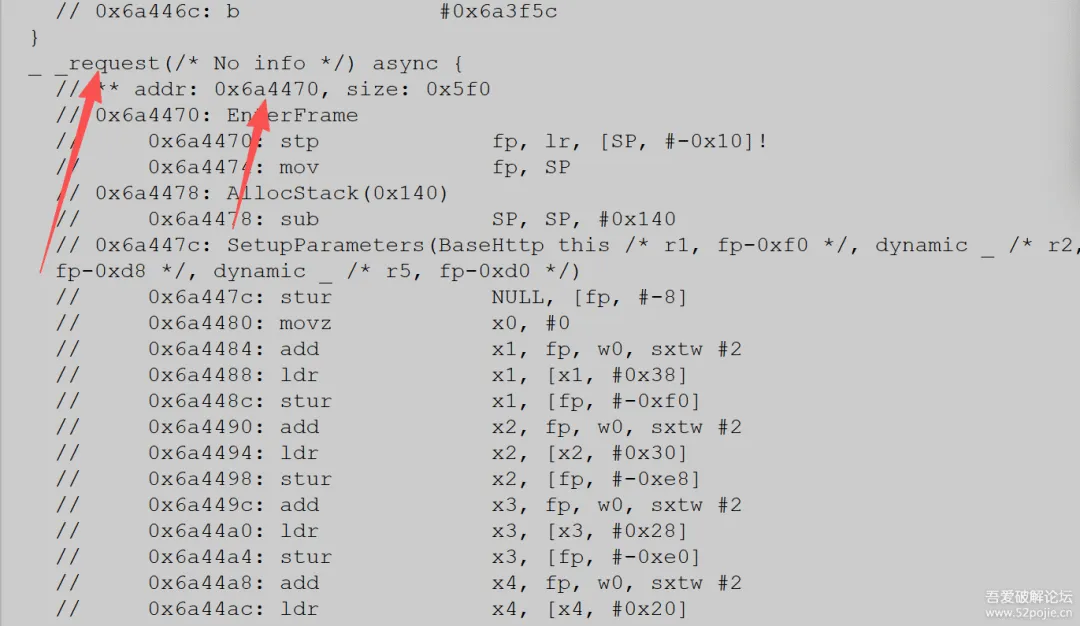
ida启动!打开libapp 使用生成的ida脚本解析 so文件 
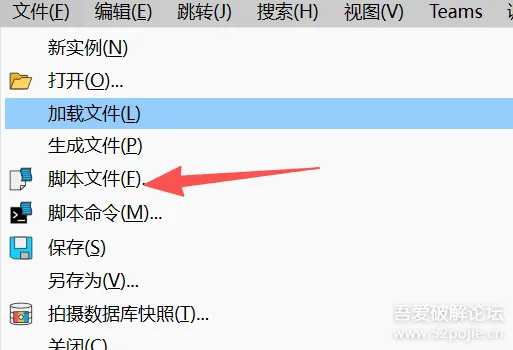
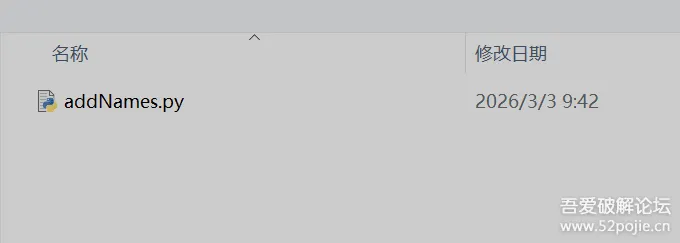
等待解析完毕就能看见函数名了(直接使用偏移,好像也不影响)随便找一找,RSA!!!后面就简单了,hook追踪拿秘钥就行了 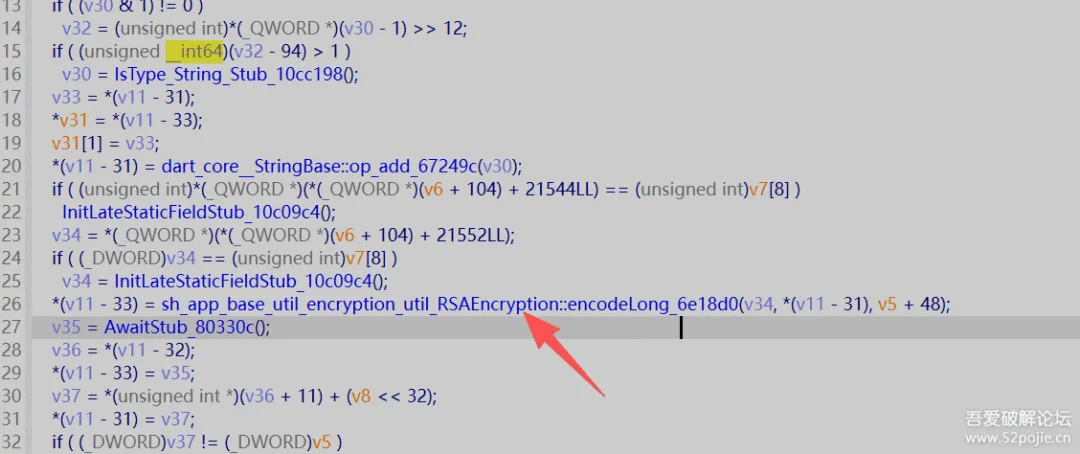
· 今 日 推 荐 ·