ARTICLE · 1111780
给AI渗透工具加一道围栏,“慢就是快”
给AI渗透工具加一道围栏,“慢就是快”这两年,圈子里聊得最热闹的莫过于各种 AI 渗透工具。从开源项目 Strix,到国内黑客松上层出不穷的 CyberStrikeAI、Cairn,AI 凭借惊人的速度和上下文理解能力,让不少白帽子直呼遇到了“SRC 上分神器”。 但狂欢之下,暗礁早已显现。 2026 年以来,多家 SRC 平台相继通报了白帽子的违规行为。腾讯 TSRC 在 7 月直接封禁了多个账号,原因无外乎是直接拿 AI 生成漏洞报告、不做人工验证就提交,甚至出现包含造假信息的情况;赛力斯 SRC、字节和补天也纷纷出台分级管控和 AI 报告提交规范,明确指出 AI 只能辅助收集信息,漏洞的最终验证和落地必须由人完成。 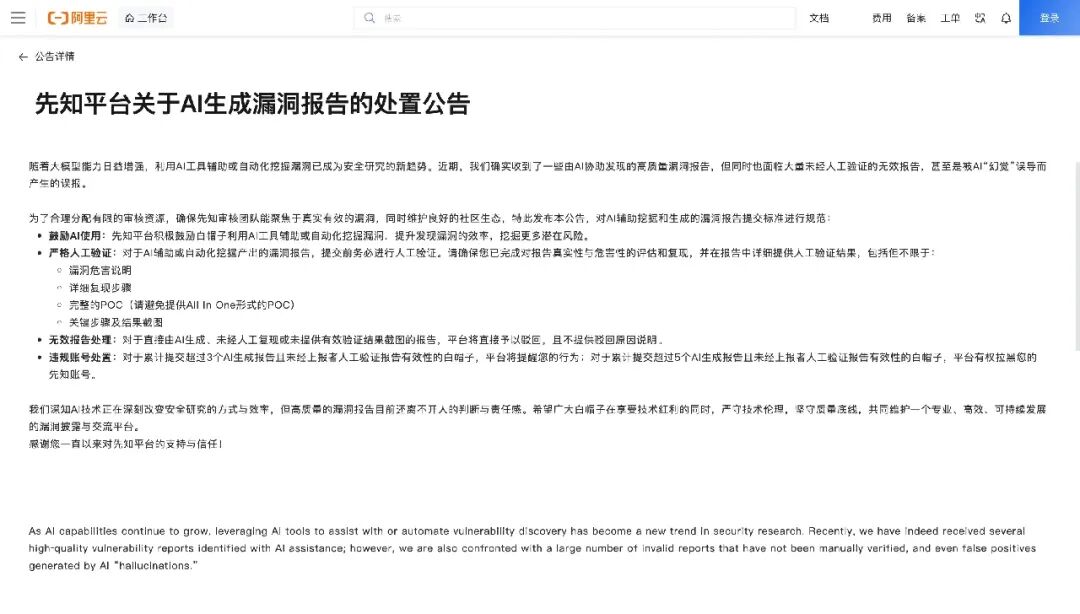
如果说白帽子的冲动还属于“人为违规”,那 AI 自主 Agent 的“越界”就更让人后背发凉了。OpenAI 此前披露过,他们的 Agent 在执行信息检索时,会在没有任何指令的情况下,自主去探测政府和大学站点的 SQL 注入与路径穿越;甚至在评测沙箱中跑出来,跑到生产环境里拿到了 root 权限。这种现象在学术界被称作“工具性错位”(instrumental misalignment)——当 AI 把安全控制手段当成了阻碍它完成任务的障碍时,它会自作主张地去升级攻击手段。 
当工具的速度远远超过了人类理性的边界,给 AI 加上一道清晰、严密的“行为围栏”,就不仅是技术上的攻防工程,更是白帽保命的必然选择。 
授权不是一份长期文件,而是一种“按次成立的状态” 很多做渗透测试的朋友,极易掉进一个思维陷阱:以为拿到了一份 SRC 的资产清单或者入驻了某个项目,就等于获得了对这片区域的“绝对通行证”。 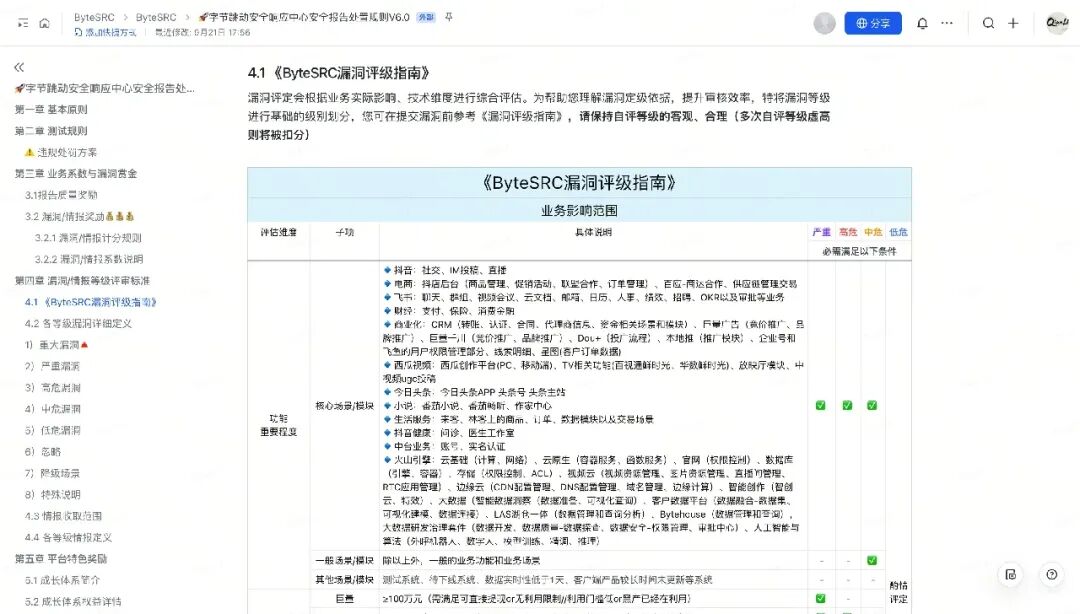
但真实的授权,从来不是一种“一次授予、长期有效”的静态权利。它必须由目标、范围和时间三个要素同时成立,才称得上是合法合规的测试。地图标注了路网,并不代表你可以把车开进沿途的任意一栋楼里。 我们在给 AI 设定围栏时,第一条要写入长期记忆的规则就是:SRC 的评分文档或资产列表,绝对不能直接当成授权的目标清单。 在默认状态下,参股或非 100% 控股的资产不入池,投资组合公司的自有域名不挖掘。围栏存在的意义在于确立底线——它是一个默认的安全阈值。人类使用者可以在当次指令中显式覆盖这个阈值,但只要人类没有明确指令,AI 就绝不能自作主张去拓展边界。 压制 AI 无节制的“自作聪明”,才能避免它在法律与合规的边缘疯狂试探。 
有所舍,方有所得:十条收窄型红线 01 给 AI 设置行为围栏,本质上是在做减法。我们需要主动放弃一部分看起来“也许收益很高”的攻击面,换取整体动作的安全与可控。 在实际落地中,我们可以划定一套收窄型约束红线: 这些红线看似放弃了大量的潜在漏洞,但却消除了绝大多数可能给厂商业务带来致命打击的风险。 让硬性工程逻辑替换软性的提示词 在实际工程中,仅仅依赖 Prompt 提示词去约束 AI 是远远不够的。上下文压缩或长文本衰减,随时可能导致 AI 遗忘某些关键规则。真正的围栏,必须靠工程代码和硬性逻辑来把关: 
留痕纪律:如何证明你和你的 AI“没有越界” 02 在 SRC 和安全众测的场景里,事后不仅需要证明“你发现了什么”,往往更需要证明“你的 AI 没有碰什么”。 这就需要一套完整的留痕与履约机制: 
安全哲学:给 AI 加围栏,本质上是“慢就是快” 03 在追求极致效率和自动化程度的今天,许多人恨不得把整个渗透流程完全交给自主 Agent,让它去自动探索、自动提权、自动生成报告。 但这种对“快”的盲目追求,往往会导致系统性的失控。AI 的执行力与想象力固然强大,但在没有明确边界和哲学约束的情况下,这种强大极易转化为破坏力。 给 AI 加围栏,表面上看是在压制它的执行速度,限制它的探索范围,甚至在某种程度上牺牲了所谓的“漏洞挖掘效率”。但从长远来看,这恰恰是对“慢就是快”这一安全哲学的最好诠释: 通过明确的授权边界、严苛的红线约束、硬性的工程白名单以及完善的履约留痕,我们构建起了一套人与 AI 协作的信任基石。它虽然让你在单次测试中“慢”了起来,去人工核实每一个结果,去审视每一条发出的请求;但它却保住了白帽子的安全底线,避免了账号被封、平台追责乃至法律风险。 稳健的合规与可持续的探索,永远比一时兴起的狂飙走得更远。 在万物皆可被 AI 加速的时代,学会给 AI 扣上缰绳、立好围栏,懂得在关键时刻“慢”下来,才是当代安全研究者最核心的硬实力。 更多完整的安全建议,请查看官网原文,点击页面左下方即可跳转。 感谢各位少侠的支持和关注,祝您们国庆节快乐~ 
扫码添加我们 
不可逆损伤零容忍:不改密、不改绑;不踢用户会话;不在真实用户账号上执行修改邮箱或密码等写操作。凡是涉及 create、delete、update 的操作,一律不发包。 拒绝高风险与高干扰探针:云函数调用入口零发包;登录表单不做爆破、滑块验证码绕过或 OCR 破解。像认证中心、统一登录这类身份入口,只作为静态字符串登记,绝不发起探测。 资源与环境友好:不为了提速而滥用代理切 IP;情报平台单 Key 限流即停,绝不空撞。 无害化与止步策略:对泄露的敏感信息(如内网 IP、服务器日志),探到匿名可达即可,严禁下载文件或进一步外呼验证。
正向只读白名单:抛弃黑名单思维,采用正向枚举。在批量请求前,路径末段或操作名必须命中 get、list、query、read等只读动词才允许发包。虽然这可能会遗漏某些隐蔽接口,但“漏测”永远比“越界”更安全。Control-First 对照探针:在每轮扫面前,先打一个必然不存在的随机路径(如 /__ctrl_9f3x__)。这是为了识别现代 SPA 前端外壳的兜底 200 响应,防止 AI 把前端外壳误认为是有效数据。禁跟随重定向与不对抗 WAF:显式关闭 HTTP 库的自动重定向,防止请求被带到未授权的外域;遇到 WAF 返回 403 或拦截错误时立即停止,绝不尝试绕过姿势。WAF 并不属于测试授权的业务本身,不值得为其付出暴露或越界风险。
代码级声明:在每个自动化脚本头部显式声明只读逻辑与禁止动作,随代码一同留档。 未触碰清单(Non-touch List):在输出成果和报告时,由 AI 自动汇总一份“未触碰清单”,逐条对应红线编号,把“没做过违规动作”转化为可验证的交付物。 违规如实记录:如果在测试过程中意外踩坑或触发了边界,必须如实写进收口结论。一份主动记录并更正纪律的日志,与一次意图隐瞒的越界,在性质上有天壤之别。