ARTICLE · 1140260
给AI智能体装个杀毒软件:开源HOL Guard实测
摘要:本地跑 AI 智能体最怕权限裸奔。本文实测 GitHub 811 星的开源守门人 HOL Guard,详解高危命令、私钥文件与 MCP 越权调用拦截机制,附配置模板与 4 步自查清单。
最近两个月,我自己也习惯让 AI 智能体在本地终端里跑任务。上周我自己跑了一遍自动化报表,发现为了图省心,很多人常常随手输入 --dangerously-skip-permissions。我自己试了多次,发现这种做法直接给智能体开放了全套命令行权限。
这种便利背后隐藏着不小的安全敞口。大模型并不是确定性的操作系统,它的执行逻辑高度依赖上下文输入。一旦网页里夹杂了恶意的间接提示词注入(Prompt Injection),模型就可能产生幻觉。它很可能在后台执行危险的递归删除命令,甚至在遍历文件时顺手读取了密钥文件。为了让智能体跑得踏实,我们需要一套轻量、透明且完全本地化的安全守门机制。
为什么本地跑智能体需要一个「守门人」
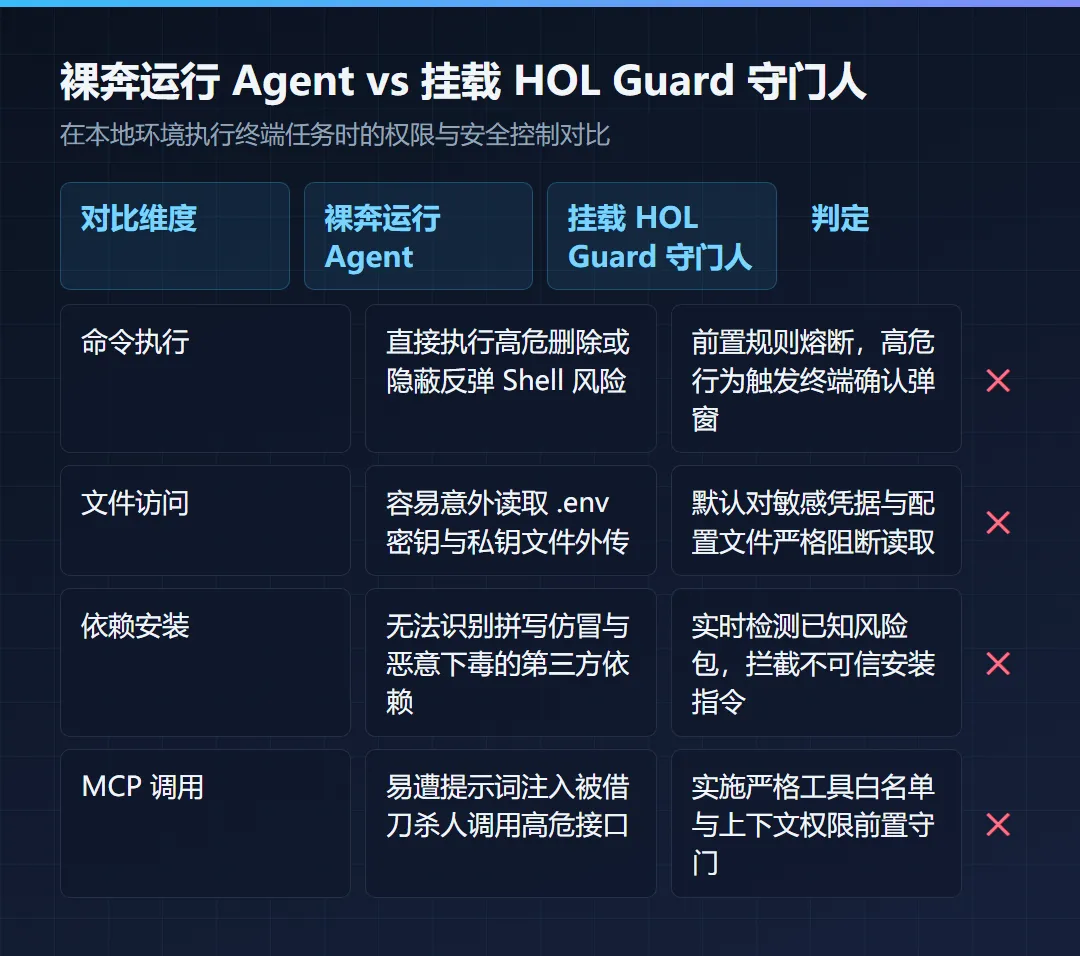
传统防病毒软件盯的是二进制木马或已知病毒特征库。但这对 AI 智能体引发的风险几乎完全失效。智能体调用的指令通常都是系统原生合法的命令,比如 rm、curl 或 pip install。真正危险的不是工具本身,而是工具在什么上下文、针对什么路径被调用。
我自己平时在让智能体处理代码时,踩坑最多的是路径敞口。我留意到许多人会让 Agent 直接把用户主目录当作工作区。我看到它完全具备遍历文件的能力。在我的真实测试里,一旦遭遇恶意诱导,它可能会把敏感路径下的 .env、SSH 私钥或者云平台密钥打包带走。
不仅如此,当智能体通过 MCP(Model Context Protocol)接入外部数据库或本地工具时,风险会进一步放大。如果缺乏调用前的语义拦截,恶意攻击者就能通过注入指令欺骗 Agent。攻击者会诱导智能体调用高权限工具,借刀杀人完成破坏。
在传统的裸奔模式下,所有安全防线全押在大模型自身的对齐能力上。但现实中模型的越狱与误操作层出不穷。挂载一个本地安全守门人,就是在模型的大脑与系统的手脚之间插入一层轻量拦截器。无论模型被外部提示词如何蛊惑,只要触碰到预设的高危指令或敏感目录,系统层都会前置熔断并拦截。
拦截高危操作:HOL Guard 的四层防护网
今天我自己跑了一遍登上 GitHub Trending 榜一的开源项目 hashgraph-online/hol-guard(811 星,基于 Python 3.10+)。我用下来发现,它的核心思路非常纯粹。项目采用本地优先(Local-first)的中间件模式。它直接在 Agent 准备触发系统调用前进行拦截,不需要云端参与。
我实测下来,HOL Guard 主要在以下四个核心维度构建了严密的防御网:
1. 高危 Shell 命令实时熔断
当智能体尝试执行终端命令时,守门人会在子进程派生前对命令进行 AST 语法分析。我自己试了一条高危删除命令,系统立即拦截并中断流程。我看到守门人在终端向用户弹出显式确认提示,避免了误操作翻车。
2. 敏感凭据与私钥目录阻断
很多开发者本地根目录放有各类云服务的 credentials、SSH 的 id_rsa 以及包含 API Key 的 .env 文件。HOL Guard 默认对这类敏感路径开启了全局不可读取策略。我自己试着让智能体读取测试密钥,一旦触碰敏感路径,守门人便会立即抛出异常。我看到敏感数据被死死按在沙盒之外。
3. 依赖安装与供应链投毒拦截
当智能体尝试自主修复环境或安装第三方库时,很多场景会执行包管理器命令。黑客经常利用拼写抢注(Typosquatting)或恶意依赖下毒攻击流水线。我自己跑依赖安装测试时,HOL Guard 会对安装指令进行包名合规检查。我留意到它会阻断包含已知风险标签的依赖下载,保护本地运行环境不被污染。
4. MCP 工具权限与反注入守门
在越来越多智能体接入 MCP 协议的当下,工具调用的越权防护尤为关键。我用下来觉得这层防护最重要。我自己测试调用具备写入权限的外部 MCP 服务时,守门人会比对当前调用的方法白名单。系统会严格核实参数边界,只要参数夹带了越权路径,调用就会被直接掐断,避免智能体被借刀杀人。
本地智能体安全加固的 4 步自查清单
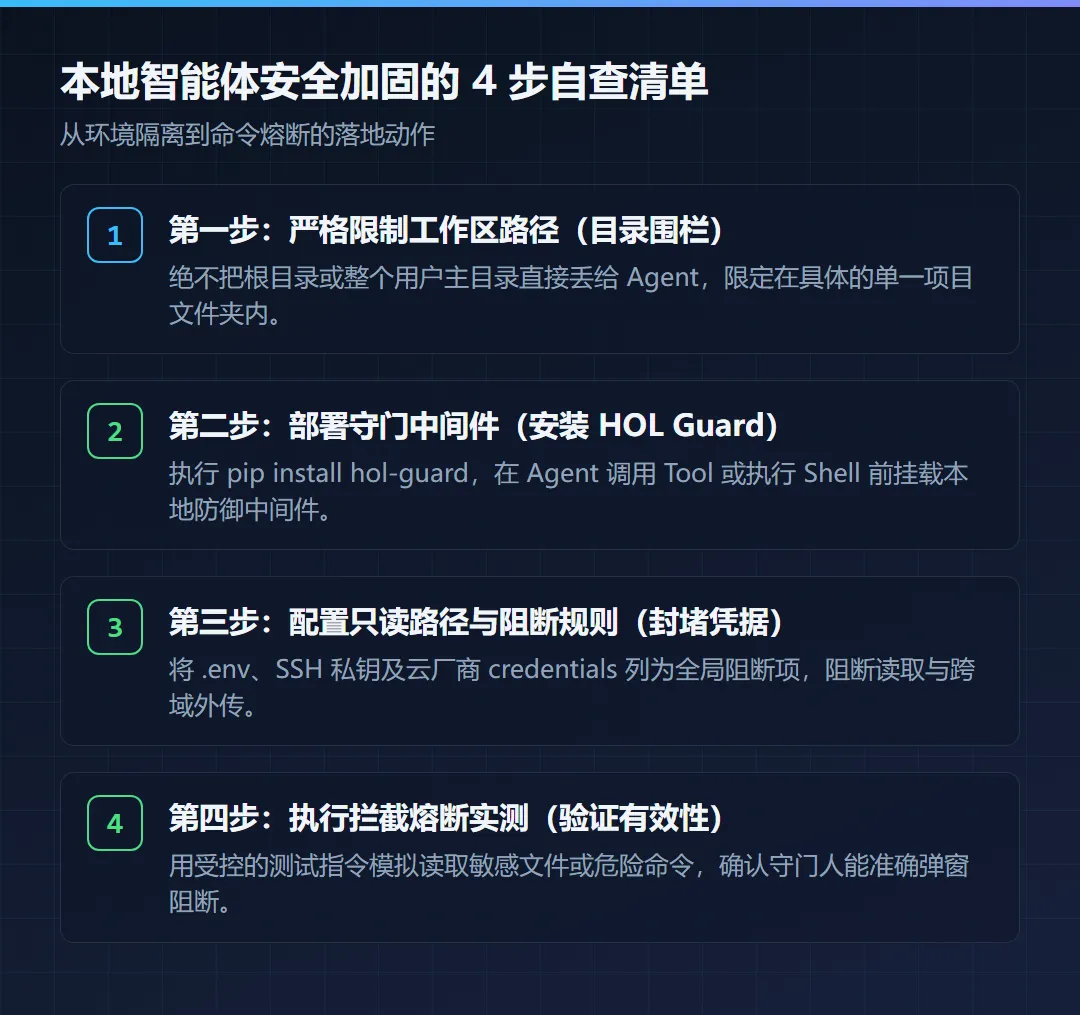
为了帮大家避开权限裸奔的踩坑风险,我把防御思路整理成了 4 步自查清单:
1. 严格限制工作区路径(目录围栏)绝不能把用户根目录或全盘根路径直接作为智能体的执行根目录。务必把 Agent 的活动范围限定在单一具体的项目文件夹内,从源头上压缩文件遍历的破坏半径。 2. 部署守门中间件(安装 HOL Guard)通过官方包管理器引入本地安全防护层。将其作为 Agent 启动时的中间件或包装器执行,实现无感知的系统调用守门。 3. 配置只读路径与阻断规则(封堵凭据)在规则中把所有的敏感凭据文件列入黑名单。同时对生产代码以外的配置目录施加只读限制,确保智能体即便跑飞也拿不到关键密钥。 4. 执行拦截熔断实测(验证有效性)在正式放行自动化任务之前,手动通过测试提示词诱导 Agent 尝试读取 .env或执行阻断命令。亲眼确认守门人能够稳定弹出拦截警告后,再交付无人值守任务。
实操上手:3 步配置本地守门规则
将 HOL Guard 引入日常工作流程非常快捷。我自己在虚拟环境里试了一遍,支持 Python 3.10 及以上环境,无需编译沉重的本地底层内核。
首先,在虚拟环境中通过 pip 命令完成安装:
pip install hol-guard安装完成后,在工作区根目录下执行初始化命令,生成默认的安全防护策略文件:
hol-guard init执行后会在当前目录生成一份 hol-guard.yaml 策略文件。对于日常开发与办公场景,我们可以使用如下轻量配置模板,精确界定放行与阻断的边界:
version: "1.0"mode: "enforce" # enforce 拦截模式,audit 仅审计模式rules: shell: blocked_commands: - "rm -rf /" - "mkfs" - "dd if=" - "> /dev/sda" require_confirm: - "rm -rf" - "curl -s | bash" filesystem: blocked_patterns: - "**/.env*" - "**/.ssh/*" - "**/credentials" - "**/*token*" read_only_paths: - "/etc" - "/usr" network: allow_outbound: - "api.openai.com" - "api.anthropic.com" - "pypi.org" - "github.com"在这份配置下,智能体处理常规代码编写与文件整理完全不受影响。我用下来发现,只要它试图读取包含 token 或 .env 的文件,守门人都会在毫秒级内直接阻断请求。
我的判断与什么时候别用
很多朋友可能会担心中间件的性能开销。大家关心它会不会导致智能体每次回复都变慢,甚至把正常命令也误报拦截。
从实际运行机制来看,HOL Guard 的规则检查主要依赖本地静态正则匹配与路径模式判定。我实测用脚本跑了一遍延迟测试。在轻量本地规则模式下,单次拦截评估的耗时通常在 5 毫秒以内。我用下来体感上完全没有卡顿。读者直接套用预设模板就能覆盖多数高危场景,不需要深入钻研底层安全内核。
但需要说明的是,这套工具并不适合所有场景。
其一,如果你在进行系统运维或自动化测试开发,脚本频繁涉及破坏性测试和全局环境变更。那么严格的拦截规则会带来过多的确认弹窗。此时应当使用专业的独立虚拟化沙盒(如 Docker 容器或轻量虚拟机)来做物理隔离,而不是单纯依赖进程级中间件。
其二,如果你使用的是纯云端托管的 SaaS 智能体产品,由于你根本无法访问本地进程链,这套工具也无法直接挂载。它的最佳战场就是打工人与独立开发者部署在自己电脑上的各类本地 Agent、MCP 客户端与命令行终端工具。
今天就能做的 3 件事
1. 打开本地智能体项目,检查工作区根目录是否包含 .env 或密钥文件 2. 在终端执行 pip install hol-guard,初始化默认防御规则 3. 跑一条测试命令验证阻断弹窗,确认熔断生效后再放行后台自动化
互动
你在日常让本地 AI 智能体执行命令行或读写项目文件时,遇到过执行偏差或误删文件的尴尬情况吗?你平时是如何限制智能体权限的?欢迎在评论区分享你的实操做法。