ARTICLE · 1167046
Anthropic免费给开源软件找漏洞:AI网络防御真正缺的是什么
摘要
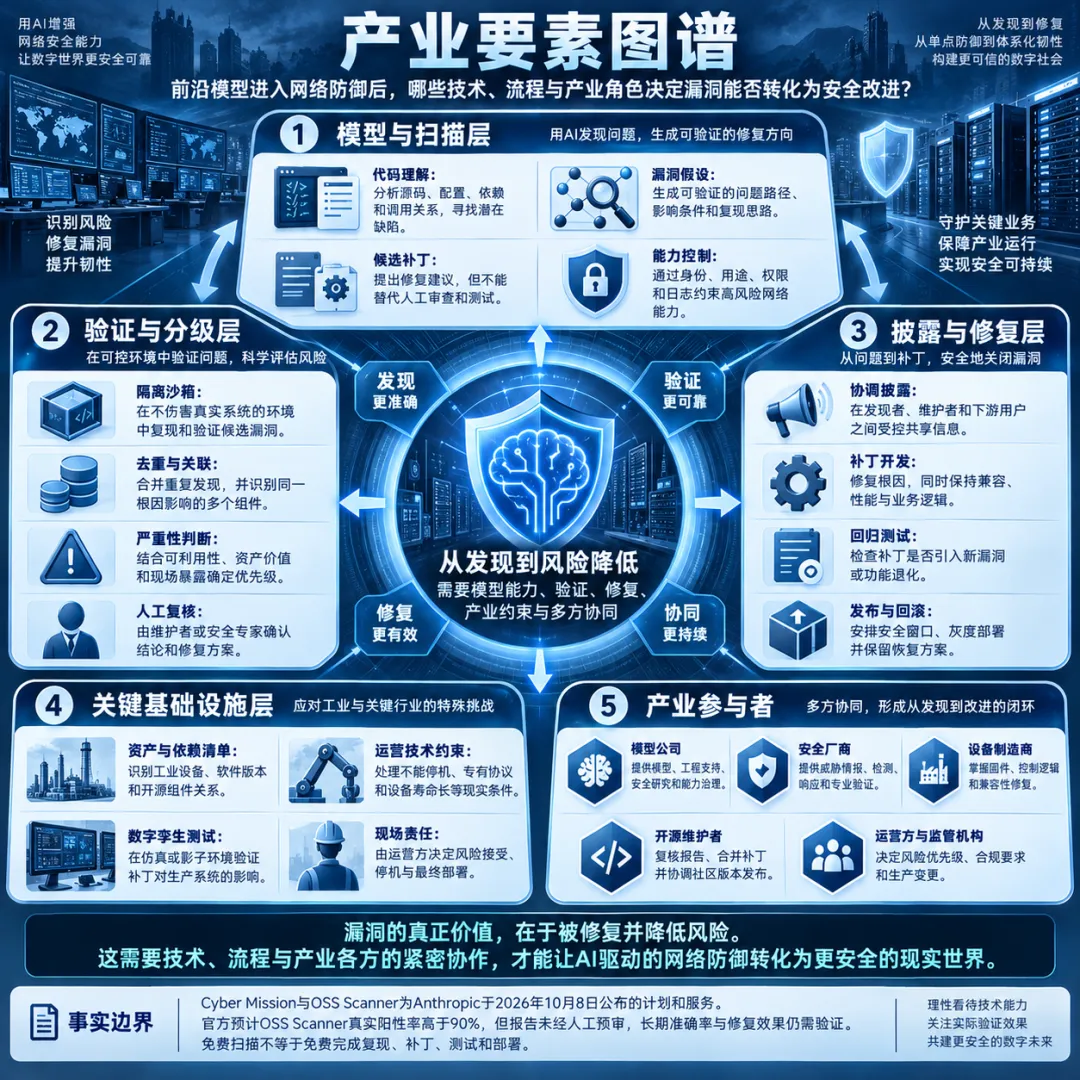
Anthropic启动Cyber Mission,为关键基础设施提供模型、工程师与威胁研究,并向开源项目推出免费OSS Scanner。真正的瓶颈不在发现更多漏洞,而在减少误报、完成验证与披露,并把补丁安全部署到难以停机的系统。
当AI能够以机器速度阅读代码、寻找漏洞,网络防御为什么没有自动变得更轻松?
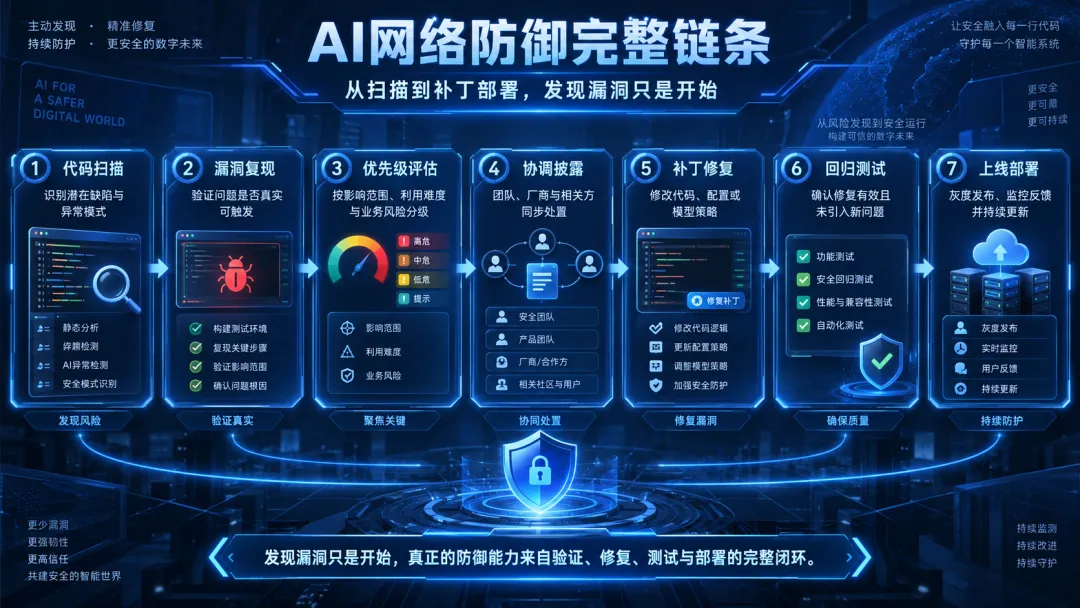
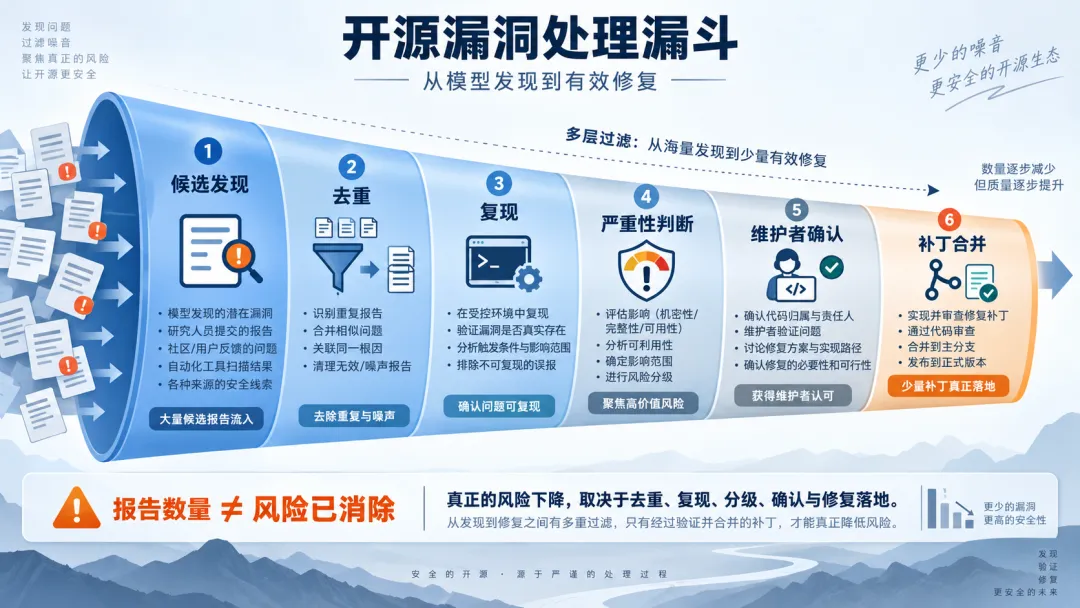
因为发现只是安全链条的第一步。一个漏洞还要经过复现、判断严重性、确定影响版本、联系维护者、设计补丁、回归测试和安全发布。报告数量增长得太快,反而可能淹没原本就人手不足的开源维护团队。
2026年10月8日,Anthropic启动长期项目Cyber Mission,从关键基础设施与开源软件两个方向切入。它试图回答的不是“模型能否找漏洞”,而是前沿AI如何进入真实防御流程,并把发现转化为风险下降。
第一部分:发生了什么?
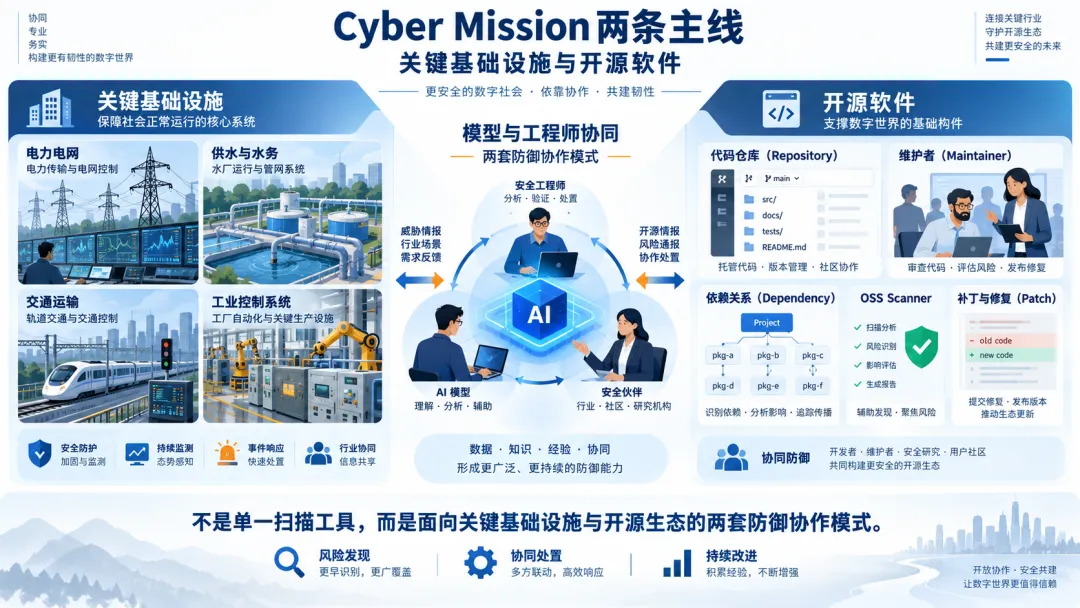
Anthropic公布的Cyber Mission是一项长期网络防御计划,首批聚焦关键基础设施和开源软件。关键基础设施防御计划将向电网、水务、交通、政府与工业系统相关合作伙伴提供前沿Claude模型、驻场工程师和威胁研究。
首批合作方包括咨询、网络安全、工业技术和设备企业。Anthropic明确表示,计划先与较小范围的服务提供者合作,了解哪些方法实际有效。部分伙伴已开始使用Claude协助修复漏洞,但官方没有披露统一的客户效果、风险下降比例或商业合同金额。
开源方向的OSS Scanner采取自愿加入模式,为符合条件的核心项目提供定期免费扫描。根据官方说明,报告可能包含漏洞利用概念说明、问题解释和候选修复方案;报告由模型生成,未经人工预审,因此发送更快,也可能包含错误严重性或其他不准确内容。
Anthropic预计OSS Scanner的真实阳性率高于90%,这是企业预期,并非已经由独立机构长期验证的结果。公司还强调,该服务更适合具备处理能力的项目;对缺少资源的项目,仍继续使用有人类验证的协调披露流程。
第二部分:真正的新东西,是模型公司进入安全运营链
过去模型公司主要出售API、聊天和代码能力,网络安全企业负责把模型封装成产品。Cyber Mission向前走了一步:模型公司直接组织行业伙伴、工程师、研究和资金,参与关键系统的防御实践。
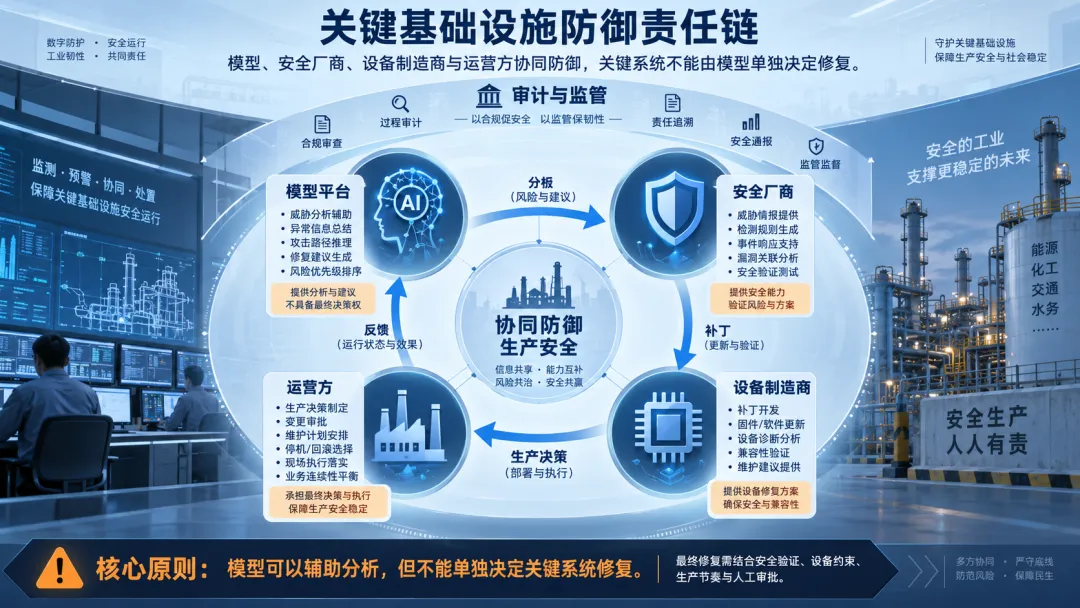
这并不意味着模型企业能够取代安全厂商。工业控制系统使用寿命长、协议复杂,很多设备不能随意停机或升级。一个软件补丁在普通服务器上可以快速部署,在水厂、电网或生产线上却可能改变控制逻辑,必须经过设备商、运营方和安全团队共同验证。
因此,合作伙伴名单本身反映了产业结构:模型提供分析与生成能力,安全公司提供威胁情报和检测,咨询机构理解组织流程,设备制造商掌握固件与补丁,运营方承担最终生产责任。
AI的角色更像能力放大器。它可以阅读大量代码、日志和配置,帮助人类缩小调查范围并提出候选修复;真正的风险接受、停机安排和披露决策仍需由承担责任的组织完成。
第三部分:开源安全真正稀缺的是维护能力
现代软件大量依赖开源组件,但许多关键项目由小团队甚至个人维护。维护者不仅要开发功能,还要处理兼容、用户支持和漏洞报告,很难持续承担大规模安全审计。
AI扫描能够扩大覆盖面,却可能制造新的排队问题。如果模型一次提交数十份报告,其中包含误报、重复问题或不完整补丁,维护者需要花更多时间筛选。安全工具的价值不能只用“发现多少漏洞”衡量。
OSS Scanner把未经人工复核的报告直接交给有能力处理的项目,是一种明确的容量分层:资源充足的维护者换取更快发现,资源有限的项目继续依赖有人审查的协调披露。这比把同一种流程强加给所有项目更现实。
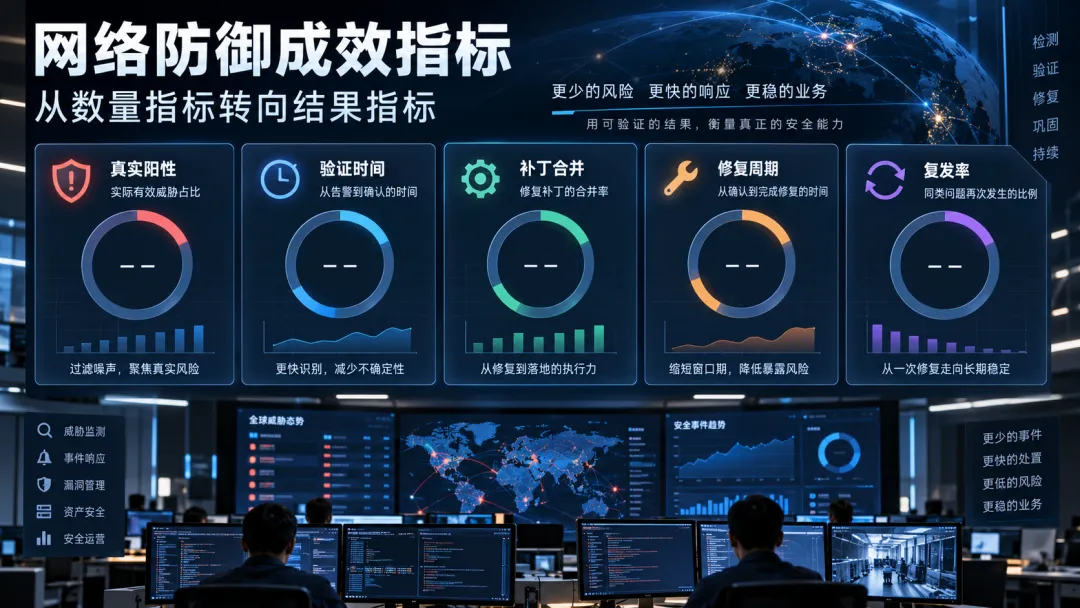
但分层是否有效仍需数据验证。行业应关注维护者接受率、真实阳性率、关键漏洞占比、平均验证时间、补丁合并率以及修复后是否引入回归问题,而不是只看扫描项目数。
第四部分:AI攻防的核心矛盾是双重用途
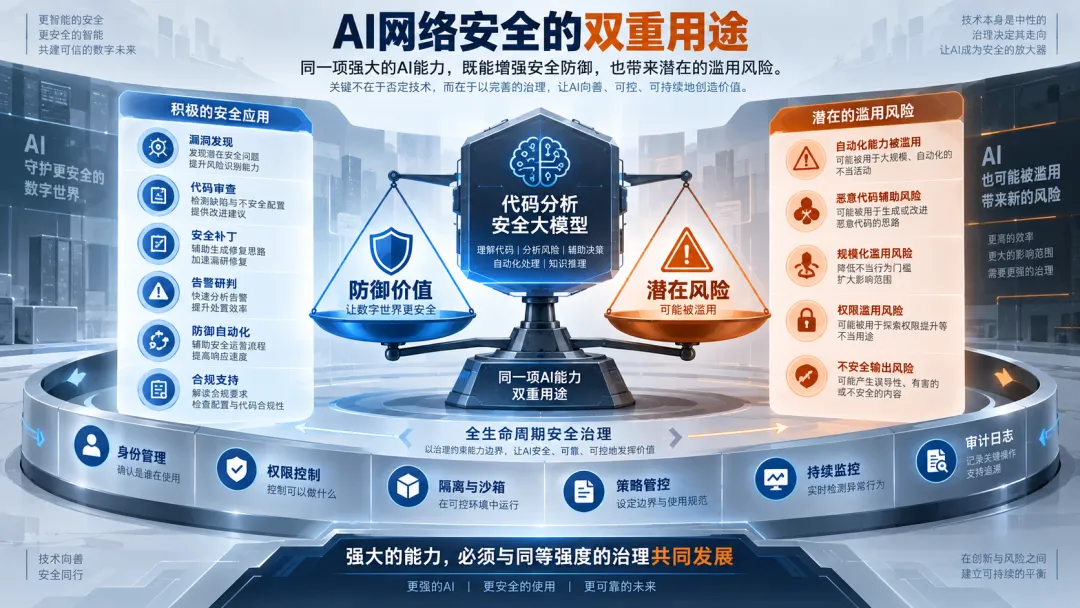
能帮助防守者发现漏洞的模型,也可能帮助攻击者寻找薄弱点、生成利用思路或扩大攻击规模。能力本身没有天然方向,访问控制和使用场景决定风险。
Anthropic通过Cyber Verification Program等机制向符合条件的安全人员开放更强能力,并保留使用政策与身份验证。此类机制需要在误拦防守者和放大攻击能力之间持续调整,不可能一次设定后永久有效。
对企业而言,使用AI安全工具也要遵循最小权限。扫描服务应只访问经过授权的代码和环境,报告需要隔离保存,敏感漏洞在补丁完成前不能随意扩散,高风险操作还要保留人类审批。
模型生成的候选补丁同样不能直接上线。它可能修复表面错误,却破坏性能、兼容或业务逻辑。安全流程必须包括测试、代码审查、依赖分析、灰度发布与回滚。
第五部分:从发现漏洞到降低风险,还差哪些基础设施?
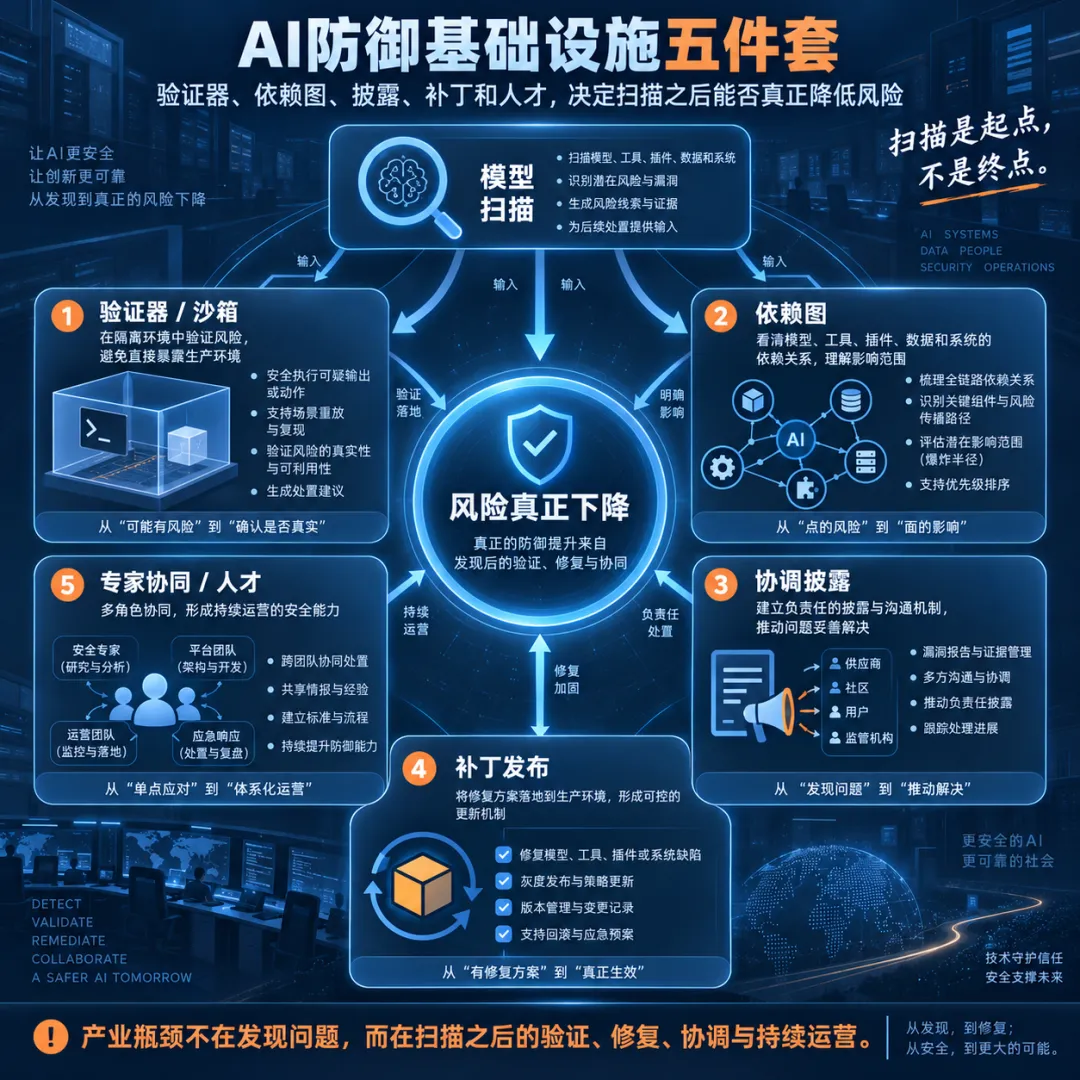
第一是高质量验证器。模型需要在隔离沙箱中复现漏洞,判断是否可达、是否真实影响目标版本,并区分安全问题与普通缺陷。缺少验证器,扫描速度越快,误报压力越大。
第二是软件物料清单和依赖图。一个开源漏洞会影响哪些产品,取决于版本、调用路径和部署方式。企业只有知道自己使用了什么,才能确定修复优先级。
第三是协调披露平台。发现者、维护者、下游厂商和用户需要在受控渠道交换证据、补丁和发布时间,既避免提前公开利用细节,也防止问题被无限拖延。
第四是补丁验证与安全发布。尤其在工业控制系统中,补丁窗口可能很少,设备商还要确认不会中断生产。仿真、数字孪生、测试环境和可回滚部署因此成为网络防御的一部分。
第五是人才协同。AI可以完成初筛和草拟修复,人类专家仍需理解业务后果、攻击链与现场约束。未来安全岗位可能更偏向验证、优先级和跨组织协调,而非手工完成每次扫描。
第六部分:我的判断
1. AI会显著提高漏洞发现供给,但短期内可能先放大验证积压。 防御收益取决于后端流程能否同步扩容。
2. 免费扫描更像生态入口,而不是完整安全服务。 维护者仍需承担判断、修复和版本发布责任。
3. 关键基础设施不会直接采用“自动修补一切”。 受控建议、数字孪生验证和人工审批更符合现实。
4. 模型公司的优势是能力与规模,安全公司的优势是上下文和责任经验。 两者更可能合作,而非简单替代。
5. 衡量计划成功的核心应是风险下降,而不是漏洞报告数量。 修复周期、补丁合并和复发情况更值得跟踪。
未来真正值得关注的不是AI能发现多少漏洞,而是多少漏洞被正确验证并安全修复。
未来值得关注的5个指标
1. 模型报告真实阳性率。
2. 候选漏洞平均验证时间。
3. 候选补丁合并与上线比例。
4. 发现到完成修复的周期。
5. 关键系统修复后的回归与复发情况。
SEO关键词
Anthropic Cyber Mission、OSS Scanner、AI网络安全、开源软件安全、关键基础设施安全、漏洞扫描、AI漏洞修复、协调漏洞披露、工业控制安全、网络防御
标签
#Anthropic#网络安全#开源软件#漏洞扫描#关键基础设施#AI安全#工业控制#软件供应链#漏洞披露#人工智能产业
信息来源与风险提示
1. [Introducing the Anthropic Cyber Mission](https://www.anthropic.com/news/anthropic-cyber-mission),Anthropic,2026年10月8日。
2. [OSS Scanner](https://red.anthropic.com/oss-scanner/),Anthropic Red Team。
本文所述计划、合作和准确率预期主要来自Anthropic官方披露。现有公开信息不足以判断其长期误报率、漏洞修复率与关键基础设施风险下降幅度;网络安全工具必须在合法授权与隔离环境中使用。
笔者简介
15年人资老兵|AI与智能制造跨界玩家💼核心业务:RPO/BPO用工、AI数据采集、具身智能配置🌐资源矩阵:深耕江浙沪,15+渠道商,10+产教融合院校🤝业务专长:校企合作|人力输送|私域社群运营✨懂人资更懂业务,找人才/拓渠道/谈合作请私信✉️