ARTICLE · 1189880
JsOwl|AI 赋能 JS 敏感信息扫描器,AST + 正则、source‑map 源码还原、登录态爬虫输出交互式 HTML 报告
0x01 工具介绍
JsOwl 是一款 Go 语言开发的高性能 JavaScript 信息收集与安全扫描工具,同时可作为 Go 类库调用。支持 direct、browser、auto 三种采集模式,依托正则与 Tree‑sitter AST 双引擎,兼容 HaE 规则库,可提取 API 接口、路由、Token 密钥等敏感数据。具备登录态扫描、SPA 运行时交互抓取能力,集成 AI 辅助分析与 MCP Server 能力,对接大模型完成敏感信息评级,批量输出 JSON 与交互式 HTML 报告,是红队渗透、Web 安全测试阶段梳理前端攻击面的自动化利器。
注意:现在只对常读和星标的公众号才展示大图推送,建议大家把渗透安全HackTwo"设为星标⭐️"否则可能就看不到了啦!
下载地址在末尾 #渗透安全HackTwo
0x02 功能介绍
✨核心特点
免责声明:仅可用于已获得明确授权的安全测试环境。报告会保留完整敏感值,请严格限制访问并妥善清理。
核心能力
三种采集模式
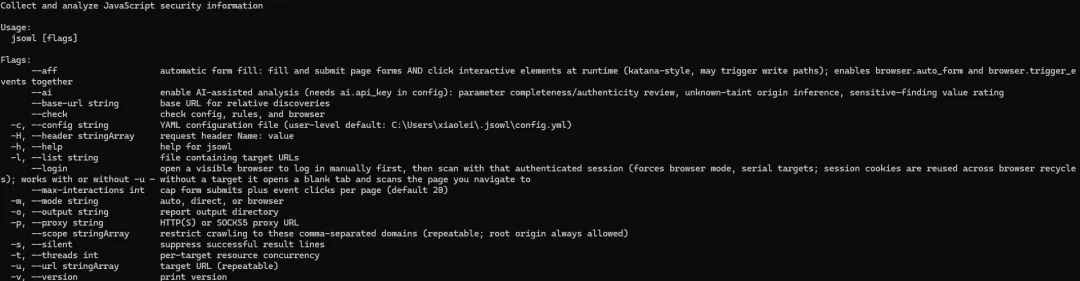
direct (高速 HTTP)/ browser(Rod 驱动本地 Chrome 渲染)/ auto(默认,先 direct 后按 SPA 信号自动升级浏览器)
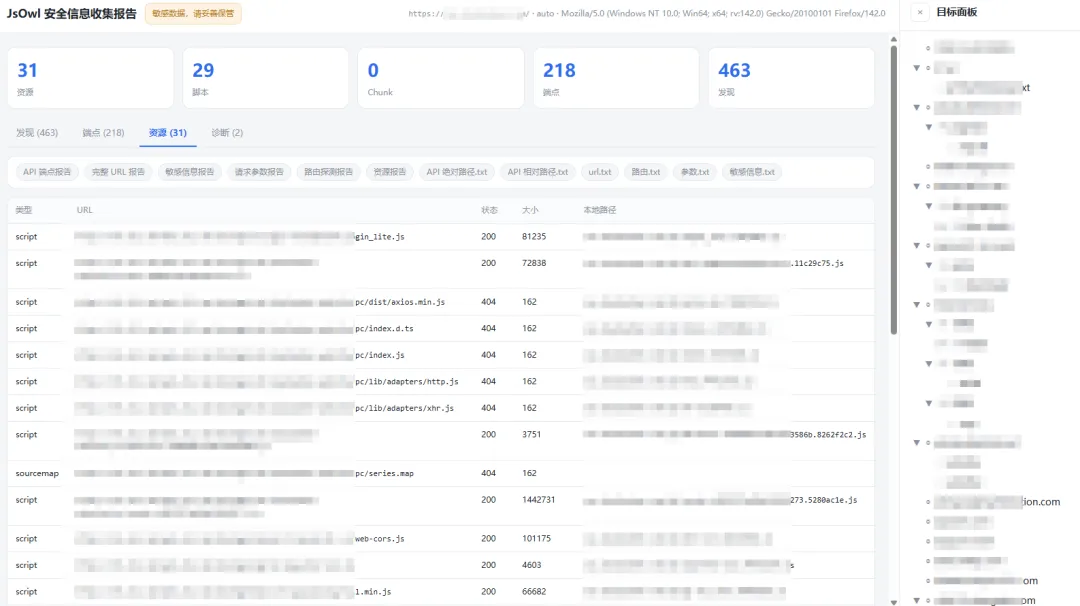
深度资源发现
递归发现脚本、Webpack chunk、RequireJS 配置、框架路由与 API,支持 source map 还原原始源码
敏感信息提取
兼容 https://github.com/gh0stkey/HaE 规则格式,正则 + AST 双引擎,内置密钥 / 凭证 / 指纹规则集 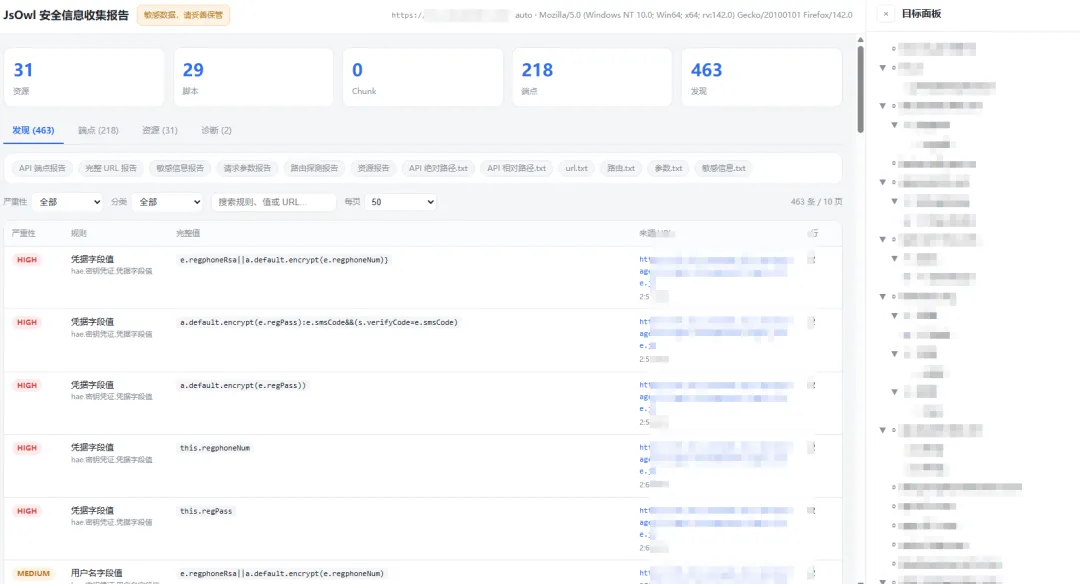
运行时交互
自动填表提交、事件点击、SPA 路由爬取,捕获页面真实发出的 API 请求(可选,默认关闭) 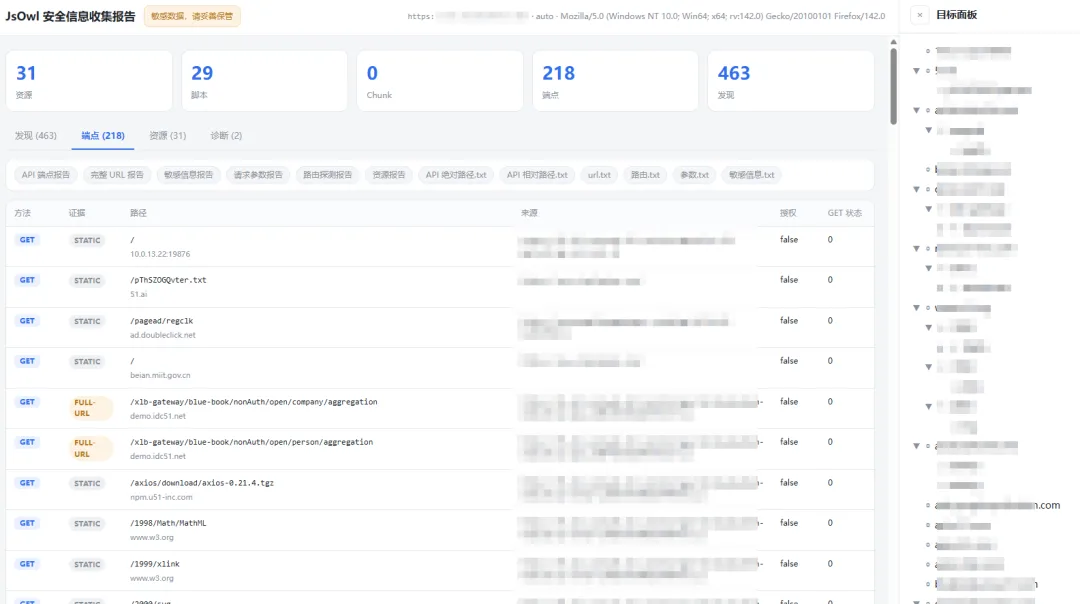
登录态扫描 --login
打开可见浏览器手动登录后,携带会话 Cookie 完成整批扫描(可带 -u,也可不带 -u 在浏览器里自行导航)
AI 辅助分析 - ai
接入大模型做参数完整性与敏感发现评级(可选,需配置 API Key)
MCP Server
通过 https://modelcontextprotocol.io/ 把扫描能力暴露给任意 LLM 客户端
多格式报告
JSON + 自包含交互式 HTML 总览与分项报告(API / URL / 敏感信息 / 参数 / 路由 / 资源)+ 纯文本清单
0x03 更新介绍
Full Changelog: https://github.com/youmulijiang/jsowl/commits/v1.0.0-beta.10x04 使用介绍
📦安装与使用指南
需要 Go 1.25+ 与 C 编译器(JavaScript AST 使用 Tree-sitter,必须启用 CGO):
cd jsowlgo build -o jsowl ./cmd/jsowl
扫描一个目标:
jsowl -u https://example.com # 基础扫描jsowl -u https://example.com -m browser # 强制浏览器渲染模式jsowl -u https://example.com --login # 手动登录后带会话扫描jsowl --login # 不指定 URL:打开浏览器自行导航,
登录后扫描当前页
jsowl -u https://example.com --aff # 开启运行时自动填表与交互jsowl -l targets.txt -o reports # 批量目标 + 自定义输出目录jsowl --check # 检查配置、规则与本地浏览器
扫描完成后在 jsowl-report/example.com/ 下生成 report.html(交互式总览入口)、report.json 与分项报告。
示例输出
https://example.com/ [18240] [200] [text/html; charset=utf-8][200] GET https://api.example.com/v2/user/info [runtime]jsowl-report/└── example.com/├── report.html # 交互式总览 + 分项报告导航├── report.json # 完整 JSON 结果├── API报告.html / url.txt / 敏感信息.txt ...└── js/ # 下载保存的脚本与 chunk
0x05 内部VIP星球介绍-V1.5(福利)
如果你想学习更多渗透测试技术/应急溯源/免杀工具/挖洞SRC赚取漏洞赏金/红队打点等欢迎加入我们内部星球可获得内部工具字典和享受内部资源和内部交流群,每天更新1day/0day漏洞刷分上分(2026POC更新至12922+),包含全网一些付费扫描工具及内部原创的Burp自动化漏洞探测插件/漏扫工具等,AI代审工具,最新挖洞技巧、SKILL等。shadon/Hunter/0zone/Zoomeye/Quake/Fofa高级会员/AI账号/CTFShow等各种账号会员共享。详情点击下方链接了解,觉得价格高的师傅后台回复" 星球 "有优惠券名额有限先到先得❗️啥都有❗️全网资源最新最丰富❗️(🤙截止目前已有3000+多位师傅选择加入❗️早加入早享受)
免责声明
获取方法
公众号回复20261016获取下载、回复 加群 获取交流群
最后必看-免责声明
文章中的案例或工具仅面向合法授权的企业安全建设行为,如您需要测试内容的可用性,请自行搭建靶机环境,勿用于非法行为。如用于其他用途,由使用者承担全部法律及连带责任,与作者和本公众号无关。本项目所有收录的poc均为漏洞的理论判断,不存在漏洞利用过程,不会对目标发起真实攻击和漏洞利用。文中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用。如您在使用本工具或阅读文章的过程中存在任何非法行为,您需自行承担相应后果,我们将不承担任何法律及连带责任。本工具或文章或来源于网络,若有侵权请联系作者删除,请在24小时内删除,请勿用于商业行为,自行查验是否具有后门,切勿相信软件内的广告!
往期推荐
渗透安全HackTwo
微信号:关注公众号获取
后台回复星球加入:知识星球
扫码关注 了解更多